
En el REDMI K90 Max (nombre en clave prague / OS4.0.0.14), abre un root temporal con un solo toque desde el teléfono. Utiliza CVE-2026-64560 (UAF de posix-cpu-timers) para cargar el LKM de KernelSU, que deja de ser efectivo tras reiniciar. No requiere computadora, no requiere flashear, no requiere desbloquear el Bootloader.
 wanwuzhishi/ksu-root

En el Redmi K90 Max (nombre en clave
prague, OS4.0.0.14 / OS4.0.5.0), abre un root temporal con un solo toque desde el teléfono. No requiere ordenador, no requiere flashear, no requiere desbloquear el Bootloader. Se pierde al reiniciar.
Descarga: APK más reciente · versión actual v1.1.0
Presentación del proyecto: KSU Root: darle al Redmi K90 Max un root temporal que desaparece al reiniciar — blog del autor, repasa todo lo que se explica abajo; conviene leerlo primero y luego los detalles.
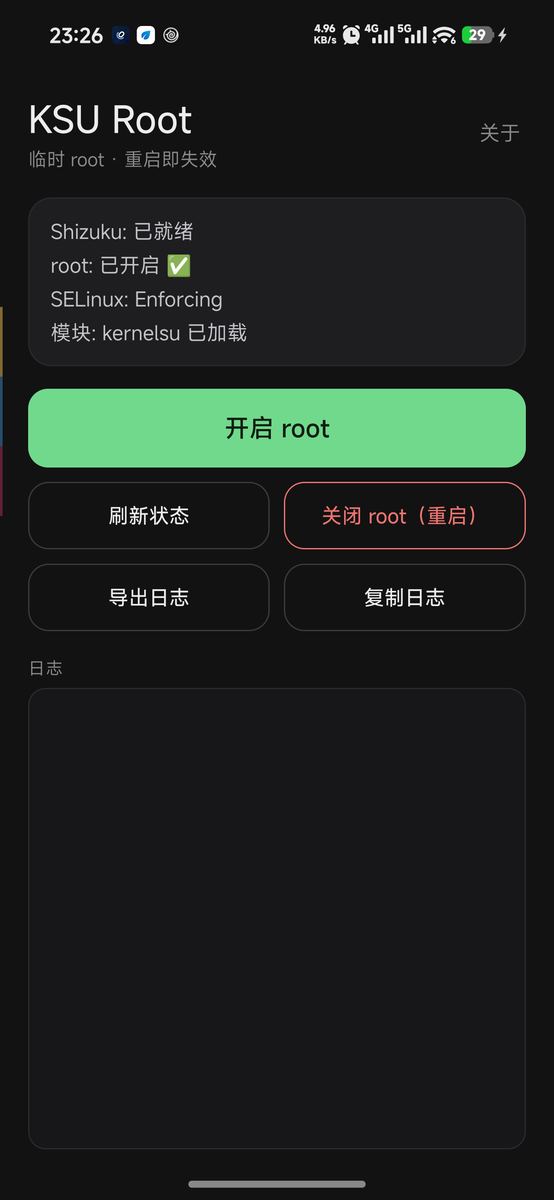
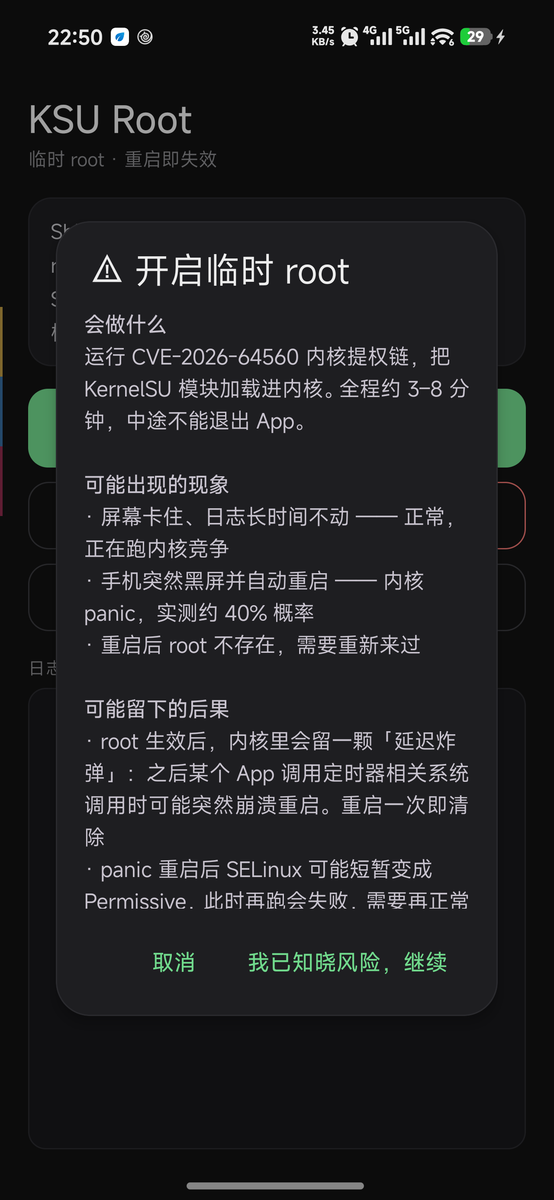
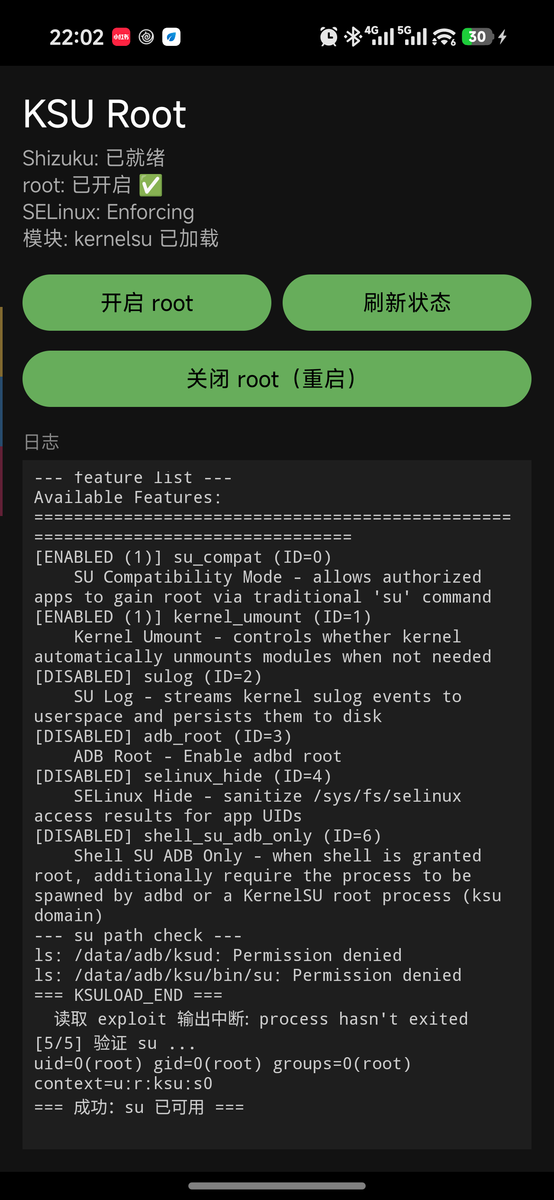
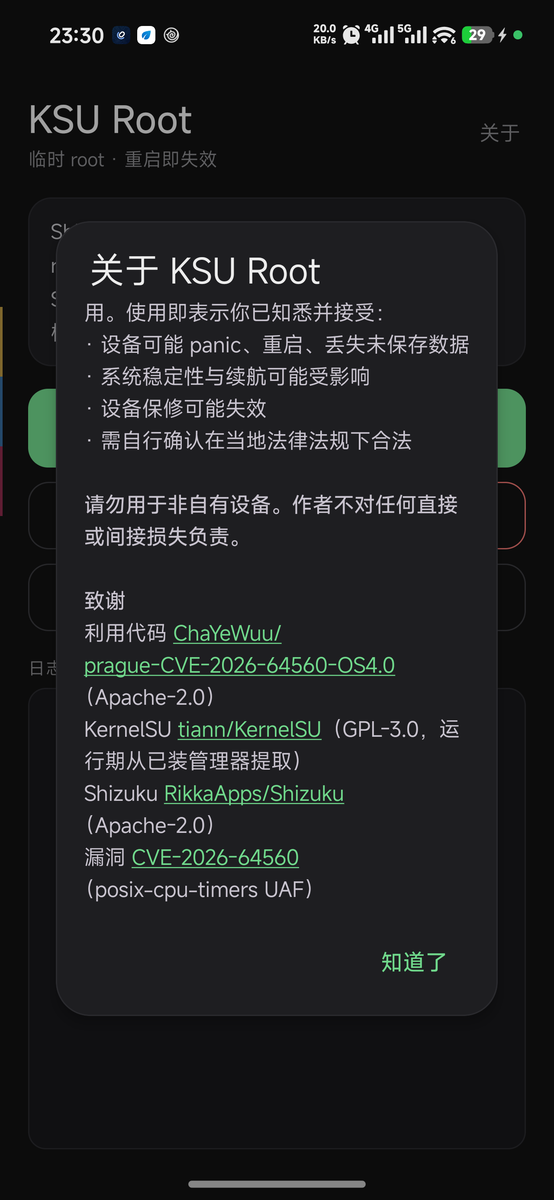
Empaqueta el flujo de escalada de privilegios de prague-CVE-2026-64560-OS4.0, que originalmente requiere ordenador + adb, en una App de Android:
| Lo que antes había que hacer en el ordenador | Ahora con un toque en el teléfono |
|---|---|
Conectar el cable, adb push de cinco payloads | La App los despliega automáticamente |
adb shell sh kp_arm.sh para armar el kprobe | Arma y verifica automáticamente |
adb shell -tt ./pk64560 --run | ptyrun asigna un pty y lo ejecuta |
| Escribir a mano los comandos ksud en el root shell | Captura ROOT_CHILD_HOLD_PASS e inyecta automáticamente |
Verificar con su -c id | Verifica automáticamente y muestra el resultado |
Lo que te da: su -c id devuelve uid=0(root) ... context=u:r:ksu:s0, y el gestor de KernelSU muestra «en funcionamiento».
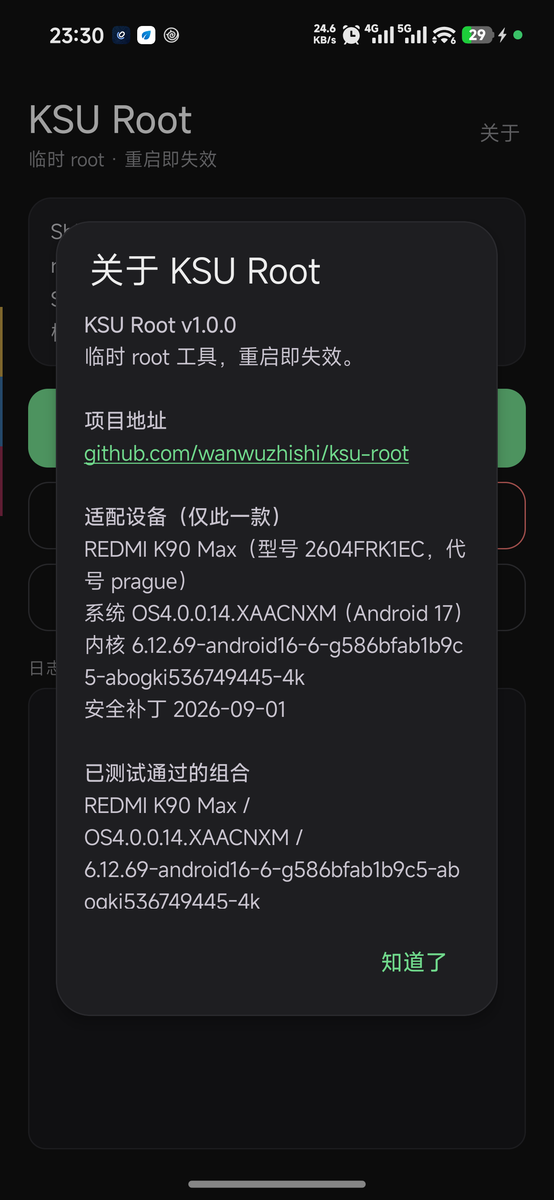
Solo este dispositivo, dos versiones del sistema:
机型        REDMI K90 Max (2604FRK1EC)
代号        prague
内核        6.12.69-android16-6-g586bfab1b9c5-abogki536749445-4k
系统        澎湃 OS 4.0.0.14.XAACNXM     ← 真机实测通过(2026-10-25)
            OS4.0.5.0.XAACNXM           ← 真机实测通过(2026-11-05)
指纹        Redmi/prague/prague:17/CP2A.260605.016/OS4.0.0.14.XAACNXM:user/release-keys
            Redmi/prague/prague:17/CP2A.260605.016/OS4.0.5.0.XAACNXM:user/release-keys
            Redmi/prague/prague:17/CP2A.260605.016/17OS4.0.261020.233332783.MTPECN.S:user/release-keys
安全补丁     2026-09-01 / 2026-10-01
Por qué 4.0.5.0 también funciona: esa OTA no recompiló el kernel. Al extraer la partición boot del payload completo de 8.96 GB y pasar el Image obtenido por LZ4, la cadena de versión, la hora de compilación y el ABO build id son idénticos a los de 4.0.0.14, y la corrección upstream de CVE-2026-64560 (920f893f) no está incluida. Se verificó mediante desensamblado dirección por dirección que los 9 desplazamientos codificados fijos coinciden todos. El 2026-11-05 se ejecutó con éxito en un dispositivo real (OS4.0.5.0.XAACNXM): el primer intento provocó un panic en stage0 y reinicio, el segundo tuvo éxito, y su -c id devolvió uid=0 context=u:r:ksu:s0.
Nota: en el
META-INF/com/android/metadatade la OTA, elpost-buildindica la cadena de preproducción17OS4.0.261020.233332783.MTPECN.S, pero tras la instalación en el dispositivo realgetprop ro.build.fingerprintreportaOS4.0.5.0.XAACNXM. La v1.0.4 solo reconoce la primera y será rechazada por el gate en la versión oficial; la v1.0.5 reconoce ambas cadenas.
El criterio de decisión es uname -r y el ABO build id, no el número de versión del sistema. Si el kernel cambia, todos los desplazamientos codificados fijos quedan invalidados, y el modo de fallo puede ser un panic del kernel en lugar de un error controlado.
Shizuku instalado y en ejecución
Gestor de kernel instalado: SukiSU Ultra o KernelSU, uno de los dos
ksud de su APKksud y el módulo del kernel deben provenir del mismo gestor: lo que carga late-load es precisamente el ko incluido en ksud. Mezclarlos provoca un desajuste de uapi y el gestor mostrará continuamente "se requiere actualizar el kernel"kernelsu duplicado (File exists)Conserva estos archivos en el dispositivo (si los ejecutaste manualmente antes)
/data/local/tmp/kernelsu-prague.ko.disabled —— debe renombrarse; de lo contrario, el exploit cargará ese módulo antiguo con uapi=2 y el gestor mostrará "se requiere actualizar el kernel"Shizuku: 已就绪Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
