
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2022-22978-demo — CVE-2022-22978 código de ejemplo de vulnerabilidad | Kitploit
Herramientas/GitHubGitHub/wan9xx/cve-2022-22978-demo
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y Educación
GitHubwan9xx/cve-2022-22978-demo

CVE-2022-22978-demo

CVE-2022-22978 código de ejemplo de vulnerabilidad

Ver Repositorio
hace 2 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2022-22978-demo

Código de ejemplo de la vulnerabilidad CVE-2022-22978

Condiciones de explotación

Aunque está clasificada como de alta gravedad, las condiciones de explotación son bastante estrictas; personalmente creo que esta vulnerabilidad es bastante insignificante.

  1. En primer lugar, por supuesto, Spring Security debe estar dentro del rango afectado por la vulnerabilidad.
  2. En segundo lugar, es necesario utilizar el emparejador de expresiones regulares de Spring Security, regexMatchers, o directamente RegexRequestMatcher, y usar . para coincidir rutas, algo como:
    • regexMatcher("/api/.*") // permite todas las subrutas bajo /api
    • regexMatcher("/files/.*\\.jpg") // coincide con todas las solicitudes de archivos .jpg
    • regexMatcher("/user/.*/profile") // permite la ruta profile para cualquier usuario bajo /user
  3. En realidad, esta situación es poco común. Por ejemplo, si existe regexMatcher("/api/.*"), también se necesita un controlador con una anotación como @RequestMapping("/api/*") para manejar todas las solicitudes bajo /api. De lo contrario, aunque se eviten las reglas de coincidencia de rutas de Spring Security usando %0a%0d, se obtendrá un error 404.

Demostración de explotación

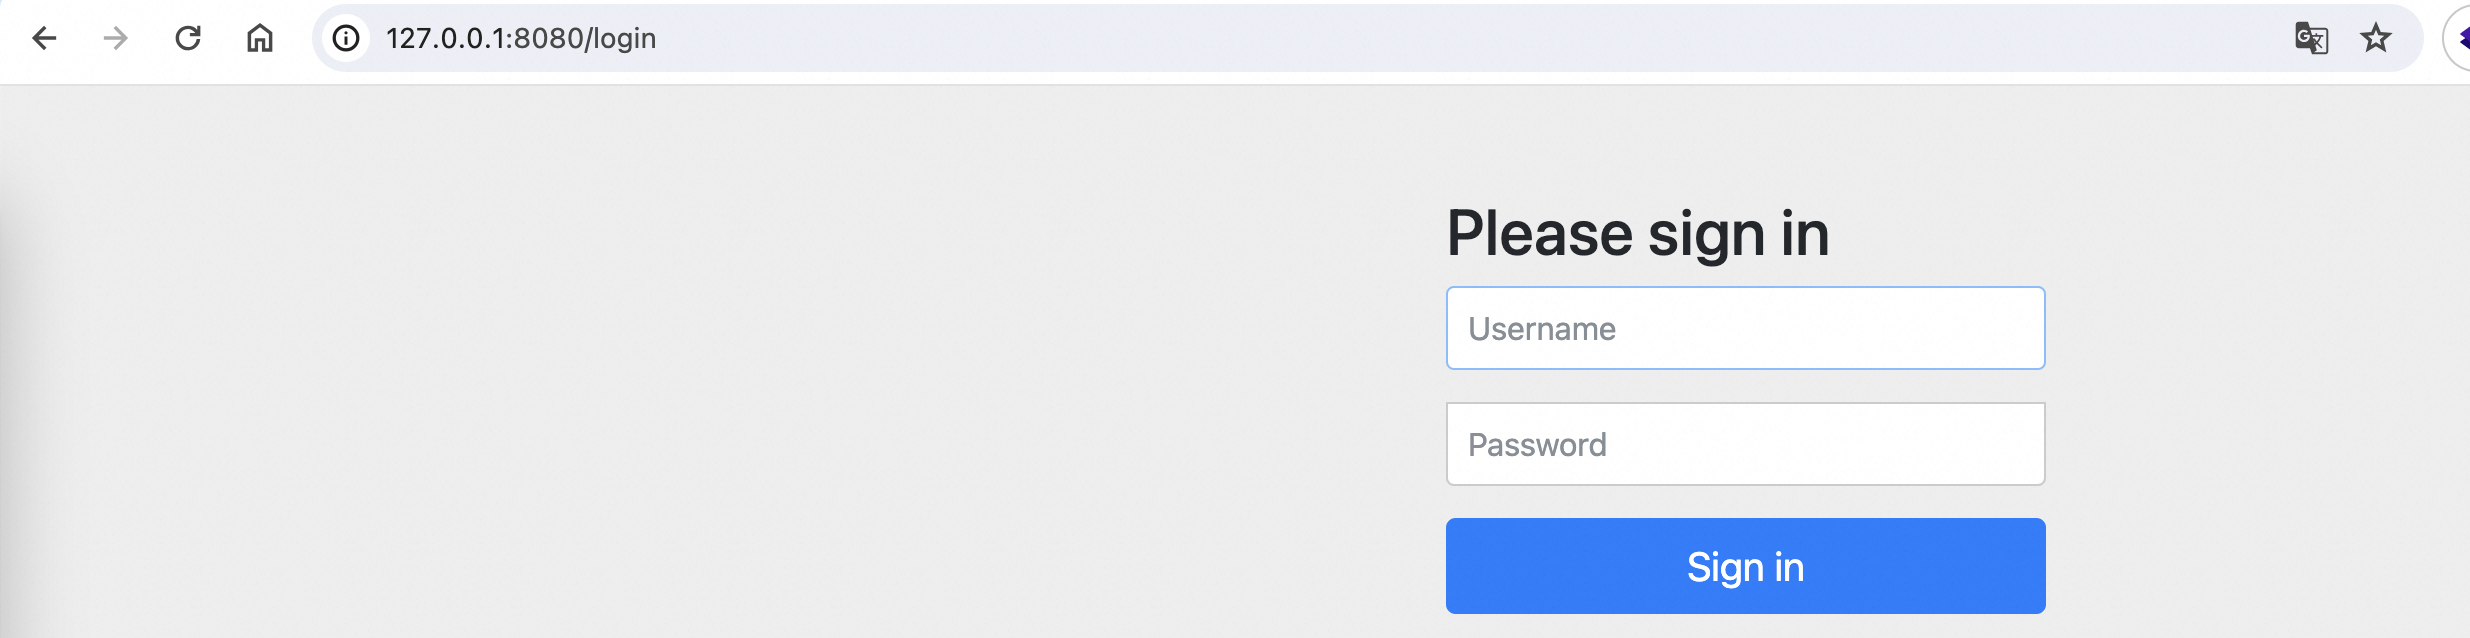
Al acceder a cualquier ruta normalmente, se redirige a la página de inicio de sesión predeterminada de Spring Security. image
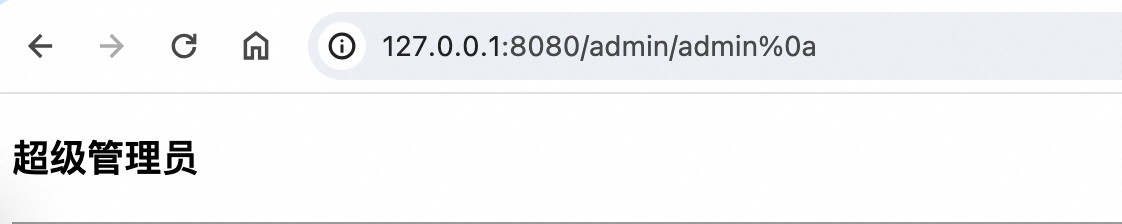
Accediendo a: http://127.0.0.1:8080/admin/admin%0a, se omite el inicio de sesión correctamente. image
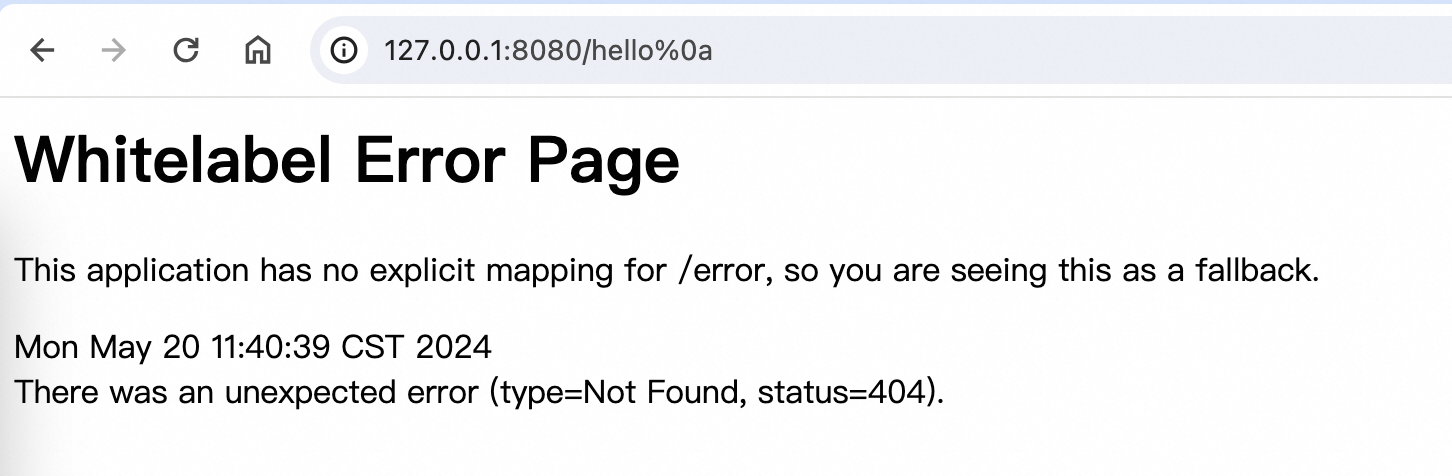
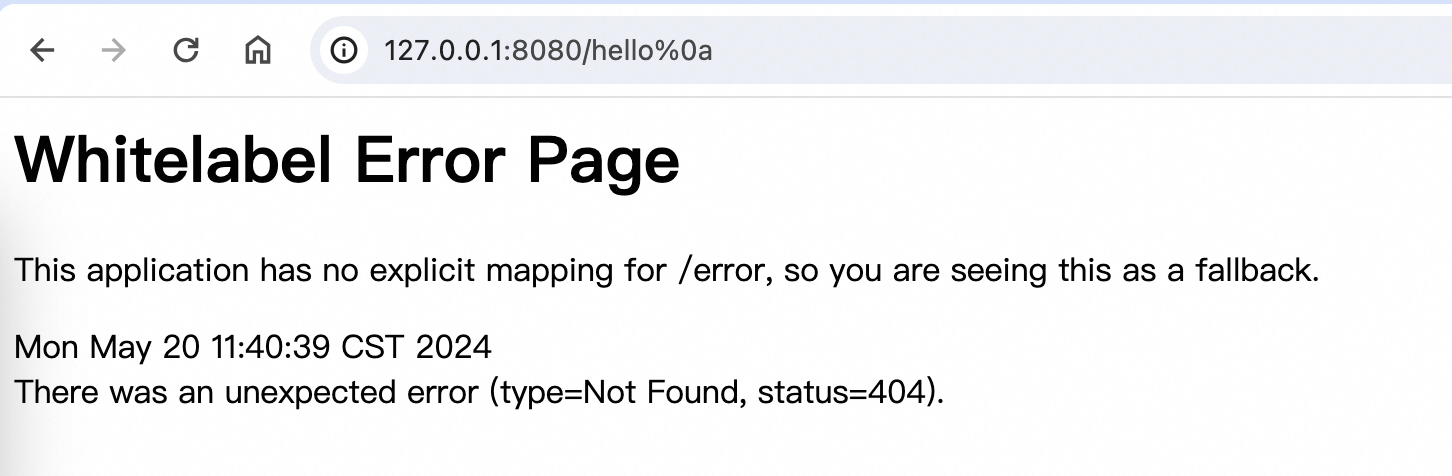
Accediendo a: http://127.0.0.1:8080/hello%0a Se omite la verificación de seguridad que requiere inicio de sesión para todas las rutas, pero como no hay un controlador con la anotación @RequestMapping("/hello/*"), el mapeo falla y se obtiene un error 404. image
Descargar herramienta