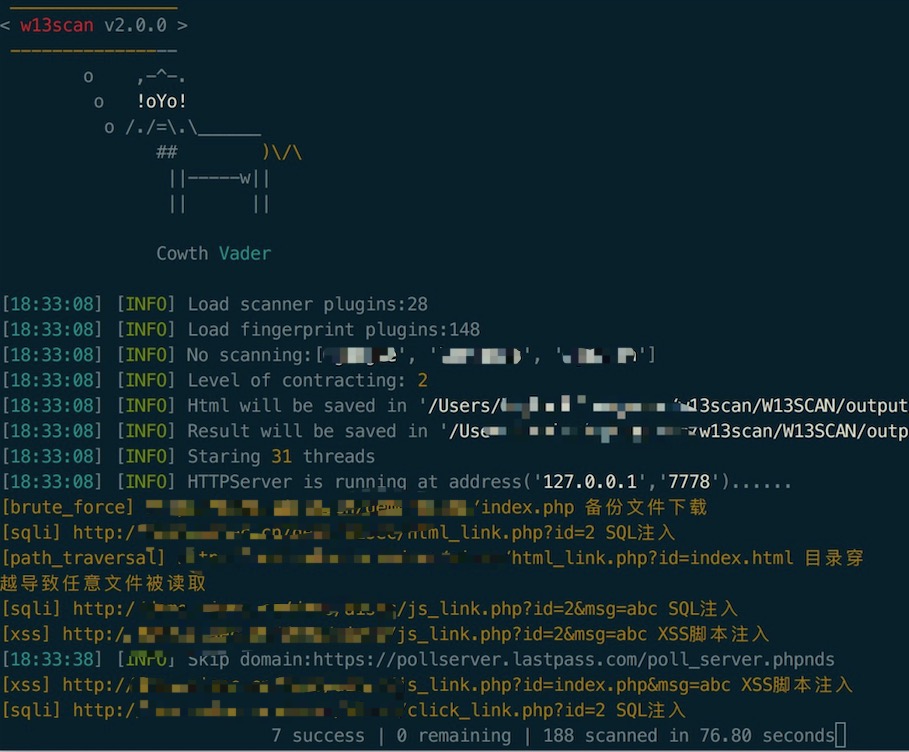
 w-digital-scanner/w13scan
Escáner de vulnerabilidades web pasivo y activo con detección basada en plugins para XSS, inyección SQL, inyección de comandos y divulgación de archivos sensibles. Soporta modo proxy e integración de rastreo automatizado.

W13scan es una herramienta de descubrimiento de vulnerabilidades web de código abierto basada en Python3 que admite modos de escaneo activo y pasivo, y puede ejecutarse en Windows, Linux y Mac.


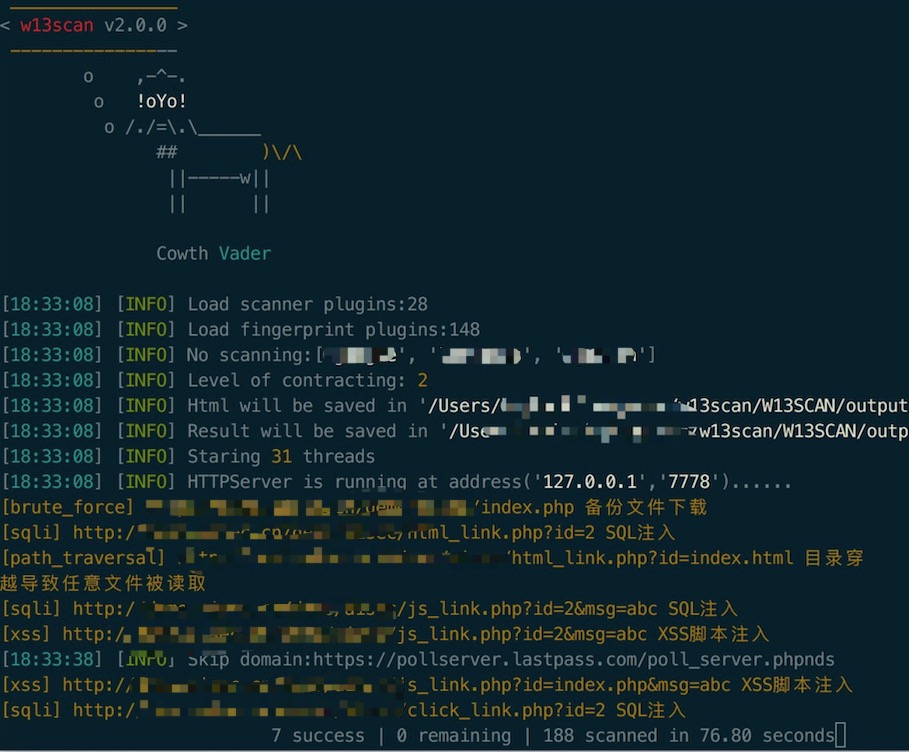
Código fuente de la plantilla HTML: w13scan-report
Antes de usar W13Scan, respete las leyes locales. W13Scan se proporciona solo para fines educativos.
En comparación con otras herramientas de escaneo profesionales, w13scan también tiene sus propias ventajas únicas.
Los profesionales de la seguridad pueden no confiar en ningún programa, lo único que puede generar cierta confianza es el código abierto.
La seguridad se basa en la confianza, y la confianza requiere apertura y transparencia. El código central de w13scan es completamente de código abierto, cualquiera puede verificar la seguridad de su código.
Se puede adaptar fácilmente a entornos difíciles y altamente especializados, y se pueden complementar sus funciones siguiendo la documentación de desarrollo de w13scan, personalizando los módulos necesarios.
w13scan probó múltiples plataformas de escaneo. A continuación se muestran los informes de prueba de las plataformas de escaneo.
| Nombre de la plataforma | Resultado del escaneo | Modo de escaneo |
|---|---|---|
| WVS PHP Vulnweb | Ver | crawlergo+w13scan escaneo automático |
| WVS AJAX Vulnweb | Ver | Escaneo pasivo |
| demo.aisec.cn | Ver | Escaneo pasivo |
usage: w13scan [options]

optional arguments:
  -h, --help            show this help message and exit
  -v, --version         Show program's version number and exit
  --debug               Show programs's exception
  --level {1,2,3,4,5}   different level use different payload: 0-5 (default 2)

Proxy:
  Passive Agent Mode Options

  -s SERVER_ADDR, --server-addr SERVER_ADDR
                        server addr format:(ip:port)

Target:
  options has to be provided to define the target(s)

  -u URL, --url URL     Target URL (e.g. "http://www.site.com/vuln.php?id=1")
  -f URL_FILE, --file URL_FILE
                        Scan multiple targets given in a textual file

Request:
  Network request options

  --proxy PROXY         Use a proxy to connect to the target URL
                        eg:[email protected]:8080 or [email protected]:1080
  --timeout TIMEOUT     Seconds to wait before timeout connection (default 30)
  --retry RETRY         Time out retrials times.

Output:
  output

  --html                When selected, the output will be output to the output
                        directory by default, or you can specify
  --json JSON           The json file is generated by default in the output
                        directory, you can change the path

Optimization:
  Optimization options

  -t THREADS, --threads THREADS
                        Max number of concurrent network requests (default 31)
  --disable DISABLE [DISABLE ...]
                        Disable some plugins (e.g. --disable xss sqli_error
                        webpack)
  --able ABLE [ABLE ...]
                        Enable some moudle (e.g. --enable xss webpack)
La instalación de w13scan requiere un entorno Python 3.6 o superior.
git clone https://github.com/w-digital-scanner/w13scan.git
cd w13scan # 进入git目录
pip3 install -r requirements.txt
cd W13SCAN # 进入源码目录
python3 w13scan.py -h
python3 w13scan.py -s 127.0.0.1:7778 --html # 端口可省略,默认为7778,开启--html即实时生成html报告
Si desea que el modo pasivo de w13scan admita HTTPS, primero inicie w13scan, luego acceda a http://w13scan.ca en su navegador para descargar el certificado y confiar en él.
-u     输入一个url进行扫描
--file 从文件中读取url扫描
w13scan analizará los parámetros de la URL y escaneará usando complementos, pero no realizará rastreo.
En el directorio crawlergo_example, spider.py muestra cómo integrarse con el rastreador crawlergo.
Modifique la configuración relacionada con la plataforma de conexión inversa en config.py, puede modificarla de manera similar a:
# REVERSE
USE_REVERSE = True  # 使用反连平台将False改为True
REVERSE_HTTP_IP = "127.0.0.1"  # 回连http IP地址,需要改为服务器ip,不能改为0.0.0.0,因为程序无法识别
REVERSE_HTTP_PORT = 9999  # 回连http端口

REVERSE_DNS = "dnslog.w13scan.hacking8.com" # 修改为自己的域名,并将域名dns修改为本机IP

REVERSE_RMI_IP = "127.0.0.1"  # Java RMI 回连IP,需要改为服务器ip,不能改为0.0.0.0,因为程序无法识别
REVERSE_RMI_PORT = 10002  # Java RMI 回连端口

REVERSE_SLEEP = 5  # 反连后延时检测时间,单位是(秒)
Luego, inicie primero la plataforma de conexión inversa:
python3 reverse.py
Luego inicie w13scan.
w13scan es de código abierto, y también esperamos que los investigadores de seguridad integren w13scan en sus propios escáneres.
Haga clic en Documentación de desarrollo

