
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Remote-Desktop-Caching- — Esta herramienta permite recuperar información de sesiones antiguas de RDP (mstsc) en forma de archivos PNG dañados. Estos archivos PNG permiten a un miembro del Red Team extraer información jugosa, como contraseñas de LAPS o cualquier información sensible en la pantalla. Un miembro del Blue Team puede reconstruir los archivos PNG para ver lo que hizo un atacante en un host comprometido. Es extremadamente útil para un equipo forense extraer marcas de tiempo después de un ataque en un host para recopilar evidencias y realizar análisis adicionales. | Kitploit
Herramientas/GitHubGitHub/viralmaniar/remote-desktop-caching-
ReconocimientoForensia de MemoriaAnálisis ForenseRecopilación de InformaciónForensia DigitalRed TeamingRespuesta a Incidentes
GitHub

Acerca de

viralmaniar/remote-desktop-caching-

Remote-Desktop-Caching-

Ver Repositorio
2185873hace 8 añosRevisado por Kitploit

Esta herramienta permite recuperar información de sesiones antiguas de RDP (mstsc) en forma de archivos PNG dañados. Estos archivos PNG permiten a un miembro del Red Team extraer información jugosa, como contraseñas de LAPS o cualquier información sensible en la pantalla. Un miembro del Blue Team puede reconstruir los archivos PNG para ver lo que hizo un atacante en un host comprometido. Es extremadamente útil para un equipo forense extraer marcas de tiempo después de un ataque en un host para recopilar evidencias y realizar análisis adicionales.

Compartir

Remote-Desktop-Caching-

Esta herramienta permite recuperar información de sesiones RDP (mstsc) antiguas en forma de archivos PNG rotos. Estos archivos PNG permiten a los miembros del Red Team extraer información jugosa como contraseñas de LAPS o cualquier información sensible en la pantalla. Los miembros del Blue Team pueden reconstruir archivos PNG para ver qué hizo un atacante en un host comprometido. Es extremadamente útil para un equipo forense extraer marcas de tiempo después de un ataque en un host para recopilar evidencias y realizar análisis adicionales.

Cualquier sugerencia o idea para esta herramienta es bienvenida, solo tuiteame a @ManiarViral

Capturas de pantalla

En la primera ejecución de Remote-Desktop-Caching usando python.exe remotecache.py el usuario obtendrá las siguientes opciones: image
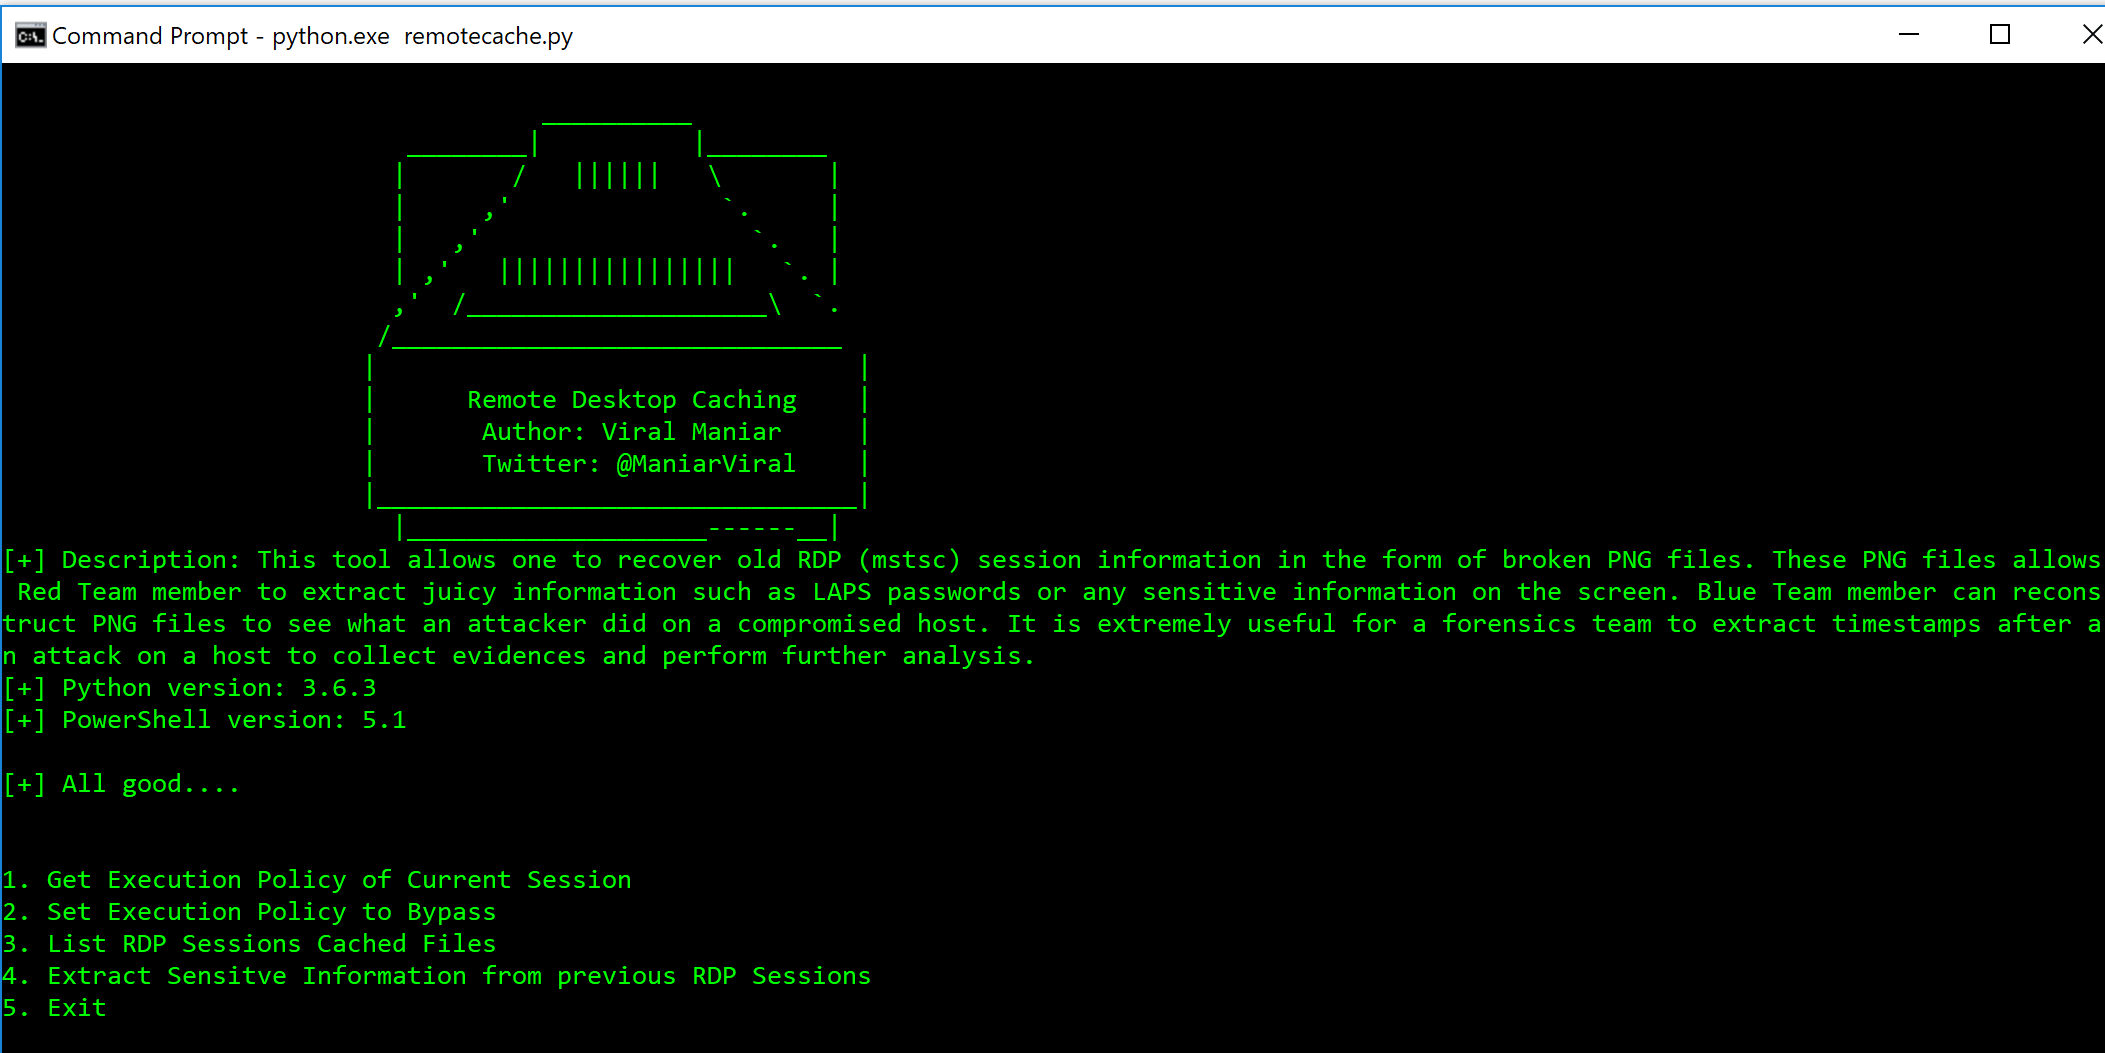
Usando la Opción 1 y la Opción 2 el usuario puede conocer la política de ejecución de la sesión actual y establecerla en Bypass, lo que ejecuta el script de PowerShell rdpcache.ps1. Usando la Opción 3 el usuario puede listar los archivos binarios en caché que se utilizarán para reconstruir archivos PNG.
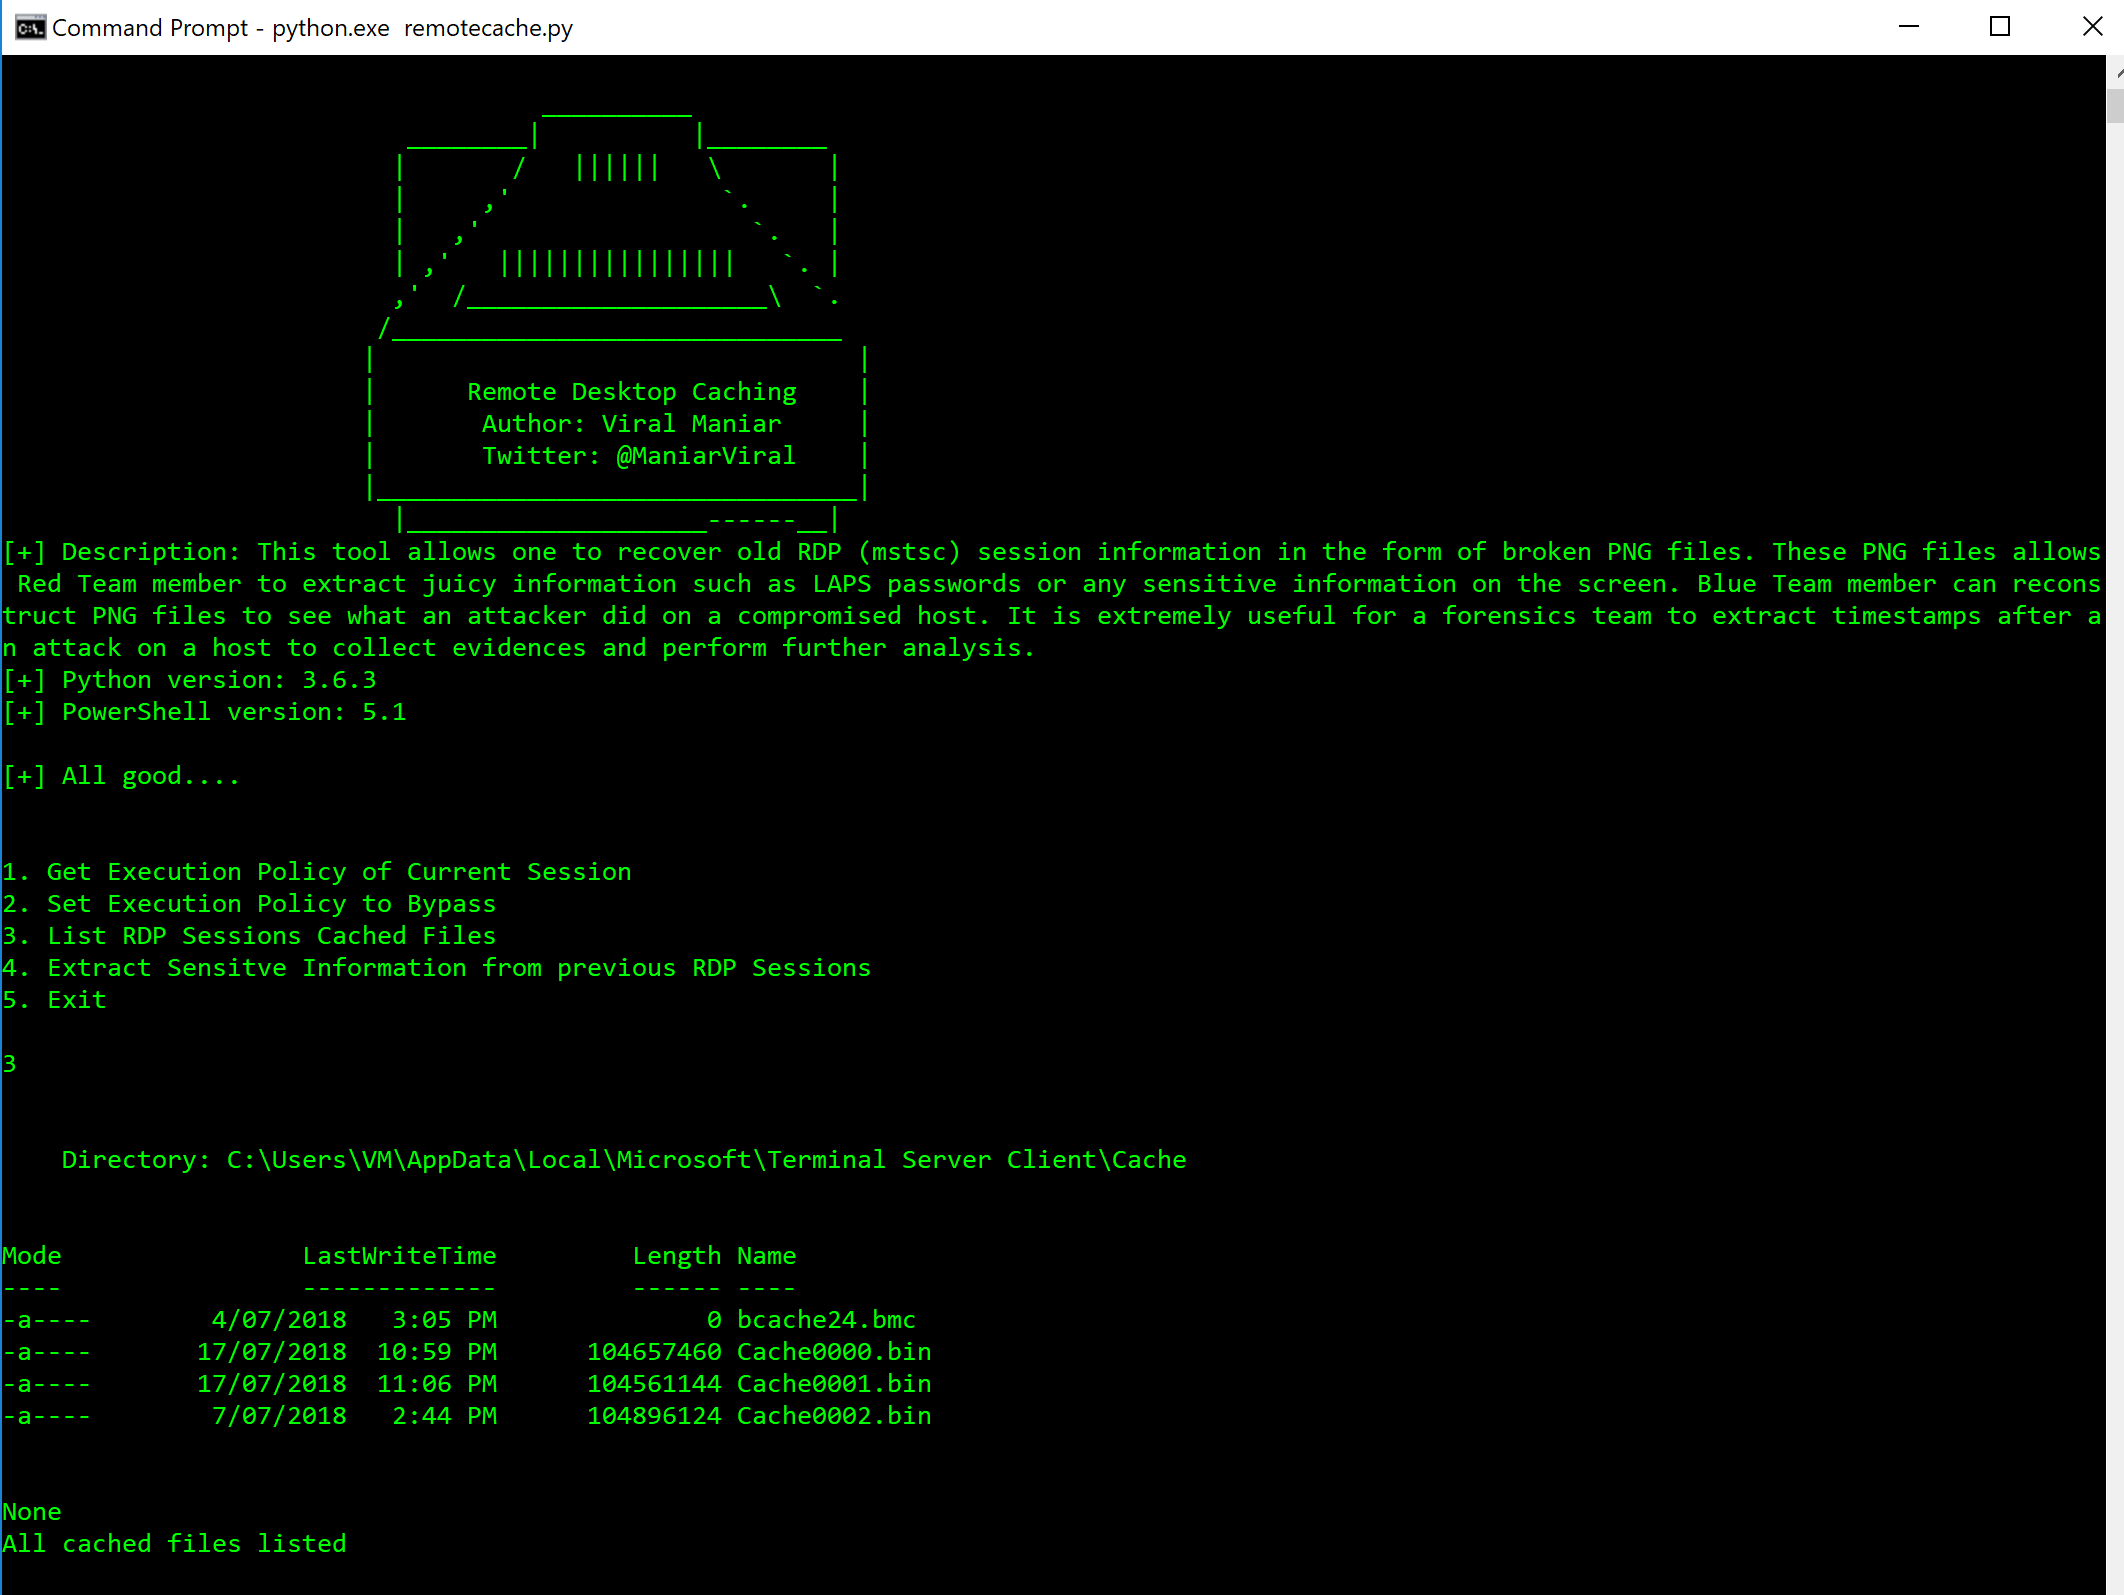
image

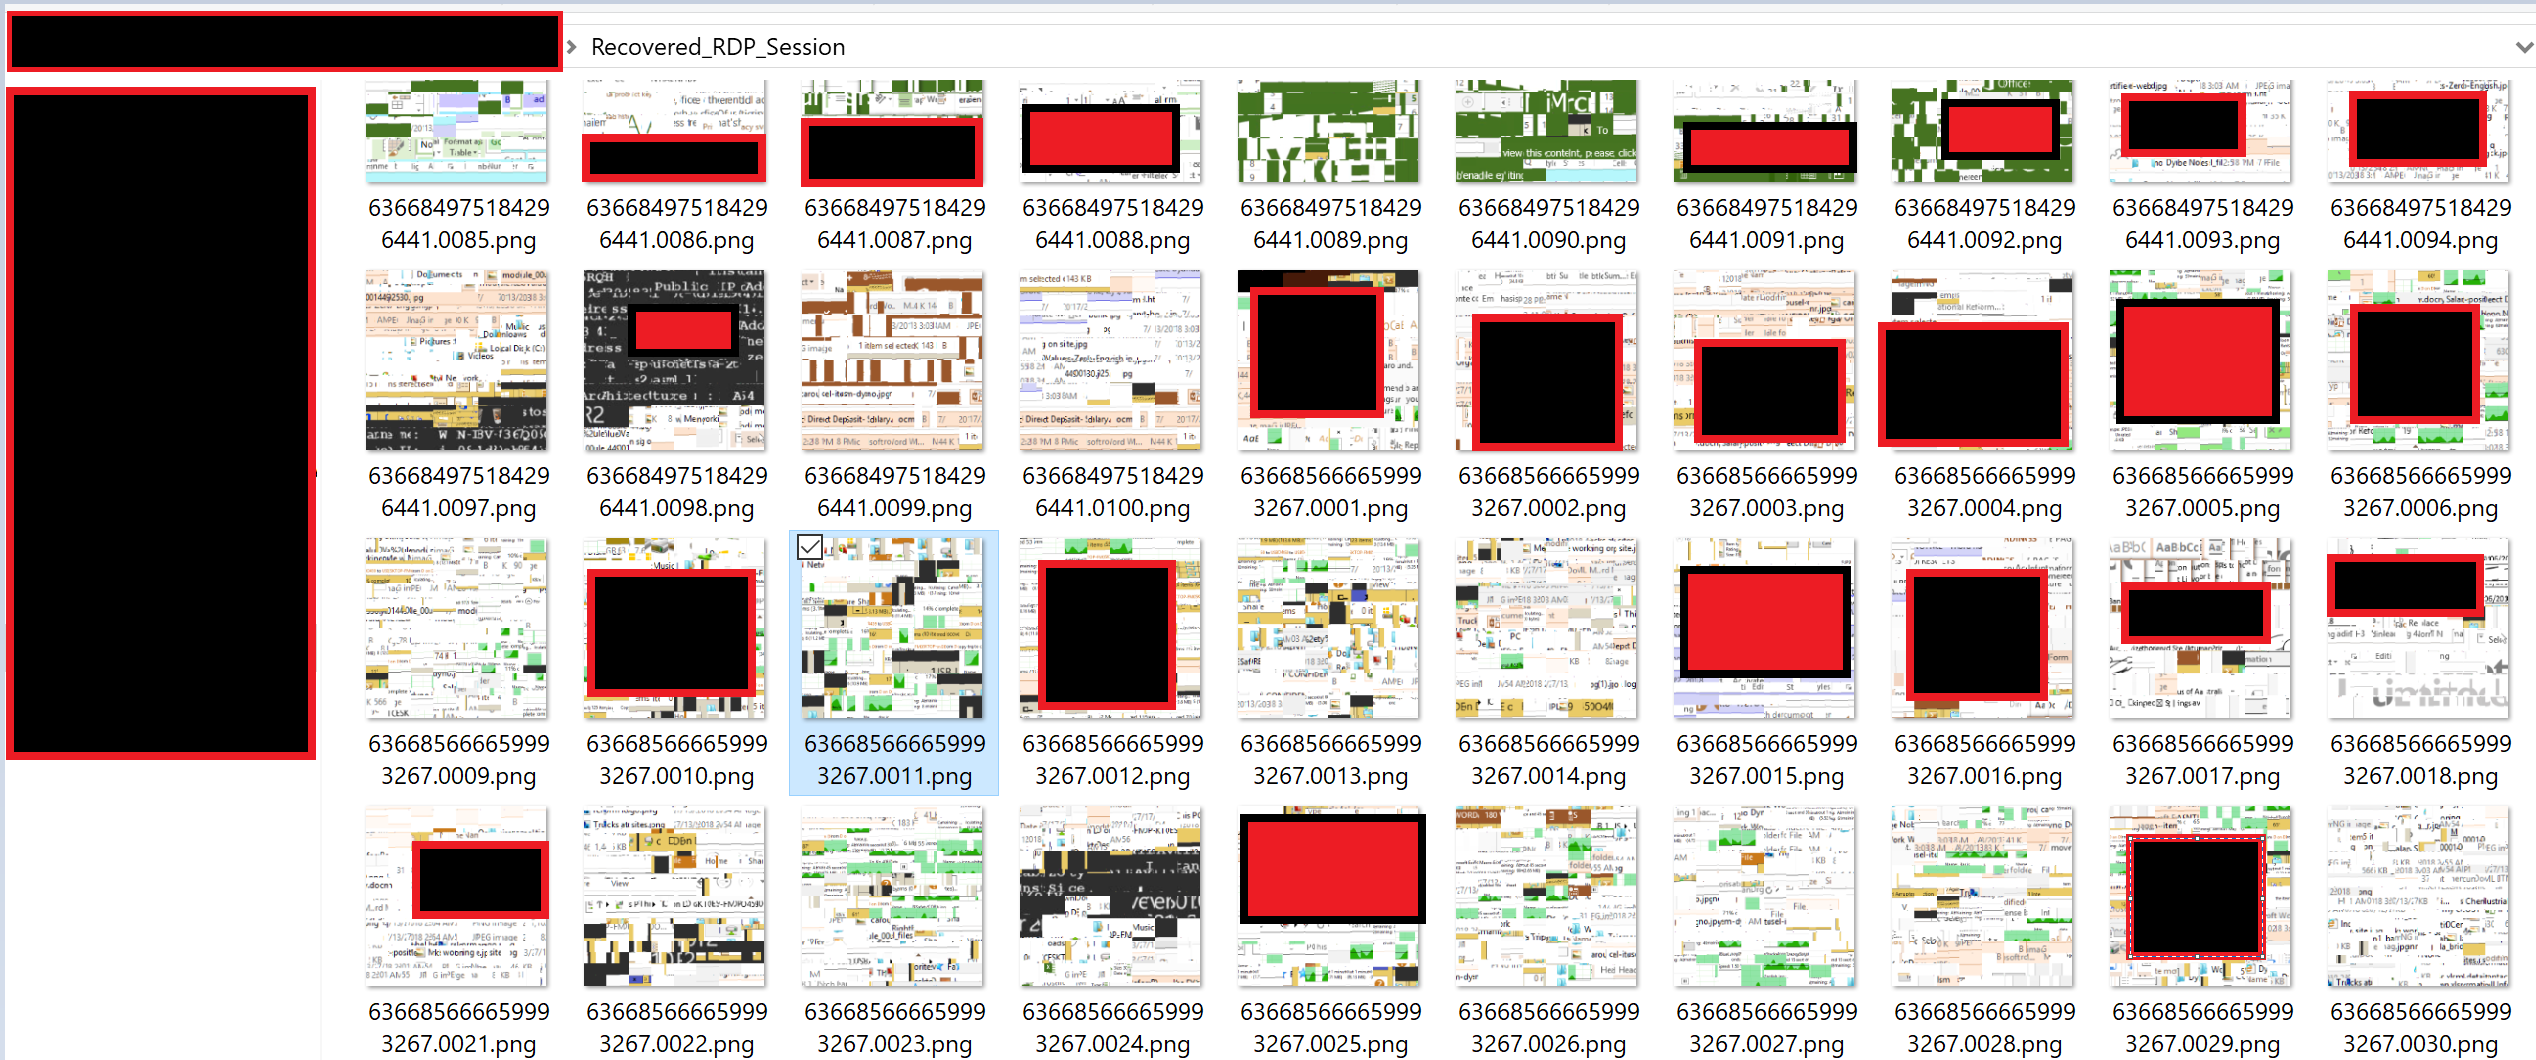
Eligiendo la Opción 4: Comienza a analizar los archivos de caché y el proceso de reconstrucción. Esta opción crea una carpeta en la unidad C del usuario con el nombre de Recovered_RDP_Sessions

image

Se recupera información sensible de estos archivos binarios en forma de imágenes PNG rotas. Se logró recuperar contraseña de LAPS, dirección IP del atacante y nombres de archivos maliciosos. También revela información crucial sobre las actividades del atacante en un host comprometido. Para el equipo forense, la marca de tiempo se revela en la mayoría de estas imágenes recuperadas.
image

¿Cómo uso esto?

- git clone https://github.com/Viralmaniar/Remote-Desktop-Caching-.git
- python.exe remotecache.py

¿Preguntas?

Twitter: https://twitter.com/maniarviral
LinkedIn: https://au.linkedin.com/in/viralmaniar

Contribución y Licencia

Creative Commons License
Este trabajo está licenciado bajo una Licencia Creative Commons Atribución 4.0 Internacional.
¿Quieres contribuir? Por favor, haz un fork y envía un pull request.

Cualquier sugerencia o idea para esta herramienta es bienvenida, solo tuiteame a @ManiarViral

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






