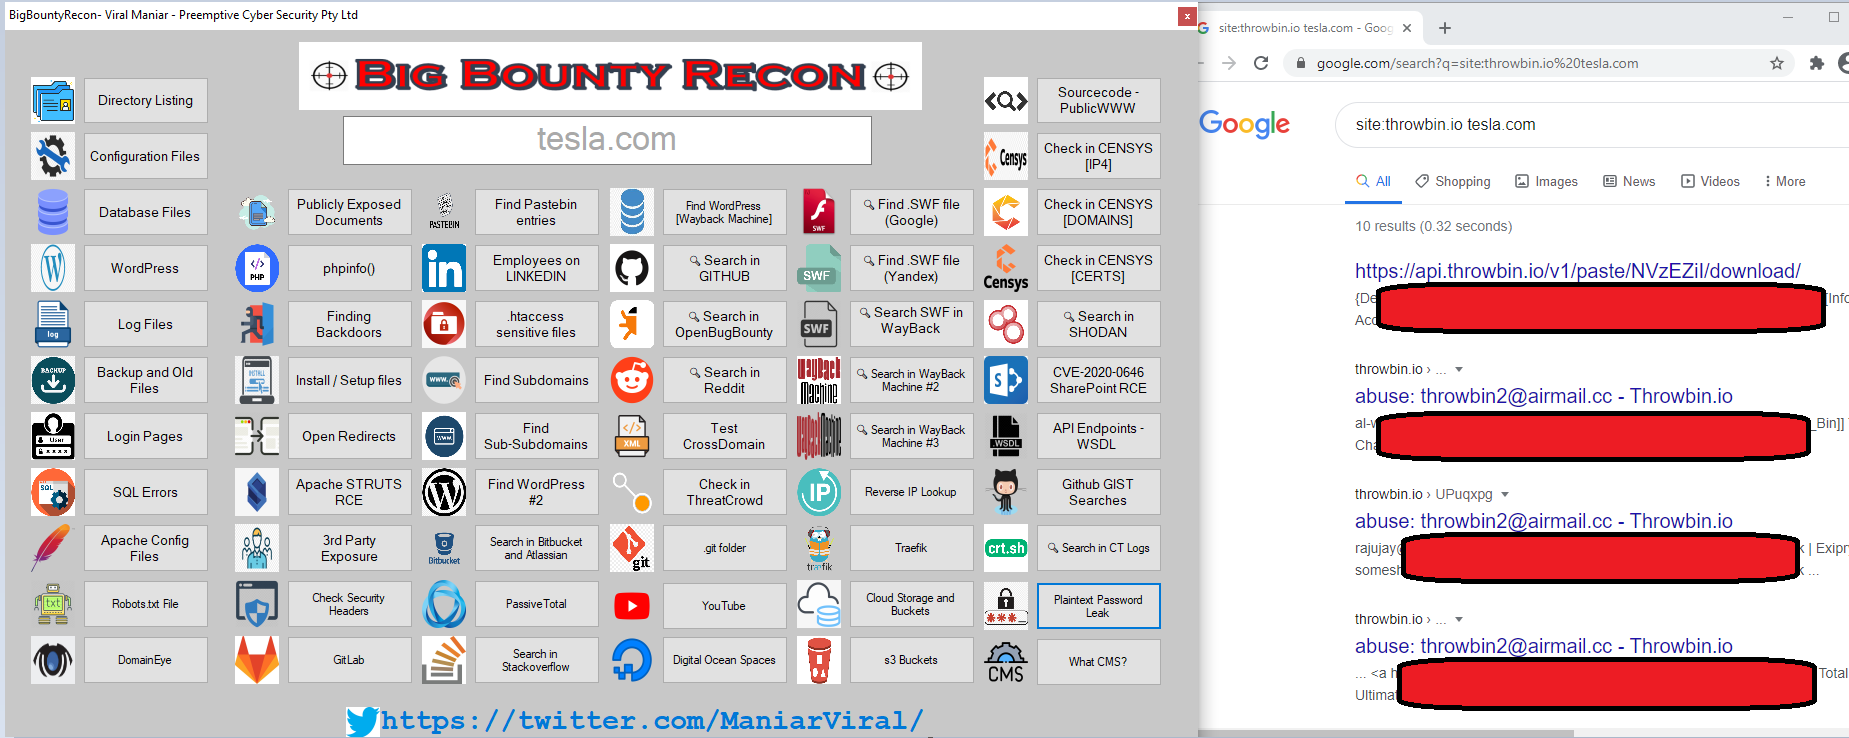

La herramienta BigBountyRecon utiliza 58 técnicas diferentes empleando varios dorks de Google y herramientas de código abierto para acelerar el proceso de reconocimiento inicial en la organización objetivo.
La herramienta BigBountyRecon utiliza 58 técnicas diferentes mediante varios dorks de Google y herramientas de código abierto para acelerar el proceso de reconocimiento inicial sobre la organización objetivo. El reconocimiento es el paso más importante en cualquier prueba de penetración o proceso de caza de bugs. Proporciona a un atacante conocimientos preliminares sobre la organización objetivo. Además, será útil para obtener información sobre los controles existentes, así como estimaciones aproximadas del nivel de madurez de seguridad de la organización objetivo.
Esta herramienta se puede utilizar además de tu enfoque habitual para la caza de bugs. La idea es verificar y recopilar rápidamente información sobre tu organización objetivo sin invertir tiempo ni recordar estas sintaxis. Además, puede ayudarte a definir un enfoque para encontrar algunos resultados rápidos en el objetivo.
Cualquier sugerencia o idea para esta herramienta es bienvenida; solo envíame un tweet a @ManiarViral
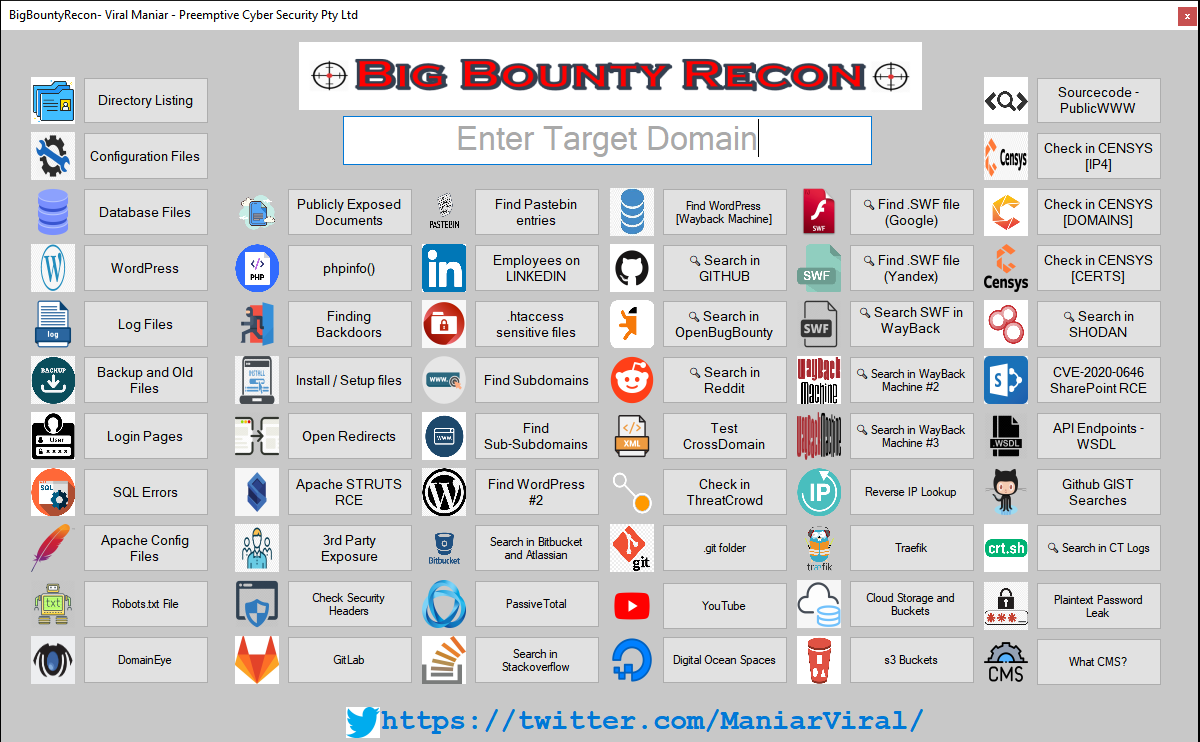
Listado de directorios: Encontrar directorios abiertos usando Google Dork en tu organización objetivo ayuda a comprender la estructura de directorios en el servidor web. Puede revelar información sensible o llevar a una divulgación de información.
Archivos de configuración: A menudo, los archivos de configuración contienen información sensible como contraseñas codificadas, ubicaciones de unidades sensibles o tokens de API que pueden ayudarte a obtener acceso privilegiado a los recursos internos.
Archivos de base de datos: Los archivos de base de datos son archivos de datos que se utilizan para almacenar el contenido de la base de datos en un formato estructurado en un archivo en tablas y campos separados. Dependiendo de la naturaleza de la aplicación web, estos archivos podrían proporcionar acceso a información sensible.
WordPress: WordPress es un CMS de código abierto escrito en PHP. WordPress tiene miles de complementos para construir, personalizar y mejorar los sitios web. Existen numerosas vulnerabilidades en estos complementos. Encontrar archivos relacionados con WordPress.
Archivos de registro: Los archivos de registro a veces proporcionan información detallada de las actividades de los usuarios en una aplicación particular. Estos archivos son buenos para revisar cookies de sesión u otros tipos de tokens.
Archivos de respaldo y antiguos: Los archivos de respaldo son copias originales de los sistemas críticos. Estos proporcionan acceso a información de identificación personal (PII) o acceso a registros sensibles.
Páginas de inicio de sesión: Es extremadamente importante identificar las páginas de inicio de sesión de tu organización objetivo para realizar intentos de fuerza bruta o probar credenciales predeterminadas para obtener más acceso a los recursos de la organización.
Errores SQL: Los errores SQL filtran información sensible sobre los sistemas backend. Esto puede ayudar a realizar enumeración sobre los tipos de base de datos y ver si la aplicación es vulnerable a ataques relacionados con la validación de entrada, como la inyección SQL.
Archivos de configuración de Apache: El servidor HTTP Apache se configura colocando directivas en archivos de configuración de texto plano. El archivo de configuración principal generalmente se llama httpd.conf. Además, se pueden agregar otros archivos de configuración mediante la directiva Include, y se pueden usar comodines para incluir muchos archivos de configuración. Cualquier directiva puede colocarse en cualquiera de estos archivos de configuración. Dependiendo de las entradas en estos archivos de configuración, puede revelar cadenas de conexión de base de datos, nombres de usuario y contraseñas, el funcionamiento interno, las bibliotecas utilizadas y referenciadas y la lógica empresarial de la aplicación.
Archivo robots.txt: El archivo robots.txt indica a los robots web cómo rastrear páginas en su sitio web. Dependiendo del contenido del archivo, un atacante podría descubrir directorios y archivos ocultos.
DomainEye: DomainEye es una herramienta de investigación de dominios/host que posee las bases de datos de dominios más grandes. Proporcionan servicios como Whois inverso, búsqueda inversa de IP, así como NS y MX inversos.
Documentos expuestos públicamente: Dichos documentos se pueden usar para extraer información de metadatos.
phpinfo(): Exponer phpinfo() por sí solo no es necesariamente un riesgo, pero en combinación con otras vulnerabilidades podría comprometer tu sitio. Además, las versiones de los módulos podrían facilitar la vida a los atacantes cuando atacan aplicaciones usando exploits recién descubiertos.
Encontrar backdoors: Esto puede ayudar a identificar desfiguraciones de sitios web o problemas relacionados con el secuestro de servidores. Al explotar la vulnerabilidad de redirección abierta en la aplicación web confiable, el atacante puede redirigir a las víctimas a una página de phishing.
Archivos de instalación/configuración: Dichos archivos permiten a un atacante realizar enumeración en la organización objetivo. La información recopilada usando estos archivos puede ayudar a descubrir detalles de versiones que luego se pueden usar para realizar el exploit dirigido.
Redirecciones abiertas: Con esto, observamos varios parámetros conocidos vulnerables a problemas de redirección abierta.
Apache Struts RCE: Explotar con éxito una vulnerabilidad RCE podría permitir al atacante ejecutar programas arbitrarios. Aquí, buscamos archivos con extensiones ".action" o ".do".
Exposición de terceros: Aquí buscamos exposición de información en sitios de terceros como Codebeautify, Codeshare y Codepen.
Verificar encabezados de seguridad: Identificar rápidamente si el sitio objetivo utiliza encabezados relacionados con la seguridad en la respuesta del servidor.
GitLab: Buscar rápidamente información sensible en GitLab.
Encontrar entradas en Pastebin: Muestra los resultados relacionados con la organización objetivo en el sitio Pastebin. Esto podría ser contraseñas o cualquier otra información sensible relacionada con la organización objetivo.
Empleados en LINKEDIN: Identificar nombres de empleados en LinkedIn puede ayudarte a construir una lista de nombres de usuario cuando se trata de un ataque de rociado de contraseñas.
.HTACCESS / Archivos sensibles: Buscar exposición de archivos sensibles. Esto puede indicar una mala configuración del servidor.
Encontrar subdominios: Los subdominios ayudan a expandir la superficie de ataque de la organización objetivo. Existen numerosas herramientas disponibles para automatizar el proceso de enumeración de subdominios.
Encontrar sub-subdominios: Identificar sub-subdominios en la organización objetivo usando Google Dork.
Encontrar exposición relacionada con WordPress: La exposición relacionada con WordPress ayuda a obtener acceso a archivos y carpetas sensibles.
BitBucket y Atlassian: Filtración de código fuente, credenciales codificadas y acceso a infraestructura en la nube.
PassiveTotal: PassiveTotal es una excelente herramienta para realizar investigaciones de amenazas. Usando BigBountyRecon, utilizaremos PassiveTotal para identificar subdominios en la información objetivo.
Stackoverflow: Exposición de código fuente o cualquier pregunta específica de tecnología mencionada en Stackoverflow.
Encontrar exposición relacionada con WordPress usando Wayback Machine: Buscar archivos de WordPress archivados usando WaybackMachine.
GitHub: Buscar rápidamente información sensible en GitHub.

