
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-11635 — El plugin WordPress File Upload para WordPress es vulnerable a la ejecución remota de código en todas las versiones hasta la 4.24.12 inclusive, a través del parámetro de cookie 'wfu_ABSPATH'. Esto permite que atacantes no autenticados ejecuten código en el servidor. | Kitploit
Herramientas/GitHubGitHub/vigilante-1337/cve-2024-11635
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y EducaciónLabs y Práctica
GitHubvigilante-1337/cve-2024-11635

CVE-2024-11635

El plugin WordPress File Upload para WordPress es vulnerable a la ejecución remota de código en todas las versiones hasta la 4.24.12 inclusive, a través del parámetro de cookie 'wfu_ABSPATH'. Esto permite que atacantes no autenticados ejecuten código en el servidor.

Ver Repositorio
18hace 8 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

WordPress File Upload <= 4.24.12 - Ejecución Remota de Código no autenticada

Este README documenta una vulnerabilidad divulgada únicamente con fines educativos y defensivos. No ejecutes pruebas contra sistemas de producción o sistemas que no poseas o para los que no tengas permiso explícito de prueba.


Descubierto por: abrahack Estado: Divulgación pública
Fecha de reporte: 2025-01-07 ID de CVE: CVE-2024-11635


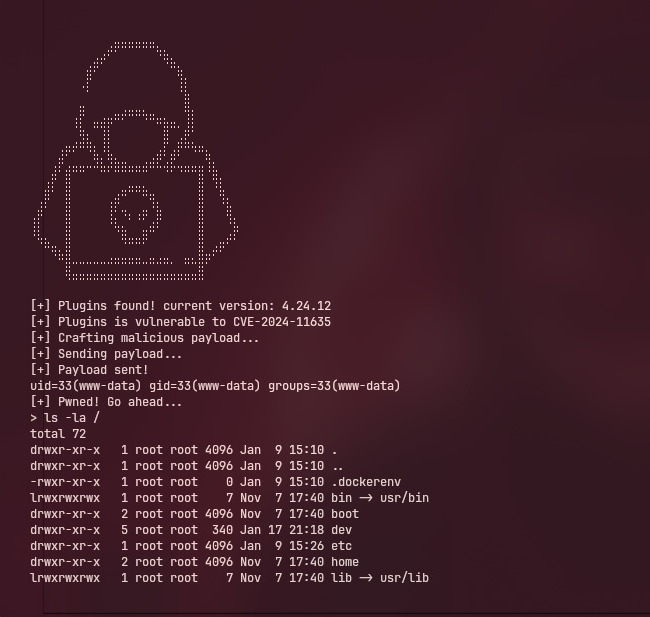
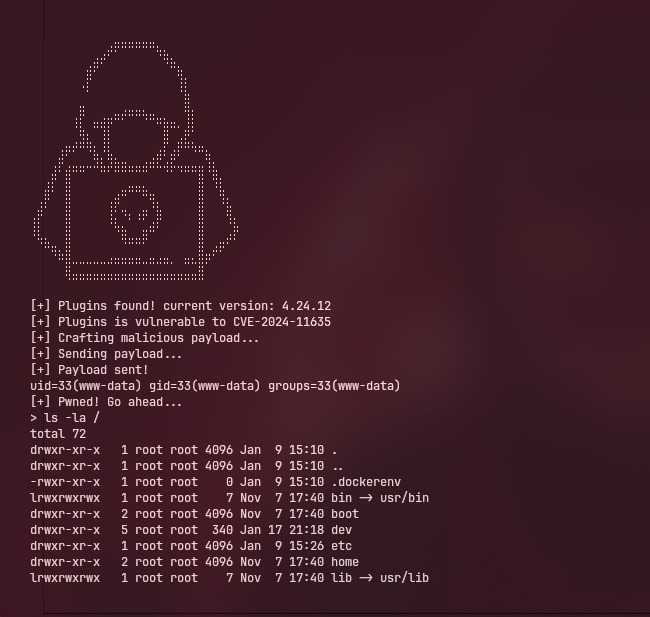
Captura de pantalla

Exploit
Index

Resumen

El plugin WordPress File Upload para WordPress es vulnerable a Ejecución Remota de Código en todas las versiones hasta la 4.24.12 inclusive, a través del parámetro de cookie 'wfu_ABSPATH'. Esto permite a atacantes no autenticados ejecutar código en el servidor.


Impacto

  • Ejecución Remota de Código (RCE) — Un atacante podría subir archivos que resulten en la ejecución de código arbitrario en el servidor.
  • Compromiso total del servidor — Si el proceso de WordPress se ejecuta con privilegios elevados, una explotación exitosa puede otorgar acceso a nivel de sistema.
  • Exposición de datos — Variables de entorno sensibles, credenciales y archivos internos podrían quedar expuestos.
  • Persistencia — Los atacantes pueden instalar backdoors o reverse shells para acceso a largo plazo.

CVSS (estimado): Crítico — Puntuación base ≈ 9.8


Versiones afectadas

  • Afectadas: versiones hasta la 4.24.12 inclusive (según lo reportado).
  • No afectadas: versiones parcheadas tras el lanzamiento del proveedor que aborda este problema (consulta los avisos del proveedor para conocer las versiones corregidas exactas).

Instalación

Primero debes instalar el laboratorio vulnerable; hay una guía a continuación.

~$ git clone https://github.com/vigilante-1337/CVE-2024-11635
~$ cd CVE-2024-11635
~$ chmod +x exploit
~$ ./exploit -h

Pruebas seguras / Instalación (solo laboratorio)

Si eres investigador o defensor y necesitas reproducir esto en un entorno controlado:

  1. Usa una máquina virtual aislada o una red de contenedores sin conectividad a entornos de producción o sensibles.
  2. Dentro del repositorio clonado, navega al directorio safe-lab y ejecuta el archivo docker-compose.yaml proporcionado para desplegar el entorno de prueba.
$ cd safe-lab
$ sudo docker compose up -d

Después del despliegue: inicia sesión e instala los plugins vulnerables

  1. Abre tu navegador y ve a http://localhost (o al host/puerto donde desplegaste el laboratorio).
  2. Completa la configuración de WordPress si se te solicita (crea una cuenta de administrador).
  3. Una vez que hayas iniciado sesión como administrador, ve a Plugins → Añadir nuevo → Subir plugin.
  4. Sube los archivos ZIP de los plugins vulnerables que se encuentran en el repositorio: safe-lab/ y activa cada plugin.

Nota: La carpeta safe-lab contiene plugins vulnerables intencionalmente para pruebas. Instálalos únicamente en entornos de laboratorio aislados y sin conexión. Esto iniciará tanto la instancia vulnerable de WordPress como el servicio MariaDB en un entorno de laboratorio controlado.

Repositorio (archivos y recursos del laboratorio): https://github.com/vigilante-1337/CVE-2024-11635/tree/main/safe-lab

Advertencia: No ejecutes binarios de exploit ni realices explotación activa en redes o sistemas sin autorización explícita. Usa esta información estrictamente para investigación defensiva, validación de parches o estudio educativo en laboratorios aislados.


Mitigación y recomendaciones

  • Parche: Actualiza a las versiones corregidas publicadas por el proveedor tan pronto como estén disponibles.
  • Privilegio mínimo: Ejecuta los servicios con los privilegios mínimos requeridos y usa cuentas/contenedores aislados para los servicios expuestos a la web.
  • Protección del entorno: No expongas variables de entorno sensibles a los procesos a nivel de aplicación; utiliza bóvedas o gestión de secretos.
  • Monitorización: Implementa monitorización de integridad de archivos en los directorios web y genera alertas sobre archivos ejecutables nuevos o modificados.
  • WAF / Filtros: Utiliza un firewall de aplicaciones web y un filtrado estricto de solicitudes/respuestas para los endpoints de subida.

Referencias

  • Wordfence: https://www.wordfence.com/threat-intel/vulnerabilities/id/b5165f60-6515-4a2c-a124-cc88155eaf01?source=cve
  • Abrahack: https://abrahack.com/posts/wp-file-upload-rce-part1/

Divulgación

Este documento fue publicado de acuerdo con las pautas de divulgación responsable. Está destinado únicamente a fines educativos y defensivos.


WordPress File Upload <= 4.24.12 - Ejecución Remota de Código no autenticada — como referencia:
https://www.wordfence.com/threat-intel/vulnerabilities/wordpress-plugins/wp-file-upload/wordpress-file-upload-42412-unuathenticated-remote-code-execution

Descargar herramienta