victormbogu1/letsdefend-soc342-cve-2025-53770-sharepoint-toolshell-auth-bypass-andrce-eventid-320
Recorrido paso a paso de un laboratorio LetsDefend SOC342 que analiza el bypass de autenticación y RCE de CVE-2025-53770 SharePoint ToolShell, incluyendo la cadena de ataque, el análisis forense y las acciones de contención.

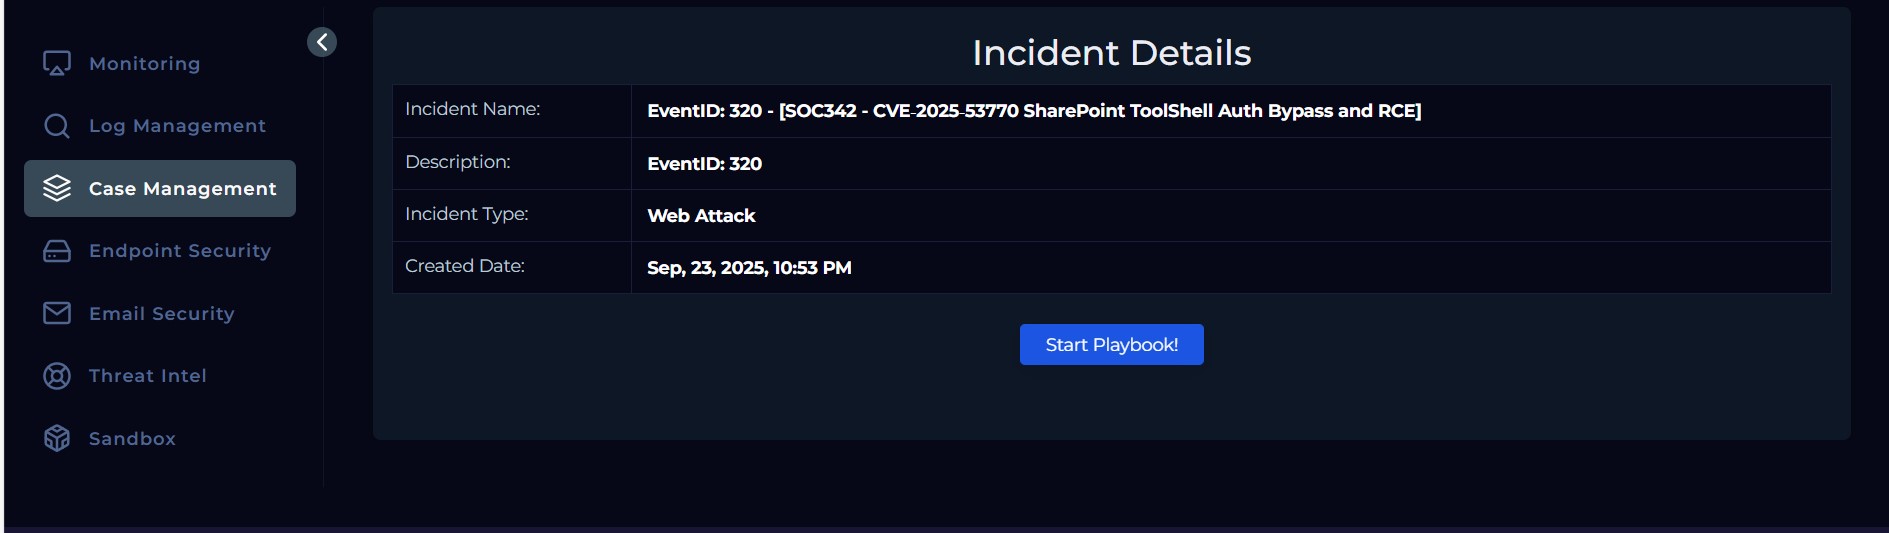
Investigué un zero-day de SharePoint llamado ToolShell (CVE-2025-53770) en el laboratorio cibernético de LetsDefend.
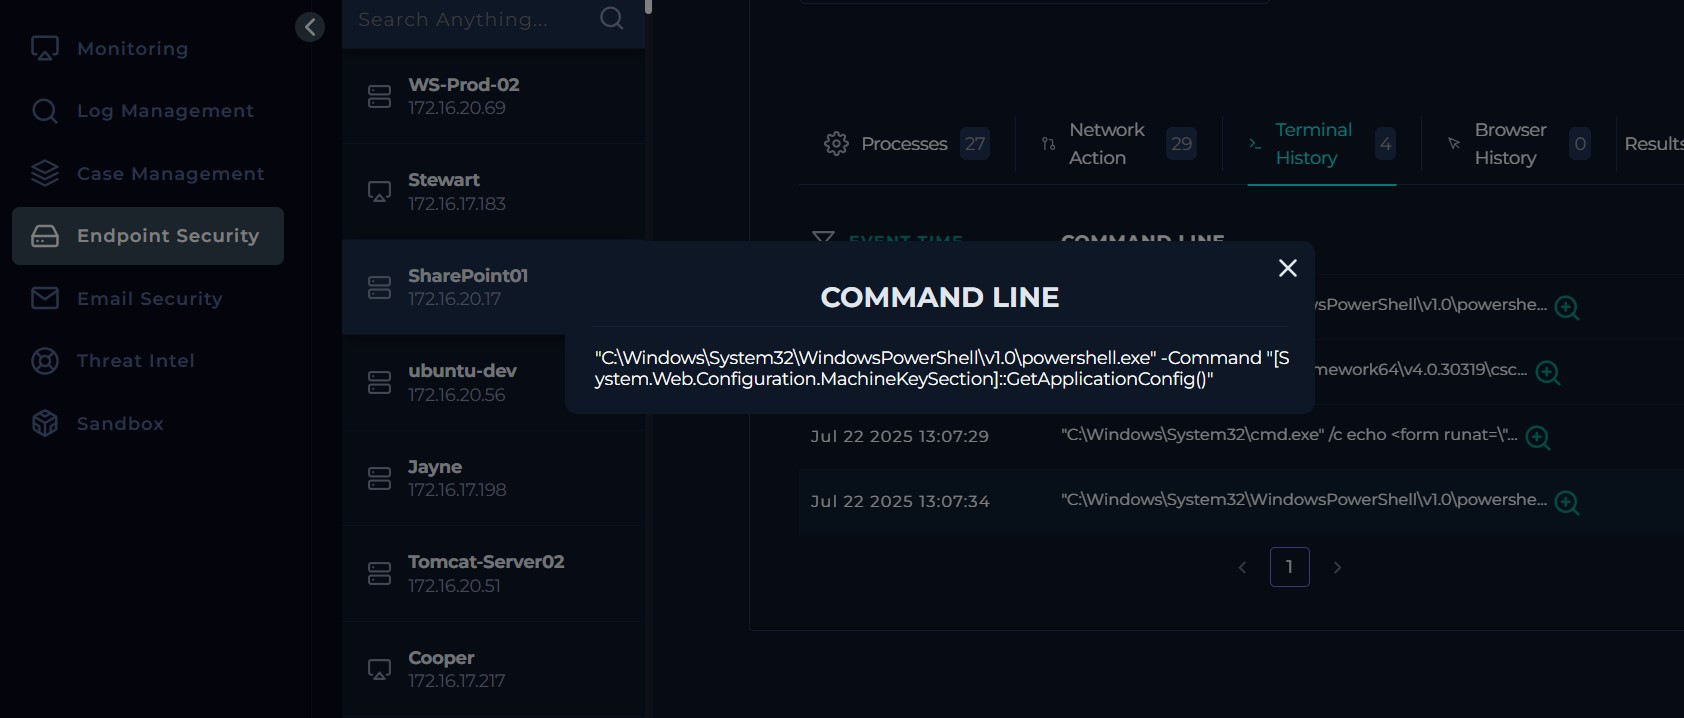
El ejercicio simulaba un ataque RCE zero-day real donde una solicitud POST maliciosa eludió la autenticación, ejecutó PowerShell para robar claves de MachineKeySection, compiló payload.exe y colocó un web shell malicioso (spinstall0.aspx).
Este README documenta el proceso de ataque, pasos forenses, acciones de contención y lecciones aprendidas.
| Campo | Detalles |
|---|---|
| Plataforma | LetsDefend Cyber Range |
| Objetivo | SharePoint Server (SharePoint01) |
| CVE | CVE-2025-53770 |
| Objetivo | Analizar RCE, practicar detección y contención |
| Herramientas Usadas | Windows PowerShell, VirusTotal, AbuseIPDB, Talosintelligence, LetsDefend Log Management, LetsDefend Endpoint Security, Base64 Decoder, LetsDefend Threat Intel |
Una alerta crítica marcó actividad sospechosa dirigida a ToolPane.aspx en SharePoint con un payload grande y un Referer falsificado.
Esto se correlaciona con CVE-2025-53770, una vulnerabilidad zero-day que permite RCE no autenticado mediante solicitudes POST manipuladas.
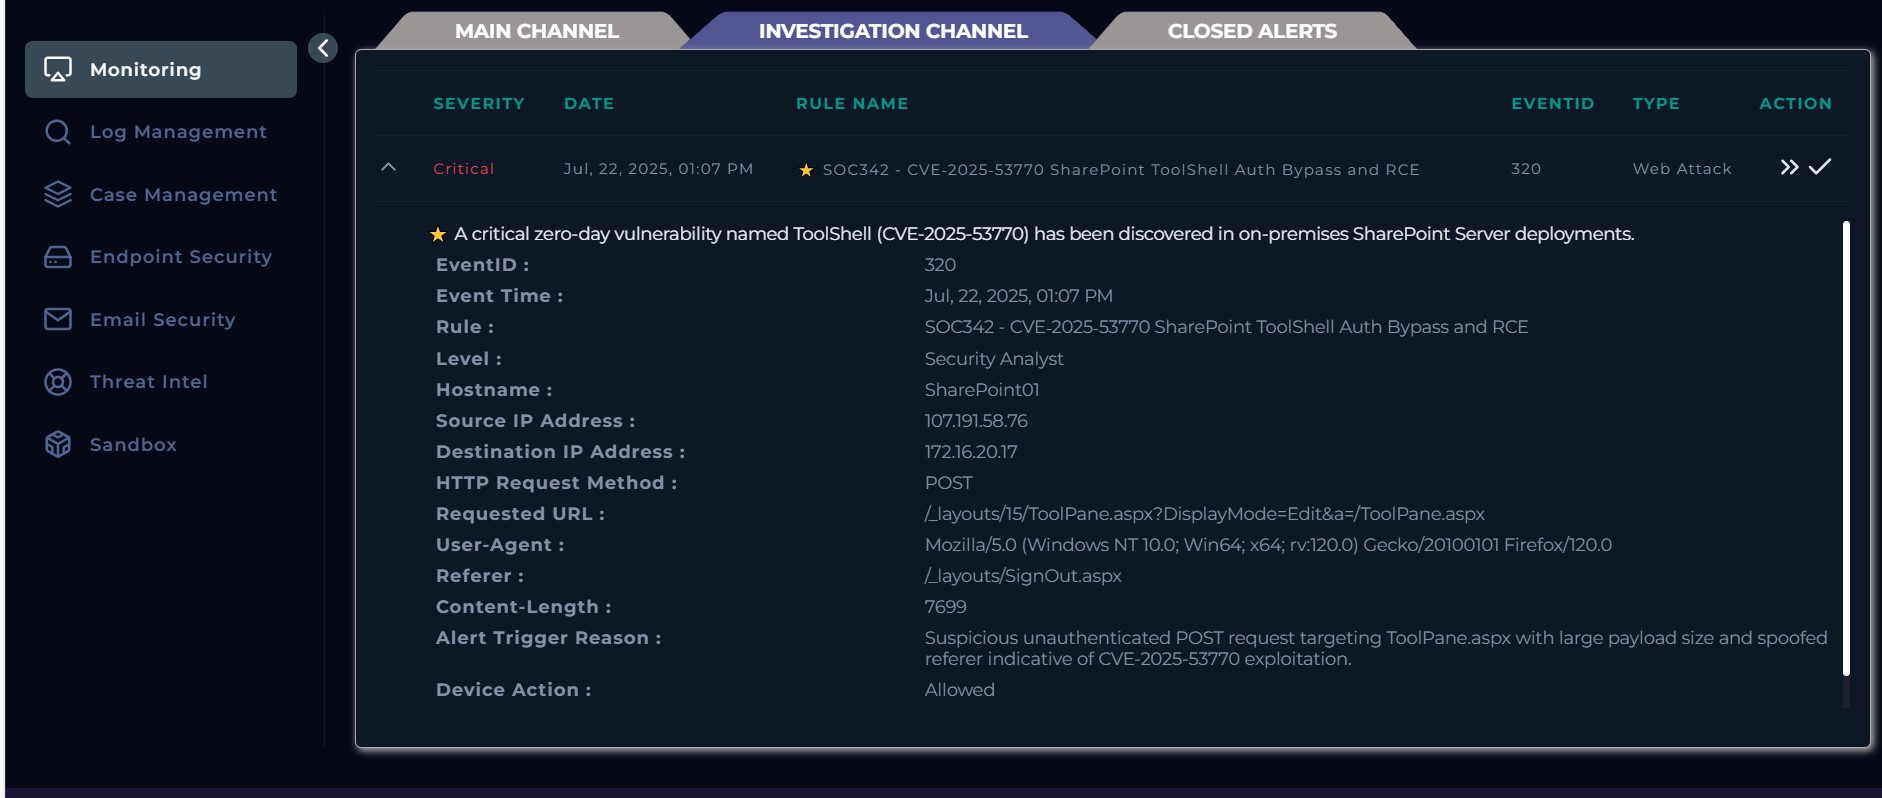
Qué es: El nivel de severidad asignado a esta alerta — el más alto y urgente.
Por qué es importante: Indica que este evento podría llevar a un compromiso total del sistema (RCE). Trátelo como prioridad máxima: aísle e investigue de inmediato.
Qué es: La marca de tiempo cuando se activó la alerta.
Por qué es importante: Úsela para localizar registros, correlacionar eventos relacionados y construir una línea de tiempo (busque ± unos minutos u horas).
Qué es: La regla o firma de detección que se disparó, describiendo la condición coincidente (intento de explotación de ToolShell).
Por qué es importante: Identifica qué patrón de ataque fue detectado — útil para buscar casos similares (por ejemplo, POSTs no autenticados a páginas de administración o posibles subidas de web shells).
Qué es: Identificador numérico para esta instancia de alerta o regla específica (definido por el proveedor).
Por qué es importante: Ayuda con el seguimiento, filtrado y referencia de esta alerta en tickets o informes.
Qué es: Clasificación de alto nivel — esta alerta se dirige a la infraestructura web.
Por qué es importante: Enruta el incidente al equipo de web/SharePoint/infraestructura y aplica playbooks específicos para web.
Qué es: Rol de analista o nivel de escalamiento esperado para manejar la alerta.
Por qué es importante: Indica que no es una alerta de nivel 1 — requiere un Analista de Seguridad (respondedor experimentado) para acción inmediata.
Qué es: Nombre del host afectado (objetivo u origen de la actividad).
Por qué es importante: Este es el objetivo de contención principal — aíslelo, recolecte evidencia y monitoree este sistema primero.
Qué es: La IP que envía la solicitud sospechosa (atacante o proxy).
Por qué es importante: Bloquéela en el firewall/WAF, busque otros impactos desde ella y verifique propiedad/geo. Nota: Las IPs pueden estar falsificadas o ser parte de botnets.
Qué es: La IP interna objetivo (SharePoint01).
Por qué es importante: Confirma qué sistema interno fue objetivo — mapéelo al nombre del host y revise las rutas de acceso internas/reglas de firewall.
Qué es: El verbo HTTP utilizado — el cliente envió datos al servidor.
Por qué es importante: Los POST a endpoints de administración son sospechosos cuando no están autenticados o son grandes — pueden llevar payloads de exploits o web shells.
/_layouts/15/ToolPane.aspx?DisplayMode=Edit&a=/ToolPane.aspx
Qué es: La ruta web y los parámetros exactos objetivo.
Por qué es importante: Este es un endpoint de administración/layout de SharePoint — comúnmente abusado por atacantes para bypass de autenticación o subida de código. Busque otras solicitudes a la misma ruta.
Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:120.0) Gecko/20100101 Firefox/120.0
Qué es: La cadena de navegador reportada por el cliente.
Por qué es importante: A menudo falsificada por atacantes para parecer legítima — puede ayudar a filtrar registros, pero no confíe en ella para atribución.
/_layouts/SignOut.aspx
Qué es: Cabecera HTTP que afirma que la solicitud provino de la página de cierre de sesión de SharePoint.
Por qué es importante: Los referers falsificados son sospechosos — pueden usarse para evitar verificaciones o imitar tráfico normal. Compare con flujos de navegación legítimos.
7699Qué es: Tamaño del cuerpo de la solicitud HTTP (en bytes).
Por qué es importante: Un cuerpo POST grande a un endpoint de administración sugiere un exploit serializado o subida de archivo. Busque otros POSTs de tamaño similar a la misma URL.
Texto: Solicitud POST no autenticada sospechosa dirigida a ToolPane.aspx con gran tamaño de payload y referer falsificado — indicativo de explotación de CVE-2025-53770.
Qué es: Explicación de la regla que resume el comportamiento coincidente.
Por qué es importante: Describe exactamente por qué se disparó la alerta — verifique si la solicitud fue no autenticada, qué payload fue enviado y si coincide con patrones de exploit conocidos.
Qué es: Indica la respuesta del dispositivo protector (ej. WAF/firewall).
Por qué es importante: Como fue permitido, el ataque llegó al host — trátelo como posible compromiso.
Acciones inmediatas:
107.191.58.76)SharePoint01)🔎 Resumen:
Esta alerta refleja un intento de explotación no autenticado explotando ToolPane.aspx (RCE de SharePoint CVE-2025-53770). La solicitud POST contenía un payload grande y referer falsificado, consistente con comportamiento de explotación zero-day de ToolShell. Debido a que el dispositivo permitió la solicitud, asuma posible compromiso hasta que se demuestre lo contrario. 🟥 Severidad: Crítico