
 undeadsec/socialfishmobile
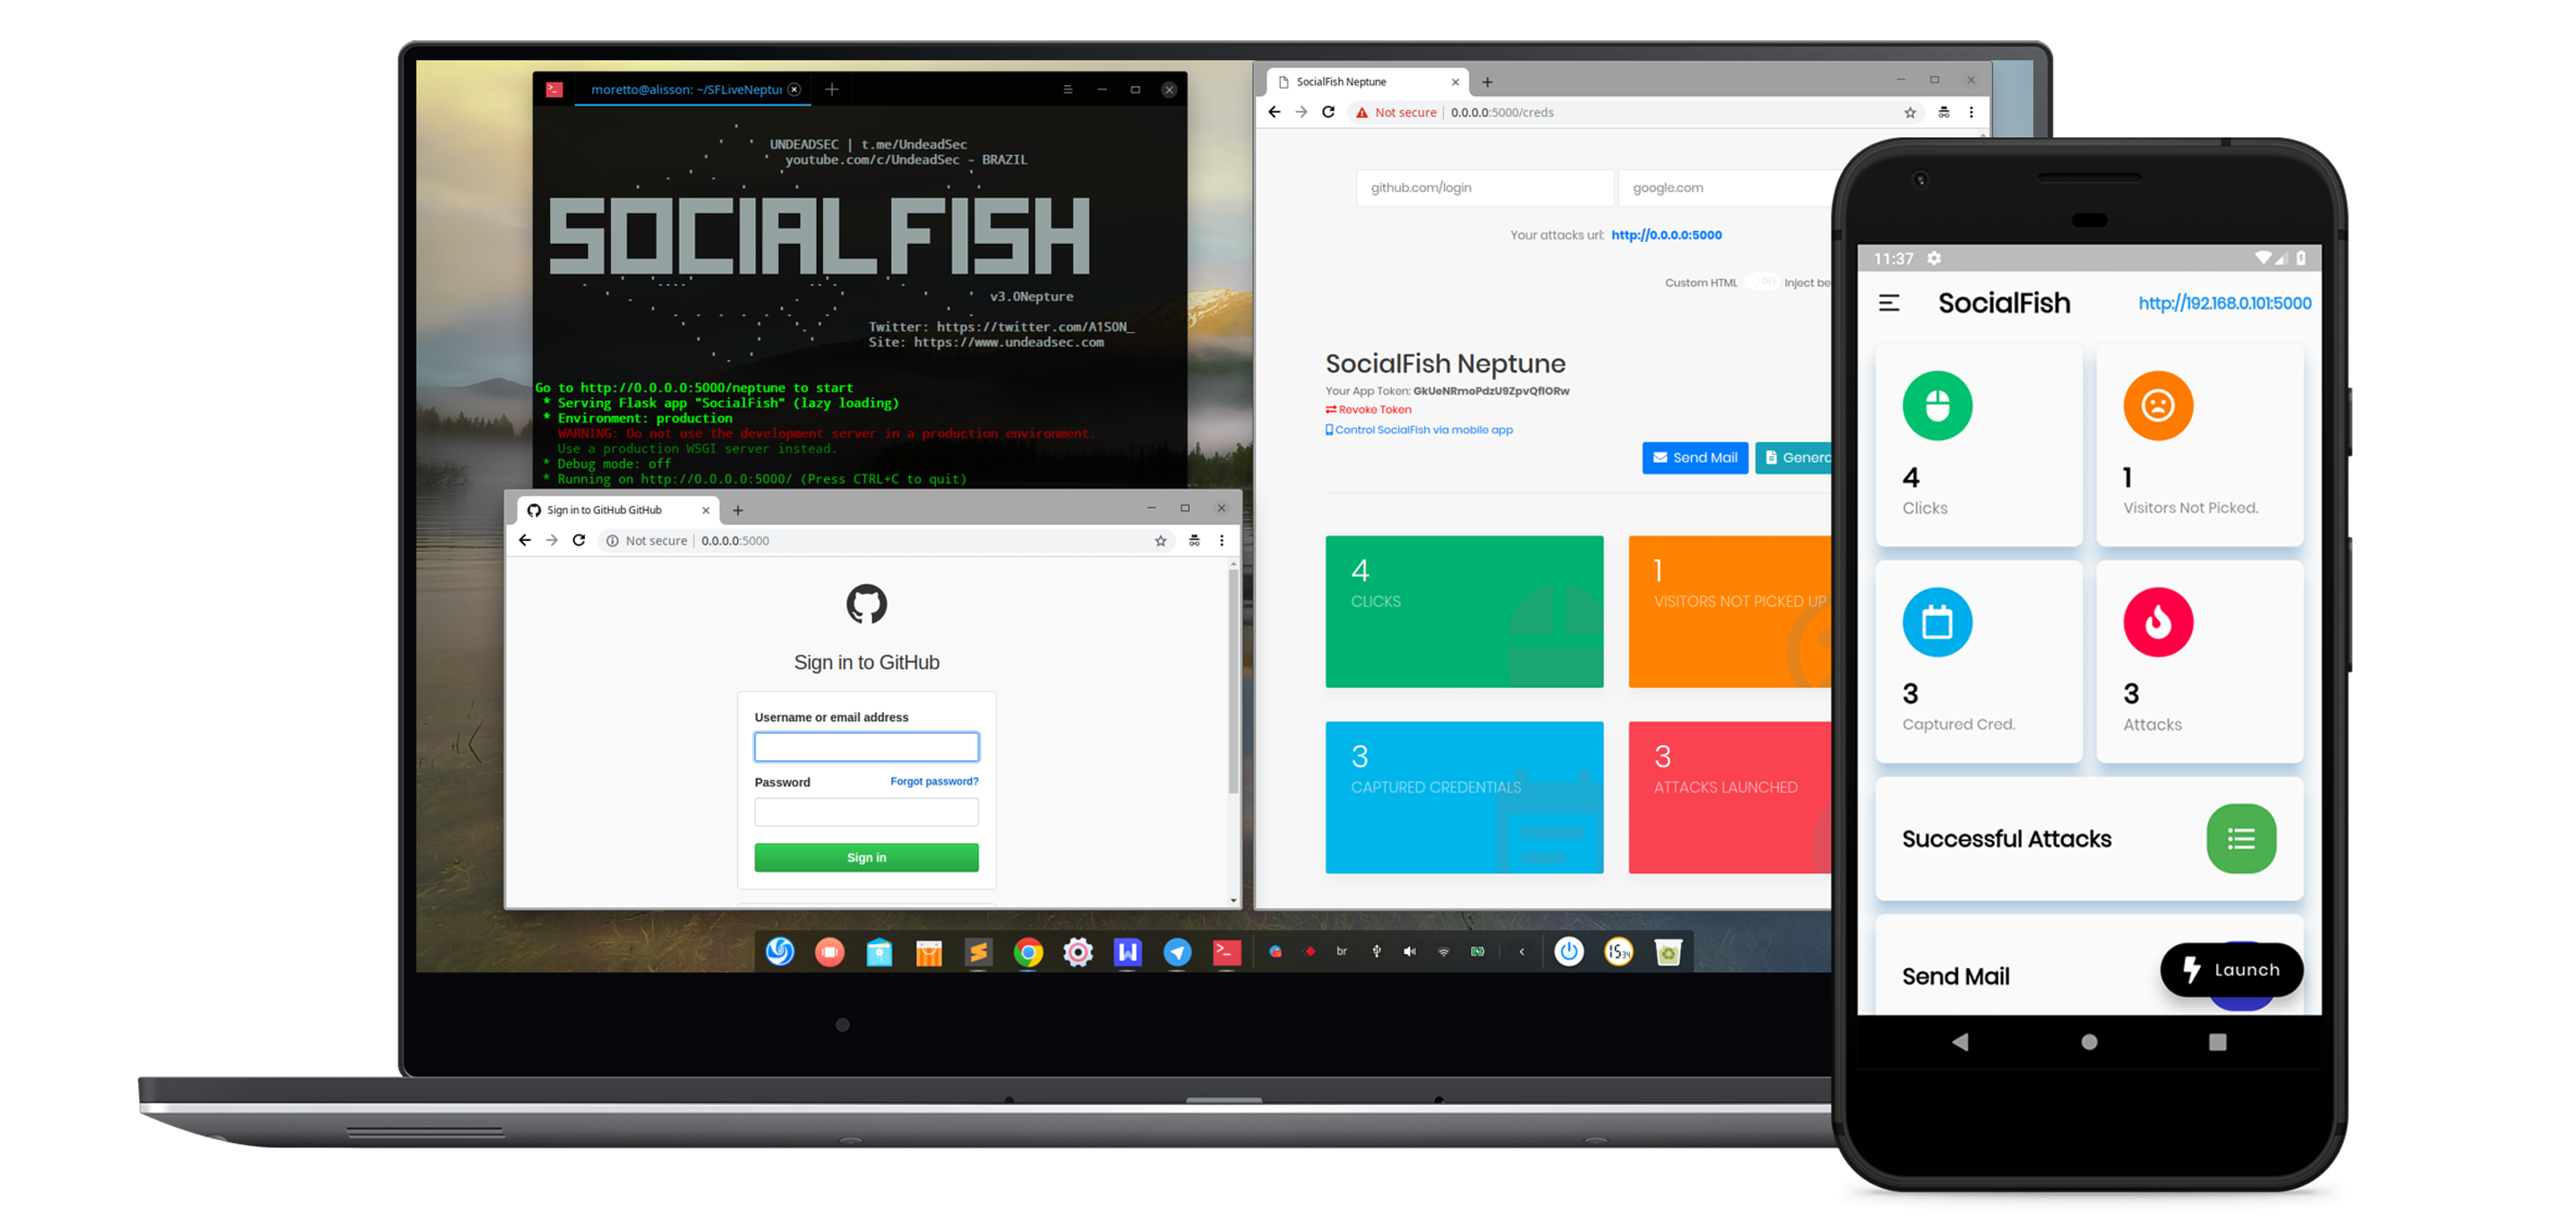
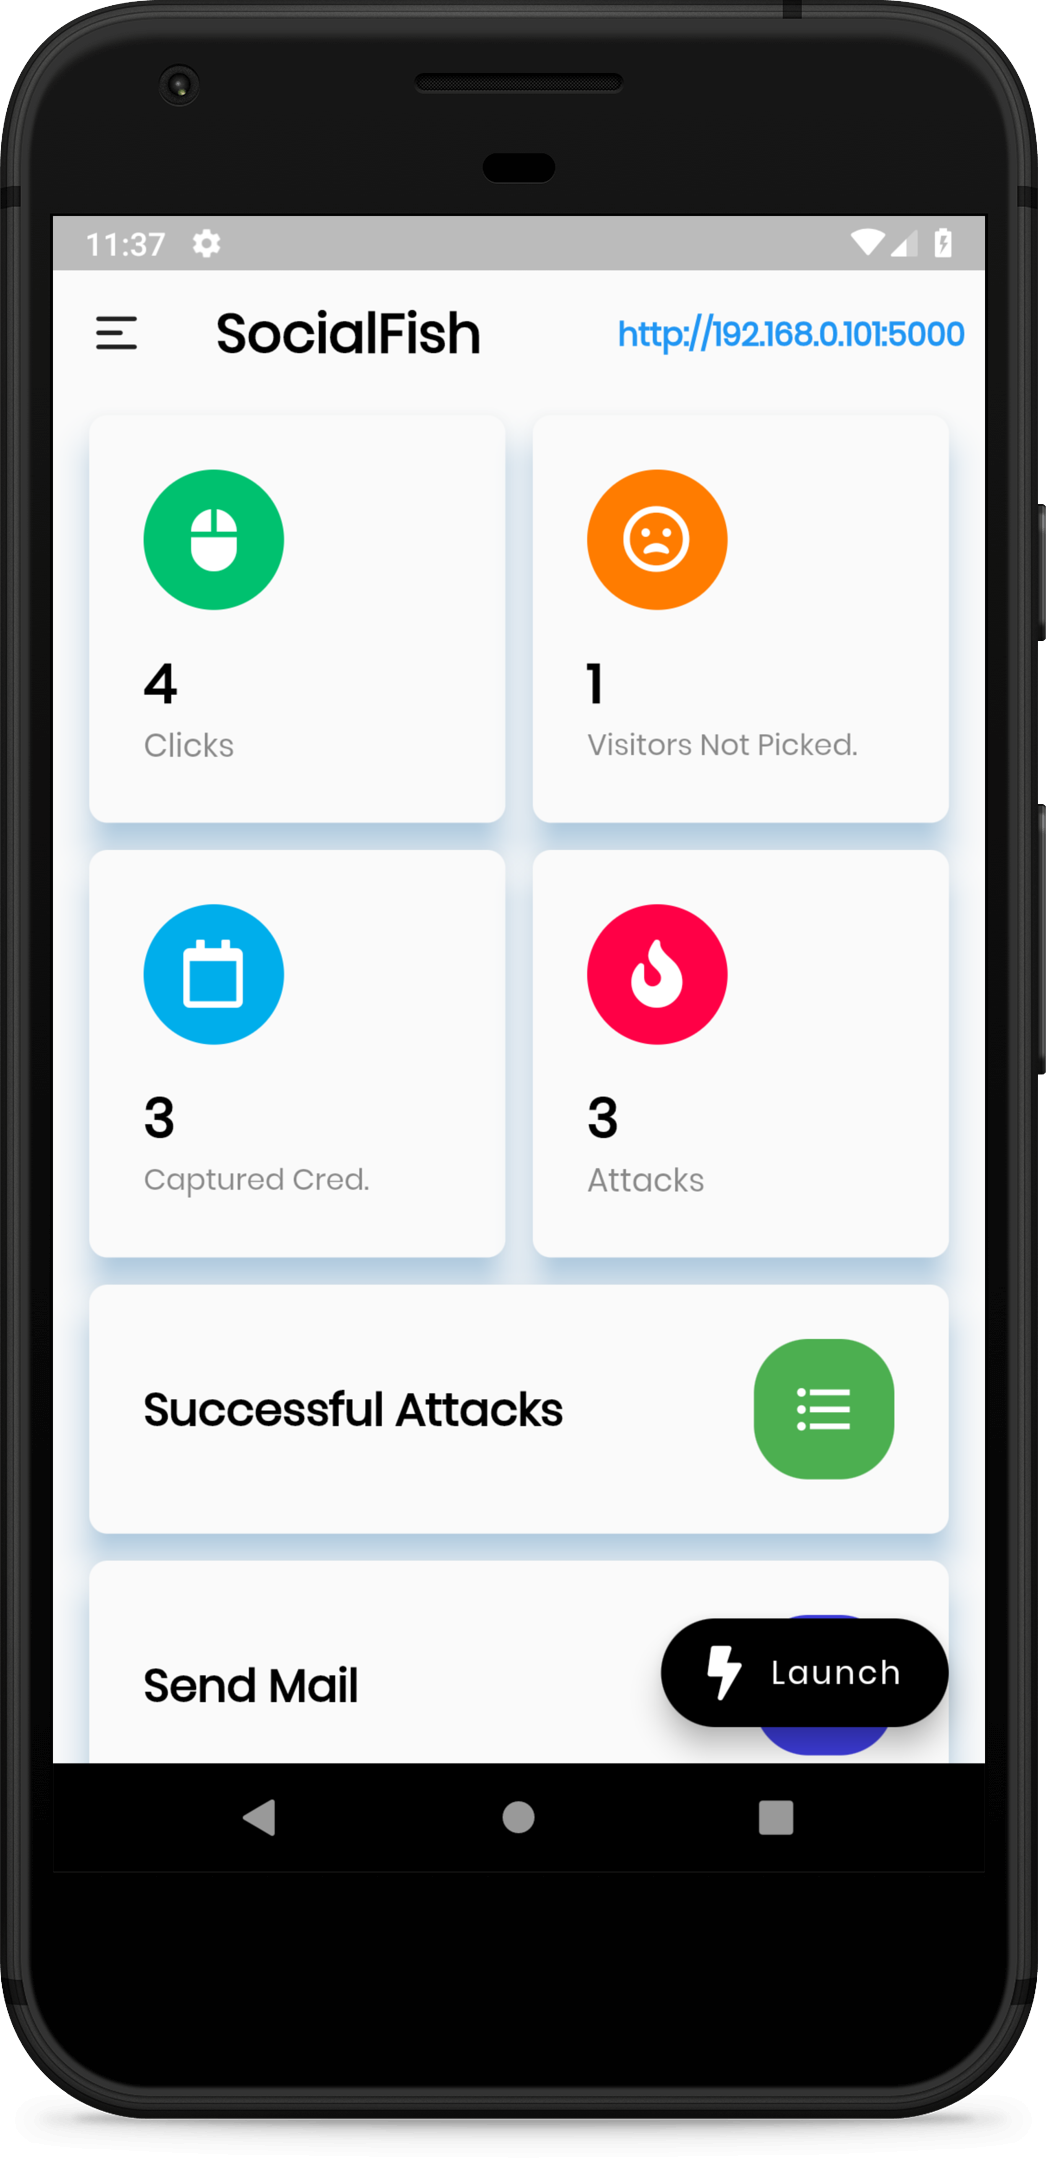
📱 🐟 Una aplicación para controlar SocialFish de forma remota.



Esta aplicación es un proyecto de código abierto para controlar SocialFish de forma remota, no funciona de forma independiente.
# Prepare your Flutter environment
# Go to https://flutter.dev/docs/get-started/install
# After configured go ahead

# Clone this repository
$ git clone https://github.com/UndeadSec/SocialFishMobile.git socialfish

# Go into the repository
$ cd socialfish

# Check issues
$ flutter doctor

# Get dependencies
$ flutter packages get

# Build APK
$ flutter build apk --release

PARA USO EXCLUSIVAMENTE EDUCATIVO
El uso de SocialFish es COMPLETA RESPONSABILIDAD del USUARIO FINAL. Los desarrolladores NO asumen ninguna responsabilidad y NO son responsables de ningún uso indebido o daño causado por este programa.
"SE EXIME DE RESPONSABILIDAD. EN NINGÚN CASO EL TITULAR DE LOS DERECHOS DE AUTOR O LOS COLABORADORES SERÁN RESPONSABLES POR DAÑOS DIRECTOS, INDIRECTOS, INCIDENTALES, ESPECIALES, EJEMPLARES O CONSECUENCIALES (INCLUYENDO, PERO NO LIMITADO A, LA ADQUISICIÓN DE BIENES O SERVICIOS SUSTITUTOS; PÉRDIDA DE USO, DATOS O BENEFICIOS; O INTERRUPCIÓN DEL NEGOCIO) YA SEA POR CUALQUIER TEORÍA DE RESPONSABILIDAD, YA SEA POR CONTRATO, RESPONSABILIDAD ESTRICTA O AGRAVIO (INCLUYENDO NEGLIGENCIA O DE OTRO MODO) QUE SURJA DE CUALQUIER FORMA DEL USO DE ESTE SOFTWARE, INCLUSO SI SE HA ADVERTIDO DE LA POSIBILIDAD DE TALES DAÑOS." Tomado de LICENSE.
¿Estás buscando SocialFish? UndeadSec/SocialFish
¿Qué tecnología se utiliza para desarrollar la aplicación SocialFish Mobile?
SocialFish Mobile está escrito en
Darty se compila utilizando el framework de Google llamadoFlutter.
¿Por qué SocialFish Mobile solicita permiso de cámara?
El permiso de cámara está descrito en el archivo
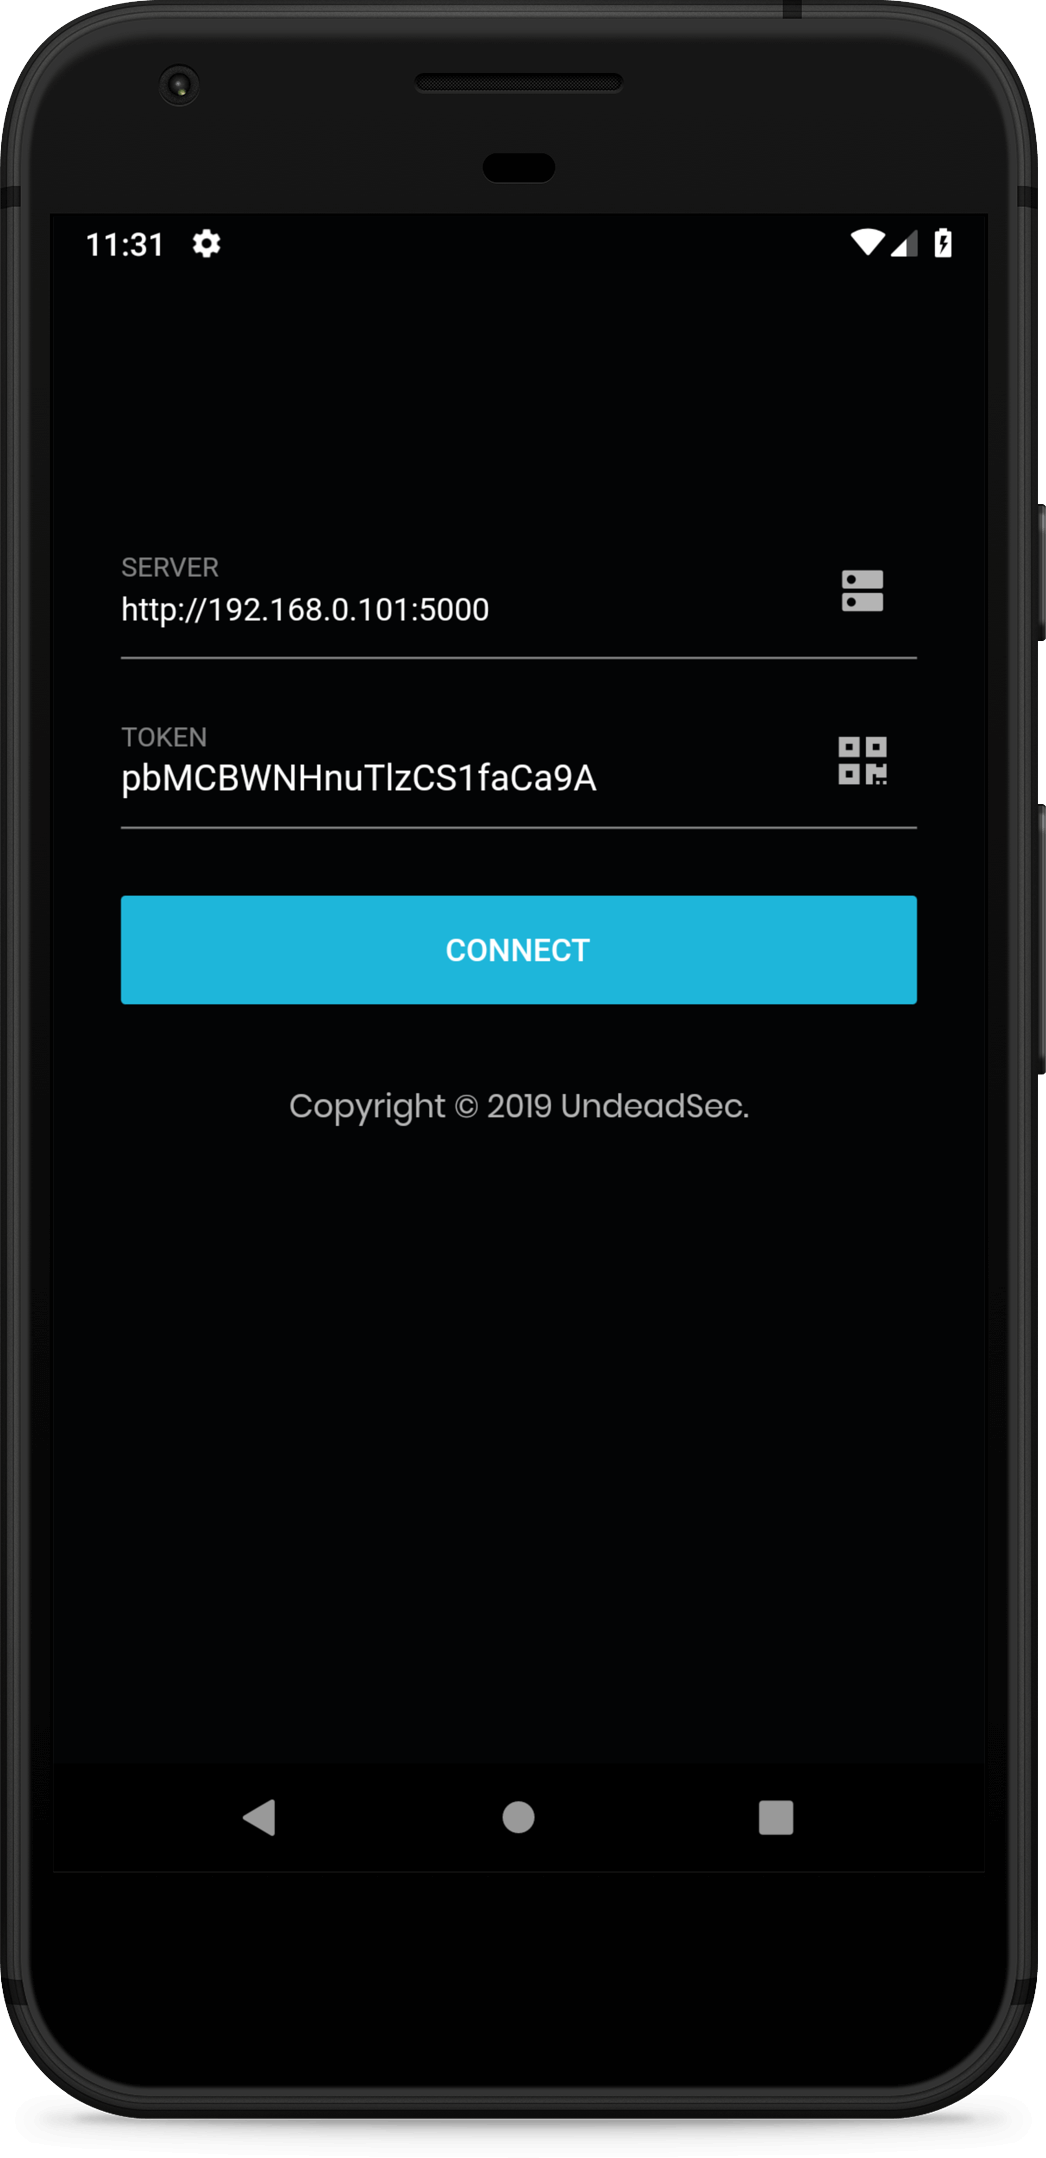
AndroidManifest.xml, es necesario para escanear el código QR del token.
¿Cómo puedo obtener un APK compilado?
Obténlo de una versión publicada.
No encontré una versión para iOS, ¿por qué?
En el momento actual, no tenemos una versión para iOS, quizás en el futuro.
La Licencia BSD de 3 Cláusulas
Copyright (c) 2019, UndeadSec
Todos los derechos reservados.
La redistribución y el uso en formas fuente y binaria, con o sin modificación, están permitidos siempre que se cumplan las siguientes condiciones:
Las redistribuciones del código fuente deben conservar el aviso de copyright anterior, esta lista de condiciones y el siguiente descargo de responsabilidad.
Las redistribuciones en forma binaria deben reproducir el aviso de copyright anterior, esta lista de condiciones y el siguiente descargo de responsabilidad en la documentación y/u otros materiales proporcionados con la distribución.
Ni el nombre del titular de los derechos de autor ni los nombres de sus colaboradores pueden ser utilizados para respaldar o promocionar productos derivados de este software sin autorización previa por escrito específica.
ESTE SOFTWARE ES PROPORCIONADO POR LOS TITULARES DE LOS DERECHOS DE AUTOR Y COLABORADORES "TAL CUAL" Y SE RENUNCIA A CUALQUIER GARANTÍA EXPRESA O IMPLÍCITA, INCLUYENDO, PERO NO LIMITADO A, LAS GARANTÍAS IMPLÍCITAS DE COMERCIABILIDAD E IDONEIDAD PARA UN PROPÓSITO PARTICULAR. EN NINGÚN CASO EL TITULAR DE LOS DERECHOS DE AUTOR O LOS COLABORADORES SERÁN RESPONSABLES POR NINGÚN DAÑO DIRECTO, INDIRECTO, INCIDENTAL, ESPECIAL, EJEMPLAR O CONSECUENCIAL (INCLUYENDO, PERO NO LIMITADO A, LA ADQUISICIÓN DE BIENES O SERVICIOS SUSTITUTOS; PÉRDIDA DE USO, DATOS O BENEFICIOS; O INTERRUPCIÓN DEL NEGOCIO) YA SEA POR CUALQUIER TEORÍA DE RESPONSABILIDAD, YA SEA POR CONTRATO, RESPONSABILIDAD ESTRICTA O AGRAVIO (INCLUYENDO NEGLIGENCIA O DE OTRO MODO) QUE SURJA DE CUALQUIER FORMA DEL USO DE ESTE SOFTWARE, INCLUSO SI SE HA ADVERTIDO DE LA POSIBILIDAD DE TALES DAÑOS.






