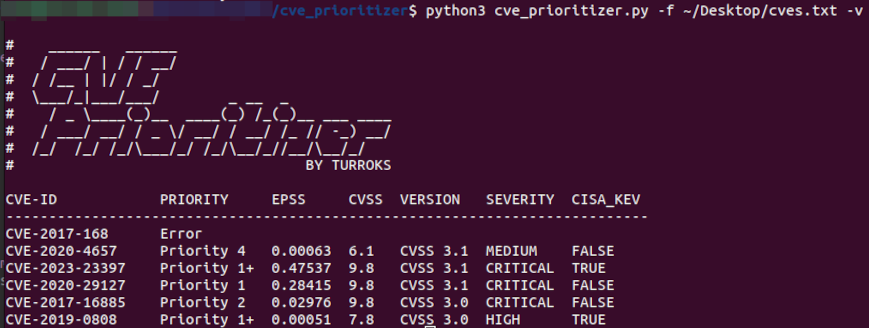
 turroks/cve_prioritizer
Optimice la aplicación de parches de vulnerabilidades con CVSS, EPSS y las Known Exploited Vulnerabilities de CISA. Priorice las acciones basándose en información de amenazas en tiempo real, obtenga una ventaja competitiva y manténgase informado sobre las últimas tendencias.

CVE Prioritizer es una herramienta potente que te ayuda a priorizar la aplicación de parches de vulnerabilidades combinando CVSS, EPSS, las Vulnerabilidades Explotadas Conocidas de CISA y los recursos comunitarios de VulnCheck ( NVD++, KEV). Proporciona información valiosa sobre la probabilidad de explotación y el impacto potencial de las vulnerabilidades en tu sistema de información.
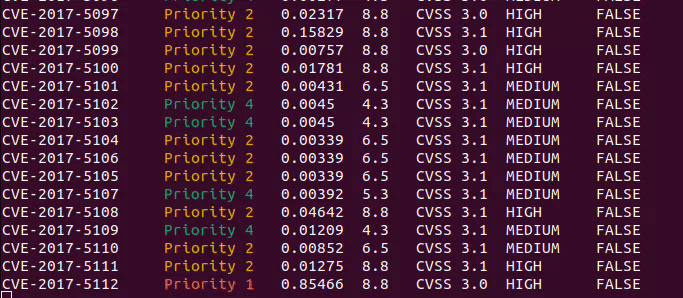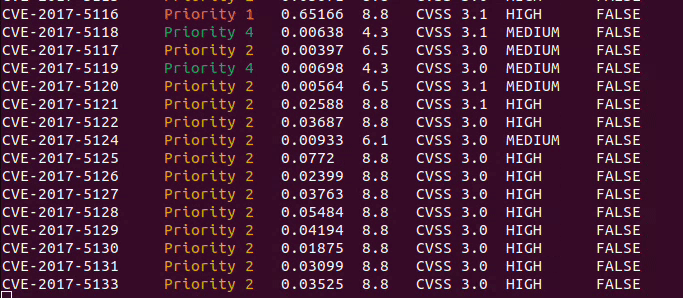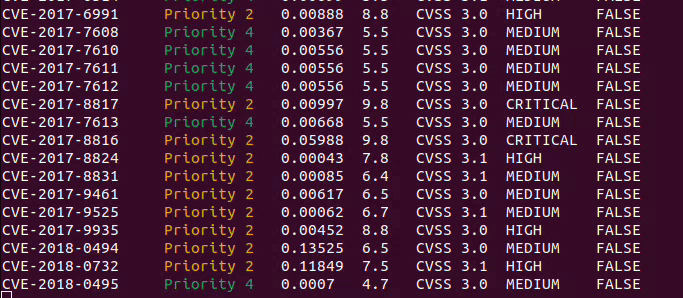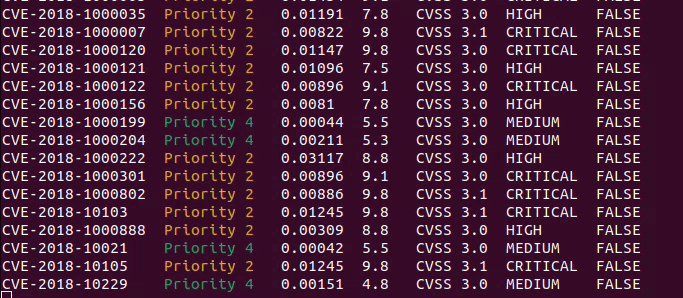
CVE_Prioritizer aprovecha la correlación entre las puntuaciones CVSS y EPSS para mejorar los esfuerzos de remediación de vulnerabilidades. Mientras que CVSS captura las propiedades fundamentales de una vulnerabilidad, EPSS ofrece información de amenazas basada en datos, permitiéndote priorizar mejor los parches.
El equipo de FIRST hizo un trabajo increíble explicando por qué alguien querría combinar CVSS y EPSS en su Guía de Usuario de EPSS. El siguiente material ha sido extraído de ese documento.
La figura siguiente muestra la correlación entre las puntuaciones EPSS y CVSS basada en datos del 16-05-2021. Recordemos que EPSS produce puntuaciones de predicción entre 0 y 1 (0 y 100%) donde puntuaciones más altas sugieren una mayor probabilidad de explotación. Cada punto representa una o más vulnerabilidades (CVE). Algunas vulnerabilidades están etiquetadas con fines ilustrativos.
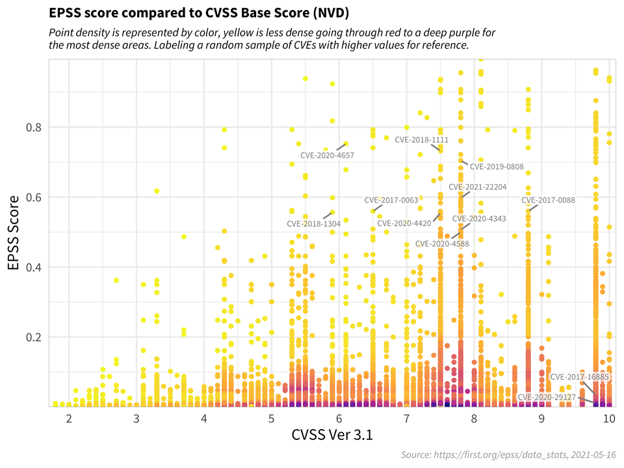
Primero, obsérvese cómo la mayoría de las vulnerabilidades se concentran cerca de la parte inferior del gráfico, y solo un pequeño porcentaje de vulnerabilidades tienen puntuaciones EPSS por encima del 50% (0.5). Aunque existe cierta correlación entre las puntuaciones EPSS y CVSS, en general, este gráfico proporciona evidencia sugestiva de que los atacantes no se dirigen únicamente a las vulnerabilidades que producen el mayor impacto, o que son necesariamente más fáciles de explotar (como, por ejemplo, una ejecución remota de código no autenticada).
Este es un hallazgo importante porque refuta la suposición común de que los atacantes solo buscan (y utilizan) las vulnerabilidades más graves. Y entonces, ¿cómo puede un defensor de red elegir entre estas vulnerabilidades a la hora de decidir qué parchear primero?
CVSS es una herramienta útil para capturar las propiedades fundamentales de una vulnerabilidad, pero debe utilizarse en combinación con información de amenazas basada en datos, como EPSS, para priorizar mejor los esfuerzos de remediación de vulnerabilidades.
Para fines de discusión, consideremos el diagrama siguiente, que ha sido anotado para ilustrar de manera general la priorización de vulnerabilidades.
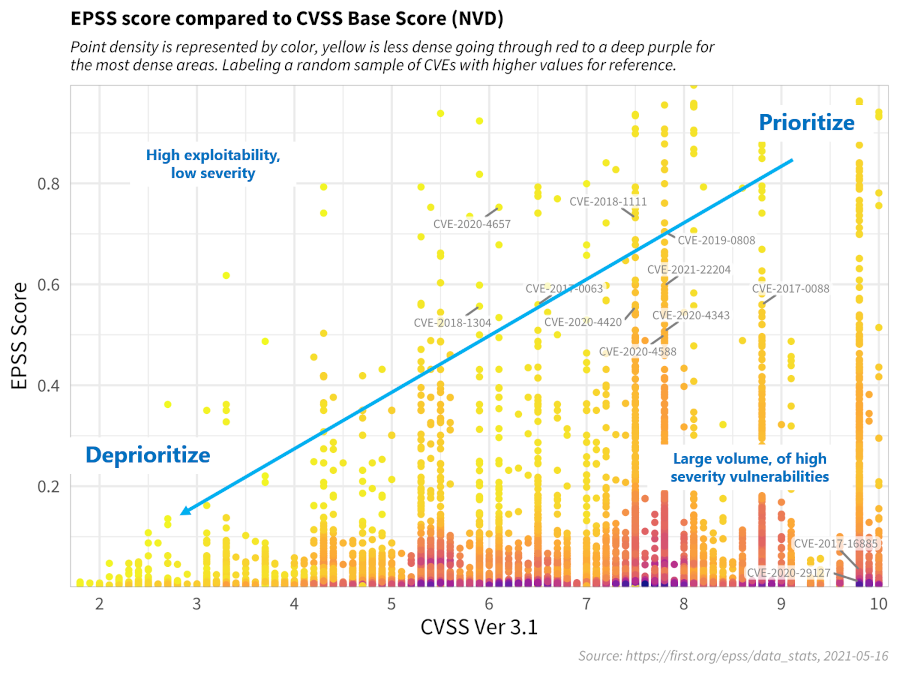
Esta estrategia de decisión, descrita anteriormente, enfatiza la tremenda capacidad de EPSS. Un defensor de red que normalmente tiene que abordar miles o decenas de miles de vulnerabilidades expuestas, ahora puede gastar menos recursos para parchear más vulnerabilidades que tienen una probabilidad mucho mayor de ser explotadas. Esta capacidad de diferenciar entre vulnerabilidades nunca antes había sido posible.
Hemos refinado los umbrales de priorización basándonos en las recomendaciones de FIRST y nuestra propia experiencia. Aquí hay una visión general:
Este enfoque clasifica las vulnerabilidades en cinco niveles de prioridad, permitiéndote asignar recursos de manera más efectiva.
| Prioridad | Descripción |
|---|---|
| Prioridad 1+ | CVE encontrados en el KEV de CISA |
| Prioridad 1 | CVE en el Cuadrante Superior Derecho |
| Prioridad 2 | CVE en el Cuadrante Inferior Derecho |
| Prioridad 3 | CVE en el Cuadrante Superior Izquierdo |
| Prioridad 4 | CVE en el Cuadrante Inferior Izquierdo |
A continuación se muestra una versión modificada de la recomendación de FIRST después de aplicar nuestro propio enfoque.
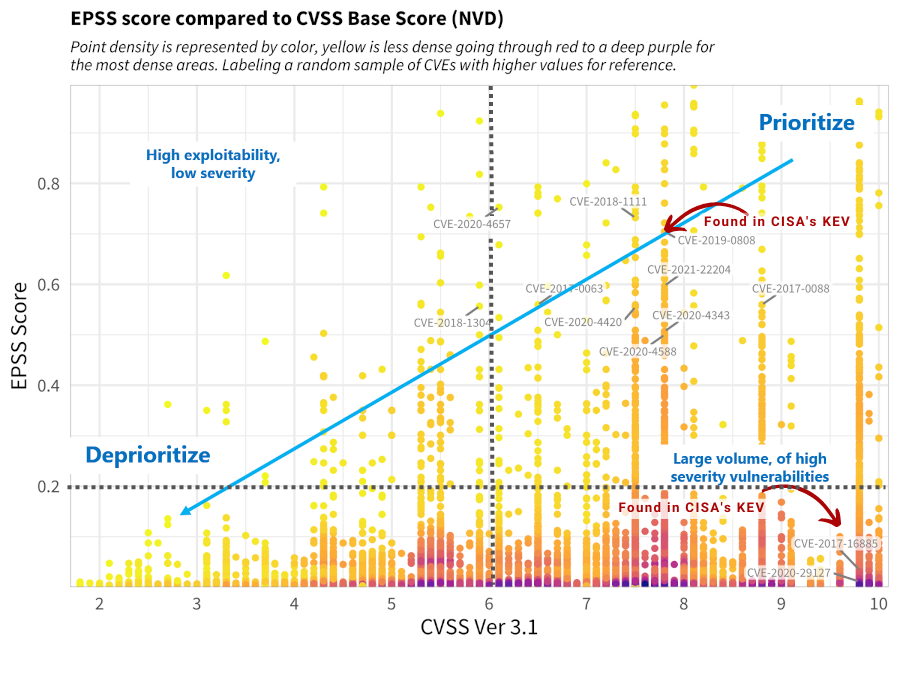
Nota: Puedes definir tus propios umbrales al ejecutar la herramienta para adaptar los resultados al apetito de riesgo de tu organización.
git clone https://github.com/TURROKS/CVE_Prioritizer.git
cd CVE_Prioritizer
pip install -r requirements.txt
pip install --user cve_prioritizer
Para usar CVE_Prioritizer de forma efectiva, sigue estos pasos:
