 trycatchhcf/dumpsterfire

"¡Incidentes de Seguridad en una Caja!" Un herramienta modular, basada en menús, multiplataforma para construir eventos de seguridad personalizados, retardados y distribuidos. Cree fácilmente cadenas de eventos personalizadas para ejercicios de Equipos Azules y Rojos y mapeo de sensores/alertas. Los Equipos Rojos pueden crear incidentes señuelo, distracciones y cebos para apoyar y escalar sus operaciones. Construya secuencias de eventos ("narrativas") para simular escenarios realistas y generar los artefactos de red y sistema de archivos correspondientes.
DumpsterFire Toolset - "¡Incidentes de seguridad en una caja!"
(Actualización 27/05/2020: Sí, migraré todos mis proyectos de Github a Python3 durante el verano de 2020.)
El conjunto de herramientas DumpsterFire es una herramienta modular, basada en menús y multiplataforma para construir eventos de seguridad repetibles, retardados en el tiempo y distribuidos. Cree fácilmente cadenas de eventos personalizadas para ejercicios del Blue Team y mapeo de sensores/alertas. Los Red Teams pueden crear incidentes señuelo, distracciones y trampas para apoyar y escalar sus operaciones. Convierta ejercicios de mesa en papel en eventos controlados de "fuego real" en campo. Construya secuencias de eventos ("narrativas") para simular escenarios realistas y generar los artefactos de red y sistema de archivos correspondientes.
El conjunto de herramientas está diseñado para ser dinámicamente extensible, permitiéndole crear sus propios Fires (módulos de eventos) para añadir a la colección incluida de Fires del conjunto de herramientas. Simplemente escriba su propio módulo Fire y colóquelo en el directorio FireModules. El conjunto de herramientas DumpsterFire detectará automáticamente sus Fires personalizados al inicio y los pondrá a disposición para su uso.
Joe Gervais (TryCatchHCF)
Los Red Teams y Blue Teams suelen estar sobreextendidos. Lo que falta es una forma de escalar las capacidades de cada equipo, proporcionando una actividad de Red Team más efectiva y ejercicios de Blue Team / Purple Team más realistas (y útiles). ¡La automatización al rescate! El conjunto de herramientas DumpsterFire es una solución multiplataforma basada en menús que le permite crear fácilmente incidentes de seguridad personalizados combinando eventos modulares encadenados en una narrativa coherente. Esas colecciones de eventos (DumpsterFires) pueden entonces ejecutarse como procesos automatizados con retardo de tiempo. (Por supuesto, también pueden activarse inmediatamente.)
¿El resultado? Mientras estás en una reunión o disfrutando de la vida, tu DumpsterFire espera su activación por fecha-hora. En un compromiso de Red Team, mientras explotas ese servicio expuesto en un servidor B2B olvidado, tus DumpsterFires clonados y sincronizados en el tiempo están iluminando el SIEM de la organización objetivo en una subred lejana, distrayendo a su equipo de respuesta. Los Blue Teamers pueden convertir ejercicios de mesa en papel en eventos de campo de "fuego real", con cadenas de eventos DumpsterFire controladas y preaprobadas para activar sensores y alertas, y entrenar a sus analistas utilizando su entorno operativo real. Las operaciones de Purple Team ahora pueden ejecutar cadenas de eventos metódicas y repetibles para mapear consistentemente su postura de sensores y alertas. Puede generar escenarios novedosos para probar y entrenar a sus equipos, adelantándose al espacio de amenazas para estar preparados para contingencias de seguridad.
¿Alguna vez te has preguntado cómo respondería tu Blue Team a la actividad del bot Mirai en tu red interna? ¡Ahora puedes descubrirlo! (No te preocupes, el módulo Fire del bot Mirai no pivota, pero sí utiliza los mismos nombres de usuario y contraseñas para realizar ataques de fuerza bruta a sesiones telnet en la red objetivo.)
¿No tienes un Red Team pero deseas tener una forma fácil de ejecutar ejercicios controlados, repetibles y personalizados contra todos tus equipos del SOC? ¡Hecho!
¿Te gustaría poder apoyar un compromiso de Red Team contra un equipo remoto que está a 7 zonas horarias de distancia, sin despertarte a las 3:00 a.m.? ¡Pulsa ese botón de posponer!
¿Alguna vez quisiste rickrollear simultáneamente todos los sistemas de tus oponentes durante tu ejercicio anual de ciberguerra? "¡Nunca te voy a defraudar!"
Vea ejemplos de DumpsterFires más abajo. Y por supuesto la sección de Travesuras.
Consulte mis diapositivas de CactusCon 2017 (incluidas en el proyecto). Las diapositivas están escritas para ser autónomas, proporcionando antecedentes, enfoques, casos de uso específicos y más. Pondrán todo en contexto y tampoco te harán dormir. A menos que te hagan dormir, en cuyo caso probablemente necesitabas descansar de todos modos, así que realmente todos salimos ganando aquí.
DumpsterFire crea un registro de eventos con marca de fecha y hora para que los equipos Rojo y Azul puedan coordinar y rastrear eventos, correlacionándolos con lo que fue detectado (o no detectado) por sus sensores, qué alertas se activaron o no, etc. También permite a los equipos confirmar qué eventos fueron parte de su operación/ejercicio, manteniendo a todos fuera de problemas. Todo el seguimiento de fecha y hora se realiza en UTC, por lo que sus operaciones globales se pueden correlacionar fácilmente sin preocuparse por conversiones entre zonas horarias y líneas internacionales de cambio de fecha.
Los registros de eventos con marca de fecha y hora generados automáticamente también proporcionan un valor añadido sin esfuerzo a sus compromisos. Genere una colección de DumpsterFires para sus compromisos con clientes, adaptados a sus superficies de ataque. Al final de sus operaciones, puede entregar los registros como un entregable adicional de Purple Team a su cliente para su análisis posterior al compromiso.
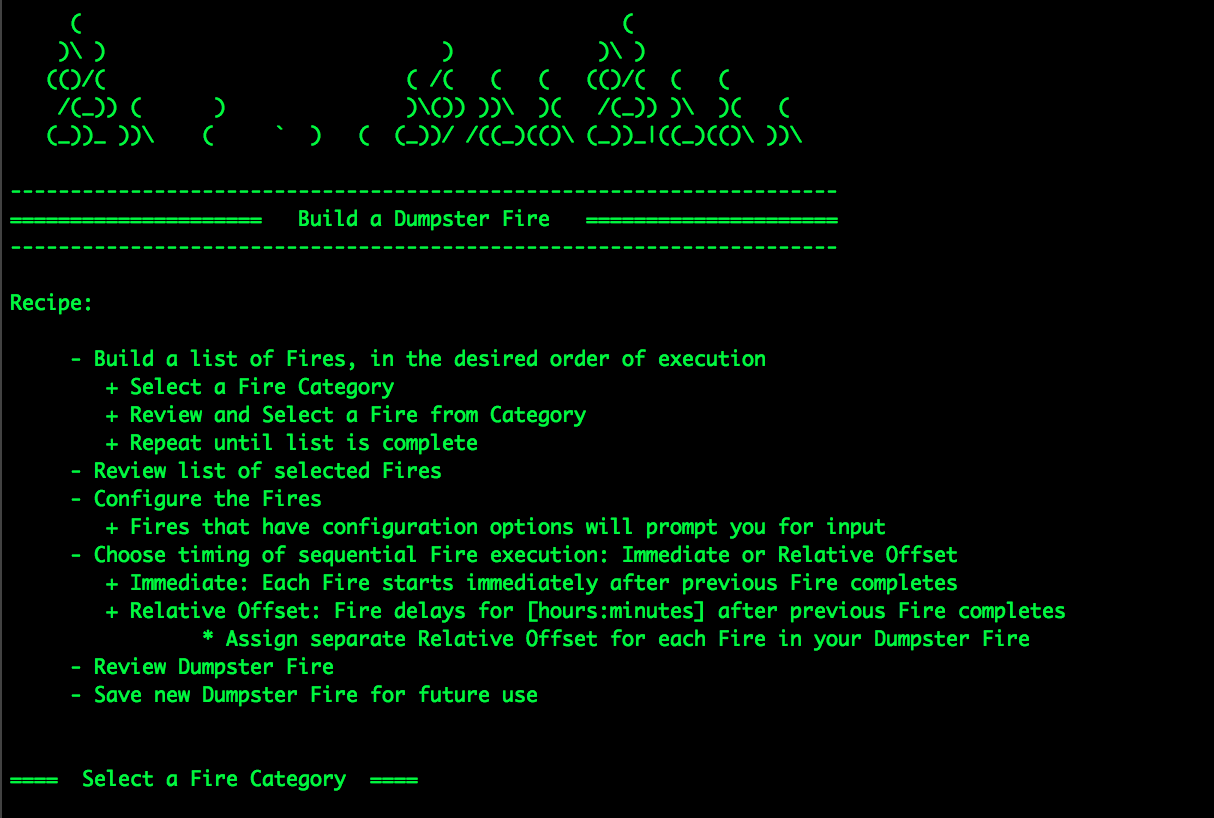
El flujo de trabajo del conjunto de herramientas DumpsterFire está diseñado para ser fácil de usar y robusto. Todo se puede hacer desde el script dumpsterFireFactory.py basado en menús. Ejecute el script y la herramienta lo guiará a medida que avanza. Puede comenzar explorando los módulos Fire existentes y los DumpsterFires guardados. Cuando esté listo para crear sus propios DumpsterFires, la herramienta lo guiará a través del flujo de trabajo para realizar el trabajo. Finalmente, será el momento de encender su DumpsterFire. Después de seleccionar el DumpsterFire de su elección, revisará los módulos Fire y la configuración del DumpsterFire. Si todo se ve bien, ¡enciéndalo!
Cuando está construyendo un DumpsterFire, después de haber elegido todos los módulos Fire que desea incluir, la herramienta recorrerá la lista de Fires. Si un Fire tiene opciones de configuración personalizadas, la herramienta llamará al método Configure() de ese Fire para presentarle indicaciones para su configuración (por ejemplo, la dirección IP de una red objetivo).
Una vez que todos los Fires hayan sido configurados, se le dará la opción de asignar retardos de tiempo individuales a sus Fires. Esto permite que el DumpsterFire imite mejor operaciones reales al ejecutar su cadena de eventos. Por ejemplo, el primer Fire puede visitar varios sitios web de hacking, el siguiente Fire descarga algunas herramientas de hacking comunes antes de lanzar el tercer Fire que comienza a escanear la red local. Si todo esto sucediera en cuestión de segundos, ningún analista del SOC creería que fue un humano. Al agregar varios minutos o incluso horas entre esos eventos, crea una cadena de eventos más realista.
Después de que todos los Fires hayan sido configurados y se hayan asignado los retardos individuales opcionales, se le pedirá que nombre su DumpsterFire. No use espacios ni caracteres especiales extraños, solo use letras, números, guiones bajos y guiones.
¡Voilà! Ahora ha creado su primer DumpsterFire. ¡Es hora de encender uno!
Cuando esté listo para encender un DumpsterFire, la herramienta primero le mostrará la configuración del DumpsterFire. Si todo se ve bien, se le preguntará si desea asignar un retardo de fecha-hora antes de encender. Todo el procesamiento de fecha-hora se realiza en UTC para garantizar una ejecución consistente independientemente de la ubicación de ejecución de su DumpsterFire. De lo contrario, puede rechazar el retardo de fecha-hora y la ejecución comenzará inmediatamente después de que dé la confirmación final.
