Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
iptables-essentials — Iptables Esenciales: Reglas y Comandos Comunes de Cortafuegos. | Kitploit
Herramientas/GitHubGitHub/trimstray/iptables-essentials
Auditoría de ConfiguraciónSeguridad de RedesAprendizaje y EducaciónRecursos Curados
GitHubtrimstray/iptables-essentials

iptables-essentials

Iptables Esenciales: Reglas y Comandos Comunes de Cortafuegos.

Ver Repositorio
1.6k28911hace 1 añoRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Iptables Essentials: Reglas y comandos comunes de firewall


Pull Requests Licencia MIT


☑️ POR HACER

  • Añadir ejemplos útiles de configuración de Iptables
  • Añadir configuración útil de Kernel Settings (sysctl)
  • Añadir enlaces a recursos externos útiles
  • Añadir ejemplos de configuración avanzada, comandos, reglas

Tabla de Contenidos

  • Herramientas para ayudarte a configurar Iptables
  • Manuales/Howtos/Tutoriales
  • Configuración útil de Kernel Settings (sysctl)
    • rp_filter
    • log_martians
    • send_redirects
    • accept_source_route
    • accept_redirects
    • tcp_syncookies
    • icmp_echo_ignore_broadcasts
    • ip_forward
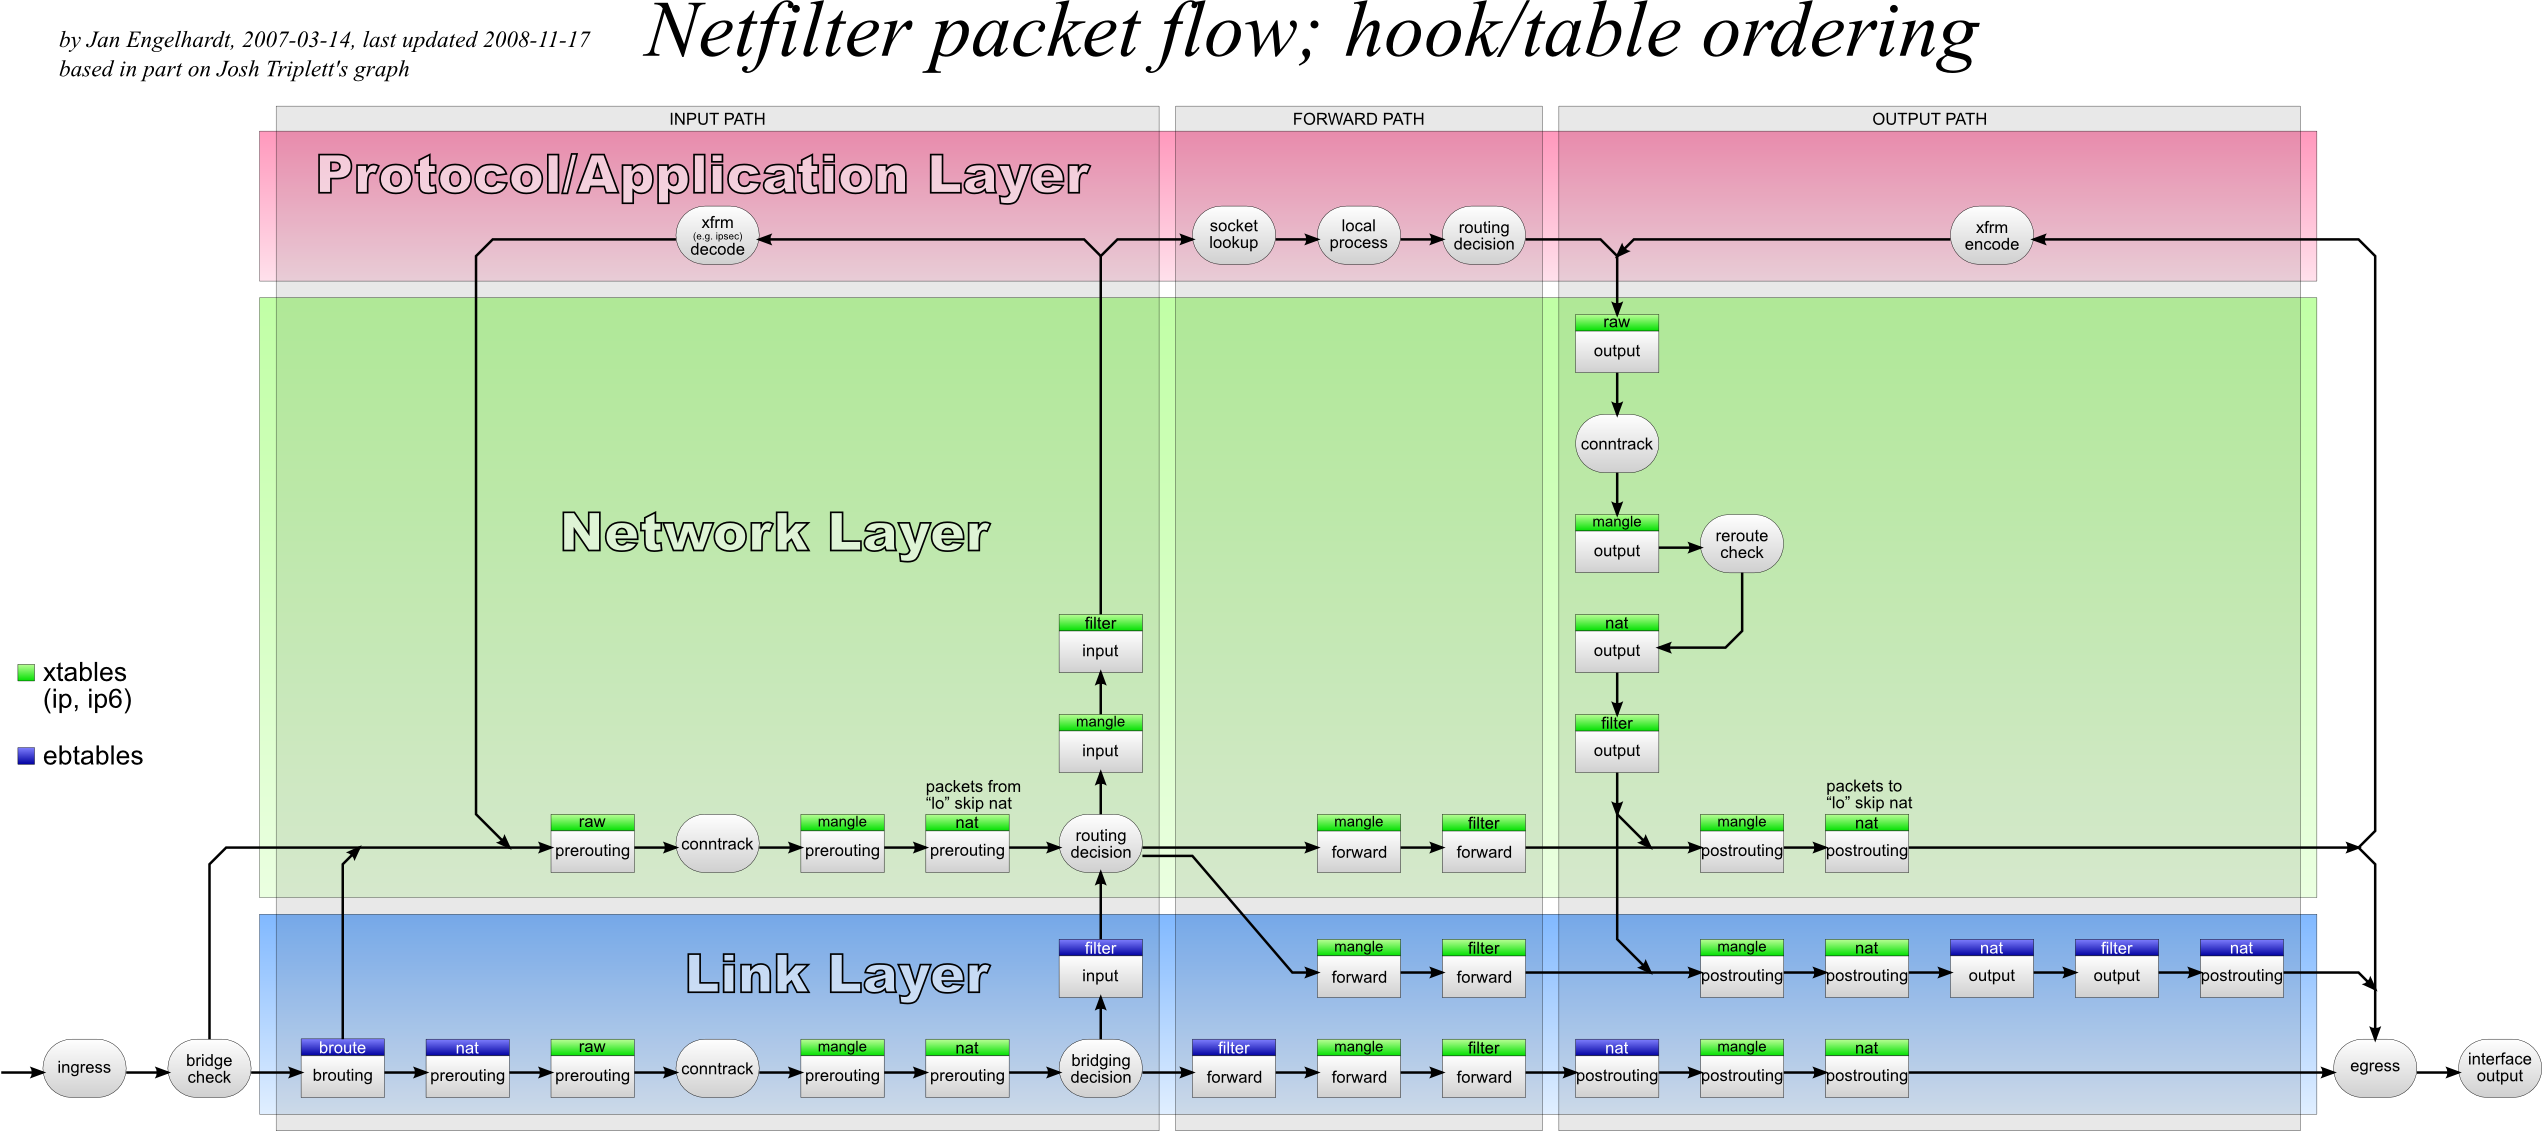
  • ¿Cómo funciona?
  • Reglas de Iptables
    • Guardar reglas
      • Basado en Debian
      • Basado en RedHat
    • Listar todas las reglas iptables activas con verbose
    • Listar todas las reglas iptables activas con líneas numéricas y verbose
    • Imprimir todas las reglas iptables activas
    • Listar reglas como tablas para la cadena INPUT
    • Imprimir todas las especificaciones de reglas en la cadena INPUT
    • Mostrar conteo de paquetes y tamaño agregado
    • Mostrar reglas de las cadenas INPUT o OUTPUT con líneas numéricas y verbose
    • Eliminar regla por cadena y número
    • Eliminar regla por especificación
    • Vaciar todas las reglas, eliminar todas las cadenas y aceptar todo
    • Vaciar todas las cadenas
    • Vaciar una sola cadena
    • Insertar reglas de firewall
    • Permitir conexiones loopback
    • Permitir conexiones entrantes establecidas y relacionadas
    • Permitir conexiones salientes establecidas
    • Interno a externo
    • Descartar paquetes inválidos
    • Bloquear una dirección IP
    • Bloquear una dirección IP y rechazar
    • Bloquear conexiones a una interfaz de red
    • Permitir todo el SSH entrante
    • Permitir SSH entrante desde una dirección IP o subred específica
    • Permitir SSH saliente
    • Permitir Rsync entrante desde una dirección IP o subred específica
    • Permitir todo el HTTP entrante
    • Permitir todo el HTTPS entrante
    • Permitir todo el HTTP y HTTPS entrantes
    • Permitir MySQL desde una dirección IP o subred específica
    • Permitir MySQL a una interfaz de red específica
    • PostgreSQL desde una dirección IP o subred específica
    • Permitir PostgreSQL a una interfaz de red específica
    • Bloquear correo SMTP saliente
    • Permitir todo el SMTP entrante
    • Permitir todo el IMAP entrante
    • Permitir todo el IMAPS entrante
    • Permitir todo el POP3 entrante
    • Permitir todo el POP3S entrante
    • Descartar direcciones de red privadas en interfaz pública
    • Descartar todo el tráfico saliente hacia redes de Facebook
    • Registrar y descartar paquetes
    • Registrar y descartar paquetes con número limitado de entradas de registro
    • Descartar o aceptar tráfico según dirección MAC
    • Bloquear o permitir solicitud de ping ICMP
    • Especificar múltiples puertos con multiport
    • Balanceo de carga con random* o nth*
    • Restringir el número de conexiones con limit e iplimit*
    • Mantener una lista de conexiones recientes para comparar
    • Comparar contra una string* en la carga útil de datos de un paquete
    • Reglas basadas en tiempo con time*
    • Coincidencia de paquetes basada en valores TTL
    • Protección contra escaneo de puertos
    • Protección contra fuerza bruta SSH
    • Protección contra inundación SYN
      • Mitigación de inundaciones SYN con SYNPROXY
    • Bloquear paquetes nuevos que no sean SYN
    • Forzar verificación de paquetes fragmentados
    • Paquetes XMAS
    • Descartar todos los paquetes NULL
    • Bloquear valores MSS poco comunes
    • Bloquear paquetes con banderas TCP falsas
    • Bloquear paquetes de subredes privadas (suplantación)
  • Ejemplos de configuración avanzada
    • Manejo de paquetes en Python usando el destino NFQUEUE
      • ACCEPTAR todos los paquetes de una fuente específica en (filter:INPUT) y DESCARTAR todo lo demás
      • Escribe tu propio script de port knocking para asegurar el acceso SSH

Herramientas para ayudarte a configurar Iptables

Descargar herramienta