
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-47176-Scanner — Escáner para la vulnerabilidad CUPS CVE-2024-47176 | Kitploit
Herramientas/GitHubGitHub/tonyarris/cve-2024-47176-scanner
ReconocimientoEscáneres de VulnerabilidadesExplotaciónRecopilación de InformaciónSeguridad de Redes
GitHubtonyarris/cve-2024-47176-scanner

CVE-2024-47176-Scanner

Escáner para la vulnerabilidad CUPS CVE-2024-47176

Ver Repositorio
133hace 2 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2024-47176 Escáner

PoC de Evilsocket para CVE-2024-47176, recortado y convertido en un escáner. Literalmente lo abrí en vim y mantuve presionada la tecla d.

Lee su investigación aquí. Este script simplemente envía el paquete UDP inicial al puerto 631 y desencadena una devolución de llamada http, señalando un host vulnerable.

Uso:

# clone the repo
git clone https://github.com/tonyarris/CVE-2024-47176-Scanner && cd CVE-2024-47176-Scanner/

# set up a virtualenv
python3 -m venv venv && source venv/bin/activate

# install ippserver
pip3 install ippserver

# set up an http listener, e.g. on app.interactsh.com or with Burp Collaborator

# prepare an input list of IPv4 addresses, one per line

# run
python3 scan.py your.callback-server.com input-list.txt

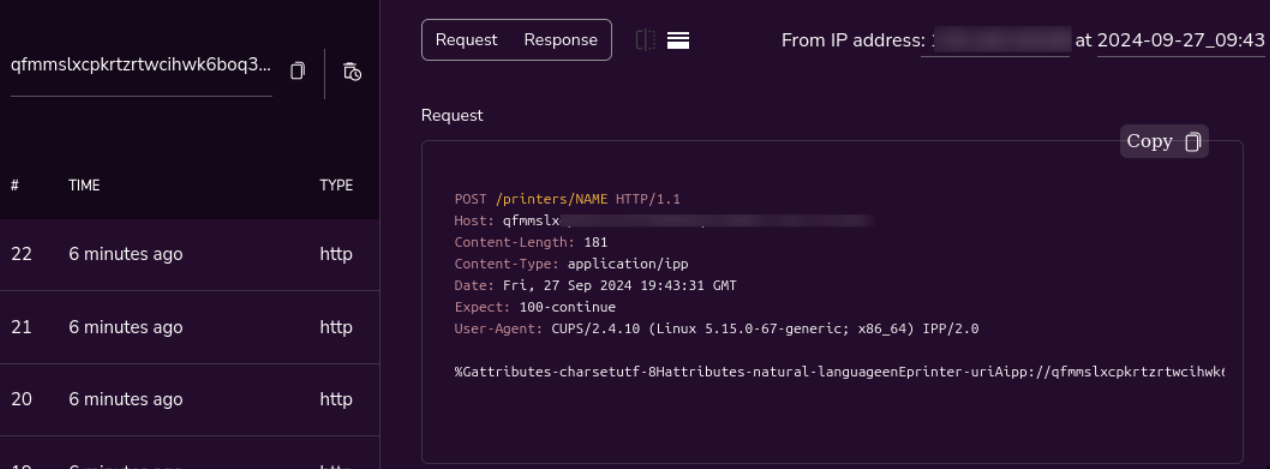
Mira tus resultados en tu servidor de devolución de llamada:
results

Descargar herramienta