
 themalwareguardian/brokeclaudia
CVE-2025-41090 (brokeCLAUDIA): Control de acceso roto en microCLAUDIA, la plataforma anti-ransomware de CCN-CERT.

 CVE-2025-41090 - Vulnerabilidad de control de acceso roto en microCLAUDIA
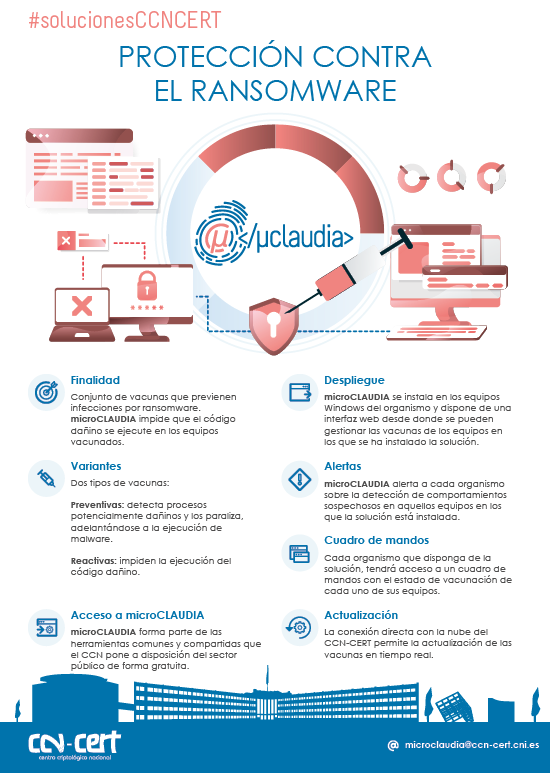
microCLAUDIA es una capacidad basada en el motor de CLAUDIA que proporciona protección contra el código de ransomware dañino para los equipos de una organización. Lo hace mediante un agente ligero para sistemas Windows que se encarga del despliegue y la ejecución de vacunas.
La conexión del agente con el servicio central de microCLAUDIA, ubicado en la nube de CCN-CERT, permite la descarga y ejecución de las vacunas que la organización ha configurado para sus equipos. Una vez descargadas, el agente no requiere conectividad con la nube para su ejecución ni un servicio central o servidor instalado en la organización. Asimismo, el servicio ofrece la actualización automática de estas vacunas para cubrir adaptaciones a nuevas formas de ejecutar ransomware.
Por otro lado, el CCN-CERT administra el servicio central en su nube y es responsable de la generación de nuevas vacunas, permitiendo a la agencia acceder a este servicio y, de esta manera, revisar el estado general de vacunación de sus equipos e incluso configurar su aplicación.
microCLAUDIA puede desplegarse desde cualquier herramienta de gestión de distribución de software o mediante directivas de Windows. Además, no necesita modificaciones adicionales en la red de la organización.
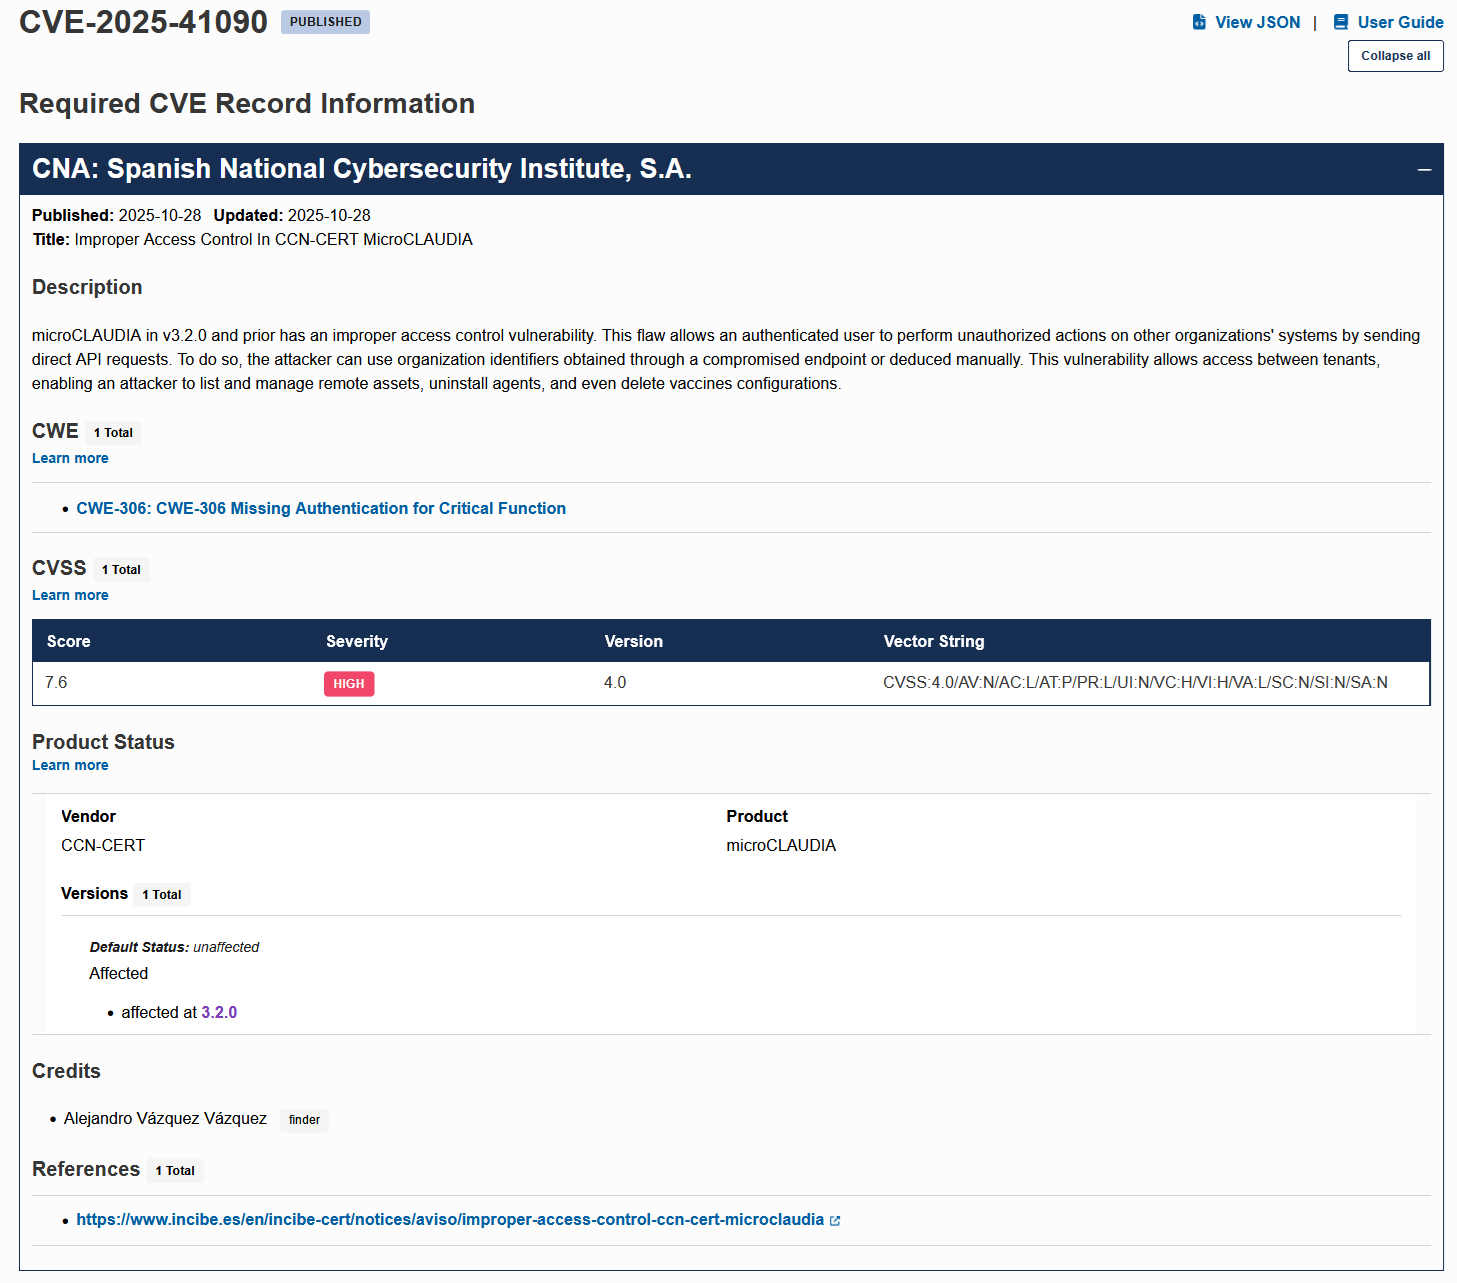 https://www.cve.org/CVERecord?id=CVE-2025-41090
 https://www.incibe.es/en/incibe-cert/notices/aviso/improper-access-control-ccn-cert-microclaudia
 https://cwe.mitre.org/data/definitions/306.html
Las vulnerabilidades de control de acceso roto existen cuando un usuario puede acceder a recursos o realizar acciones que no debería poder realizar.
En la versión 3.2.0 y versiones anteriores de microCLAUDIA, existe una vulnerabilidad de control de acceso roto (brokeCLAUDIA) que permite a un atacante que ha obtenido previamente acceso a una cuenta acceder o modificar datos de otras organizaciones no asociadas con el usuario.
En otras palabras, el atacante podría manipular información de organizaciones que no están directamente relacionadas con la cuenta comprometida.
Para explotar esta vulnerabilidad con éxito, es crucial comprender los siguientes aspectos clave:
Para remediar la vulnerabilidad de control de acceso roto identificada en microCLAUDIA, es esencial implementar varias medidas clave. En primer lugar, es imperativo mejorar los controles de la API para prevenir el acceso no autorizado a la información. Implemente comprobaciones para garantizar que el acceso directo a los datos esté restringido y aplique procesos de verificación para confirmar la asociación del usuario con la organización antes de conceder el acceso.
Además, es crucial abordar la preocupación de seguridad específica relacionada con la transmisión de identificadores en las peticiones GET. Esto implica garantizar que los identificadores vitales para la funcionalidad principal no se transmitan de una manera que los exponga. Se recomienda encarecidamente adoptar métodos seguros de transmisión para reforzar este aspecto de la arquitectura de seguridad de microCLAUDIA.
Al implementar diligentemente estas medidas, la vulnerabilidad de control de acceso roto identificada en microCLAUDIA puede mitigarse de manera efectiva. La combinación de controles de API mejorados y prácticas seguras de transmisión de datos forma una defensa sólida, reduciendo significativamente el riesgo de acceso no autorizado y manipulación de información sensible.
Puede encontrar los materiales originales de la presentación a continuación:
Un script de Python desarrollado específicamente para detectar la presencia de una vulnerabilidad de control de acceso roto en microCLAUDIA.
