
Skip to content
KitploitKITPLOIT
HerramientasBlog
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
composer-CVE-2026-40261-CVE-2026-40176-PoC — Prueba de concepto que demuestra vulnerabilidades de inyección de comandos en el controlador Perforce de Composer, con dos vectores de ataque y pruebas basadas en Docker. | Kitploit
Herramientas/GitHubGitHub/terminat0r7031/composer-cve-2026-40261-cve-2026-40176-poc
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebComando y ControlAprendizaje y Educación
GitHubterminat0r7031/composer-cve-2026-40261-cve-2026-40176-poc

composer-CVE-2026-40261-CVE-2026-40176-PoC

Prueba de concepto que demuestra vulnerabilidades de inyección de comandos en el controlador Perforce de Composer, con dos vectores de ataque y pruebas basadas en Docker.

Ver Repositorio
26hace 5 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

[!CAUTION] ESTE REPOSITORIO CONTIENE CÓDIGO DE PRUEBA DE CONCEPTO PARA LAS VULNERABILIDADES CVE-2026-40261 Y CVE-2026-40176 EN COMPOSER.

[!CAUTION] EL CÓDIGO ESTÁ DESTINADO ÚNICAMENTE CON FINES EDUCATIVOS Y DE PRUEBA.

[!CAUTION] NO UTILICE ESTE CÓDIGO EN ENTORNOS DE PRODUCCIÓN NI CONTRA SISTEMAS SIN LA DEBIDA AUTORIZACIÓN.

[!CAUTION] ASEGÚRESE SIEMPRE DE TENER PERMISO ANTES DE PROBAR CUALQUIER VULNERABILIDAD DE SEGURIDAD.

Descripción general

Este repositorio demuestra dos vulnerabilidades en Composer relacionadas con la inyección de comandos a través del controlador VCS de Perforce.

Hay tres vectores de ataque:

  1. VECTOR 1 — inyección a través de 'url' (se convierte en -p ). El código antiguo no sanitizaba el valor de la URL al construir la cadena de comandos para el controlador de Perforce.
  2. VECTOR 2 — inyección a través de 'p4user' (se convierte en -u ). El código antiguo añadía el valor del usuario directamente a la cadena de comandos.

Detalles del PoC

Los archivos composer.json.vector1 y composer.json.vector2 contienen las cargas útiles para cada uno de los dos vectores. Cada carga útil está diseñada para ejecutar un comando que crea un archivo en el directorio /tmp, demostrando una inyección de comandos exitosa.

Uso

Para probar las vulnerabilidades, puede seguir los siguientes pasos. Asegúrese de tener Docker instalado en su sistema para ejecutar el contenedor de Composer.

1. Especifique qué vector desea probar utilizando el archivo composer.json correspondiente.

Por ejemplo, para probar el VECTOR 1, copie composer.json.vector1 a composer.json ejecutando:

root@kitploit:~
cp composer.json.vector1 composer.json
Step-1

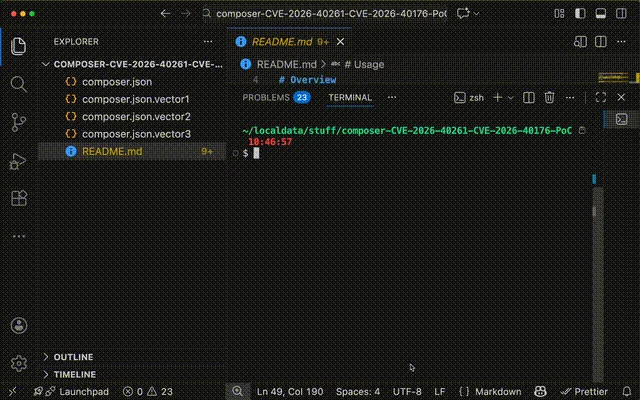
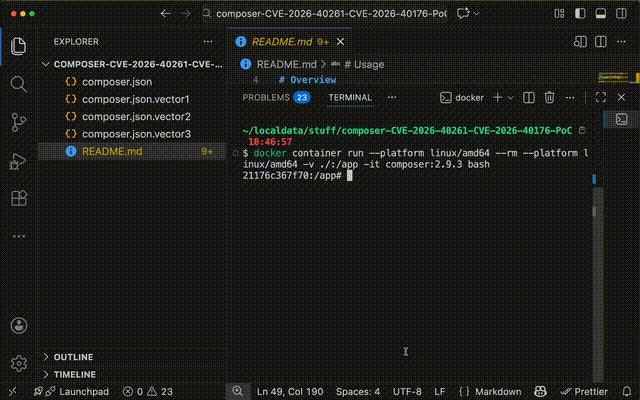
2. Ejecute el contenedor de Composer con una versión vulnerable de Composer que incluya el controlador de Perforce vulnerable.

Por ejemplo, usando la versión 2.9.3 de Composer (que es vulnerable tanto a CVE-2026-40261 como a CVE-2026-40176):

root@kitploit:~
docker container run --rm --platform linux/amd64 -v ./:/app -it composer:2.9.3 bash
Step-2

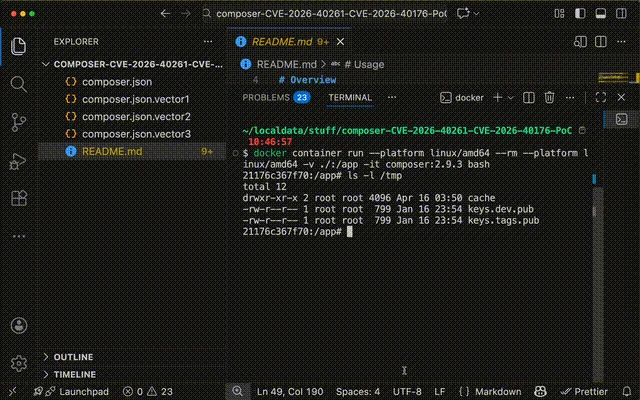
3. Dentro del contenedor, verifique que el archivo del PoC no esté presente antes de ejecutar el comando:

root@kitploit:~
ls -l /tmp/

Espere ver que el archivo creado por la inyección de comandos (por ejemplo, pwned_via_url o pwned_via_user) no esté presente.
Step-3

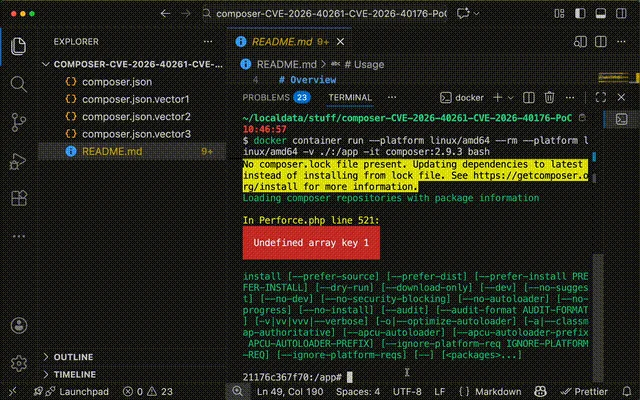
4. Dentro del contenedor, ejecute el comando de Composer para desencadenar la vulnerabilidad:

root@kitploit:~
composer install --prefer-dist

Step-4

5. Verifique que la carga útil se ejecutó comprobando la presencia del archivo creado por la inyección de comandos:

root@kitploit:~
ls -l /tmp/

Espere ver que el archivo creado por la inyección de comandos (por ejemplo, pwned_via_url o pwned_via_user) ahora esté presente, lo que indica que la inyección de comandos fue exitosa.
Step-5

Descargar herramienta