tc4dy/cve-2026-21589-poc-exploit
Kit de explotación y verificación segura para CVE-2026-21589, un path traversal no autenticado en Atlassian Data Center: lectura de archivos WEB-INF, recolección de credenciales y auditoría de versiones no intrusiva.



SOLO USO ÉTICO - PRUEBAS DE SEGURIDAD AUTORIZADAS Este repositorio proporciona herramientas únicamente para profesionales de seguridad autorizados, equipos defensivos (blue teams) y pentesters. El acceso no autorizado a sistemas informáticos es ilegal según la CFAA (EE. UU.), la Computer Misuse Act (Reino Unido), el TCK 243/244 (Turquía) y leyes similares en todo el mundo.
CVE-2026-21589 es una vulnerabilidad crítica de path traversal sin autenticación y lectura arbitraria de archivos en los productos Atlassian Data Center (Bitbucket, Confluence, Jira Software, Jira Service Management, Bamboo, Crowd, Crucible, Fisheye). Permite a un atacante no autenticado leer archivos arbitrarios dentro de la raíz de la aplicación web (incluido WEB-INF/) a través del enrutador de webresources /download/*. Puntuación CVSS: 9.3 (Crítica). Divulgada por watchTowr Labs en septiembre de 2026. Corregida por Atlassian en el aviso de seguridad de Data Center de septiembre de 2026.
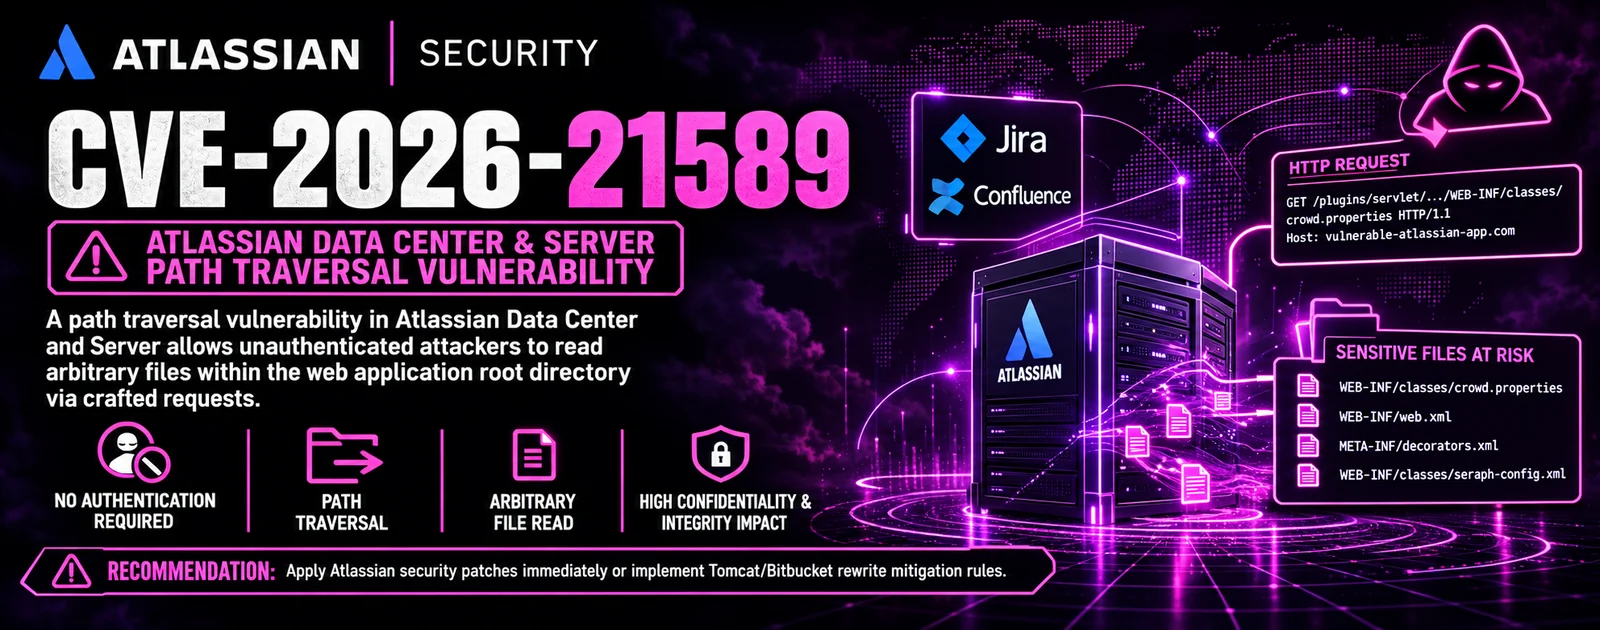
La falla afecta a ocho productos Atlassian autoalojados en múltiples ramas de versiones. La causa raíz es un error de doble decodificación de URL y de desescapado de :: a / en el enrutador de webresources que elude el normalizador de URI de Tomcat.
Doble decodificación de URL en el enrutador - El enrutador de webresources /download/* llama a URLDecoder.decode(request.getRequestURI()) una segunda vez. Tomcat solo decodifica el URI una vez, por lo que las secuencias ..%3a%3a sobreviven al normalizador de Tomcat y luego se resuelven dentro de la aplicación.
Desescapado de :: a / - Tras la segunda decodificación, Router.unescapeSlashes convierte la secuencia :: en /, completando la primitiva de traversal ../ dentro de la capa de aplicación.
Concatenación de rutas en ServletContext - La ruta construida se añade a una ruta de recurso y se pasa a ServletContext.getResourceAsStream. Esta función no realiza ninguna comprobación de contención y resuelve los archivos en relación con la raíz de la aplicación web.
Acceso sin autenticación - El enrutador de webresources no está protegido por la autenticación Seraph, por lo que la lectura ocurre antes de la autenticación. No se requieren credenciales, ni sesión, ni token CSRF.
Divulgación de WEB-INF - Dado que getResourceAsStream permite el acceso a WEB-INF/, el atacante puede leer web.xml, urlrewrite.xml, seraph-config.xml, atlassian-init.xml y cualquier otro archivo bajo la raíz de la aplicación web cuya ruta exacta sea conocida.
Restricción de lectura arbitraria de archivos - No es posible listar directorios. El atacante debe conocer el nombre de archivo y la ruta exactos. Sin embargo, los nombres de archivo bien conocidos (p. ej., WEB-INF/web.xml) son predecibles entre instalaciones.
Impacto - Divulgación de información de archivos de configuración, posible filtración de credenciales (URLs JDBC, contraseñas, tokens de API, claves privadas), fingerprinting de la aplicación para ataques posteriores y preparación para movimiento lateral. Sin RCE directo.
El parche - Atlassian corrigió la doble decodificación y el desescapado de :: en el enrutador de webresources. Las versiones corregidas se distribuyeron en todas las ramas afectadas (véase Versiones afectadas).
Explotación activa en la naturaleza - Aparecieron PoCs públicas a los pocos días de la divulgación. WatchTowr publicó un Generador de Artefactos de Detección (DAG) que identifica instancias vulnerables de Jira, Confluence y Bitbucket. Se ha observado actividad de escaneo masivo dirigida a implementaciones de Atlassian Data Center expuestas a Internet.
Superficie afectada - Instancias autoalojadas de Atlassian Data Center y Server expuestas a Internet. Los clientes de Atlassian Cloud no se ven afectados (parcheado automáticamente).
%3a%3a o :: en la ruta en la capa de WAF / proxy inverso.urlrewrite.xml (para Bitbucket) publicada por Atlassian.| Herramienta | Propósito | Usuario previsto |
|---|---|---|
exploit.py | Kit de herramientas completo de red team con lectura de archivos sin autenticación en 8 productos Atlassian, recolección de credenciales de archivos de configuración WEB-INF, shell interactiva, escaneo masivo, modo sigiloso, proxy/Tor, detección de WAF e informes JSON/CSV. | Red teams / pentesters autorizados (solo ético) |
safechecker.py | Escáner de exposición no intrusivo que detecta el producto y la versión de Atlassian mediante endpoints REST públicos, valida contra el rango afectado, identifica la presencia de WAF y genera informes JSON/CSV/JSONL. Nunca envía una carga de traversal. | Blue teams / auditores de seguridad |
| Característica | exploit.py | safechecker.py |
|---|---|---|
| Detección de producto | [+] | [+] |
| Detección de versión | [+] | [+] |
| Sonda de path traversal | [+] | [-] |
| Lectura arbitraria de archivos (WEB-INF) | [+] | [-] |
| Extracción de credenciales | [+] | [-] |
| Shell interactiva | [+] | [-] |
| Plantado de cuentas vía shell | [+] | [-] |
| Exportación de informe de sesión | [+] | [-] |
| Detección de WAF | [+] | [+] |
| Clasificación del estado del WAF | [+] | [+] |
| Escaneo masivo (multihilo) | [+] | [+] |
| CIDR / archivo / objetivo único | [+] | [+] |
| Advertencia de truncamiento de CIDR | [+] | [+] |
| Soporte de proxy (SOCKS5/HTTP) | [+] | [+] |
| Soporte de Tor | [+] | [+] |
| Limitador de tasa | [+] | [+] |
| Pool de conexiones | [-] | [+] |
| Jitter (OPSEC) | [+] | [+] |
| Rotación de User-Agent | [+] | [+] |
| Reintento con backoff | [+] | [+] |
| Modo no intrusivo (seguro) | [-] | [+] |
| Opción de resumen show-safe | [-] | [+] |
| Modos silencioso / sin banner | [-] | [+] |
| Recomendaciones de IoC | [-] | [+] |
| Informe JSON | [+] | [+] |
| Informe CSV | [+] | [+] |
| Informe de streaming JSONL | [-] | [+] |
| Informe HTML | [-] | [-] |
| Control de verificación SSL | [+] | [+] |
| Timeout / reintentos personalizados | [+] | [+] |
| Rotación de logs | [+] | [+] |
| Caché DNS | [+] | [+] |
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.