 taviso/ctftool
Herramienta interactiva de exploración de CTF

¿Solo quieres probar el exploit SYSTEM? Haz clic aquí.
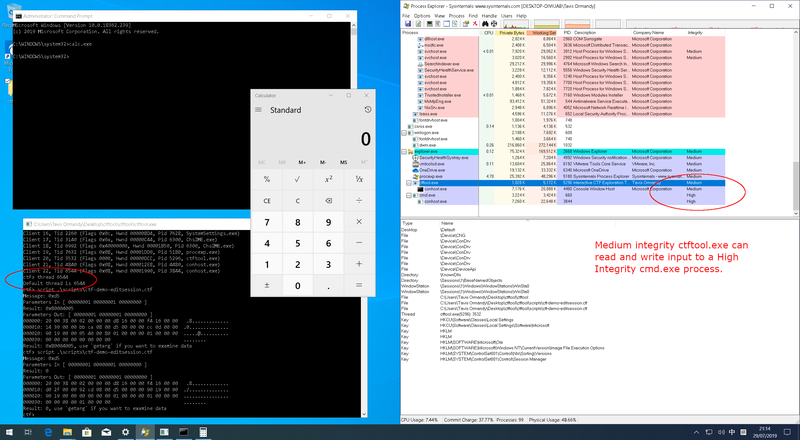
Esto es ctftool, una herramienta interactiva de línea de comandos para experimentar con CTF, un protocolo poco conocido utilizado en Windows para implementar servicios de texto. Esto puede ser útil para estudiar el funcionamiento interno de Windows, depurar problemas complejos con procesadores de entrada de texto y analizar la seguridad de Windows.
Es posible escribir scripts simples con ctftool para automatizar la interacción con clientes o servidores CTF, o realizar fuzzing simple.
Hay una publicación de blog que acompaña el lanzamiento de esta herramienta disponible aquí.
https://googleprojectzero.blogspot.com/2019/08/down-rabbit-hole.html
ctftool ha sido probado en Windows 7, Windows 8 y Windows 10. Se admiten versiones de 32 bits y x64, pero x64 se ha probado más exhaustivamente.
Hay ayuda en línea para la mayoría de los comandos, simplemente escribe help para ver una lista de comandos, y help <comando> para ver ayuda detallada de un comando en particular.
$ ./ctftool.exe
An interactive ctf exploration tool by @taviso.
Type "help" for available commands.
Most commands require a connection, see "help connect".
ctf> help
Type `help <command>` for help with a specific command.
Any line beginning with # is considered a comment.

help            - List available commands.
exit            - Exit the shell.
connect         - Connect to CTF ALPC Port.
info            - Query server informaiton.
scan            - Enumerate connected clients.
callstub        - Ask a client to invoke a function.
createstub      - Ask a client to instantiate CLSID.
hijack          - Attempt to hijack an ALPC server path.
sendinput       - Send keystrokes to thread.
setarg          - Marshal a parameter.
getarg          - Unmarshal a parameter.
wait            - Wait for a process and set it as the default thread.
thread          - Set the default thread.
sleep           - Sleep for specified milliseconds.
forget          - Forget all known stubs.
stack           - Print the last leaked stack ptr.
marshal         - Send command with marshalled parameters.
proxy           - Send command with proxy parameters.
call            - Send command without appended data.
window          - Create and register a message window.
patch           - Patch a marshalled parameter.
module          - Print the base address of a module.
module64        - Print the base address of a 64bit module.
editarg         - Change the type of a marshalled parameter.
symbol          - Lookup a symbol offset from ImageBase.
set             - Change or dump various ctftool parameters.
show            - Show the value of special variables you can use.
lock            - Lock the workstation, switch to Winlogon desktop.
repeat          - Repeat a command multiple times.
run             - Run a command.
script          - Source a script file.
print           - Print a string.
consent         - Invoke the UAC consent dialog.
reg             - Lookup a DWORD in the registry.
gadget          - Find the offset of a pattern in a file.
section         - Lookup property of PE section.
Most commands require a connection, see "help connect".
ctf>
Lo primero que querrás hacer es conectarte a una sesión y ver qué clientes están conectados.
ctf> connect
The ctf server port is located at \BaseNamedObjects\msctf.serverDefault1
NtAlpcConnectPort("\BaseNamedObjects\msctf.serverDefault1") => 0
Connected to CTF server@\BaseNamedObjects\msctf.serverDefault1, Handle 00000264
ctf> scan
Client 0, Tid 3400 (Flags 0x08, Hwnd 00000D48, Pid 8696, explorer.exe)
Client 1, Tid 7692 (Flags 0x08, Hwnd 00001E0C, Pid 8696, explorer.exe)
Client 2, Tid 9424 (Flags 0x0c, Hwnd 000024D0, Pid 9344, SearchUI.exe)
Client 3, Tid 12068 (Flags 0x08, Hwnd 00002F24, Pid 12156, PROCEXP64.exe)
Client 4, Tid 9740 (Flags 0000, Hwnd 0000260C, Pid 3840, ctfmon.exe)
Luego puedes experimentar enviando y recibiendo comandos al servidor, o a cualquiera de los clientes conectados.
Si no quieres compilarlo tú mismo, consulta la pestaña de lanzamientos
Utilicé GNU make y Visual Studio 2019 para desarrollar ctftool. Solo se admiten compilaciones de 32 bits, ya que esto permite que la herramienta se ejecute en Windows x86 y x64.
Si todas las dependencias están instaladas, simplemente escribir make en un símbolo del sistema para desarrolladores debería ser suficiente.
Uso la variante "Build Tools" de Visual Studio, y los únicos componentes que tengo seleccionados son MSVC, MSBuild, CMake y el SDK.
Este proyecto utiliza submódulos para algunas de las dependencias; asegúrate de usar un comando como este para obtener todo el código necesario.
git submodule update --init --recursive
Los ejemplos solo funcionan en Windows 10 x64. Todas las plataformas y versiones desde Windows XP están afectadas, pero actualmente no hay PoC implementado.
Esta herramienta se utilizó para descubrir muchos problemas de seguridad críticos con el protocolo CTF que han existido durante décadas.
Si solo quieres probar un exploit en Windows 10 x64 1903, ejecuta o haz doble clic en ctftool.exe e ingresa este comando:
An interactive ctf exploration tool by @taviso.
Type "help" for available commands.
Most commands require a connection, see "help connect".
ctf> script .\scripts\ctf-consent-system.ctf
Esto esperará a que aparezca el cuadro de diálogo de UAC, lo comprometerá e iniciará un shell.
De hecho, el código del exploit está dividido en dos etapas que puedes usar de forma independiente. Por ejemplo, es posible que quieras comprometer un proceso perteneciente a un usuario en una sesión diferente usando los parámetros opcionales de connect.
La mayoría de los clientes CTF pueden ser comprometidos, ya que el kernel obliga a las aplicaciones que dibujan ventanas a cargar la biblioteca vulnerable.
Simplemente conéctate a una sesión, selecciona un cliente para comprometer (usa los comandos scan y thread, o simplemente wait), luego:
ctf> script .\scripts\ctf-exploit-common-win10.ctf
Construir una cadena de salto CFG que funcionara en la mayoría de los clientes CTF fue bastante desafiante. Hay dos componentes principales en el exploit final: una primitiva de escritura arbitraria y luego configurar nuestros registros para llamar a LoadLibrary().
Puedes usar
dumpbin /headers /loadconfigpara volcar los destinos de rama permitidos.
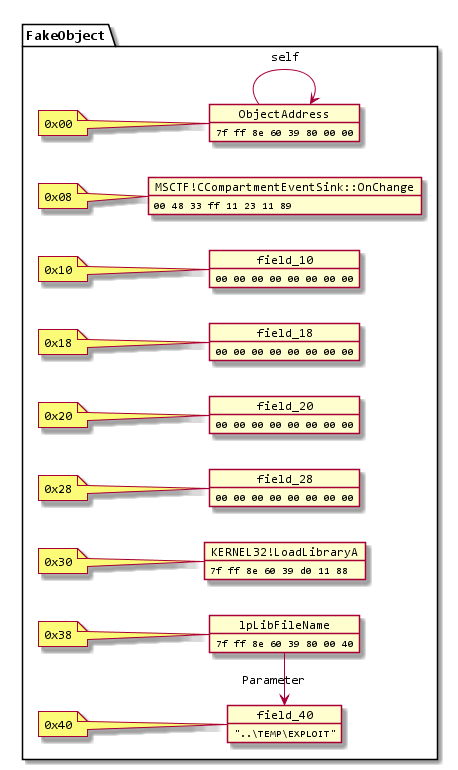
Necesitaba un gadget de escritura arbitraria para crear objetos en una ubicación predecible. El mejor gadget utilizable que pude encontrar fue un decremento de dword arbitrario en msvcrt!_init_time.
Esto significa que, en lugar de simplemente establecer los valores que queremos, tenemos que seguir decrementando hasta que el LSB alcance el valor deseado. Esto es mucho trabajo, pero nunca tenemos que hacer más de (2^8 - 1) * len decrementos.
Usando esta primitiva, construyo un objeto como este en algún espacio libre no utilizado en la sección .data de kernel32. Debe ser parte de una imagen para poder predecir dónde se asignará, ya que la aleatorización de imágenes es por arranque en Windows.