
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/t3l3machus/eviltree
Escalada de PrivilegiosReconocimientoRecopilación de InformaciónPost-ExplotaciónUtilidades y FrameworksDetección de Secretos
GitHubt3l3machus/eviltree

eviltree

Una reelaboración en python3 del clásico comando "tree" con la funcionalidad adicional de buscar palabras clave/expresiones regulares proporcionadas por el usuario en archivos, resaltando aquellos que contienen coincidencias.

Ver Repositorio
4114549hace 1 añoRevisado por Kitploit
Compartir

EvilTree

Python 3.x License Linux Windows

Una reedición independiente en python3 del clásico comando "tree" con la funcionalidad adicional de buscar palabras clave/expresiones regulares proporcionadas por el usuario en archivos, resaltando aquellos que contengan coincidencias. Creado por dos razones principales:

  • Al buscar secretos en archivos dentro de estructuras de directorios anidadas, poder visualizar qué archivos contienen palabras clave/patrones regex proporcionados por el usuario y dónde se encuentran esos archivos en la jerarquía de carpetas proporciona una ventaja significativa.
  • "tree" es una herramienta increíble para analizar estructuras de directorios. Es muy útil tener una alternativa independiente del comando para la enumeración post-explotación, ya que no está preinstalado en todas las distribuciones de Linux y es algo limitado en Windows (en comparación con la versión UNIX).

Ejemplos de uso

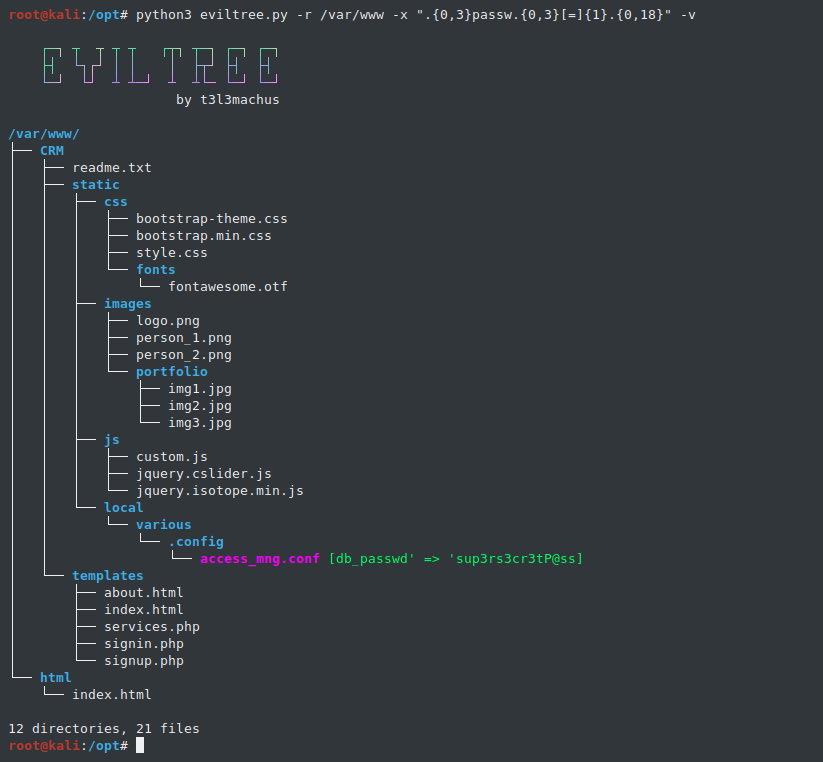
Ejemplo #1: Ejecutando una expresión regular que esencialmente coincide con cadenas similares a: password = algo contra /var/www
image

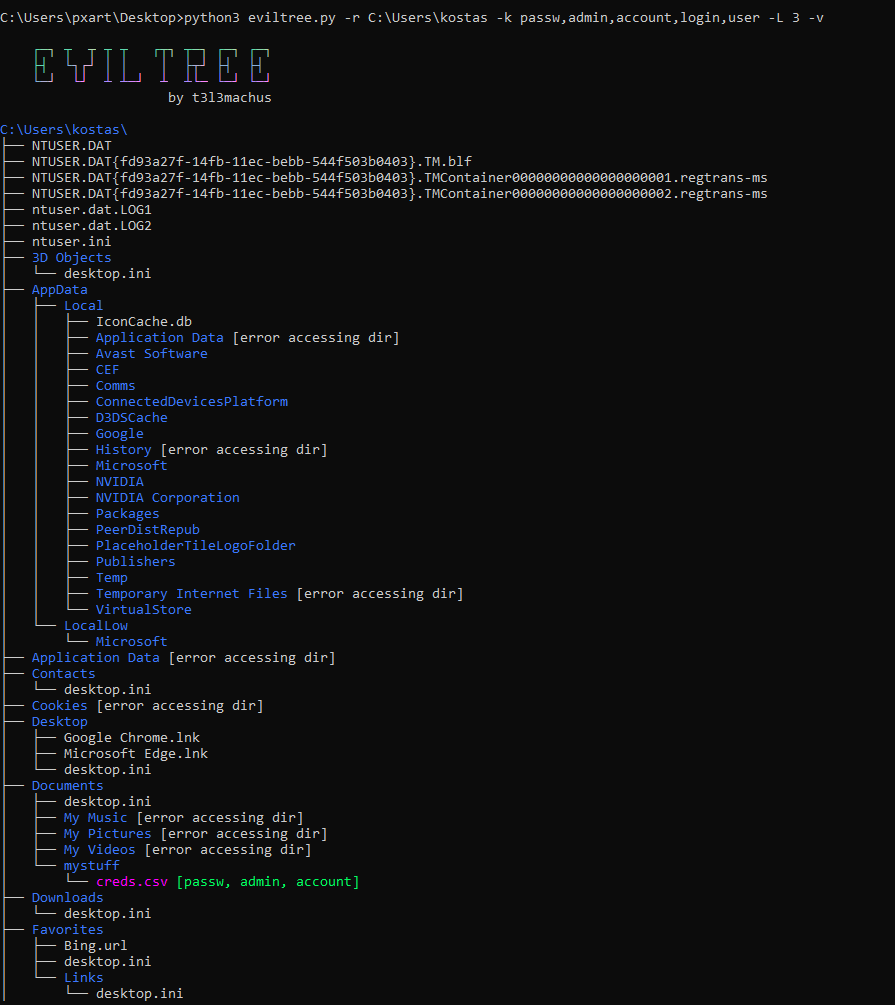
Ejemplo #2: Usando palabras clave separadas por comas en lugar de expresión regular:
image
Aviso: Solo probado en Windows 10 Pro.

Comandos rápidos

python3 eviltree.py -r C:\xampp -k password,passwd,admin -i -v -q 
python3 eviltree.py -r /var/www -x ".{0,3}passw.{0,3}[=]{1}.{0,18}" -i -v -q -L 3
python3 eviltree.py -r / -x ".{0,3}passw.{0,3}[=]{1}.{0,18}" -i -v -q -A -f -L 3

Opciones adicionales y consejos de uso

Características notables:

  • La búsqueda con expresión regular -x en realidad devuelve una lista única de todos los patrones coincidentes en un archivo. Ten cuidado al combinarlo con -v (--verbose); intenta ser específico y limitar la longitud de los caracteres a coincidir.
  • Puedes buscar palabras clave/expresiones regulares en archivos binarios también proporcionando la opción -b.
  • Puedes usar esta herramienta como el comando clásico "tree" si no proporcionas valores para las palabras clave -k ni la expresión regular -x. Esto es útil si has obtenido un shell limitado en una máquina y deseas tener "tree" con salida coloreada para explorar.
  • Hay una variable de lista filetype_blacklist en eviltree.py que se puede usar para excluir ciertas extensiones de archivo de la búsqueda de contenido. Por defecto, excluye las siguientes: gz, zip, tar, rar, 7z, bz2, xz, deb, img, iso, vmdk, dll, ovf, ova.
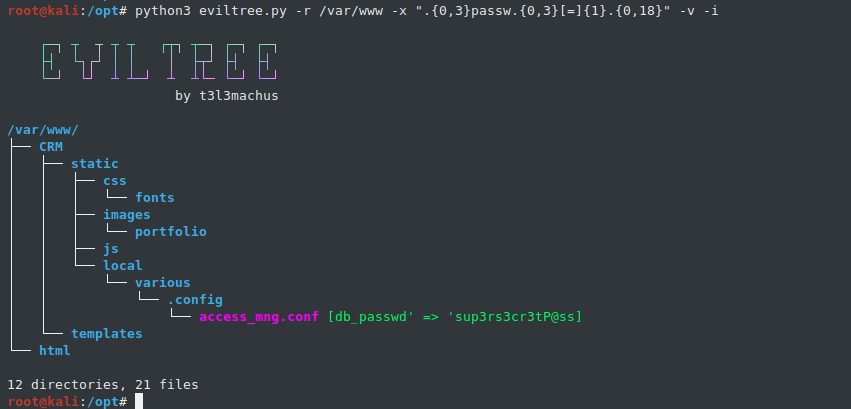
  • Una característica bastante útil es la opción -i (--interesting-only). Indica a eviltree que enumere solo los archivos con contenido que coincida con las palabras clave/expresiones regulares, reduciendo significativamente la longitud de la salida:
image

Patrones de palabras clave/expresiones regulares útiles

  • Expresión regular para buscar contraseñas: -x ".{0,3}passw.{0,3}[=]{1}.{0,18}"
  • Palabras clave para buscar información sensible: -k passw,db_,admin,account,user,token

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






