Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-41089-Netlogon-RCE-PoC — Prueba de concepto de exploit para CVE-2026-41089, una vulnerabilidad de ejecución remota de código en Netlogon en entornos de Windows Active Directory, para investigación y validación de seguridad. | Kitploit
Herramientas/GitHubGitHub/syntaxmethod/cve-2026-41089-netlogon-rce-poc
Escáneres de VulnerabilidadesAnálisis de VulnerabilidadesExplotaciónPruebas de PenetraciónAprendizaje y EducaciónRed Teaming
GitHubsyntaxmethod/cve-2026-41089-netlogon-rce-poc

CVE-2026-41089-Netlogon-RCE-PoC

Prueba de concepto de exploit para CVE-2026-41089, una vulnerabilidad de ejecución remota de código en Netlogon en entornos de Windows Active Directory, para investigación y validación de seguridad.

Ver RepositorioSitio web
3218hace 1 mesRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

🛡️ CVE-2026-41089
Investigación de seguridad de Netlogon y módulo de herramienta de seguridad con IA

Investigación de seguridad • Validación defensiva • Integración con herramienta de seguridad con IA


Latest Release Build Status Donations Telegram Channel License

🌐 Демо-версия • 📚 Сайт проекта • 💬 Чат сообщества

Navegación del sitio web: Inicio • Actualizaciones • Descargas • Módulos
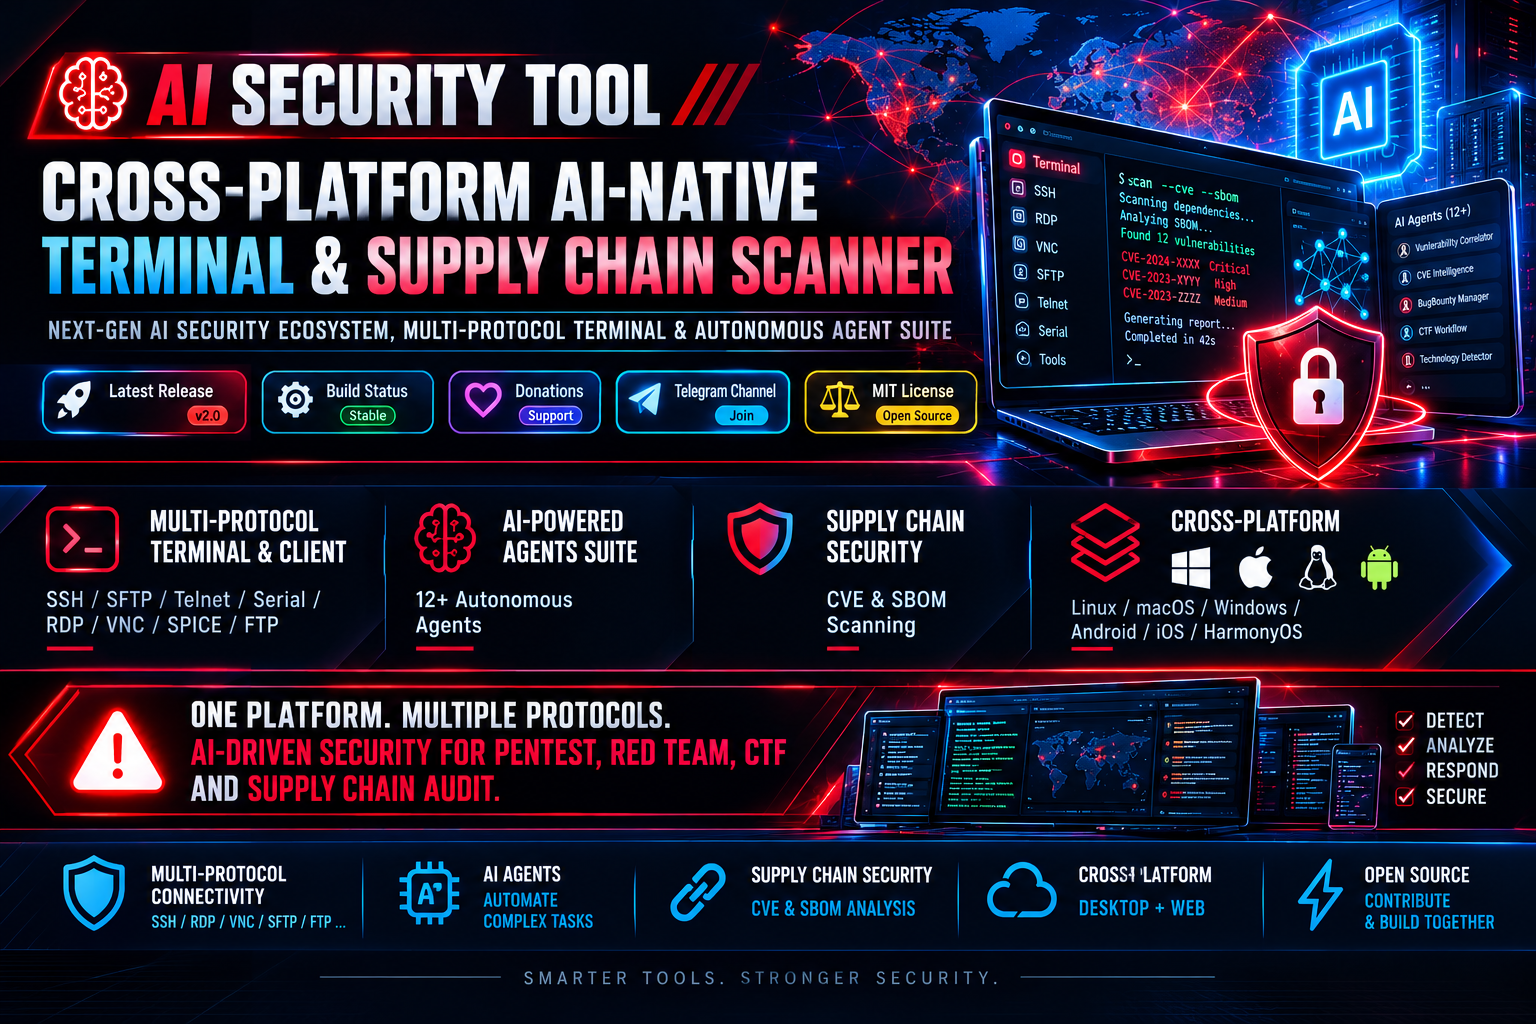
AI Security Tool Banner


Download CVE-2026-24291 Module

Página oficial del módulo de la herramienta de seguridad con IA

🧠 Descripción conceptual general

CVE-2026-41089-Netlogon-RCE-PoC es un repositorio de investigación de seguridad para la validación controlada de la superficie de ataque de Netlogon y la telemetría defensiva. Úselo únicamente en un laboratorio aislado y autorizado.

AI Security Tool es una herramienta multiplataforma de código abierto creada en la intersección de la administración tradicional y la seguridad de la información moderna. Combina una navaja suiza multiprotocolo para la conexión (SSH, RDP, VNC), funcionalidad de análisis profundo de la cadena de suministro (Supply Chain Security, CVE y SBOM) y un ecosistema autónomo de más de 12 agentes de IA.

La herramienta elimina la necesidad de alternar entre decenas de utilidades al realizar auditorías de seguridad, resolver tareas de Red Team, Pentest o CTF. La aplicación está disponible tanto en versión de escritorio (Linux, macOS, Windows, Android, iOS, HarmonyOS) como en forma de interfaz Web completa.

🎯 Filosofía central

"Cerrar la brecha entre la ejecución, la inteligencia y la auditoría de la cadena de suministro."
Creamos AI Security Tool para deshacernos del rutinario análisis manual. En lugar de scripts dispersos, la herramienta proporciona una plataforma AI-Native unificada que correlaciona de forma autónoma el contexto de las vulnerabilidades, selecciona parámetros y automatiza los procesos de auditoría.


🔍 Módulos de verificación de seguridad y repositorios PoC

Colección de vulnerabilidades, scripts PoC e investigaciones, mantenida por los miembros de nuestra comunidad:

🔥 Ejecución remota de código (RCE) y vulnerabilidades de red 4 módulos
  • CVE-2026-41089 — Exploit de ejecución remota de código en Netlogon @ZeroDayVPN
  • CVE-2026-20805 — Prueba de concepto de ejecución remota de código en Windows @ZeroDayEvil
  • CVE-2026-41096 — Módulo escáner de vulnerabilidades RCE críticas @ZeroDayEvil
  • CVE-2026-24291 — Ejecución remota de código mediante protocolo de red @ZeroDayVPN
🛡️ Escalada de privilegios (EoP) y servicios 2 módulos
  • CVE-2026-66804 — Escalada de privilegios del servicio CrossDevice @ZeroDayVPN
  • CVE-2026-50416 — Análisis y PoC de escalada de privilegios local @ZeroDayEvil
📚 Investigación de vulnerabilidades y análisis 2 módulos
  • CVE-2026-42978 — Análisis técnico profundo e investigación de PoC @ZeroDayEvil
  • CVE-2026-83991 — Análisis completo y demostración de explotación @ZeroDayVPN

Descargar herramienta