 sundowndev/hacker-roadmap

Una colección de herramientas de hacking, recursos y referencias para practicar hacking ético.

Este repositorio es una visión general de lo que necesitas aprender sobre pruebas de penetración y una colección de herramientas, recursos y referencias para practicar hacking ético. La mayoría de las herramientas son compatibles con UNIX, gratuitas y de código abierto.
Este proyecto ha sido terminado y archivado. El contenido puede estar desactualizado.
(TOC hecho con nGitHubTOC)
Penetration testing es un tipo de prueba de seguridad que se utiliza para evaluar la seguridad de una aplicación. Se realiza para encontrar un riesgo de seguridad que pueda estar presente en un sistema.
Si un sistema no es seguro, un atacante podría interrumpir o tomar el control no autorizado de ese sistema. Un riesgo de seguridad normalmente es un error accidental que ocurre durante el desarrollo e implementación del software. Por ejemplo, errores de configuración, errores de diseño, bugs de software, etc. Más información
Conocer los riesgos en internet y cómo pueden prevenirse es muy útil, especialmente como desarrollador. El hacking web y las pruebas de penetración son la versión 2.0 de la autodefensa. Pero ¿saber sobre herramientas y cómo usarlas es realmente todo lo que necesitas para convertirte en un pentester? Definitivamente no. Un verdadero pentester debe ser capaz de proceder rigurosamente y detectar las debilidades de una aplicación. Debe poder identificar la tecnología subyacente y probar cada posible puerta que pueda estar abierta a los hackers.
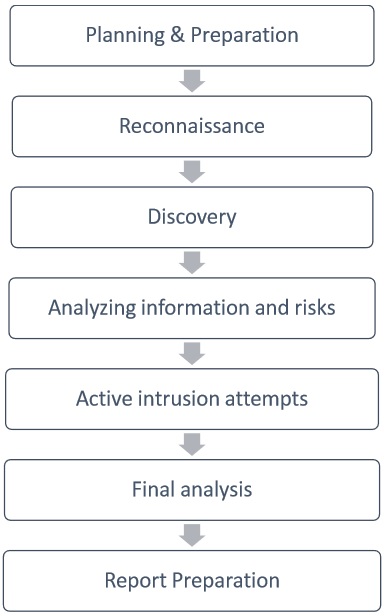
Este repositorio apunta primero a establecer un método de reflexión sobre las pruebas de penetración y explicar cómo proceder para asegurar una aplicación. Y en segundo lugar, a agrupar todo tipo de herramientas o recursos que los pentesters necesitan. Asegúrate de conocer los fundamentos de los lenguajes de programación y la seguridad en internet antes de aprender pruebas de penetración.
También es importante informarse sobre la ley y qué está permitido hacer o no. Según tu país, las leyes informáticas no son las mismas. Primero, consulta las leyes sobre privacidad y vigilancia: Países de los Nueve Ojos, Cinco Ojos y Catorce Ojos. Siempre verifica si lo que estás haciendo es legal. Incluso cuando no es ofensivo, ¡la recopilación de información también puede ser ilegal!
Infosec: Seguridad de la información, que es la práctica de prevenir el acceso no autorizado, uso, divulgación, interrupción, modificación, inspección, grabación o destrucción de información. La información o los datos pueden adoptar cualquier forma, por ejemplo, electrónica o física. Infosec también puede referirse a una persona que practica seguridad ética. Wikipedia
Opsec: Seguridad de operaciones, que es un proceso que identifica información crítica para determinar si las acciones amigas pueden ser observadas por la inteligencia enemiga, determina si la información obtenida por adversarios podría ser interpretada como útil para ellos, y luego ejecuta medidas seleccionadas que eliminen o reduzcan la explotación por parte del adversario de información crítica amiga. Wikipedia
Hacker de sombrero negro/gris/blanco: Alguien que utiliza bugs o exploits para irrumpir en sistemas o aplicaciones. El objetivo y el método difieren según sean hackers de sombrero negro, gris o blanco. Un sombrero negro es simplemente alguien malicioso que no espera permiso para irrumpir en un sistema o aplicación. Un sombrero blanco es normalmente un investigador de seguridad que practica hacking ético. Un sombrero gris está en el medio de estos dos tipos de hackers; pueden tener intenciones maliciosas si les beneficia (filtración de datos, dinero, denuncia de irregularidades...).
Red team: Según Wikipedia, un red team o equipo rojo es un grupo independiente que desafía a una organización para mejorar su efectividad asumiendo un rol o punto de vista adversarial. Es particularmente efectivo en organizaciones con culturas fuertes y formas fijas de abordar problemas. La comunidad de inteligencia de Estados Unidos (militar y civil) tiene red teams que exploran futuros alternativos y escriben artículos como si fueran líderes mundiales extranjeros. Existe poca doctrina formal o publicaciones sobre Red Teaming en el ámbito militar. En ejercicios de infosec, los miembros del red team interpretan el papel de atacantes. Wikipedia
Blue team: Un blue team es un grupo de personas que realizan un análisis de los sistemas de información para garantizar la seguridad, identificar fallos de seguridad, verificar la efectividad de cada medida de seguridad y asegurarse de que todas las medidas de seguridad continúen siendo efectivas después de su implementación. Como resultado, los blue teams fueron desarrollados para diseñar medidas defensivas contra las actividades del red team. En ejercicios de infosec, los miembros del blue team interpretan el papel de defensores. Wikipedia
Penetration tester: Un hacker ético que practica seguridad, prueba aplicaciones y sistemas para prevenir intrusiones o encontrar vulnerabilidades.
