
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
magescan — Escanea un sitio Magento en busca de información. | Kitploit

Herramientas/GitHubGitHub/steverobbins/magescan
ReconocimientoEscáneres de VulnerabilidadesRecopilación de InformaciónSeguridad Web
GitHubsteverobbins/magescan

magescan

Escanea un sitio Magento en busca de información.

Ver Repositorio
45911037hace 7 añosRevisado por Kitploit
Compartir

Mage Scan

Join the chat at https://gitter.im/steverobbins/magescan

Master Build Status Master Code Quality Master Code Coverage Latest Stable Version Master Dependancies

La idea detrás de esto es evaluar la calidad y seguridad de un sitio Magento al que no tienes acceso. Es el escenario cuando estás entrevistando a un posible desarrollador o evaluando a un nuevo cliente y quieres tener una idea de lo que te espera.

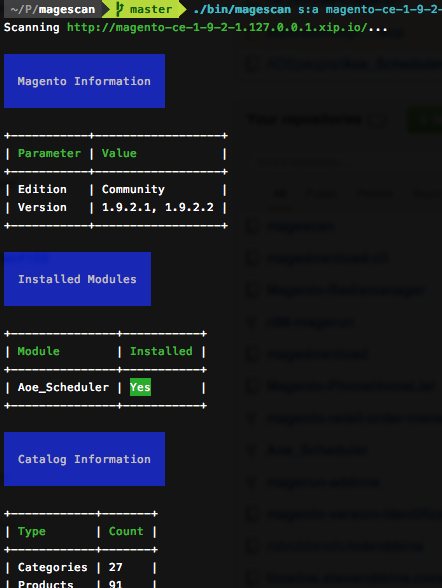
Screenshot

Instalación

.phar

  • Descarga el archivo magescan.phar desde la página de lanzamientos
  • Ejecuta en la línea de comandos con el comando php
php magescan.phar scan:all www.example.com

Código fuente

  • Clona este repositorio
  • Instala con composer
git clone https://github.com/steverobbins/magescan magescan
cd magescan
curl -sS https://getcomposer.org/installer | php
php composer.phar install
bin/magescan scan:all www.example.com

n98-magerun

Clona en tu directorio ~/.n98-magerun/modules

mkdir -p ~/.n98-magerun/modules
git clone https://github.com/steverobbins/magescan ~/.n98-magerun/modules/magescan
magerun magescan:scan store.example.com

Composer

composer require steverobbins/magescan --dev

Incluir en tu proyecto

Añade lo siguiente a tu composer.json

"require": {
    "steverobbins/magescan": "dev-master"
}

Uso

$ magescan.phar scan:all store.example.com

Comandos

scan:all

$ magescan.phar scan:all [--insecure|-k] [--show-modules] <url>

Ejecuta todos los escaneos en la <url> dada.

Opciones

--format=FORMAT

Especifica un formato de salida diferente. Posibles valores:

  • default
  • json
--insecure, -k

Si se establece, los certificados SSL no se validarán

--show-modules

Lista todos los módulos buscados, no solo los encontrados

scan:catalog

$ magescan.phar scan:catalog [--insecure|-k] <url>

Obtiene información del catálogo

scan:modules

$ magescan.phar scan:modules [--insecure|-k] [--show-modules] <url>

Obtiene los módulos instalados

scan:patch

$ magescan.phar scan:patch [--insecure|-k] <url>

Obtiene información de parches

scan:server

$ magescan.phar scan:server [--insecure|-k] <url>

Comprueba la tecnología del servidor

scan:sitemap

$ magescan.phar scan:sitemap [--insecure|-k] <url>

Comprueba el sitemap

scan:unreachable

$ magescan.phar scan:unreachable [--insecure|-k] <url>

Comprueba rutas inalcanzables

scan:version

$ magescan.phar scan:version [--insecure|-k] <url>

Obtiene la versión de una instalación de Magento

Muestra todos los módulos que se intentaron detectar, no solo los que se encontraron.

Descargo de responsabilidad

Como no podemos ver la base de código, esta herramienta hace suposiciones y conjeturas. La información reportada no está garantizada que sea correcta.

Para análisis en profundidad, considera:

  • mageaudit
  • Magento Project Mess Detector (for n98-magerun)
  • magniffer
  • Magento Coding Standard
  • magecheck
  • magento-check

Soporte

Por favor, crea un issue para todos los errores y solicitudes de características.

Contribuciones

Haz un fork de este repositorio y envía un pull request a la rama dev.

Licencia

Creative Commons Attribution 4.0 International

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





