
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-43360-CMSmadesimple-Stored-XSS---File-Picker-extension — La vulnerabilidad de Cross Site Scripting en CMSmadesimple v.2.2.18 permite a un atacante local ejecutar código arbitrario mediante un script manipulado en el Top Directory del menú File Picker Menu. | Kitploit
Herramientas/GitHubGitHub/sromanhu/cve-2023-43360-cmsmadesimple-stored-xss---file-picker-extension
Análisis de VulnerabilidadesAnálisis de CódigoExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de Penetración
GitHubsromanhu/cve-2023-43360-cmsmadesimple-stored-xss---file-picker-extension

CVE-2023-43360-CMSmadesimple-Stored-XSS---File-Picker-extension

La vulnerabilidad de Cross Site Scripting en CMSmadesimple v.2.2.18 permite a un atacante local ejecutar código arbitrario mediante un script manipulado en el Top Directory del menú File Picker Menu.

Ver Repositorio
61hace 3 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CMSmadesimple XSS Almacenado v2.2.18

Autor: (Sergio)

Descripción: La vulnerabilidad de Cross Site Scripting en CMSmadesimple v.2.2.18 permite a un atacante local ejecutar código arbitrario mediante un script manipulado en el "Top Directory" del "File Picker Menu".

Vectores de Ataque: Scripting: una vulnerabilidad en la sanitización de la entrada en el "Top Directory" del "File Picker Menu" permite inyectar código JavaScript que se ejecutará cuando el usuario acceda a la página web.


POC:

Al iniciar sesión en el panel, iremos a la sección "File Picker extensions- Top Directory." del Menú General.
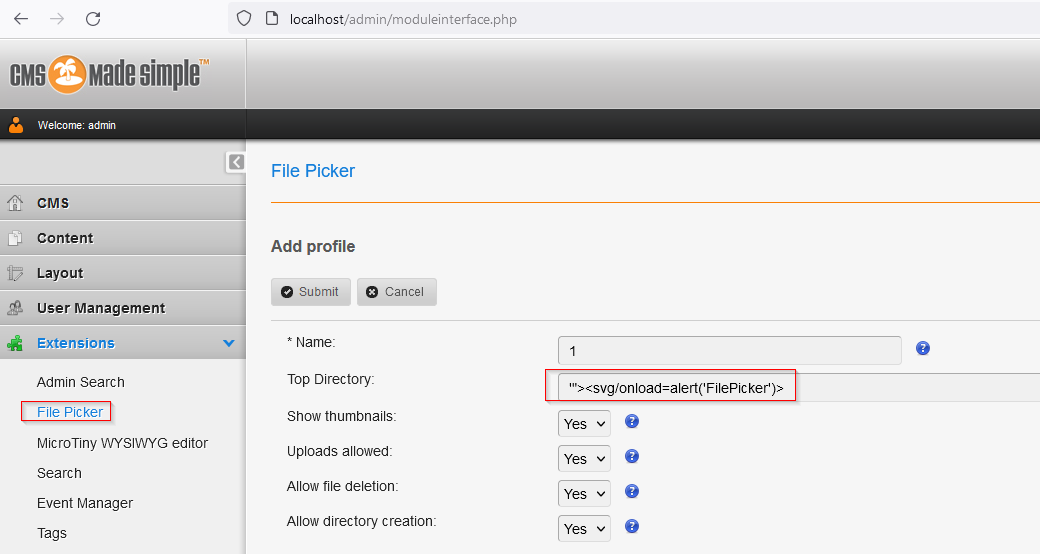
XSS FilePicker

Editamos ese "Top Directory Menu" que hemos creado y vemos que podemos inyectar código JavaScript arbitrario en el campo "Global Meatadata".

XSS Payload:

""><svg/onload=alert('FilePicker')>

En la siguiente imagen puedes ver el código incrustado que ejecuta el payload en la página web principal. Resultado XSS FilePicker


Información Adicional:

http://www.cmsmadesimple.org/

https://owasp.org/Top10/es/A03_2021-Injection/

Descargar herramienta