
❄️ PcapXray - Una herramienta de análisis forense de redes - Para visualizar una captura de paquetes sin conexión como un diagrama de red que incluye identificación de dispositivos, resaltar comunicaciones importantes y extracción de archivos


Una herramienta de análisis forense de red — visualiza archivos PCAP o tráfico en vivo como un diagrama de red anotado con identificación de dispositivos, clasificación de protocolos, detección de Tor y marcado de tráfico malicioso.
graph TD
    UI[user_interface.py\nGUI controller] --> PR[pcap_reader\nFile + Live capture]
    PR --> ENG[engines/\nauto · dpkt · scapy · pyshark]
    PR --> MEM[(memory.py\nShared state)]
    MEM --> CDF[communication_details_fetch\nDNS · whois]
    MEM --> DDF[device_details_fetch\nOUI vendor lookup]
    MEM --> TTH[tor_traffic_handle\nTor consensus]
    MEM --> MTI[malicious_traffic_identifier\nHeuristic flags]
    MEM --> SS[sqlite_store\nSession persistence]
    MEM --> PLN[plot_lan_network\nGraphviz PNG + pyvis HTML]
    UI --> IG[interactive_gui\nMatplotlib panel]
    IG --> MEM
    PLN --> OUT[Reports + Diagrams]
Dado un archivo PCAP o una interfaz de red en vivo, trazar un diagrama de red que muestre hosts, flujos de tráfico, comunicaciones importantes/Tor/maliciosas y los datos involucrados en cada sesión.
Crear un diagrama de red con las siguientes características:
Aspectos destacados de la herramienta:
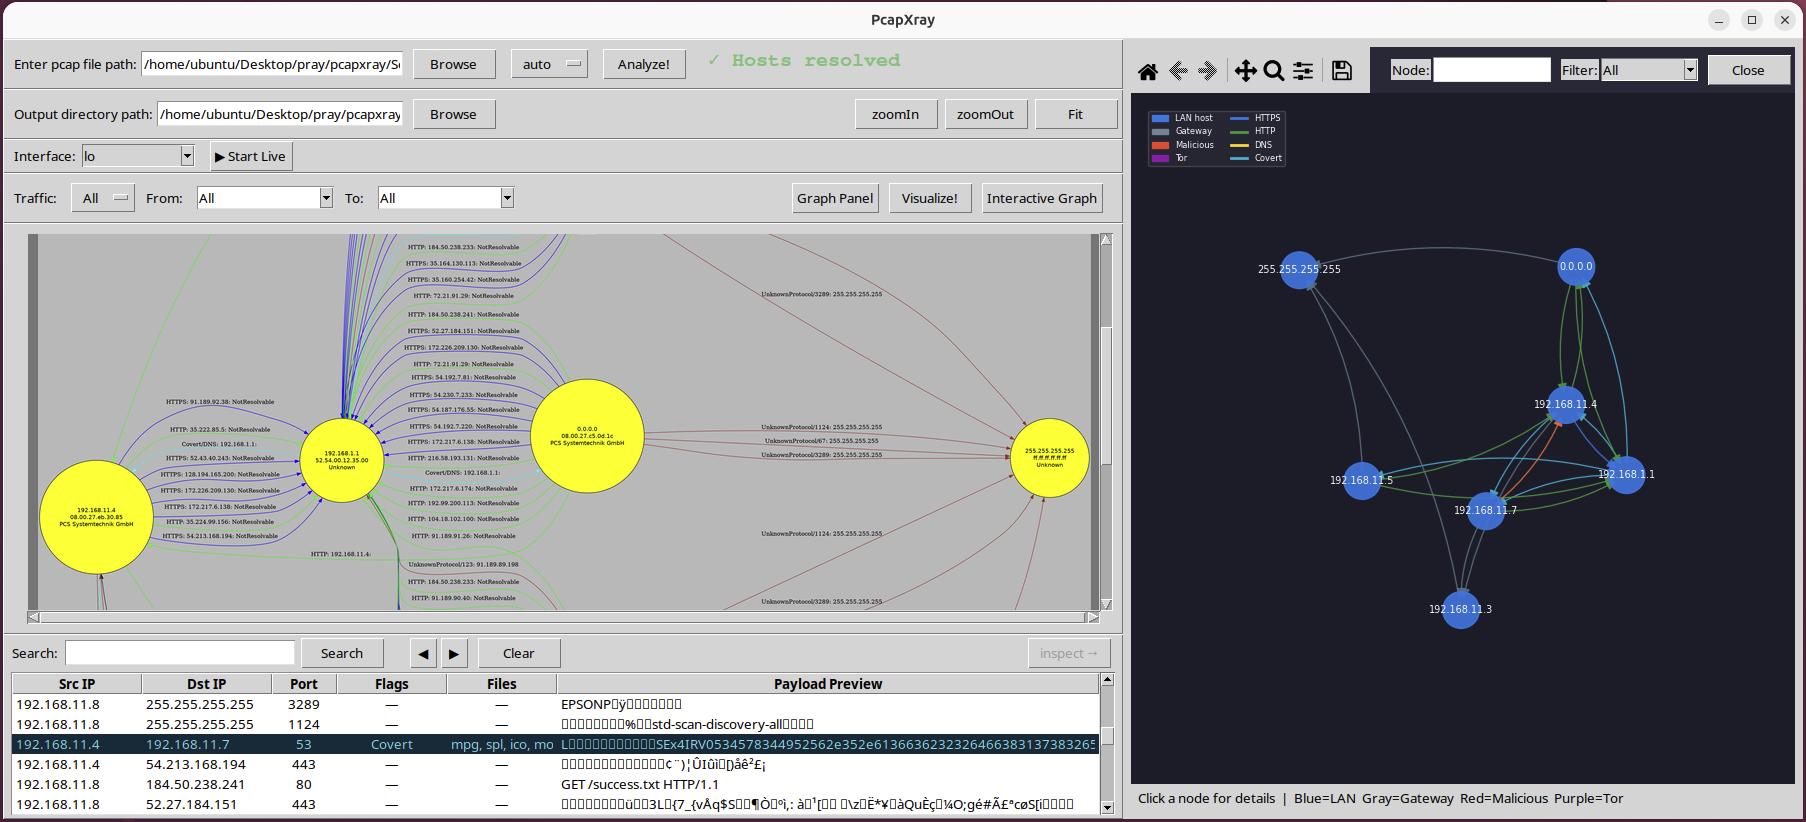
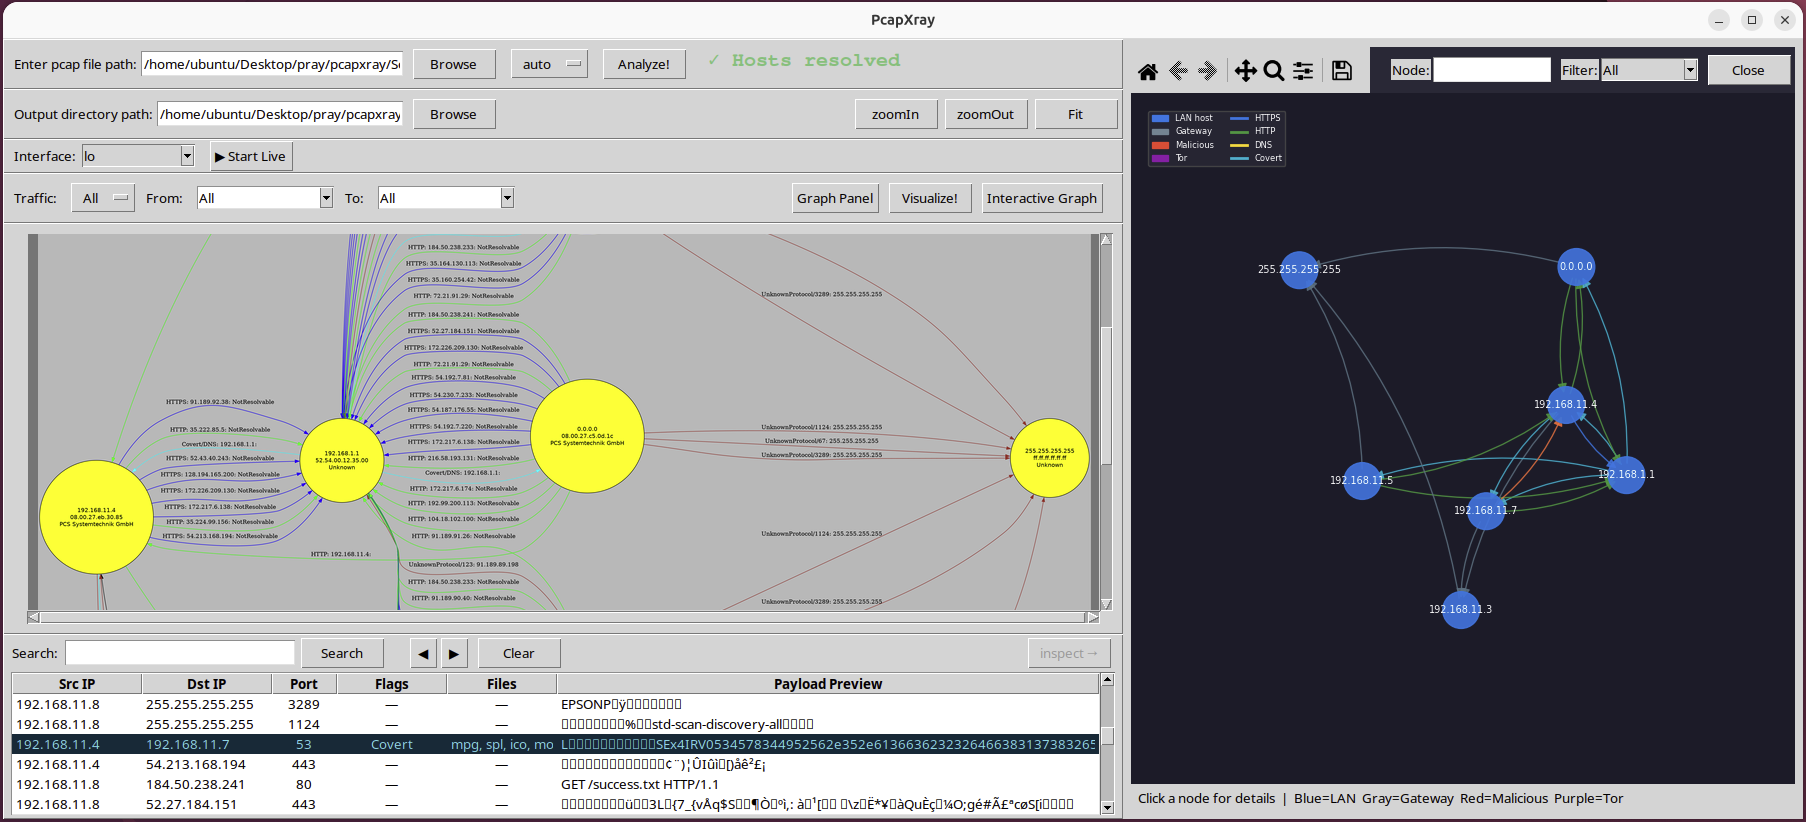
Panel principal de la aplicación
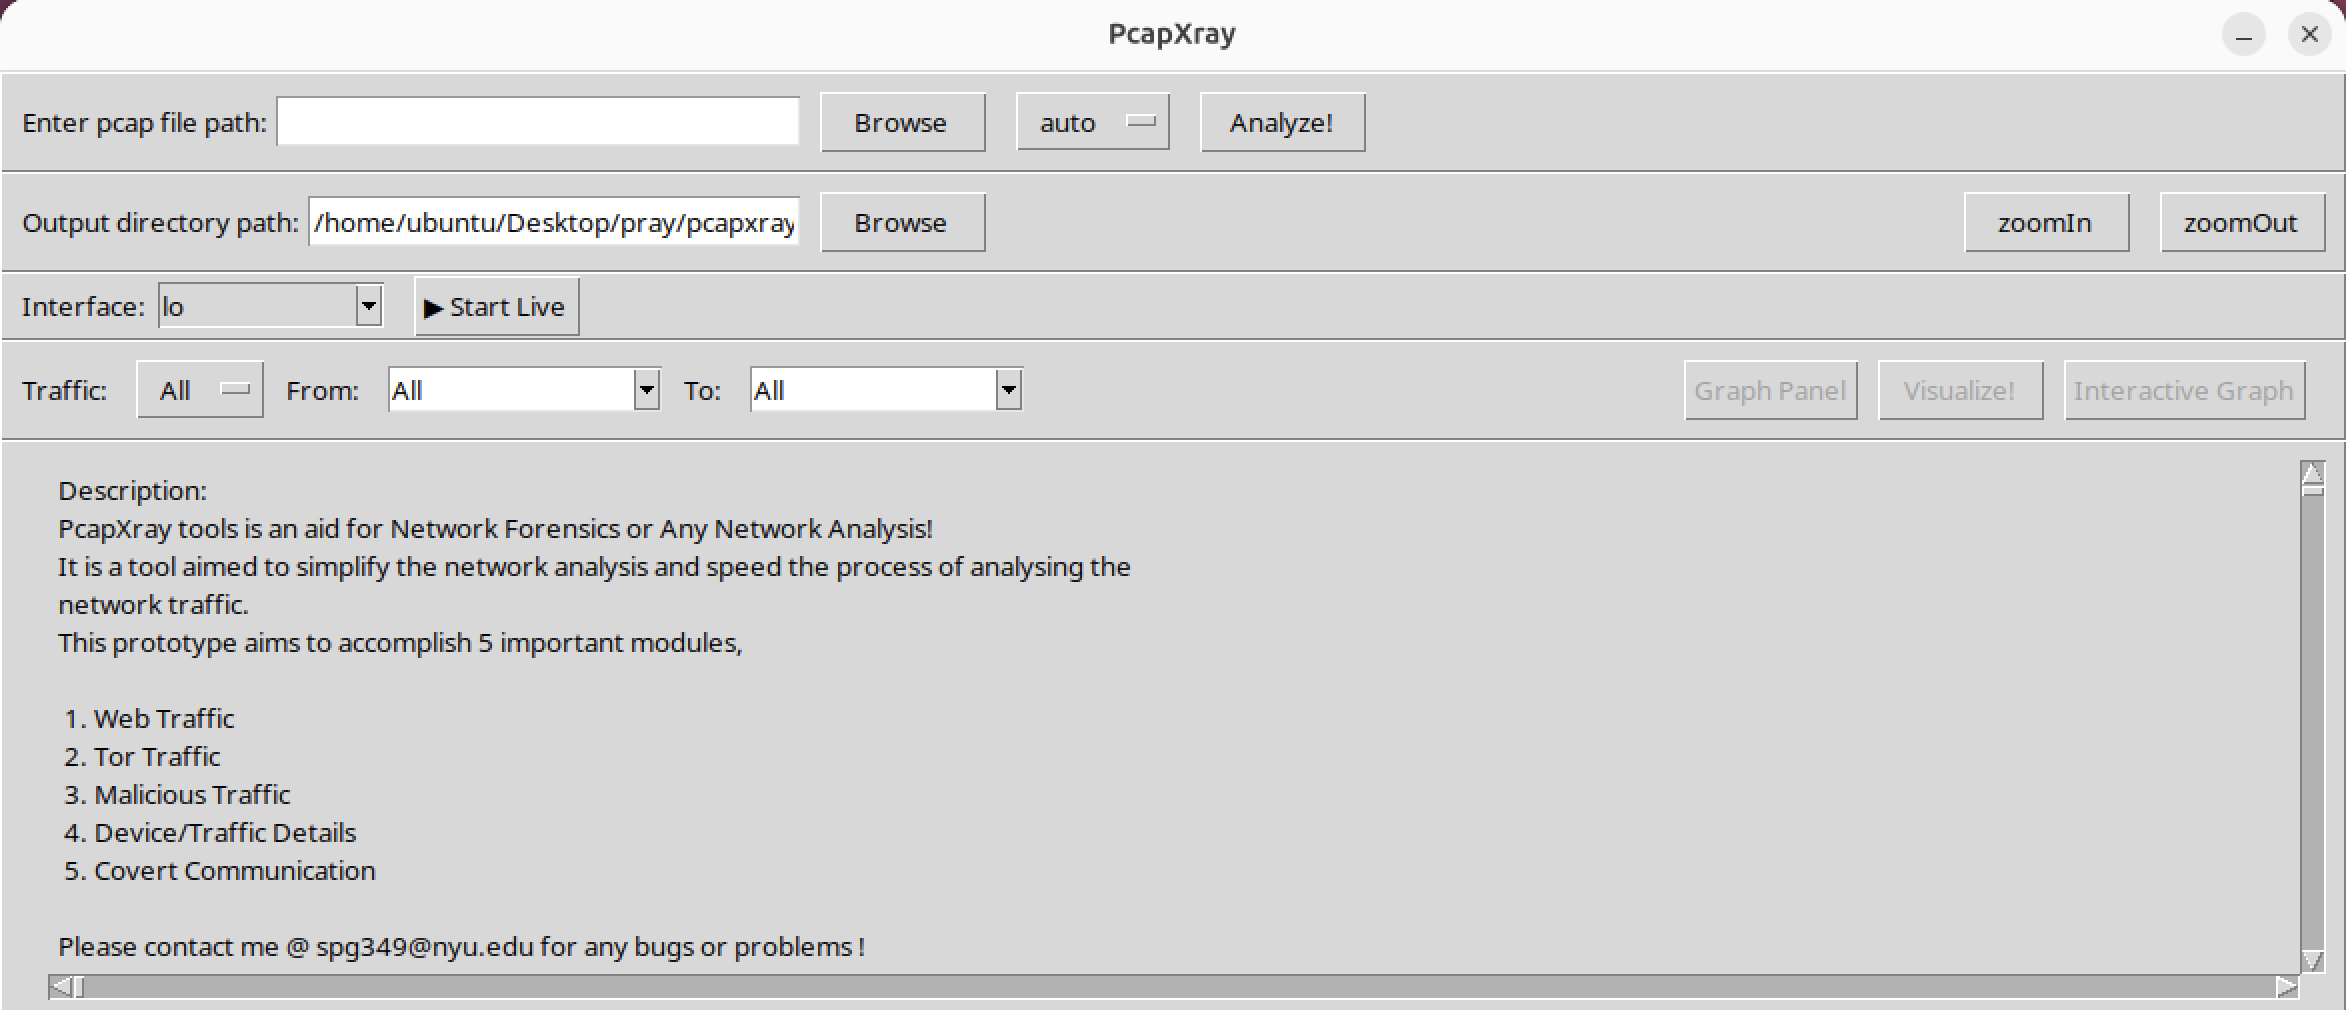
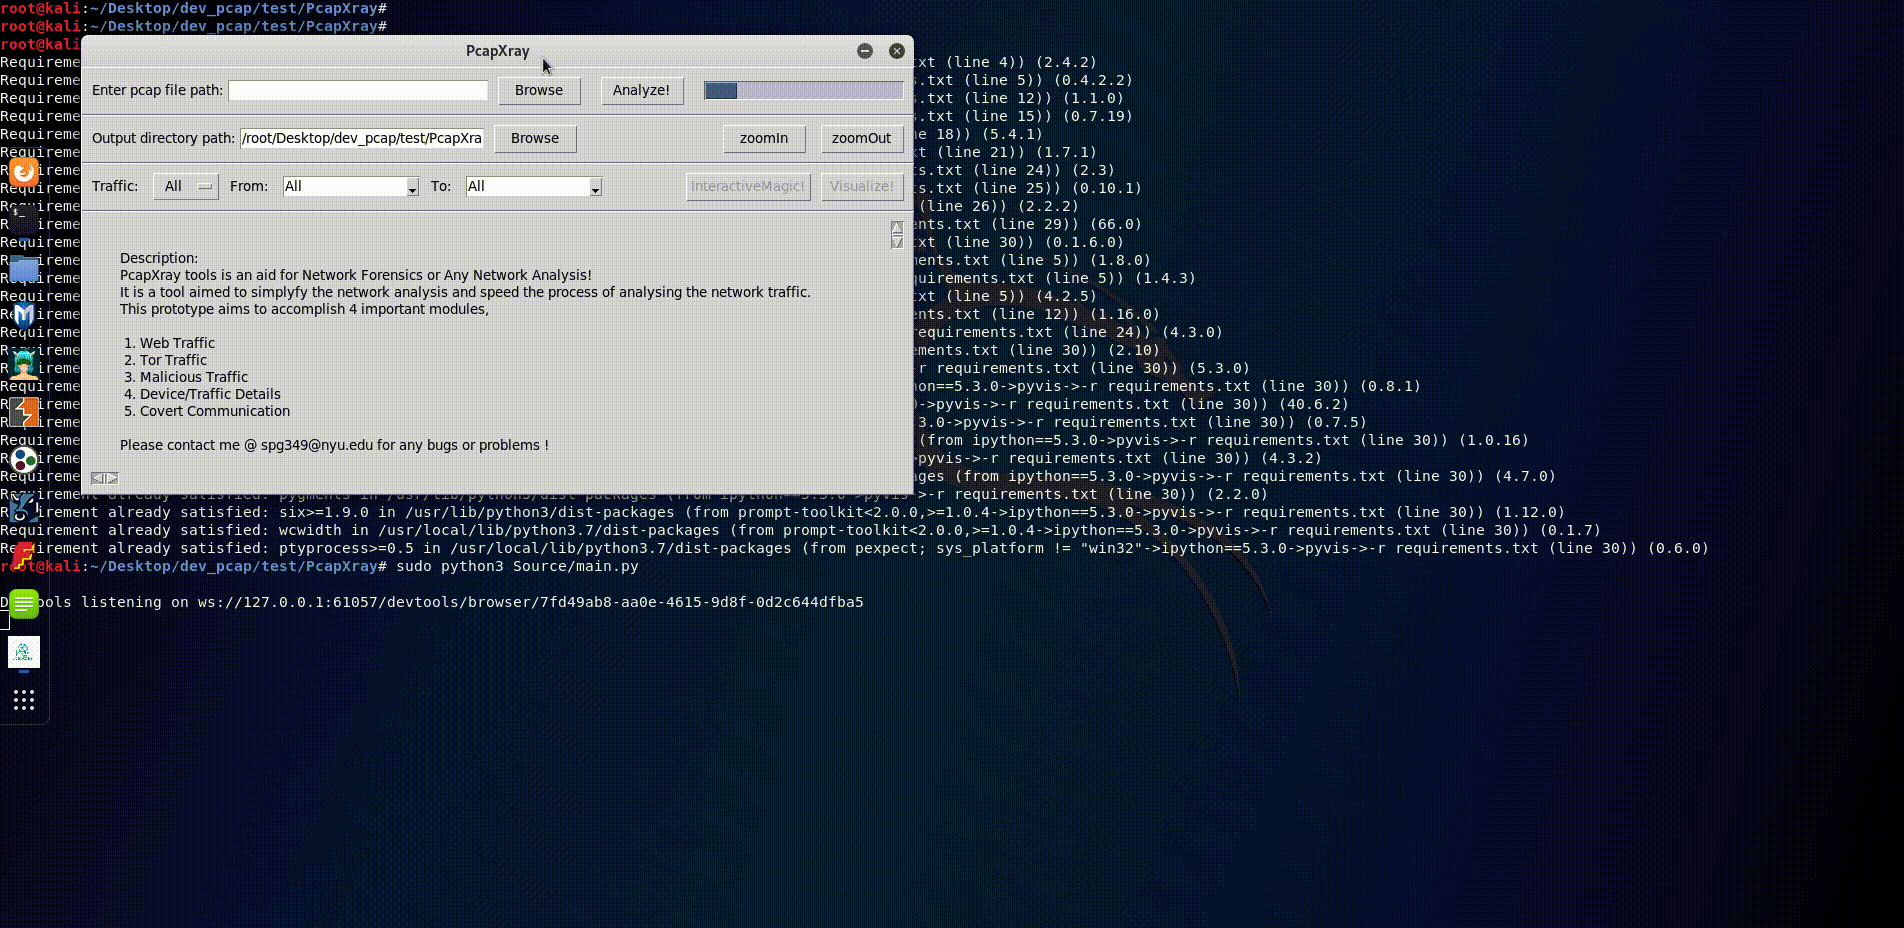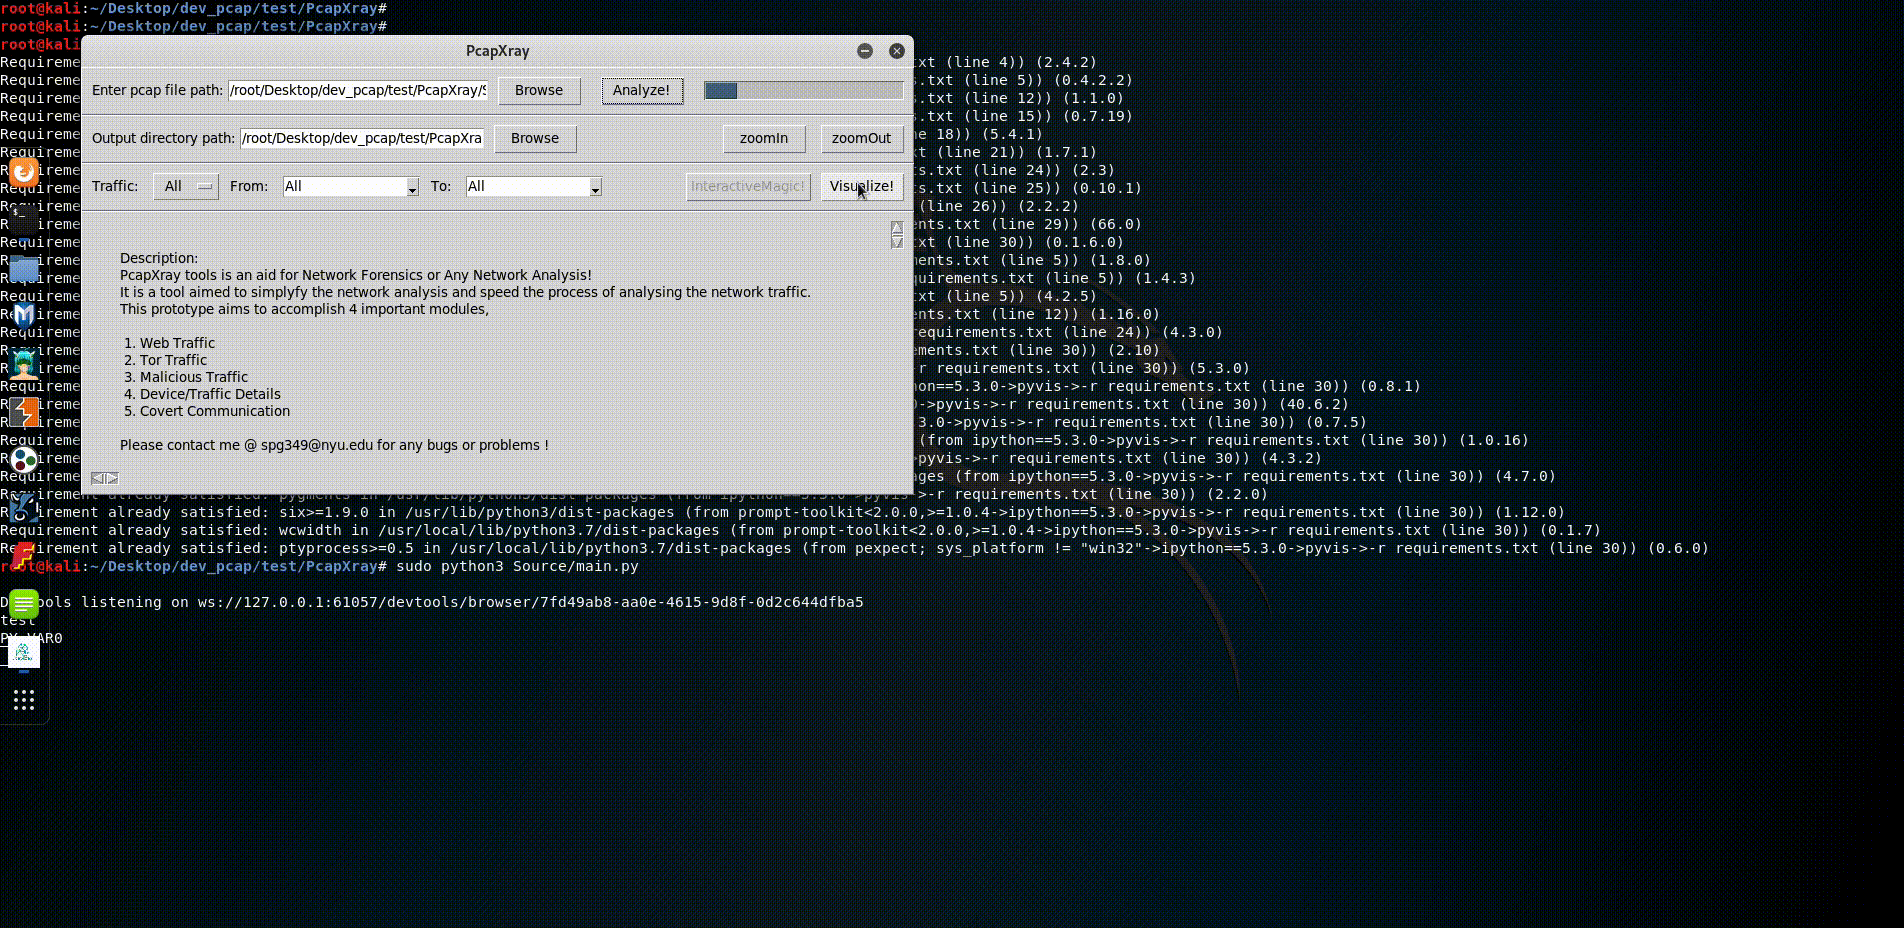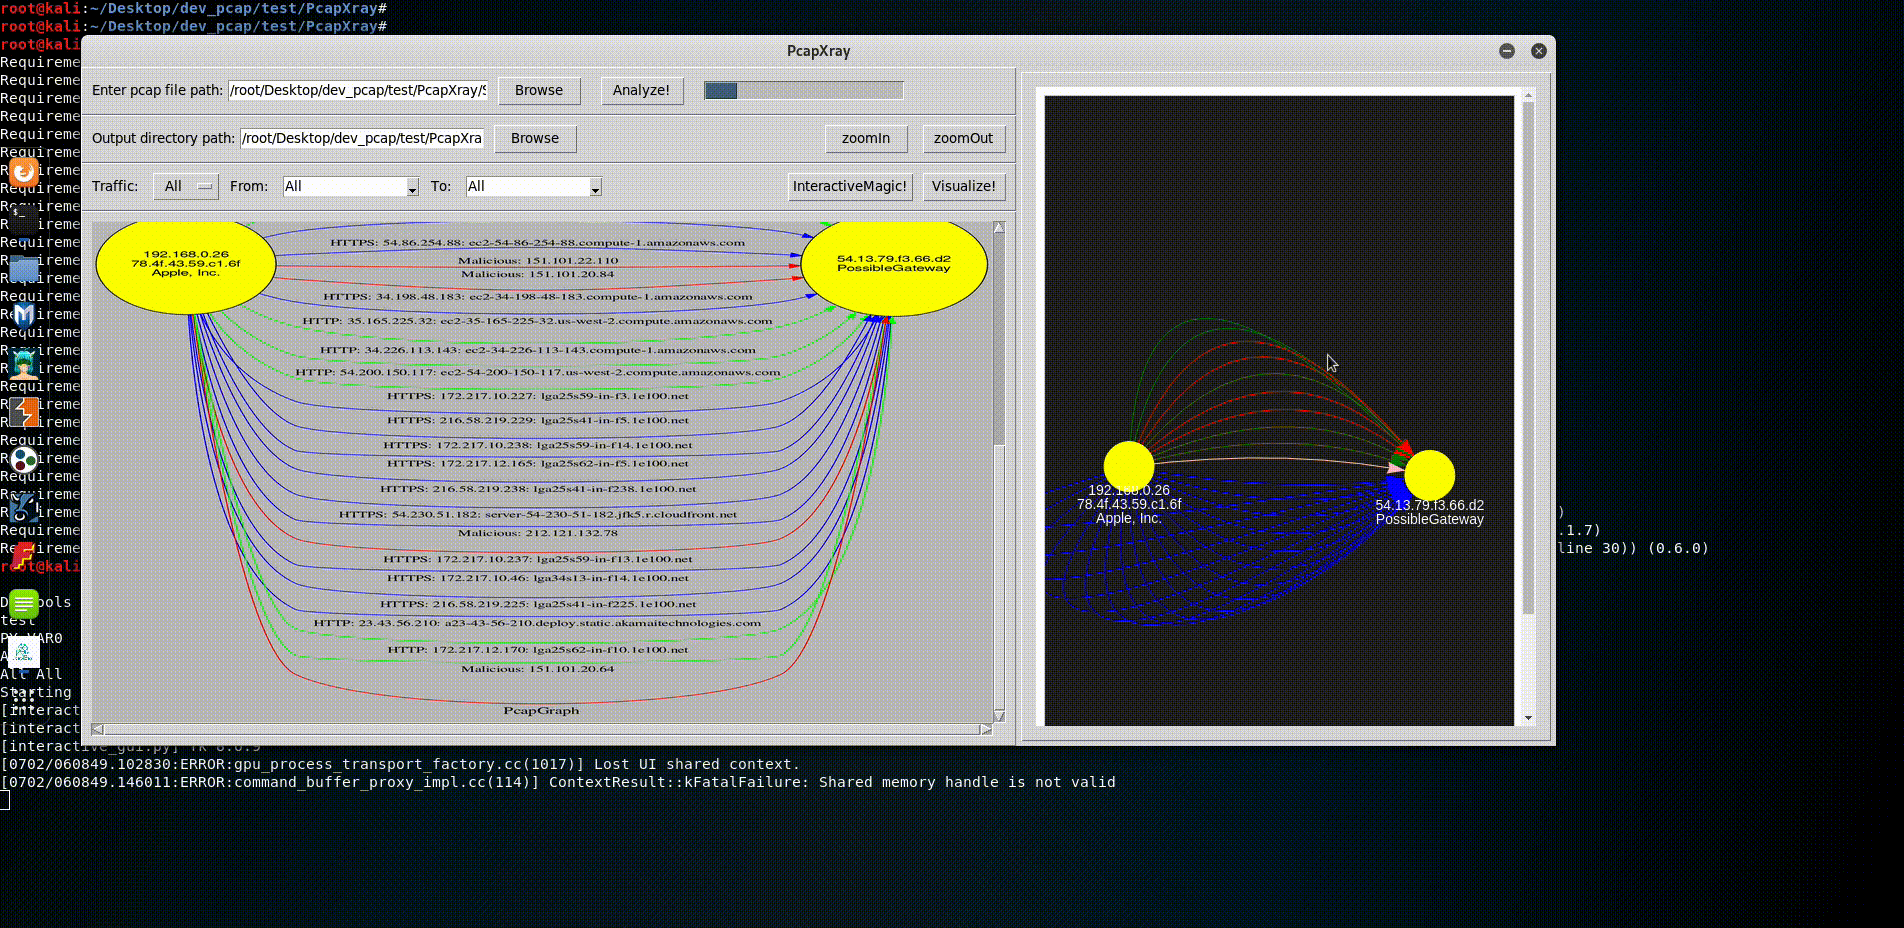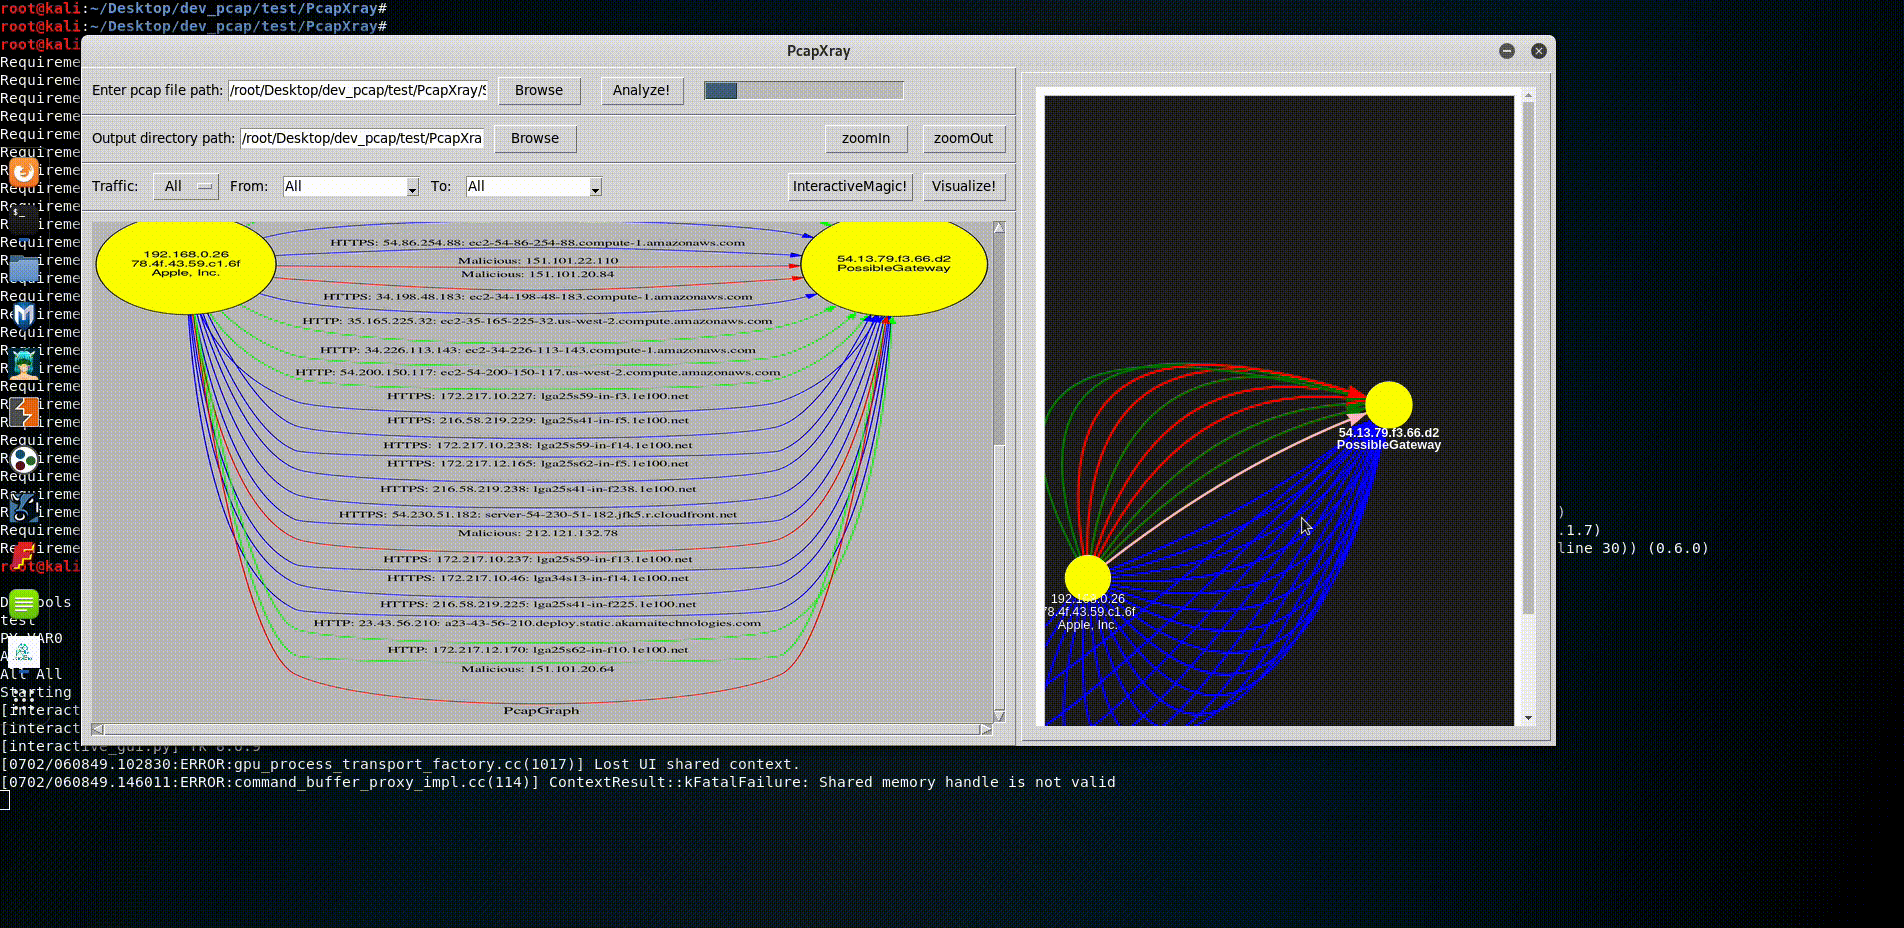
Gráfico de red estático — diseño natural con zoom automático
Requisitos: Python 3.10+
sudo apt-get update
sudo apt-get install -y python3-tk graphviz tshark
pip3 install -r requirements.txt
sudo python3 Source/main.py
Si se usa una versión específica de Python (3.11, 3.12), reemplace
python3-tkconpython3.11-tkopython3.12-tk. Instale Pillow solo mediante pip — no instalepython3-pildesde apt porque genera conflictos.
brew install graphviz
pip3 install -r requirements.txt
sudo python3 Source/main.py
Se requiere
sudopara la captura en vivo. El análisis de archivos funciona sin él.
.pcap / .pcapngauto)sudo / root)PcapXray admite cuatro motores de análisis intercambiables seleccionables desde la barra de herramientas:
| Motor | Mejor para | Notas |
|---|---|---|
auto | Uso general | Intenta dpkt primero, recurre a scapy |
dpkt | Archivos grandes, baja memoria | Análisis offline rápido |
scapy | Inspección profunda de protocolos | Consciente de TLS, más lento en archivos grandes |
pyshark | Cobertura máxima de protocolos | Requiere tshark instalado |
Todas las dependencias están en requirements.txt — instale con pip3 install -r requirements.txt.
Tkinter es la única librería que no está en PyPI — instálela a través del gestor de paquetes de su sistema (python3-tk en Linux, incluida con Python en macOS).
| Librería | Propósito |
|---|---|
| scapy | Lectura de paquetes y captura en vivo |
| dpkt | Motor de análisis rápido de PCAP |
| pyshark | Motor de análisis basado en tshark |
| ipwhois | Consulta Whois / RDAP |
| netaddr | Clasificación de direcciones IP |
| pillow | Procesamiento de imágenes para visualización de gráficos |
| stem | Obtención de datos de consenso Tor |
| graphviz | Renderizado de diagramas de red |
| networkx | Construcción y diseño de grafos |
| matplotlib | Panel de gráfico interactivo incrustado |
| pyvis | Gráfico de red HTML interactivo |
| pydantic | Modelos de datos tipados para estado de sesión |
| cryptography | Análisis de conjuntos de cifrado TLS |
Consulte DEV.md para la documentación completa de la arquitectura, diagramas de flujo de llamadas, responsabilidades de los módulos, modelo de hilos y cómo agregar un nuevo motor.
Consulte SECURITY.md para divulgación responsable, postura de seguridad y limitaciones conocidas.
# Suite rápida — sin llamadas de red
pytest -m "not network" Test/

# Suite completa incluyendo DNS y Tor reales
pytest Test/

# Entornos de motor aislados
tox
tox -e all-engines
Más de 96 pruebas en Python 3.10, 3.11, 3.12.

