NetScope
Plataforma offline-first de investigación y respuesta de red para Windows.
NetScope es una aplicación de escritorio para analistas de seguridad, respondedores de incidentes y
jugadores de CTF. Toma una captura de paquetes (.pcap / .pcapng) o una interfaz en vivo
y la convierte en una investigación completa y respaldada por evidencia: veredicto, historia del
ataque, indicadores de compromiso, botín extraído y acciones de respuesta con un clic,
íntegramente en tu máquina, sin servicios en la nube ni APIs de pago.


Por qué NetScope
Puedes conseguir casi todo esto manualmente con Wireshark, Suricata y algunos scripts;
el trabajo de NetScope es hacer esa correlación automáticamente, en una sola pasada y sin
enviar nada fuera de tu máquina:
- Un veredicto, no quince pestañas. NetScope correlaciona el análisis de protocolos,
la coincidencia de IOC y la detección de anomalías en una única historia de ataque, en lugar de
obligarte a cotejar manualmente la salida de tshark, las alertas de Suricata
y las fuentes de IOC por tu cuenta.
- Cero nube, cero claves de API. Sin clave de VirusTotal, sin subida a la nube, nada
sale de tu máquina; esto importa cuando estás gestionando un incidente en vivo o
la captura de un cliente.
- Gratis, no "plan gratuito". Sin backend de pago, sin límites de uso, sin licencia.
- Respuesta, no solo análisis. Reglas de firewall, terminación de procesos y
captura de memoria están integradas; la mayoría de los analizadores gratuitos se quedan en "esto fue lo
que ocurrió"; NetScope también te ayuda a actuar sobre ello.
Capturas de pantalla
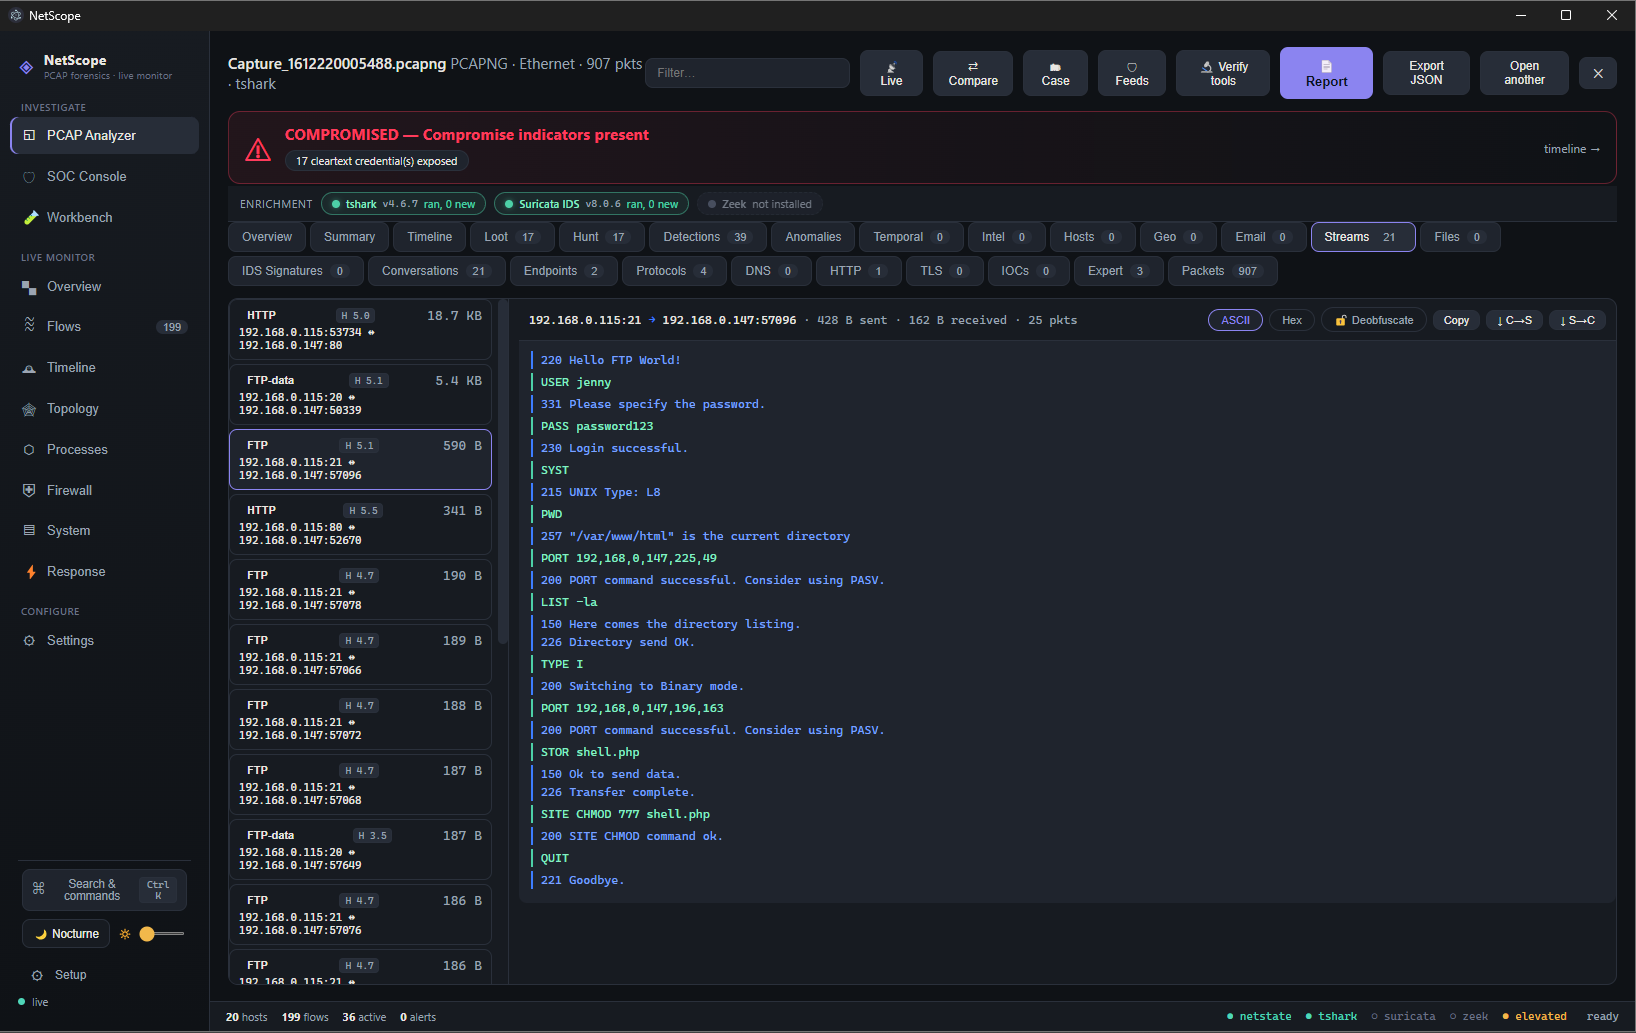
Reensamblado de flujos con un banner de veredicto en vivo: una sesión FTP reconstruida a partir de
la captura, credenciales en texto claro expuestas y enriquecimiento de tshark + Suricata
superpuesto automáticamente:
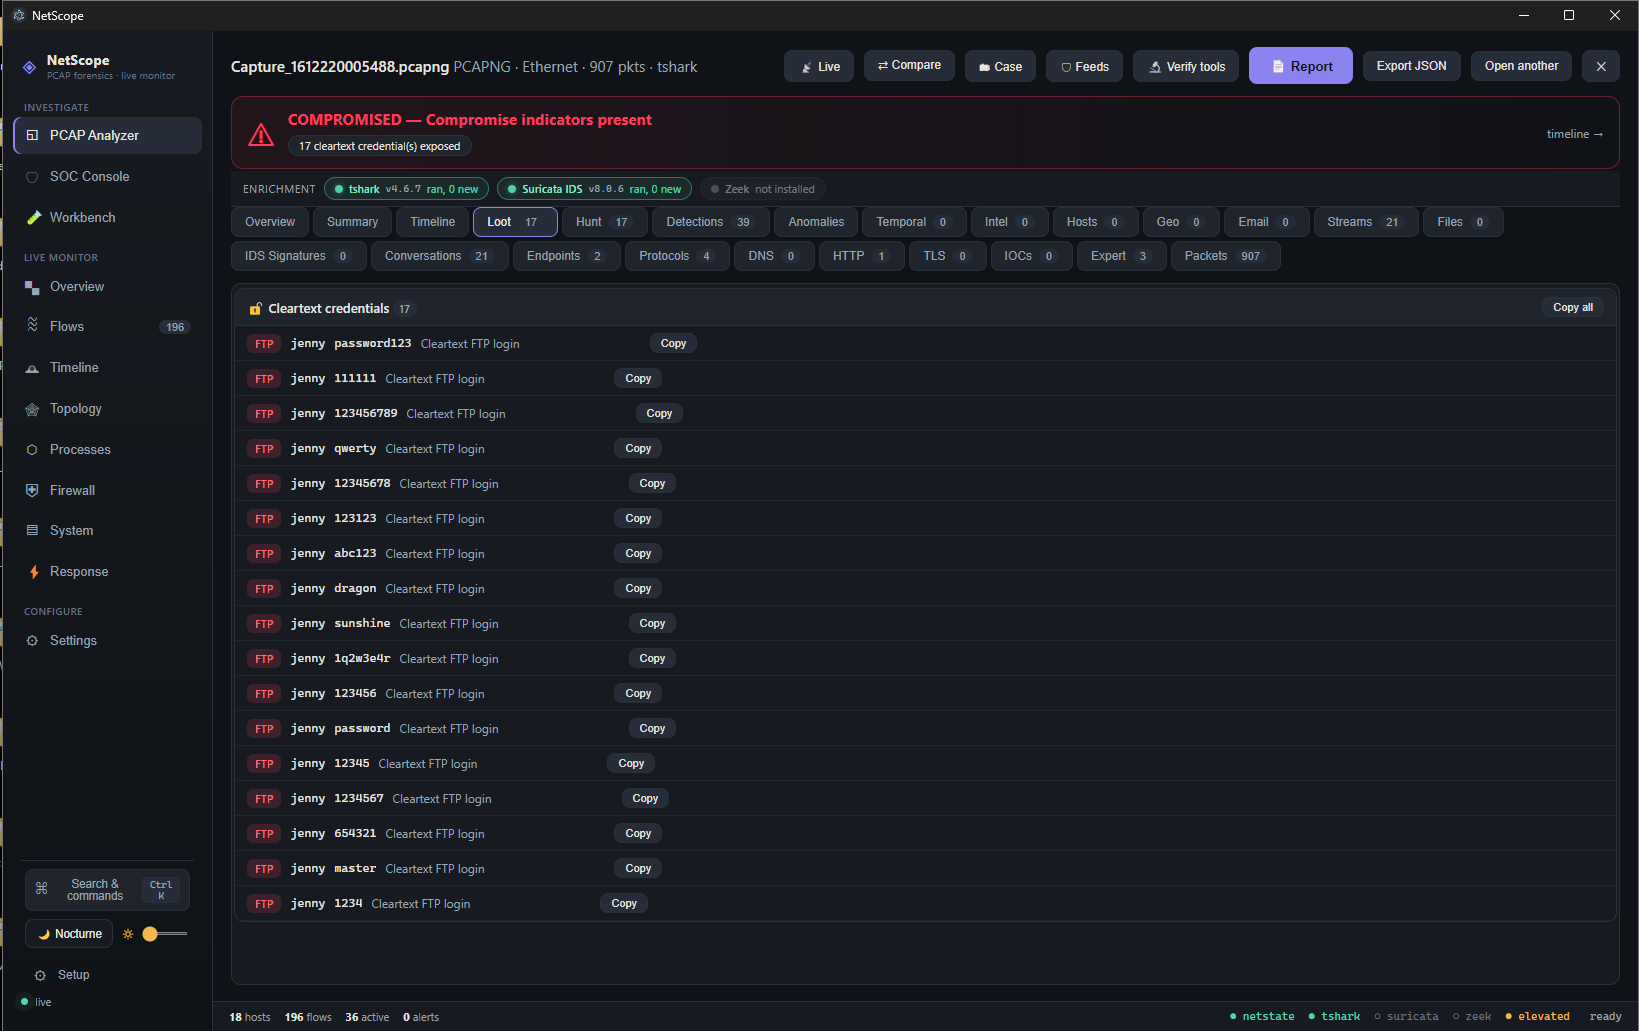
La pestaña Loot: credenciales, hashes, claves y tokens extraídos de la captura,
cada uno con copia con un clic:
Descarga
Los binarios precompilados para Windows se adjuntan a cada versión:
→ Descargar la última versión
| Archivo | Qué es |
|---|
NetScope-Setup-<version>.exe | Instalador. Crea accesos directos en el menú Inicio y en el escritorio. Recomendado. |
NetScope-Portable-<version>.exe | Ejecutable portátil único. Sin instalación, solo ejecútalo. |
NetScope-<version>-win.zip | Carpeta de la aplicación comprimida. Descomprime y ejecuta NetScope.exe. |
Las instrucciones completas de instalación y ejecución, incluido cómo ejecutar desde el código fuente,
están en INSTALL.md.
NetScope solicita derechos de administrador al iniciarse. La elevación es necesaria para sus
acciones de respuesta (reglas de firewall del host, terminación de procesos, captura de memoria).
Verás un aviso de UAC de Windows cuando se inicie.
Qué hace
NetScope tiene dos puntos de entrada que alimentan el mismo motor de análisis:
- Análisis de PCAP sin conexión — abre una captura y obtén un desglose forense completo.
- Monitoreo en vivo — captura desde una interfaz local (mediante
dumpcap) y analiza
de la misma manera, con vigilancia ARP en vivo y defensa DNS.
Todo se ejecuta localmente. El analizador y el parser son TypeScript puro y no requieren
herramientas externas; cuando hay herramientas gratuitas como tshark, Suricata, Zeek o yara
instaladas, NetScope superpone sus detecciones automáticamente.
Superficie de investigación
- Resumen — un veredicto tipo centro de mando, métricas clave, la historia de ataque
reconstruida, las principales evidencias y los siguientes pasos recomendados.
- Amenazas y detecciones — hallazgos correlacionados con severidad, mapeo de técnicas
MITRE ATT&CK y un motor de firmas de cadena de ataque (exploits CVE, reverse shells,
herramientas ofensivas).
- Forense de protocolos — HTTP (user-agent, Log4j), DNS (análisis de transacciones,
reconstrucción de túneles y exfiltración con autodecodificación), TLS (huellas JA3/JA4
contra una base de datos offline de familias de malware), SMB, FTP, SMTP/MIME,
DHCP, NBNS, Kerberos, ICMP, ARP.
- Hosts — inventario construido a partir de DHCP / NBNS / Kerberos, con huella de SO.
- Botín — credenciales extraídas, hashes NTLM / NetNTLMv2 (listos para hashcat), flags,
claves de API y JWT, con pistas para el descifrado.
- Anomalías — beaconing, canales de alta entropía, asimetría de tráfico, user-agents
poco comunes y criptografía débil, clasificadas.
- Análisis temporal — huella de ritmo, cosido de sesiones entre protocolos,
desviación de reloj por timestamps TCP (detección de NAT / múltiples hosts) y deriva de la huella del SO.
- Intel — indicadores maliciosos conocidos de fuentes offline gratuitas (abuse.ch, FireHOL, Tor).
- Geo / Exfil — desglose de países GeoIP offline y un mapa mundial de endpoints.
- Pivote de protocolos — un árbol jerárquico de protocolos con desglose de puertos y servicios.
- Workbench — un banco de transformación / decodificación / scripting para artefactos arbitrarios,
incluido un desofuscador y un parser de PE.
- Reensamblado de flujos — follow-stream TCP/UDP, carving y extracción de archivos, ZIP
y reensamblado de múltiples partes.
- Comparar — compara una captura contra una línea base guardada.
Respuesta
- Creación de reglas de firewall del host, terminación de procesos y captura de memoria (elevado).
- Exportación de indicadores en STIX 2.1 / CSV / Sigma.
- Generación de informes de incidentes en Markdown y HTML.
- Gestión local de casos: notas, etiquetas, marcadores y estado, persistidos en disco.
Instalación y ejecución
Consulta INSTALL.md para la guía completa. La versión breve:
Usar la aplicación: descarga el instalador o la versión portátil desde la
página de Releases y ejecútala.
Ejecutar desde el código fuente:
npm install
npm run dev
Compilar tus propios binarios de Windows:
npm run build:win
Los artefactos se escriben en release/.
Inicio rápido
- Abre NetScope y arrastra un archivo
.pcap / .pcapng, o selecciona una interfaz
en vivo para capturar.
- NetScope analiza la captura y muestra un veredicto en la pestaña Resumen:
severidad, la historia de ataque reconstruida y las principales evidencias.
- Profundiza en Amenazas, Forense de protocolos o Botín para ver el
detalle que respalda ese veredicto.
(Aquí se incluirá una breve grabación de pantalla de este flujo.)
Arquitectura
NetScope es una aplicación Electron con un límite de procesos estricto.

 spectralzero/netscope

