
Plataforma abierta de inteligencia de vulnerabilidades, inteligencia agregada en un único panel, con correlación y búsquedas de IOC, completamente autohospedada. Todos los recursos abiertos y gratuitos. La mayoría de los recursos autenticados cuentan con generosos límites de API para el plan gratuito.
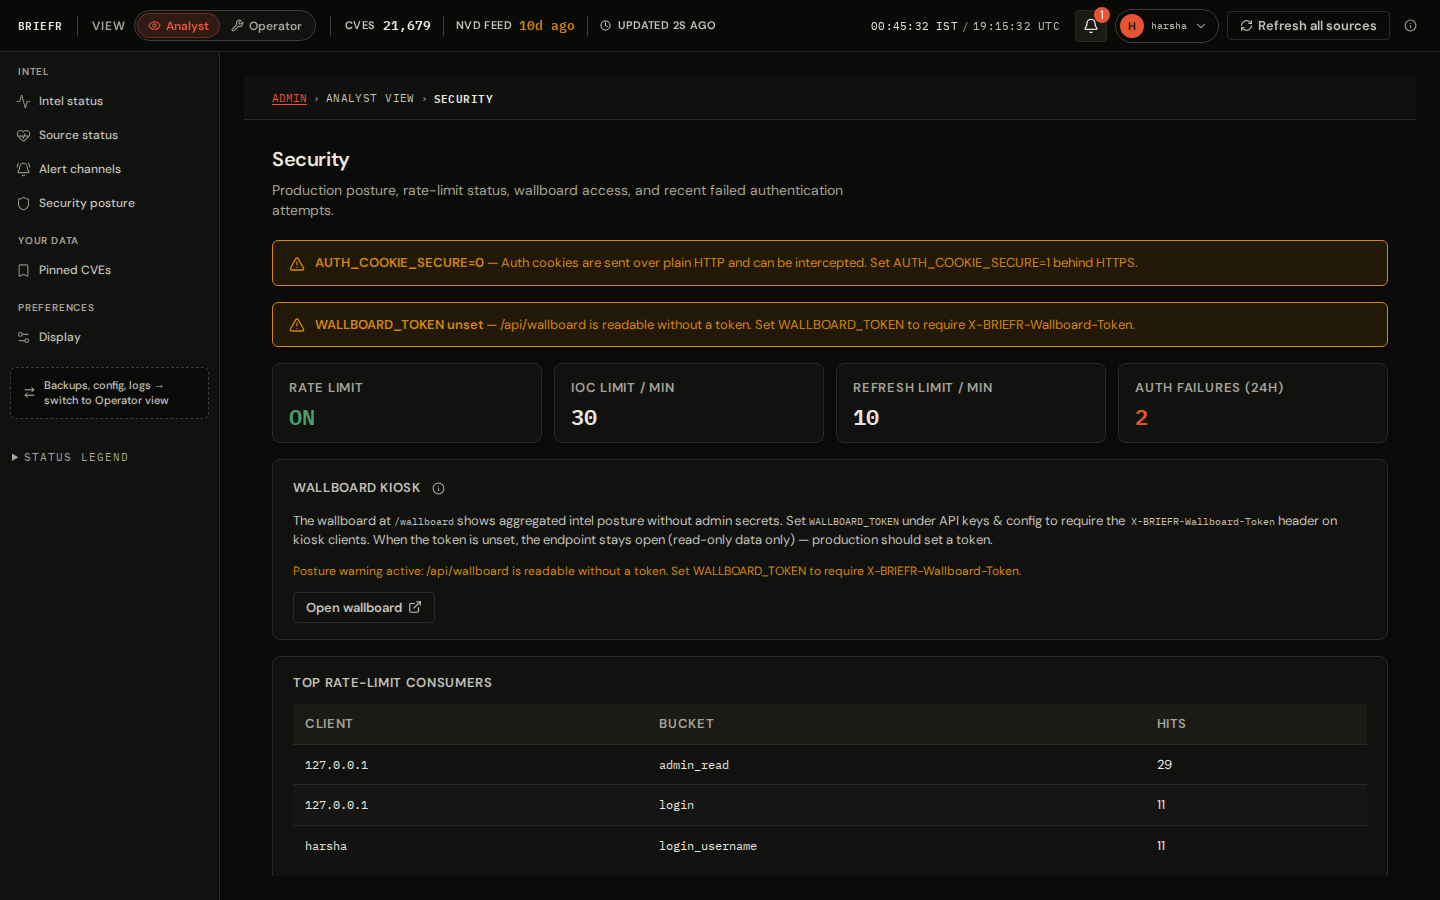
<p align="center"> <img src="https://assets.kitploit.com/production/public/readmes/50024/d74f8307be1b2551664bf591fe49fc5a7d001b2109119860710669db39cd97f2.png" alt="BRIEFR morning brief — prioritized CVE queue and heatmap" width="720"/> </p> <h1 align="center">BRIEFR</h1> <p align="center"><strong>Inteligencia de CVE autoalojada para analistas que necesitan respuestas, no otro feed en bruto</strong></p> <p align="center"> <img alt="License: Apache-2.0" src="https://img.shields.io/badge/License-Apache--2.0-blue.svg"> <img alt="Python 3.11+" src="https://img.shields.io/badge/Python-3.11+-blue.svg"> <img alt="React 19" src="https://img.shields.io/badge/React-19.2-61DAFB.svg?logo=react&logoColor=white"> <img alt="PostgreSQL 16" src="https://img.shields.io/badge/PostgreSQL-16-336791.svg?logo=postgresql&logoColor=white"> <img alt="Self-hosted" src="https://img.shields.io/badge/Self--hosted-yes-success.svg"> </p> <p align="center"> <a href="https://briefrdemo.projectjupiter.in">Demo en vivo</a> · <a href="https://docs.projectjupiter.in">Documentación</a> · <a href="#quick-start">Inicio rápido</a> · <a href="#screenshots">Capturas de pantalla</a> </p> --- ## ¿Qué es BRIEFR? BRIEFR es un **panel de inteligencia de CVE autoalojado**. Extrae fuentes públicas de vulnerabilidades y amenazas a **tu** base de datos PostgreSQL y luego te ofrece una única interfaz en modo oscuro para trabajar con ellas: resumen matutino, feed con búsqueda, consulta de IOC, grafo de investigación, avisos y herramientas de detección. No estás navegando por NVD en cada carga de página. Los programadores sincronizan las fuentes upstream según un horario; la interfaz lee lo que ya está almacenado localmente. --- ## ¿Por qué BRIEFR? - **Ahorra tiempo en el triaje** — La Prioridad Operativa (P1–P4), la puntuación de amenaza y la relevancia del stack destacan lo que importa primero, en lugar de una ordenación plana por severidad. - **Un solo lugar para trabajar** — El resumen, el feed, el panel de detalle, el enriquecimiento de IOC, el grafo de inteligencia almacenada y los paquetes de caza de Forge comparten la misma sesión y lista de seguimiento. - **Puntuación explicable** — Priorización y correlación basadas en reglas; narración opcional con LLM en los bordes, no un número de riesgo de caja negra. - **Salida de detección** — Sigma, fragmentos SIEM y YARA desde un espejo local de SigmaHQ más plantillas de clases BRIEFR vinculadas al contexto CWE/ATT&CK. - **Tus datos siguen siendo tuyos** — Postgres autoalojado, Apache 2.0, sin bloqueo de SaaS de proveedor. --- ## ¿Para quién es? - **Analistas de SOC y vulnerabilidades** que necesitan una cola diaria y contexto profundo de CVE - **Ingenieros de detección** que mapean CVEs a ATT&CK y exportan contenido de caza - **Pequeños equipos de seguridad** que quieren una herramienta en lugar de cinco pestañas del navegador y hojas de cálculo - **Operadores** que necesitan copias de seguridad de Postgres, salud de los programadores y gestión de claves API en su propia infraestructura No es un escáner ni un producto ASM — BRIEFR prioriza **CVEs conocidos** contra tu stack; no descubre activos en tu red. --- ## Lo que obtienes | Área | Qué hace | |------|----------------| | **BRIEF** | Cola matutina — KEV próximos, movimientos de EPSS, coincidencias de stack | | **FEED** | Lista completa de CVE, filtros, búsqueda híbrida, exportación | | **IOC LOOKUP** | VirusTotal, AbuseIPDB, GreyNoise, OTX y más (con tus claves API) | | **INVESTIGATE** | Grafo de inteligencia almacenada — busca CVE/IOC/técnica, panorámica/zoom, expande saltos | | **ADVISORIES & INTEL** | Titulares, avisos de CISA, casos de estudio de MITRE ATLAS | | **FORGE** | Mapa de cobertura de MITRE ATT&CK y generación de paquetes de caza | | **Admin** | Feeds, copias de seguridad, webhooks, operaciones de IA, quiosco de panel | **Pruébalo sin instalar:** [briefrdemo.projectjupiter.in](https://briefrdemo.projectjupiter.in) — el mismo shell de analista sobre datos de ejemplo. --- ## Cómo llegan los datos a ti 1. **Ingesta** — Los trabajos en segundo plano sincronizan NVD, CISA KEV, EPSS, MITRE, OTX, RSS y otras fuentes en PostgreSQL (respetando los límites de tasa de cada proveedor). 2. **Almacenamiento** — Filas de CVE, espejos de enriquecimiento, artefactos de correlación y embeddings opcionales de pgvector viven en tu base de datos. 3. **Trabajo** — La interfaz React lee desde Postgres. Las consultas de IOC y las tareas opcionales de LLM llaman a APIs externas solo cuando lo solicitas. 4. **Operación** — Las superficies de administración muestran frescura de feeds, trabajos de programador, copias de seguridad y salud de claves API. Para profundizar en la arquitectura, consulta [Cómo funciona](https://github.com/soldier0x0/briefr/blob/main/docs/HOW_IT_WORKS.md) y [Diseño del sistema](https://github.com/soldier0x0/briefr/blob/main/docs/SYSTEM_DESIGN.md). --- ## Inicio rápido **Prueba local** (respaldo SQLite — bueno para un primer vistazo): ```bash git clone https://github.com/Soldier0x0/briefr.git && cd briefr cd backend && python3 -m venv .venv && source .venv/bin/activate pip install -r requirements-dev.txt && cp .env.example .env DATABASE_URL="" BRIEFR_REQUIRE_POSTGRES=0 uvicorn main:app --host 0.0.0.0 --port 8000 ``` ```bash cd ../frontend && npm install && npm run dev # http://localhost:5173 ``` Abre la interfaz y completa la configuración inicial de administrador. **Ruta de producción** — PostgreSQL 16 + **pgvector** (`pgvector/pgvector:pg16`), luego el script de instalación: ```bash # Después de que Postgres esté en ejecución — consulta docs/SELF_HOST.md §3 bash deploy/briefr-install.sh curl -s http://127.0.0.1:8000/api/health | python3 -m json.tool ``` | Guía | Úsala cuando | |-------|----------| | [SELF_HOST.md](https://github.com/soldier0x0/briefr/blob/main/docs/SELF_HOST.md) | Instalación completa — Postgres de desarrollo, Debian/nginx de producción, notas de Docker | | [POSTGRES.md](https://github.com/soldier0x0/briefr/blob/main/docs/POSTGRES.md) | Copias de seguridad, restauración, actualización de pgvector | | [USE.md](https://github.com/soldier0x0/briefr/blob/main/docs/USE.md) | Pestañas de analista y flujos de trabajo | | [TROUBLESHOOTING.md](https://github.com/soldier0x0/briefr/blob/main/docs/TROUBLESHOOTING.md) | Algo se rompió | Documentación en línea: [docs.projectjupiter.in](https://docs.projectjupiter.in) --- ## Capturas de pantalla De una implementación autoalojada (tema oscuro, acento BRIEFR `#e85533`). <table> <tr> <td align="center"><img src="https://assets.kitploit.com/production/public/readmes/50024/d74f8307be1b2551664bf591fe49fc5a7d001b2109119860710669db39cd97f2.png" alt="BRIEF tab" width="360" /><br><sub>BRIEF</sub></td> <td align="center"><img src="https://assets.kitploit.com/production/public/readmes/50024/49de99aecd60c08fe50e023fbf7ff2069b641a52b99e1d034d35bea0fceaad12.png" alt="FEED tab" width="360" /><br><sub>FEED</sub></td> <td align="center"><img src="https://assets.kitploit.com/production/public/readmes/50024/ecb17a3ceaa150f8b62d0bd7b0e0395ddb4561e92999d73b5eb7c16d602e86e6.png" alt="CVE detail drawer" width="360" /><br><sub>Detalle de CVE</sub></td> </tr> <tr> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/investigate.png" alt="INVESTIGATE graph" width="360" /><br><sub>INVESTIGATE</sub></td> <td align="center"><img src="https://assets.kitploit.com/production/public/readmes/50024/5f863e0bec74820a3452f2d9d768c5d691d80815f0b11d1cf83f087e719322d9.png" alt="IOC LOOKUP" width="360" /><br><sub>IOC LOOKUP</sub></td> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/advisories-intel.png" alt="Advisories and Intel" width="360" /><br><sub>Avisos e Intel</sub></td> </tr> <tr> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/forge.png" alt="FORGE MITRE coverage and hunt packs" width="360" /><br><sub>FORGE</sub></td> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/admin-analyst.png" alt="Admin analyst view" width="360" /><br><sub>Admin · Analista</sub></td> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/admin-operator.png" alt="Admin operator view" width="360" /><br><sub>Admin · Operador</sub></td> </tr> </table> --- ## Documentación | Quiero… | Documento | |------------|-----| | Instalar | [SELF_HOST.md](https://github.com/soldier0x0/briefr/blob/main/docs/SELF_HOST.md) | | Usar la interfaz | [USE.md](https://github.com/soldier0x0/briefr/blob/main/docs/USE.md) | | Solucionar un problema | [TROUBLESHOOTING.md](https://github.com/soldier0x0/briefr/blob/main/docs/TROUBLESHOOTING.md) | | Contrato de API | [API_REFERENCE.md](https://github.com/soldier0x0/briefr/blob/main/docs/API_REFERENCE.md) | | Lo que se incluye | [PRODUCT_STATUS.md](https://github.com/soldier0x0/briefr/blob/main/docs/PRODUCT_STATUS.md) | | Contribuir | [CONTRIBUTING.md](https://github.com/soldier0x0/briefr/blob/main/CONTRIBUTING.md) | --- ## Licencia Licencia Apache 2.0 — consulta [LICENSE](https://github.com/soldier0x0/briefr/blob/main/LICENSE). Informes de seguridad: [SECURITY.md](https://github.com/soldier0x0/briefr/blob/main/SECURITY.md). Copyright © 2026 Sai Harsha Vardhan.

