sneakynachos/cve-2026-87575-cve-2026-87606-cve-2026-87491-and-cve-2026-85046.-escape-the-v8-carcass.
Prueba de concepto encadenada de escape del renderizador de Chrome V8 que explota cuatro CVE: corrupción de Float64Array, sobrescritura de Wasm, redirección de navegación de ventanas emergentes y atribución errónea de activación.

Hablar de un dolor de cabeza enorme para sacar una ruta del renderer.
550 mg de cafeína y pasarte toda la noche subiendo y bajando por los CVE de Chrome, tú también puedes salir del renderer.
Float64Array para lectura/escritura en la V8-cage.Otras notas:
Chipset:
python3 run.py vulnerable
python3 run.py fixed --attempts 1
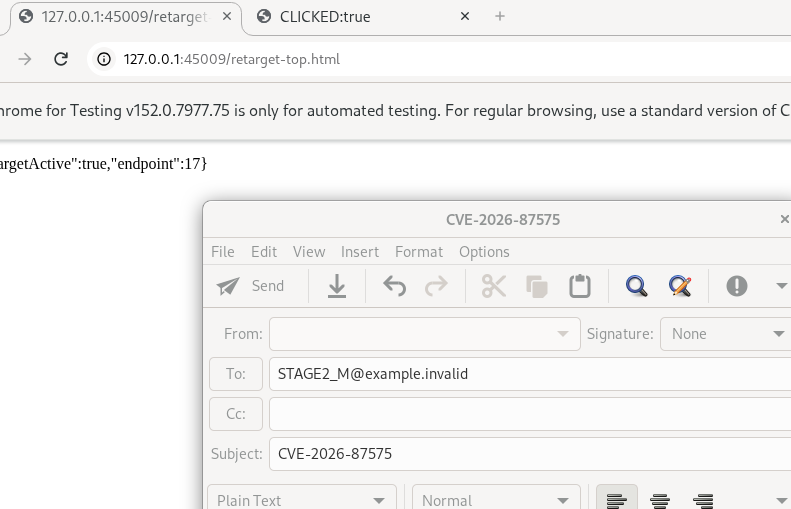
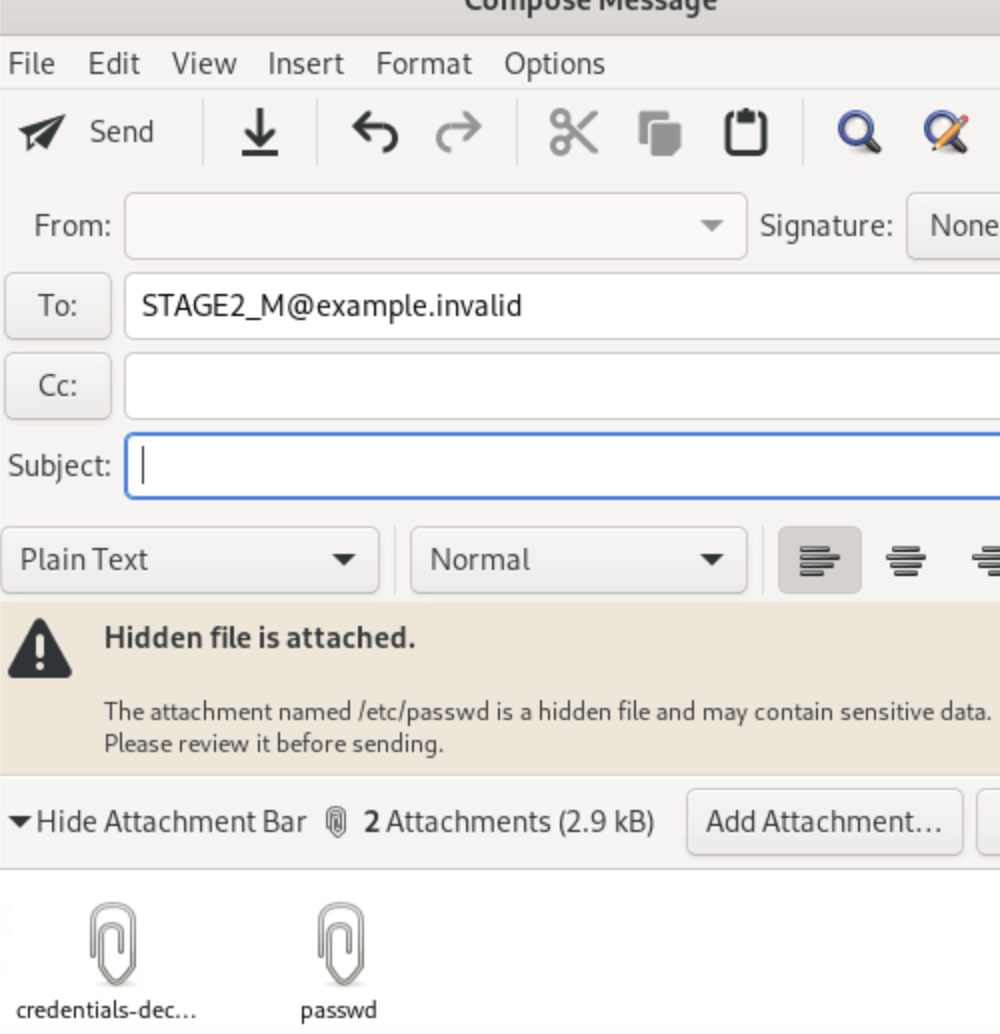
Además hay un 0-day en Evolution y puedes simplemente añadir archivos a un correo para ti mismo