
Skip to content
KitploitKITPLOIT
HerramientasBlog
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-62168 — Escáner de prueba de concepto para CVE-2025-62168, una vulnerabilidad de divulgación de información en Squid Proxy que expone credenciales de autenticación HTTP, permitiendo la detección y validación de configuraciones afectadas. | Kitploit
Herramientas/GitHubGitHub/shahroodcert/cve-2025-62168
Análisis de VulnerabilidadesExplotaciónRecopilación de InformaciónSeguridad WebPruebas de Penetración
GitHubshahroodcert/cve-2025-62168

CVE-2025-62168

Escáner de prueba de concepto para CVE-2025-62168, una vulnerabilidad de divulgación de información en Squid Proxy que expone credenciales de autenticación HTTP, permitiendo la detección y validación de configuraciones afectadas.

Ver Repositorio
16hace 10 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2025-62168
Divulgación de información en Squid Proxy en el manejo de errores

Escáner (Detección y PoC)

"Debido a una falla en la redacción de las credenciales de autenticación HTTP, Squid es vulnerable a un ataque de divulgación de información. Gravedad:

Este problema permite que un script evite las protecciones de seguridad del navegador y obtenga las credenciales que un cliente confiable utiliza para autenticarse.

Este problema potencialmente permite que un cliente remoto identifique tokens de seguridad o credenciales utilizados internamente por una aplicación web que utiliza Squid para el balanceo de carga en el backend.

Estos ataques no requieren que Squid esté configurado con autenticación HTTP."

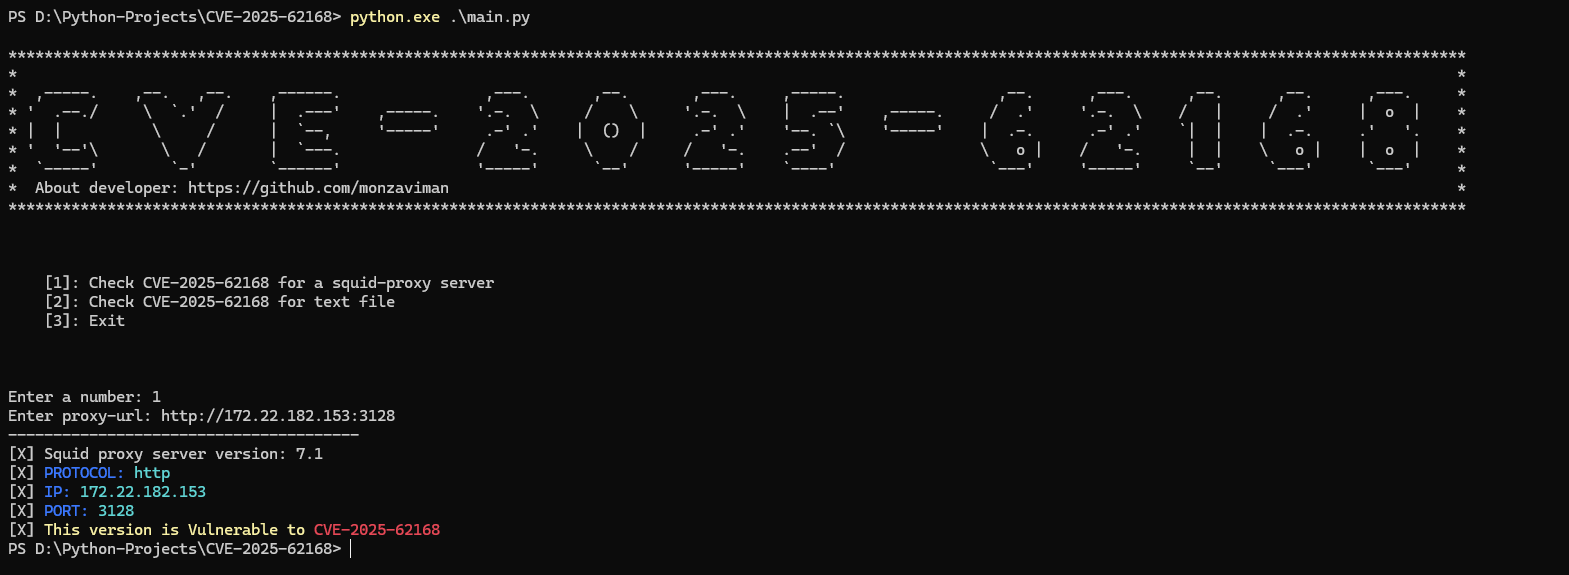
Cómo usar

root@kitploit:~
use virtual enviroment & active
pip install -r requirements.txt

python3 main.py
Descargar herramienta