
EUVD-2026-89950 Manejo inadecuado de la codificación de URL (codificación hexadecimal) (CWE-177)

Bypass de autenticación no autenticado causado por un manejo incorrecto de la codificación de URL (CWE-177) en la capa de gestión de sesiones de la API.
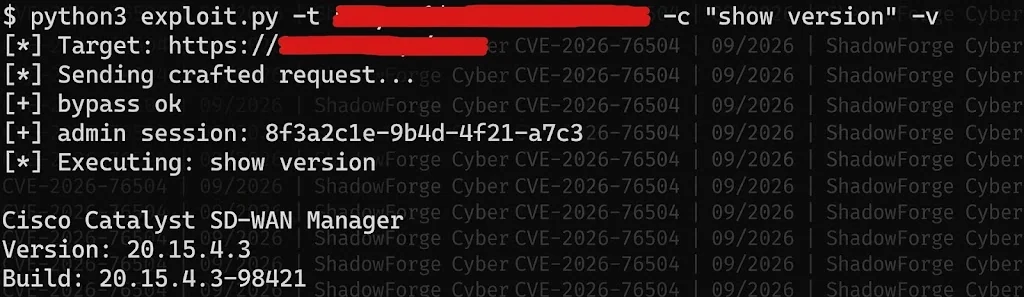
Una solicitud manipulada alcanza un endpoint privilegiado y se trata como una sesión de administrador autenticada.
La vulnerabilidad permite a un atacante remoto no autenticado eludir los controles de acceso previstos en la API de Catalyst SD-WAN Manager. Una vez que el bypass tiene éxito, el atacante opera con privilegios administrativos completos y puede leer la configuración, modificar el estado del sistema o emitir comandos de gestión.
Probado y confirmado en funcionamiento en:
La decodificación de URI se realiza de forma inconsistente. Ciertas secuencias codificadas en hexadecimal son aceptadas por el enrutador de solicitudes pero no se normalizan antes de la decisión de autenticación. Como resultado, la lógica de validación de sesión se omite para la ruta de API objetivo.
python3 exploit.py --target https://manager.example.com --cmd "show running-config"
# verification only
python3 exploit.py --target https://manager.example.com --check

# arbitrary admin action
python3 exploit.py --target https://manager.example.com --cmd "request nms all"
Opciones compatibles:
--target / -t
--cmd / -c
--check
--proxy
-v
Contáctenos para acceso privado: [email protected]
Capacidades
Valor práctico
Útil para la validación controlada de la vulnerabilidad, la ingeniería de detección y la confirmación de que el parche aplicado realmente bloquea la ruta de codificación.
Informe y PoC: ShadowForge Cyber

